รายงานการชอร์ตหุ้น AMD ยอมรับเองว่าไม่ได้พิสูจน์การละเมิดกฎ
สรุปสั้น
· วันที่ 19 พฤศจิกายน 2026 Hunterbrook Media เผยแพร่รายงานและเปิดเผยการชอร์ต AMD โดยระบุว่า BIOS ของเซิร์ฟเวอร์ IEIT Systems มีเฟิร์มแวร์ AMD เวอร์ชันอัปเดตปรากฏอยู่ AMD ปฏิเสธในวันเดียวกัน
· รายงานแสดงให้เห็นว่าเฟิร์มแวร์เวอร์ชันดังกล่าวปรากฏขึ้น แต่ไม่สามารถพิสูจน์แหล่งที่มา ใบอนุญาต หรือคุณสมบัติของซอฟต์แวร์ที่ถูกควบคุม ตลาดจึงประเมินใหม่ตามความเสี่ยงด้านการปฏิบัติตามกฎก่อน
· หลักทรัพย์ที่เกี่ยวข้อง: AMD, Inspur, กลุ่มเซมิคอนดักเตอร์
วันที่ 19 พฤศจิกายน 2026 สื่อสืบสวนและเฮดจ์ฟันด์ Hunterbrook Media เผยแพร่รายงานและเปิดเผยการชอร์ต AMD รายงานระบุว่า BIOS ของเซิร์ฟเวอร์ของ IEIT Systems ซึ่งเป็นหน่วยงานที่เกี่ยวข้องกับ Inspur มีเฟิร์มแวร์บูต AMD เวอร์ชันอัปเดตอย่างน้อย 6 รายการปรากฏอยู่ AMD ตอบกลับในวันเดียวกันว่า รายงาน "บิดเบือน" ธุรกิจและความสัมพันธ์ของบริษัท แต่ไม่ได้ชี้แจงแหล่งที่มาของเฟิร์มแวร์เป็นรายรายการ
AMD ปิดตลาดร่วงลงอย่างหนักในวันนั้น เหตุผลที่นักลงทุนเทขายไม่ใช่เพราะการละเมิดได้รับการยืนยันแล้ว รายงานได้นำตัวแปรที่ก่อนหน้านี้ไม่ได้รับการกำหนดราคาอย่างเพียงพอขึ้นมาบนโต๊ะ นั่นคือ ผู้ผลิตเซิร์ฟเวอร์รายหนึ่งที่ตกเป็นเป้าของการควบคุมการส่งออกของสหรัฐฯ ยังคงได้รับการสนับสนุนทางเทคนิคจาก AMD ผ่านการอัปเดตเฟิร์มแวร์อยู่หรือไม่
Hunterbrook ยอมรับในรายงานว่าไม่ทราบว่า IEIT ได้โค้ดมาได้อย่างไร และไม่ทราบว่าหน่วยงานที่เกี่ยวข้องถือใบอนุญาตหรือไม่ เหตุการณ์จึงกลายเป็นการปะทะที่ไม่สมมาตร ฝ่ายชอร์ตมีการสังเกตทางเทคนิคที่ตรวจสอบได้ AMD มีแถลงการณ์ด้านการปฏิบัติตามกฎเชิงหลักการ แต่ปฏิเสธที่จะเปิดเผยรายละเอียด
รายงานกล่าวอะไร AMD ตอบอย่างไร
Hunterbrook ดาวน์โหลดแพ็กเกจอัปเดต BIOS ของเมนบอร์ดเซิร์ฟเวอร์ IEIT เปรียบเทียบหมายเลขเวอร์ชันและเวลาการ-build ของเฟิร์มแวร์บูต AMD แล้วนำไปเทียบกับบันทึกการเผยแพร่ทางการของ AMD ตามรายงาน หลังจากข้อจำกัดในรายการที่เกี่ยวข้องมีผลบังคับใช้ในปี 2025 เฟิร์มแวร์ AMD เวอร์ชันอัปเดตอย่างน้อย 6 รายการยังคงถูกเขียนลงใน BIOS ของเซิร์ฟเวอร์ Inspur สามรุ่น ช้ากว่าวันที่ AMD เผยแพร่ประมาณ 25 ถึง 61 วัน
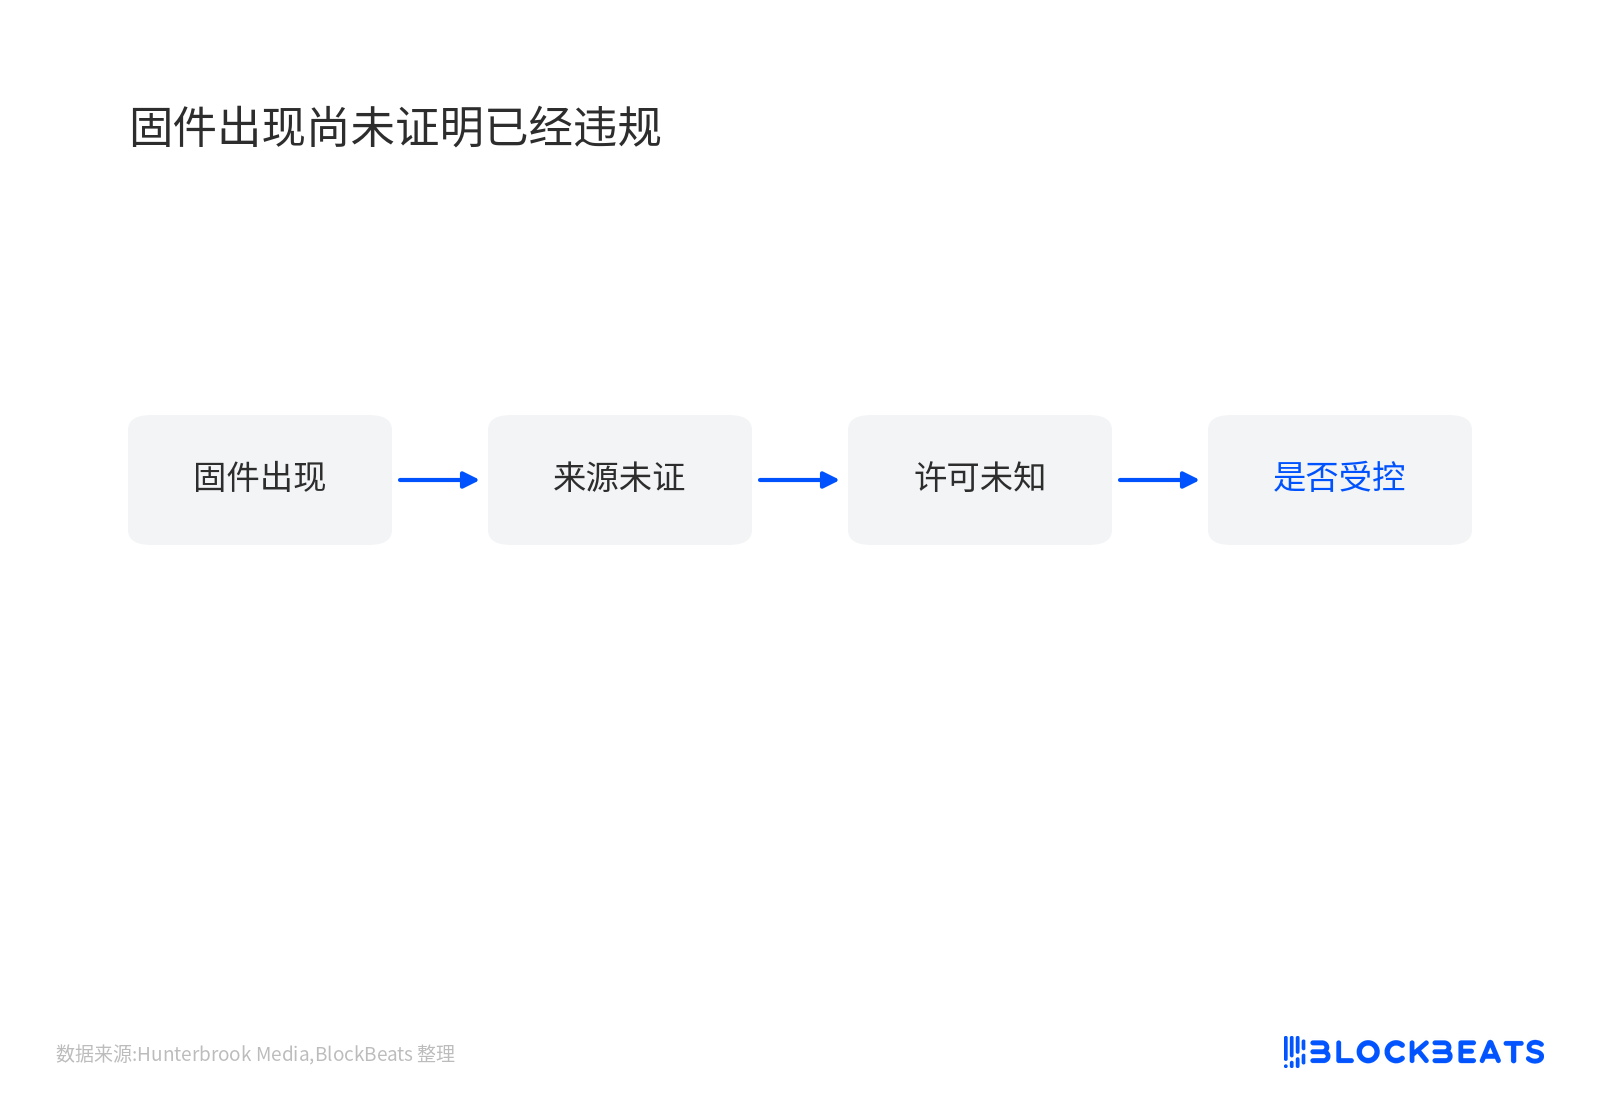
แต่ระหว่างการปรากฏของเฟิร์มแวร์กับการที่ AMD ละเมิดการควบคุมการส่งออก มีขั้นตอนหลายชั้นที่ต้องพิสูจน์ แหล่งที่มาของโค้ดคือชั้นแรก AMD จัดส่งโดยตรง การจัดจำหน่ายผ่านช่องทาง หรือการแพ็กเกจโดยบุคคลที่สาม Hunterbrook ไม่มีคำตอบ
ใบอนุญาตคือชั้นที่สอง การส่งออกสิ่งของที่อยู่ภายใต้บังคับของ Export Administration Regulations ไปยังหน่วยงานในรายการต้องมีใบอนุญาต โดยนโยบายการพิจารณาคือ "ปฏิเสธ" หาก AMD หรือช่องทางได้รับใบอนุญาตล่วงหน้า การอัปเดตเฟิร์มแวร์ก็ไม่ถือเป็นการละเมิด
ชั้นที่สามคือคุณสมบัติทางกฎหมายของเฟิร์มแวร์ เฟิร์มแวร์บูตถือเป็น "ซอฟต์แวร์" ที่ถูกควบคุมหรือไม่ ขึ้นอยู่กับว่าอยู่ในประเภทการควบคุมเฉพาะหรือไม่ ณ วันที่ 20 พฤศจิกายน 2026 ยังไม่มีเอกสารทางการใดให้คำจำกัดความในเรื่องนี้ เวอร์ชันเฟิร์มแวร์สามารถเปรียบเทียบได้ แต่โค้ดมาจากไหน ใครอนุญาต และถูกควบคุมหรือไม่ คือเส้นแบ่งว่าการละเมิดจะเกิดขึ้นหรือไม่
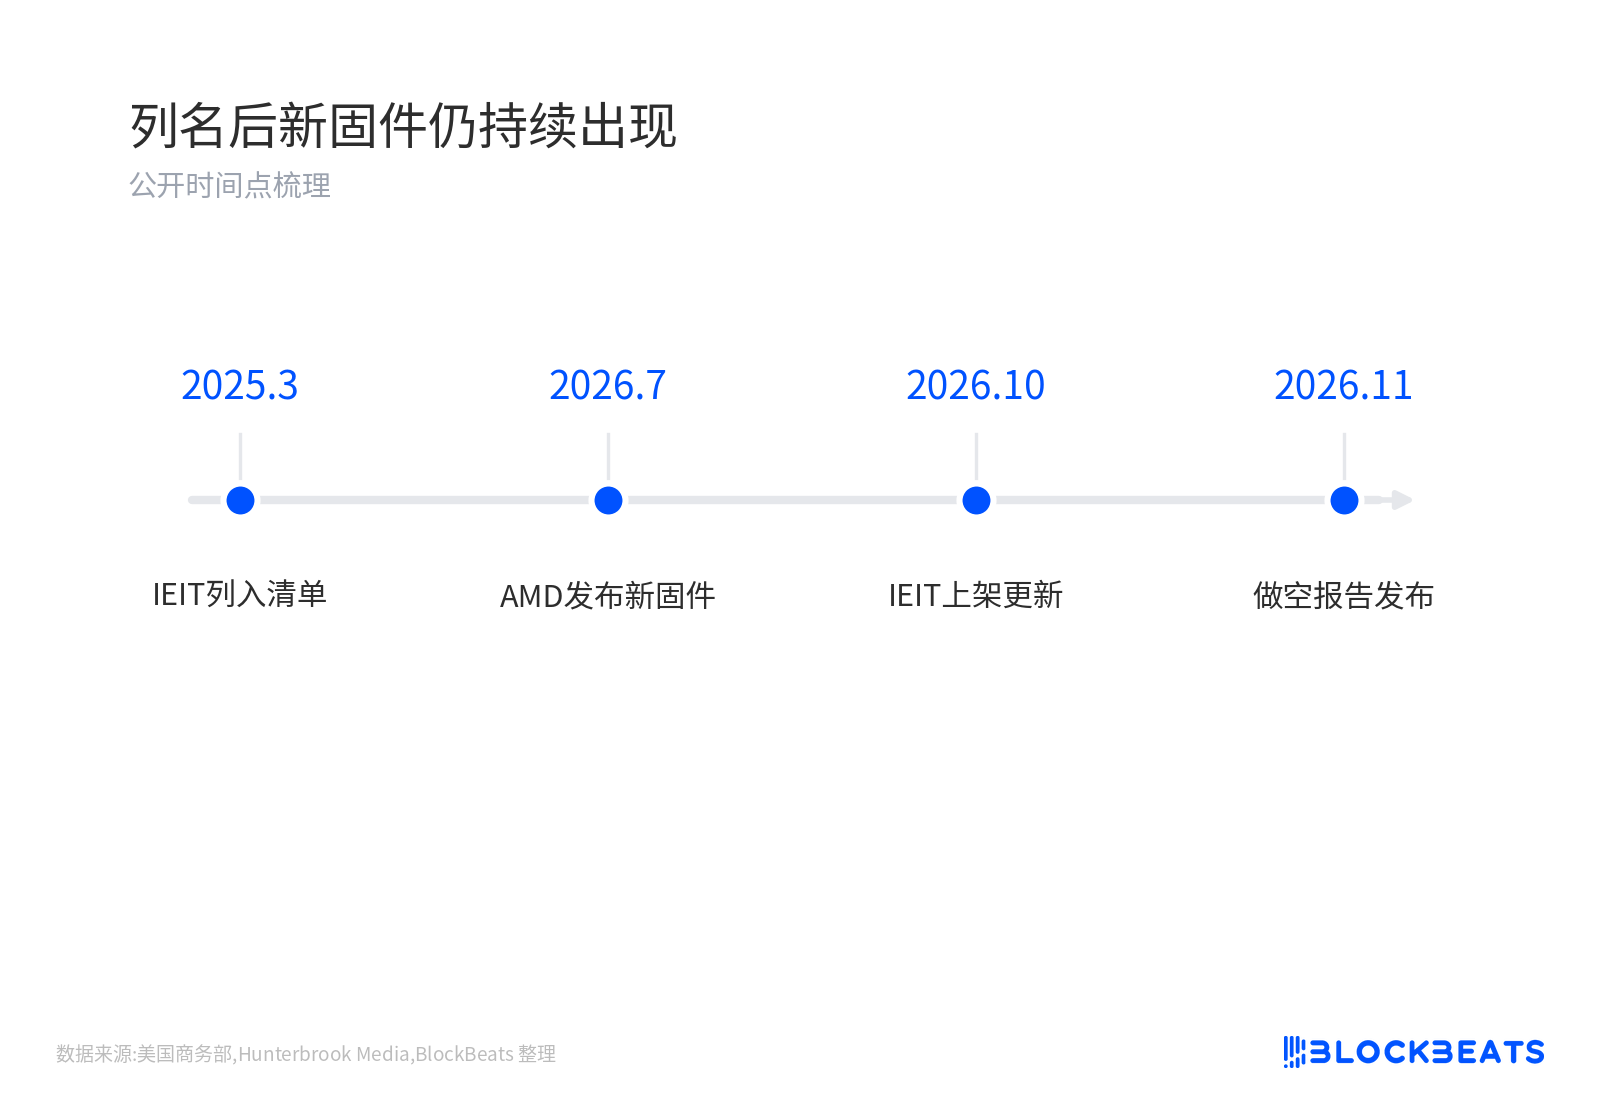
การมีอยู่ของเฟิร์มแวร์ยังไม่สามารถพิสูจน์การละเมิดการส่งออกได้
ทำไมเฟิร์มแวร์จึงกระตุ้นความอ่อนไหวด้านการปฏิบัติตามกฎระเบียบ
รายชื่อเอนทิตี (Entity List) คือบัญชีดำการควบคุมการส่งออกของกระทรวงพาณิชย์สหรัฐฯ เมื่อถูกบรรจุในรายชื่อแล้ว การส่งออกรายการที่อยู่ภายใต้การควบคุมไปยังเอนทิตีนั้นโดยปกติต้องขอใบอนุญาต โดยนโยบายการพิจารณาอาจเป็น "การปฏิเสธ" ขอบเขตการบรรจุชื่อของ IEIT Systems หรือนิติบุคคลที่เกี่ยวข้องยังคงยึดตามรายชื่อของกระทรวงพาณิชย์สหรัฐฯ ข้อกล่าวหาหลักของรายงานตั้งอยู่บนข้อจำกัดนี้
เฟิร์มแวร์บูต BIOS คือโค้ดระดับล่างที่ทำให้โปรเซสเซอร์เริ่มทำงานบนเซิร์ฟเวอร์ ผู้ผลิตเซิร์ฟเวอร์บรรจุเฟิร์มแวร์ที่ AMD จัดหาให้ไว้ในแพ็กเกจอัปเดต BIOS ซึ่งผู้ใช้สามารถดาวน์โหลดอัปเดตเพื่อรับได้ มันไม่ใช่สินค้าทางกายภาพ แต่เป็นการถ่ายทอดเทคโนโลยีในระดับซอฟต์แวร์
กฎระเบียบการบริหารการส่งออก (EAR) ของสหรัฐฯ ถือว่าการอัปเดตซอฟต์แวร์ที่อยู่ภายใต้การควบคุมเป็นการ "ส่งออก" โดยมีเงื่อนไขว่าซอฟต์แวร์นั้นเองเป็นรายการที่อยู่ภายใต้การควบคุม ปัจจุบันยังไม่มีการระบุอย่างเป็นทางการต่อสาธารณะว่าเฟิร์มแวร์บูตของ CPU AMD อยู่ภายใต้การควบคุมหรือไม่ การเปรียบเทียบเฟิร์มแวร์สามารถพิสูจน์ได้ว่าโค้ดปรากฏอยู่ แต่ไม่สามารถพิสูจน์โดยอัตโนมัติว่ารายการที่อยู่ภายใต้การควบคุมถูกถ่ายโอนอย่างผิดกฎหมาย ระยะห่างระหว่างสองสิ่งนี้ขึ้นอยู่กับการจำแนกประเภทการควบคุม ผู้ทำการถ่ายโอน และสถานะใบอนุญาต ซึ่งทั้งสามประการในขณะนี้ยังเป็นช่องว่าง
เครือข่ายที่เกี่ยวข้องขยายขอบเขตความเสี่ยง
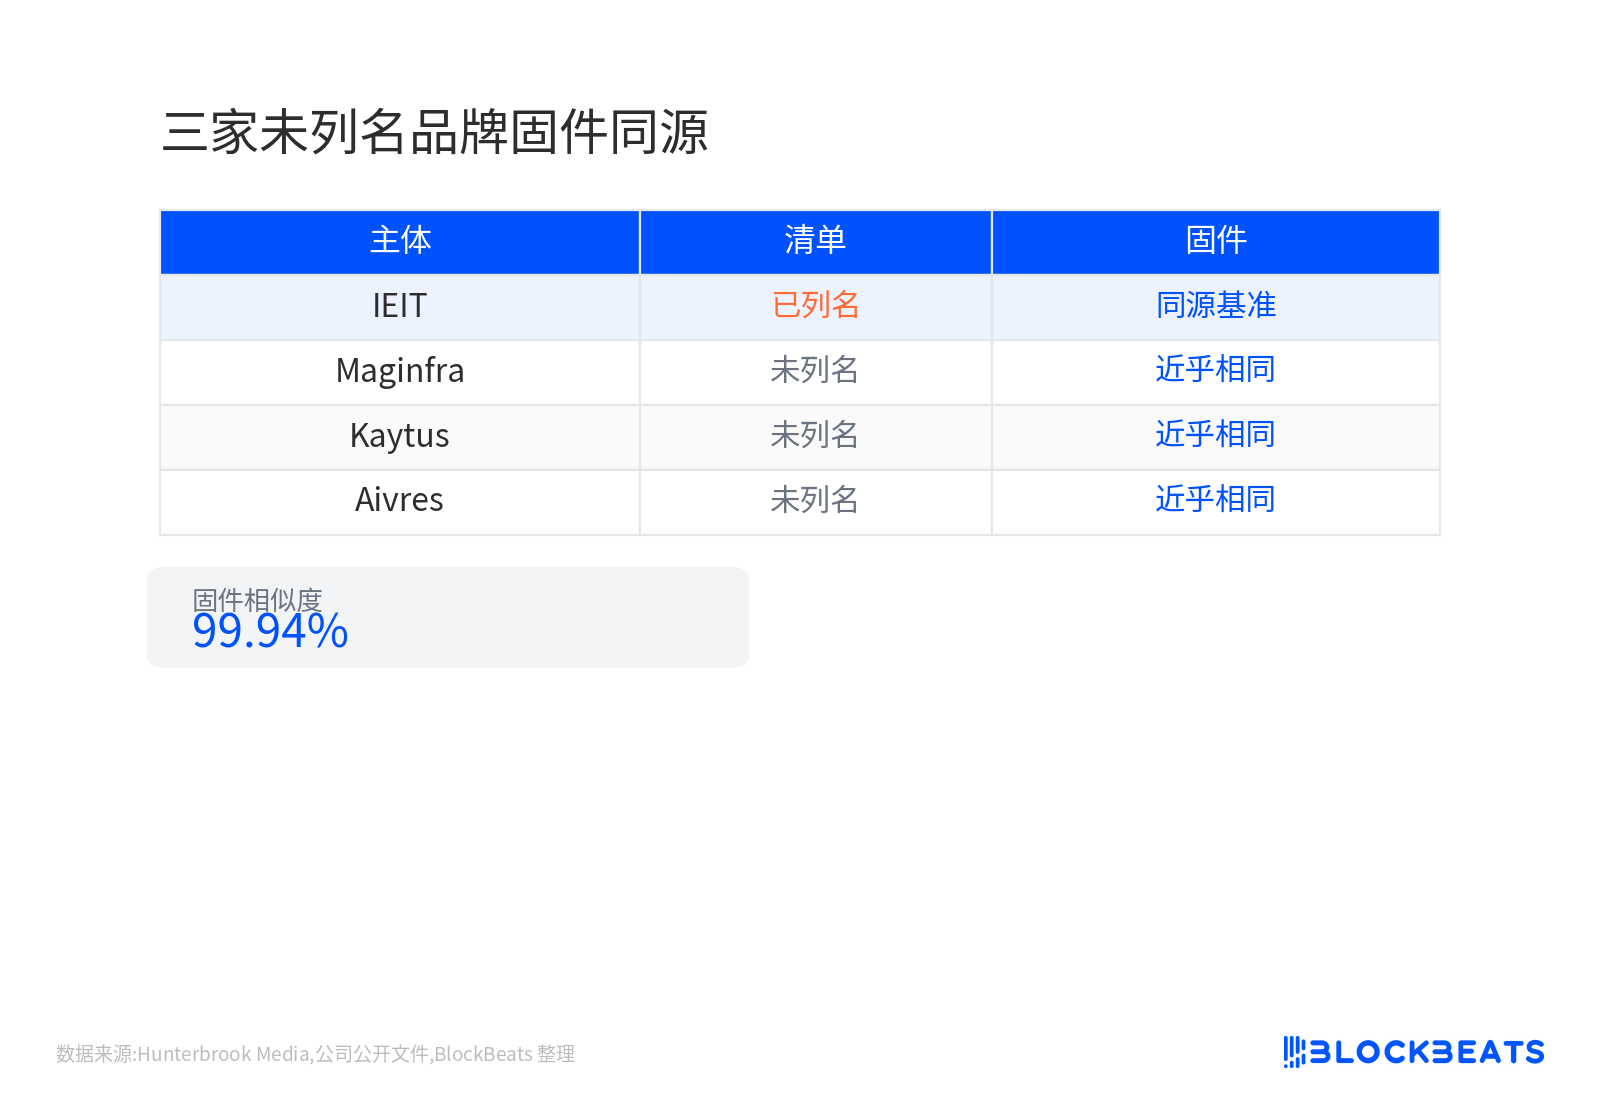
รายงานของ Hunterbrook ยังผลักดันความเสี่ยงไปสู่โครงสร้างที่กว้างขึ้น รายงานระบุว่าแบรนด์เซิร์ฟเวอร์สามแบรนด์ที่ไม่อยู่ในรายชื่อ ได้แก่ Maginfra ของจีน Kaytus ของสิงคโปร์ และ Aivres ของแคลิฟอร์เนีย มีเฟิร์มแวร์สาธารณะเหมือนกับ IEIT ประมาณ 99.94% รายงานยังระบุอีกว่า งบการตรวจสอบของ Kaytus แสดงว่าบริษัทโฮลดิ้งขั้นสุดท้ายคือ IEIT และ Aivres เคยเป็นบริษัทย่อยของ Inspur หากแบรนด์เหล่านี้เป็นช่องทางต่างประเทศของ IEIT ขอบเขตข้อจำกัดของรายชื่ออาจถูกประเมินต่ำเกินไป
เฟิร์มแวร์ของสามแบรนด์ที่ไม่อยู่ในรายชื่อมีแหล่งที่มาสูงเดียวกัน
ฝ่ายกำกับดูแลกำลังเข้มงวดขึ้นจริง กระทรวงพาณิชย์สหรัฐฯ เสนอ "กฎความสัมพันธ์ที่เกี่ยวข้อง" ในเดือนกันยายน 2025 กำหนดให้บริษัทย่อยต่างประเทศที่บริษัทในรายชื่อถือหุ้นตั้งแต่ 50% ขึ้นไปอยู่ภายใต้ข้อจำกัดเดียวกันโดยอัตโนมัติ ต่อมากฎนี้เข้าสู่สถานะระงับการบังคับใช้ โดยระยะเวลาระงับและว่าจะกลับมาบังคับใช้หรือไม่นั้นมีถ้อยคำแตกต่างกัน ต้องยึดตามประกาศของสำนักงานอุตสาหกรรมและความมั่นคง (BIS) ของกระทรวงพาณิชย์สหรัฐฯ หากกลับมามีผลบังคับใช้ นิติบุคคลประเภท Kaytus อาจถูกนำเข้าสู่ข้อจำกัดโดยอัตโนมัติ
การระงับกฎความสัมพันธ์ที่เกี่ยวข้องได้ขยายไปถึงเดือนมกราคมของปีถัดไป
ในด้านการเงิน AMD เปิดเผยในรายงานประจำปีงบประมาณ 2025 ว่ายอดออกใบแจ้งหนี้ให้ลูกค้าในจีนและฮ่องกงอยู่ที่ประมาณ 7.75 พันล้านดอลลาร์สหรัฐ คิดเป็นประมาณ 22.4% ของรายได้ แต่สถานที่ออกใบแจ้งหนี้ไม่เท่ากับสถานที่ใช้งานปลายทาง ซึ่งรวมถึงผลิตภัณฑ์ที่ไม่ถูกจำกัด เช่น PC การนำ 22.4% ทั้งหมดไปมองว่าเป็นความเสี่ยงจากชิป AI ที่อาจกลายเป็นศูนย์ได้ทุกเมื่อนั้นเป็นการตีความที่คลาดเคลื่อน สิ่งที่ควรประเมินใหม่คือส่วนเพิ่ม หากการขนส่งผ่านประเทศที่สามในเอเชียถูกปิดกั้น และกฎเกี่ยวกับบุคคลที่เกี่ยวข้องกลับมามีผลบังคับใช้ พื้นที่การเติบโตของชิปเซิร์ฟเวอร์ AI ของ AMD ที่มุ่งสู่ลูกค้าจีนจะถูกบีบให้แคบลง
ใบอนุญาตและแหล่งที่มาของโค้ดยังคงเป็นช่องว่าง
รายงานของ Hunterbrook ได้ตั้งคำถามขึ้นมา แต่ยังไม่ได้พิสูจน์ให้เสร็จสมบูรณ์ ณ วันที่ 20 พฤศจิกายน 2026 ข้อมูลสาธารณะยังไม่ปรากฏเอกสารของ BIS หรือกระทรวงยุติธรรมที่เริ่มการสอบสวนหรือบังคับใช้กฎหมายต่อ AMD และยังไม่เห็นการตอบสนองสาธารณะจากฝ่าย Inspur เช่นกัน ยังมีสี่คำถามที่รอคำตอบ IEIT ได้เฟิร์มแวร์มาอย่างไร โค้ดถูกส่งผ่านเส้นทางใด AMD หรือช่องทางจำหน่ายถือใบอนุญาตหรือไม่ และเฟิร์มแวร์เริ่มต้นจัดเป็นซอฟต์แวร์ที่ถูกควบคุมหรือไม่ คำตอบใดคำตอบหนึ่งอาจเปลี่ยนลักษณะของเหตุการณ์ได้
สำหรับผู้อ่านที่ถือหุ้น AMD หรือจับตาภาคเซมิคอนดักเตอร์ การที่หน่วยงานกำกับดูแลจะส่งหนังสือสอบถามถึง AMD หรือไม่ จะเป็นตัวกำหนดว่าเหตุการณ์จะยกระดับจากการสอบสวนของสื่อไปสู่กระบวนการอย่างเป็นทางการหรือไม่ การออกใบแจ้งหนี้ในจีนและฮ่องกงในไตรมาสหน้าจะหดตัวเมื่อเทียบกับไตรมาสก่อนหรือไม่ จะเป็นการทดสอบว่าลูกค้าเริ่มหลีกเลี่ยงความเสี่ยงแล้วหรือยัง และการที่กฎเกี่ยวกับบุคคลที่เกี่ยวข้องจะกลับมามีผลบังคับใช้หรือไม่หลังจากช่วงพักสิ้นสุดลง จะเป็นตัวกำหนดว่าผู้ประกอบการประเภท Kaytus จะถูกนำเข้าสู่ข้อจำกัดโดยอัตโนมัติหรือไม่ ก่อนที่สัญญาณเหล่านี้จะปรากฏขึ้น การเปรียบเทียบเฟิร์มแวร์เป็นเพียงเบาะแสความเสี่ยง ไม่ใช่ข้อสรุปที่แน่ชัด
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง