เกือบ 90% ของเงินที่ถูกขโมยไม่สามารถติดตามคืนได้: ในช่วงครึ่งแรกของปี 2026 เป้าหมายการโจมตี Web3 กำลังเปลี่ยนจาก "โค้ด" ไปสู่ "มนุษย์"
ในช่วงครึ่งแรกของปี 2026 อุตสาหกรรมคริปโตเกิดเหตุการณ์ด้านความปลอดภัยสาธารณะทั้งหมด 182 ครั้ง สร้างความเสียหายประมาณ 956 ล้านดอลลาร์สหรัฐ สิ่งที่น่ากังวลยิ่งกว่ายอดความเสียหายรวมคือเส้นทางของเงินทุนที่ถูกขโมย: ตามสถิติของ SlowMist ในช่วงครึ่งปีแรก มีเพียง 18 เหตุการณ์เท่านั้นที่เงินทุนที่ถูกขโมยได้รับการกู้คืนหรืออายัด รวมประมาณ 118 ล้านดอลลาร์สหรัฐ คิดเป็น 12.3% ของความเสียหายทั้งหมด ส่วนที่เหลือเกือบ 90% ของเงินทุนที่ถูกขโมยไม่สามารถกู้คืนได้อีกต่อไป
อีกตัวเลขหนึ่งที่มักถูกตีความผิดคือ: 956 ล้านดอลลาร์สหรัฐลดลงเกือบ 60% เมื่อเทียบกับช่วงเดียวกันของปีก่อน แต่ไม่ได้หมายความว่าอุตสาหกรรมจะปลอดภัยขึ้น การลดลงของความเสียหายเกือบทั้งหมดมาจากการที่เหตุการณ์ Bybit ครั้งใหญ่ครั้งเดียว (ประมาณ 1.5 พันล้านดอลลาร์สหรัฐ) ในปีที่แล้วไม่เกิดขึ้นซ้ำอีก ในขณะที่จำนวนเหตุการณ์จริงเพิ่มขึ้นประมาณ 50% เมื่อเทียบกับปีก่อน การโจมตียังไม่ลดลง แต่เปลี่ยนทิศทาง—จากที่มุ่งเป้าไปที่สัญญาโปรโตคอล ไปสู่การมุ่งเป้าไปที่มนุษย์
การโจมตีสองครั้งที่สร้างความเสียหายสูงสุดในช่วงครึ่งปีแรกไม่ได้เกิดจากการเจาะระบบสัญญาอัจฉริยะ: Drift Protocol ถูกเจาะระบบด้วยการโจมตีทางสังคมวิศวกรรมที่กินเวลานานถึงครึ่งปี ทำให้สูญเสียเงินประมาณ 285 ล้านดอลลาร์สหรัฐ โดยจุดเริ่มต้นเป็นเพียงธุรกรรมสองสามรายการที่ "ดูไม่มีผลกระทบ" ที่ผู้ลงนามหลายคนได้เซ็น; เหยื่อรายหนึ่งในสิงคโปร์ถูกเชิญเข้าร่วมการประชุมทางวิดีโอที่เจ้าหน้าที่รัฐระดับสูงทั้งหมดถูกสร้างขึ้นด้วย AI ทำให้สูญเสียเงินประมาณ 4.9 ล้านดอลลาร์สิงคโปร์ ช่องโหว่ที่แพงที่สุด ปรากฏอยู่ในตัวมนุษย์
นี่คือหนึ่งในข้อสรุปหลักของ "รายงานความปลอดภัยครึ่งปีแรกของ OKX Web3 ปี 2026" ที่เผยแพร่โดยทีมความปลอดภัย OKX Web3 ร่วมกับ SlowMist และ OtterSec ซึ่งมีข้อสรุปร่วมกับ "รายงานความปลอดภัยบล็อกเชนและการฟอกเงินครึ่งปีแรกของปี 2026" ที่เผยแพร่โดย SlowMist ในช่วงเวลาเดียวกัน รายงานทั้งสองฉบับมาจากแพลตฟอร์มการซื้อขายและบริษัทความปลอดภัย แต่ชี้ไปที่ข้อสรุปเดียวกัน: ความถี่ของการโจมตีเพิ่มขึ้น วิธีการพัฒนา และเป้าหมายกำลังเปลี่ยนจาก "โค้ด" ไปสู่ "มนุษย์"
ความเสียหายลดลงเกือบ 60% เมื่อเทียบกับปีก่อน แต่กิจกรรมการโจมตีกลับเพิ่มขึ้นไม่ลดลง
ข้อมูลชุดเดียวกัน เมื่อแบ่งตามเกณฑ์ที่แตกต่างกัน จะให้ข้อสรุปที่ตรงกันข้าม นี่คือสิ่งที่ต้องเข้าใจก่อนเพื่อทำความเข้าใจสถานการณ์ความปลอดภัยในครึ่งปีนี้
ตามสถิติจากฐานข้อมูลการถูกแฮ็กของ SlowMist ที่อ้างอิงในรายงานของ OKX ในช่วงครึ่งปีแรกมี 182 เหตุการณ์ ความเสียหายประมาณ 956 ล้านดอลลาร์สหรัฐ; ในช่วงเดียวกันของปี 2025 มี 121 เหตุการณ์ ความเสียหายประมาณ 2.373 พันล้านดอลลาร์สหรัฐ จำนวนเหตุการณ์เพิ่มขึ้นประมาณ 50% เมื่อเทียบกับปีก่อน ในขณะที่มูลค่าความเสียหายลดลงประมาณ 60% เมื่อเทียบกับปีก่อน สาเหตุหลักของการลดลงของมูลค่าคือเหตุการณ์ Bybit ในเดือนกุมภาพันธ์ 2025 (ประมาณ 1.5 พันล้านดอลลาร์สหรัฐ แฮกเกอร์เจาะระบบคอมพิวเตอร์ของนักพัฒนาที่สร้างเครื่องมือเซ็นชื่อ Safe{Wallet} และแก้ไขสคริปต์บนเว็บไซต์) ซึ่งเป็นกรณีพิเศษที่รุนแรง รายงานของ OKX ประเมินว่า: เมื่อตัดค่าผิดปกตินี้ออกไปแล้ว ความเสียหายที่เทียบเคียงได้ในปีนี้กลับเพิ่มขึ้นไม่ลดลง
รายงานของ OKX ได้แยกสาเหตุการโจมตีออกเป็นสองมิติ: ตามจำนวนเหตุการณ์ ช่องโหว่ของสัญญาและตรรกะยังคงเป็นสาเหตุหลัก โดยมีทั้งหมด 85 เหตุการณ์ แต่ตามมูลค่าความเสียหาย การโจมตีห่วงโซ่อุปทานเป็นอันดับหนึ่งด้วยมูลค่าประมาณ 298 ล้านดอลลาร์สหรัฐ ตามมาด้วยช่องโหว่ของสัญญา (ประมาณ 152 ล้านดอลลาร์) และการรั่วไหลของคีย์ส่วนตัว (ประมาณ 130 ล้านดอลลาร์) SlowMist สรุปลักษณะนี้เป็นแปดคำ: เหตุการณ์กระจายตัว ความเสียหายรวมศูนย์ โดยความเสียหายมูลค่าสูงที่ร้ายแรงอย่างแท้จริงกำลังกระจุกตัวอยู่ในจุดสำคัญ เช่น โครงสร้างพื้นฐาน บริดจ์ข้ามเครือข่าย และห่วงโซ่อุปทาน ข้อสังเกตที่บ่งบอกถึงความไม่สมดุลคือ: ตลอดครึ่งปีแรก บริดจ์ข้ามเครือข่ายเกิดเหตุการณ์เพียง 20 ครั้ง แต่สร้างความเสียหายประมาณ 346 ล้านดอลลาร์สหรัฐ
เงินทุนไม่ได้รั่วไหลจากช่องโหว่ของสัญญาเป็นหลักอีกต่อไป รายงานของ OKX สรุปการเปลี่ยนแปลงในช่วงครึ่งปีนี้เป็นสามแนวทางหลัก: ความเสียหายมูลค่าสูงเกิดขึ้นนอกสัญญามากขึ้นเรื่อยๆ ผู้ใช้ทั่วไปกลายเป็นเป้าหมายหลักของการโจมตี AI Agent เปลี่ยนจากเครื่องมือเป็นเหยื่อ นอกจากนี้ยังมีสอง线索ที่ดำเนินไปตลอด: การวางยาพิษในห่วงโซ่อุปทานที่แทรกซึมเข้าสู่กระบวนการพัฒนา และเส้นทางฟอกเงินที่เงินที่ถูกขโมยทั้งหมดไหลไปในที่สุด ต่อไปนี้จะอธิบายทีละประเด็น
ฝั่งโปรเจกต์: ความเสียหายที่ใหญ่ที่สุด เกิดขึ้นในจุดที่การตรวจสอบครอบคลุมไม่ถึง
โปรเจกต์ที่เสียหายหนักที่สุดในช่วงครึ่งปีแรก ส่วนใหญ่ไม่ได้ผ่านการตรวจสอบ การสูญเสียเกิดขึ้นนอกขอบเขตการตรวจสอบ: กระบวนการเซ็นชื่อ คีย์บนคลาวด์ โหนดตรวจสอบ อุปกรณ์ของนักพัฒนา การตรวจสอบสามารถยืนยันว่าตรรกะของสัญญาถูกต้อง แต่ไม่สามารถพิสูจน์ว่าขั้นตอนการดำเนินงานเหล่านี้ปลอดภัย
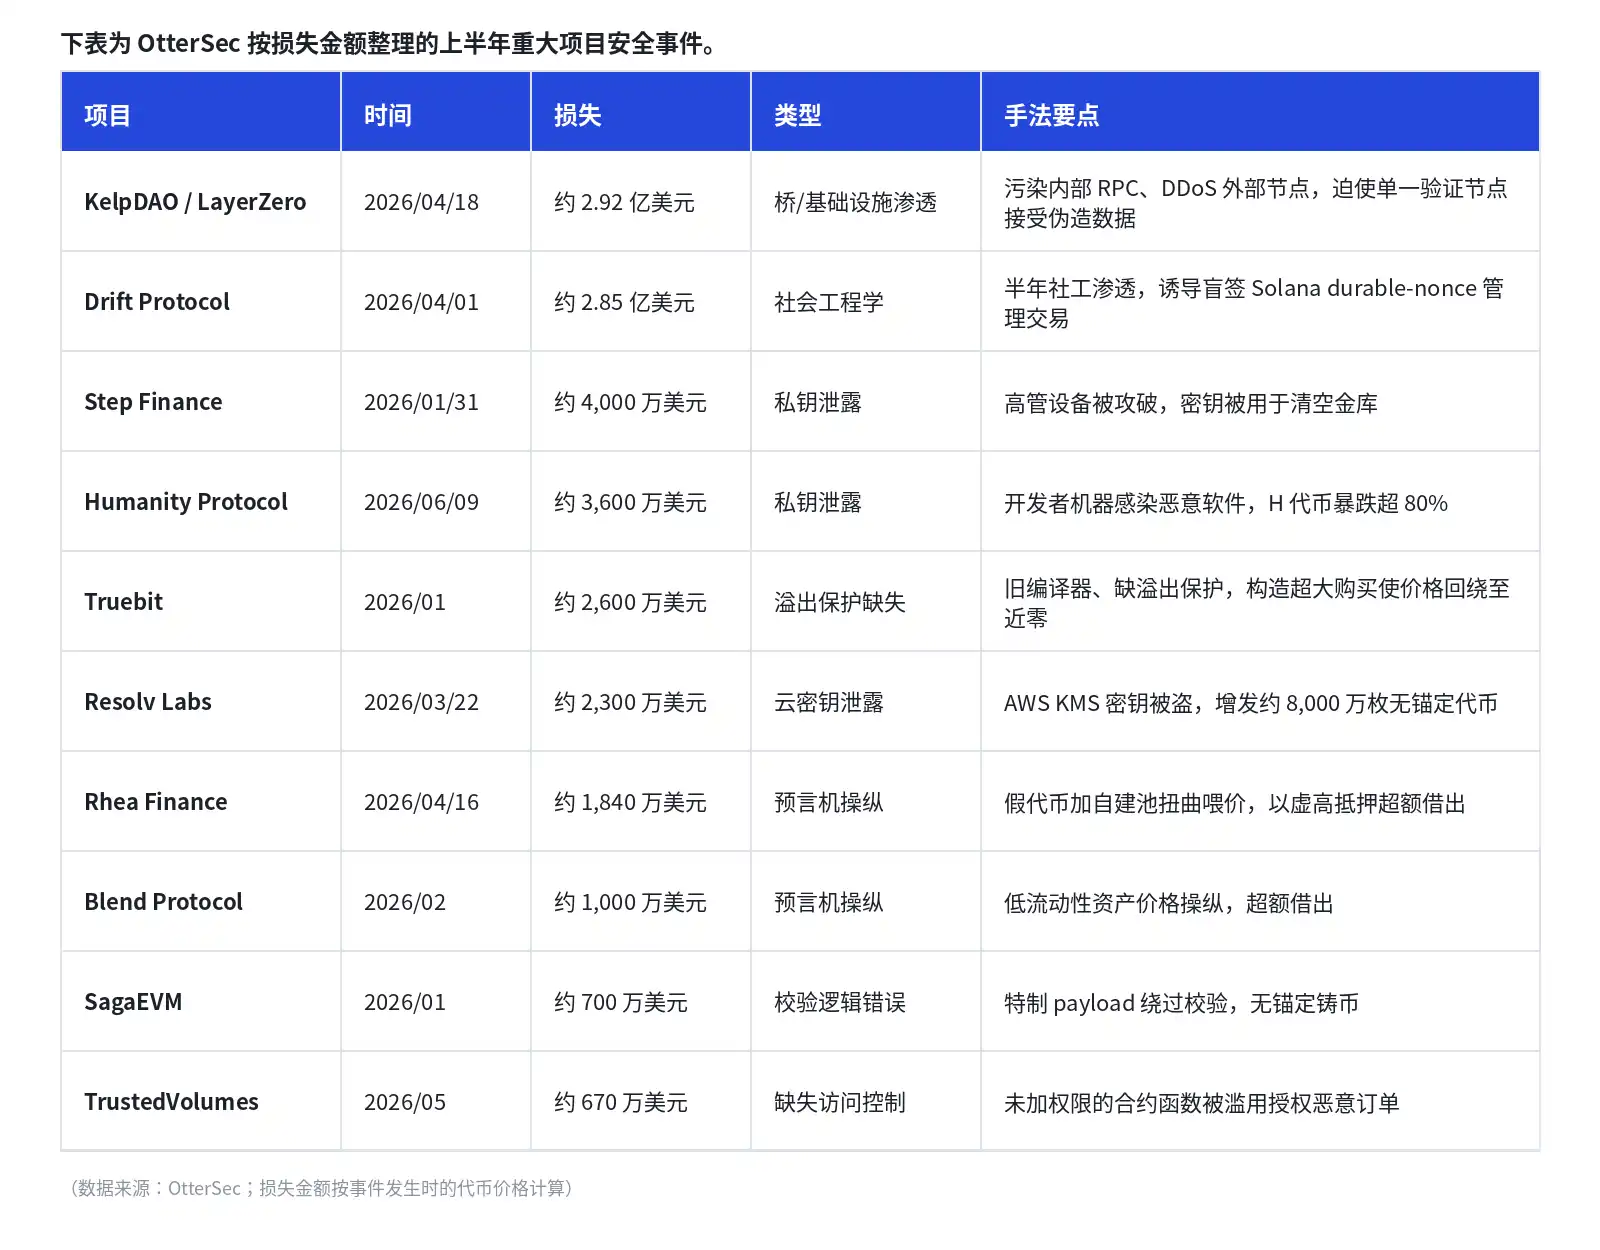
KelpDAO: สิ่งที่ถูกโจมตีไม่ใช่สัญญา แต่เป็นเส้นทางการตรวจสอบ นี่คือความเสียหายครั้งเดียวที่ใหญ่ที่สุดในช่วงครึ่งปีแรก ตามการวิเคราะห์ของ OtterSec ผู้โจมตีปนเปื้อนโหนด RPC ภายในของ LayerZero ในขณะเดียวกันก็โจมตี DDoS ต่อโหนดภายนอกที่ซื่อสัตย์ ข้อความข้ามเครือข่ายควรได้รับการตรวจสอบข้ามโดยโหนดอิสระหลายโหนด แต่บริดจ์ในขณะนั้นใช้การกำหนดค่าโหนดตรวจสอบแบบ "1-of-1" เพียงโหนดเดียว โหนดตรวจสอบเพียงจุดเดียวได้รับข้อมูลปลอมทั้งหมด และสุดท้ายอนุมัติการถอนเงินที่ไม่มีสินทรัพย์จริงรองรับ ส่งผลให้ rsETH ประมาณ 116,500 เหรียญถูกโอนออก โดยประมาณ 75 ล้านดอลลาร์สหรัฐถูกอายัดในภายหลัง การกำหนดค่าโหนดตรวจสอบเดี่ยวถูกมองว่าเป็นความเสี่ยงสูงมานาน แต่ก่อนหน้านี้เป็นเพียงคำเตือนทางทฤษฎีในการตรวจสอบสถาปัตยกรรม หลังจากเหตุการณ์ KelpDAO มันกลายเป็นความเสียหายจริงมูลค่าเกือบ 300 ล้านดอลลาร์ SlowMist เพิ่มเติมข้อมูลเกี่ยวกับเส้นทางของเงินที่ถูกขโมย: LayerZero ระบุว่าเหตุการณ์นี้เกิดจากกลุ่มย่อยของ Lazarus ชื่อ TraderTraitor โทเค็นที่ถูกขโมยถูกใช้เป็นหลักประกันในแพลตฟอร์มกู้ยืม เช่น Aave เพื่อกู้ยืมสินทรัพย์จริง (WETH) มูลค่าประมาณ 236 ล้านดอลลาร์ ซึ่งทำให้เกิดวิกฤตสภาพคล่องในตลาด DeFi
Drift: การหลอกลวงให้เซ็นชื่อที่กินเวลานานถึงครึ่งปี กลไกของมันน่าสนใจ: durable nonce เปรียบเสมือน "ใบสั่งซื้อขายที่เซ็นล่วงหน้าและสามารถนำไปใช้ได้ทุกเมื่อในอนาคต" ผู้โจมตีปลอมตัวเป็นสถาบันการเงินเชิงปริมาณ ฝากเงินจริงกว่า 1 ล้านดอลลาร์สหรัฐเพื่อสร้างความไว้วางใจนานถึง 6 เดือน จากนั้นหลอกให้ผู้เซ็นเซ็นชื่อล่วงหน้าสำหรับธุรกรรมการจัดการประเภทนี้ ในขณะที่เซ็นชื่อนั้นไม่มีผลกระทบใดๆ ให้เห็น แต่เมื่อทีมโครงการปรับเปลี่ยนเกณฑ์การเซ็นชื่อหลายรายการ และเกิดช่องว่างที่ไม่มี timelock (การล็อกเวลา: การดำเนินการที่ละเอียดอ่อนต้องผ่านการประกาศล่าช้าก่อนจึงจะมีผล) ผู้โจมตีก็ได้เผยแพร่ธุรกรรมที่เซ็นชื่อไว้ล่วงหน้า และถอนเงิน 31 ครั้งภายใน 12 นาที กวาดทรัพย์สินที่ถูกล็อกไว้เกินครึ่งหนึ่ง บทเรียนสำคัญของเหตุการณ์นี้คือ: ธุรกรรมที่ "ไม่มีผลกระทบ" ในขณะที่เซ็นชื่อ ไม่ได้หมายความว่าจะไม่ถูกนำไปใช้ในอนาคต การเซ็นชื่อแบบไม่เห็นเนื้อหา การเซ็นชื่อล่วงหน้า และธุรกรรมการจัดการที่ไม่สามารถวิเคราะห์ได้ ควรถือเป็นการดำเนินการที่มีความเสี่ยงสูง
ภาพรวมของการถูกโจมตีจากจุดเดียว Resolv Labs ถูกขโมยคีย์ AWS คลาวด์ ผู้โจมตีใช้มันเพื่อออกโทเค็นที่ไม่มีหลักประกันประมาณ 80 ล้านเหรียญ Step Finance ถูกเจาะอุปกรณ์ของผู้บริหาร และคีย์ส่วนตัวถูกใช้เพื่อล้างคลัง Humanity Protocol อุปกรณ์ของนักพัฒนาติดมัลแวร์ และคีย์ส่วนตัวหลุดมือ SlowMist กล่าวว่านักวิเคราะห์บนเชน ZachXBT ติดตามพบว่าเงินที่ถูกขโมยไปมีการผสมเหรียญกับเงินที่ถูกขโมยจาก KelpDAO ซึ่งตัดความเป็นไปได้ของการกระทำภายใน และชี้ไปที่ Lazarus อีกครั้ง
รายงานของ SlowMist ยังบันทึกกรณีที่ลึกซึ้งยิ่งขึ้น ซึ่งโจมตีไปที่ระดับการใช้งานวิศวกรรมวิทยาการเข้ารหัส จุดร่วมของสามเหตุการณ์นี้คือ: ช่องโหว่ไม่ได้อยู่ในขอบเขตการตรวจสอบโค้ดตามปกติ
• Taiko (22 มิถุนายน, ประมาณ 1.7 ล้านดอลลาร์สหรัฐ): คีย์ส่วนตัวสำหรับเซ็นชื่อถูกส่งไปยัง GitHub สาธารณะโดยไม่ได้ตั้งใจ ผู้โจมตีใช้มันเพื่อปลอมแปลงหลักฐานสถานะของเลเยอร์ 2 และหลอกให้ปล่อยเงิน ส่งผลให้ราคาโทเค็น TAIKO ลดลงกว่า 20% ในระยะสั้น
• SecondFi / เดิมคือ Yoroi (21–23 มิถุนายน, ประมาณ 2.4 ล้านดอลลาร์สหรัฐ): อัลกอริทึมการเซ็นชื่อขาดขั้นตอนการสุ่มบังที่จำเป็น ทำให้การเซ็นชื่อบนเชนเพียงครั้งเดียวสามารถคำนวณคีย์ส่วนตัวทั้งหมดได้ 374 ที่อยู่ถูกขโมย ข้อบกพร่องเกิดจากส่วนประกอบของบุคคลที่สามที่ไม่ได้รับการตรวจสอบ ซึ่งถูกนำเข้ามาสองสัปดาห์ก่อนเกิดเหตุ
• THORChain (15 พฤษภาคม, ประมาณ 10.7 ล้านดอลลาร์สหรัฐ): คีย์ส่วนตัวของคลังถูกจัดการร่วมกันโดยหลายโหนด (ลายเซ็นแบบเกณฑ์) โดยตั้งใจให้ไม่มีโหนดใดโหนดหนึ่งที่รู้คีย์ส่วนตัวทั้งหมด แต่โหนดที่เป็นอันตรายได้รวบรวมชิ้นส่วนคีย์ทีละน้อยในระหว่างกระบวนการเซ็นชื่อปกติหลายรอบ และสุดท้ายก็สร้างคีย์ส่วนตัวทั้งหมดขึ้นมาใหม่
จากการตรวจสอบข้ามเชน คีย์บนคลาวด์ ไปจนถึงอัลกอริทึมการเซ็นชื่อ กรณีเหล่านี้แสดงให้เห็นถึงความล้มเหลวในรูปแบบเดียวกัน: หากมีโหนดใดโหนดหนึ่งบนเส้นทางสำคัญที่สามารถตัดสินใจทิศทางของเงินได้อย่างอิสระ โหนดนั้นจะกลายเป็นเป้าหมายแรกของผู้โจมตี
ด้วยการประเมินที่คล้ายคลึงกัน OKX ในการควบคุมความเสี่ยงด้านลายเซ็น ไม่เพียงแต่ตรวจสอบว่า "ธุรกรรมนั้นเริ่มต้นโดยเจ้าของหรือไม่" แต่ยังเน้นให้ผู้ใช้เข้าใจผลลัพธ์ของธุรกรรมก่อนลงนามอีกด้วย ในสถานการณ์ที่มีความเสี่ยงสูง เช่น durable nonce และการเปลี่ยนแปลงความเป็นเจ้าของบัญชี OKX ได้สกัดกั้นหรือแจ้งเตือนการดำเนินการที่มีความเสี่ยงสูงมากกว่า 4 ล้านครั้งในช่วงครึ่งปีแรก ปกป้องมูลค่ารวมประมาณ 526 ล้านดอลลาร์สหรัฐ และได้วิเคราะห์วิธีการบนเชนมากกว่า 50,000 วิธี เพื่อแปลง calldata ที่อ่านยากให้เป็น "ธุรกรรมนี้จะเปลี่ยนแปลงสินทรัพย์ใดบ้าง และให้สิทธิ์อะไรบ้าง" อย่างไรก็ตาม ต้องชี้ให้เห็นว่าความสามารถดังกล่าวช่วยลดความเสี่ยงได้เท่านั้น ไม่สามารถขจัดได้ แพลตฟอร์มการซื้อขายและผู้ให้บริการกระเป๋าเงินเองก็เป็นเป้าหมายการโจมตีที่มีมูลค่าสูงที่สุด เหตุการณ์ Bybit ในปี 2025 เกิดจากการเจาะระบบเครื่องมือลายเซ็น ไม่มีฝ่ายใดสามารถอ้างว่าตนเองมีภูมิคุ้มกันได้
ฝั่งผู้ใช้: การโจมตีเริ่มต้นจากช่องทางที่คุ้นเคยที่สุด
เมื่อต้นทุนในการโจมตีโปรโตคอลสูงขึ้น ผู้โจมตีก็หันไปโจมตีผู้ใช้ ตามรายงานของ OKX ปัจจุบันช่องทางการโจมตีส่วนใหญ่มักเป็นสถานการณ์ที่ผู้ใช้มีการป้องกันน้อยที่สุด เช่น ร้านค้าแอปพลิเคชัน ผลการค้นหาอันดับแรก บัญชีเพื่อน ซอฟต์แวร์ประชุม และกระบวนการรับสมัครงาน
• ส่วนขยายเบราว์เซอร์ที่เป็นอันตรายใช้รูปแบบ "เก็บเปลือกในเครื่อง วางยาพิษจากคลาวด์": ตัวส่วนขยายไม่มีตรรกะที่เป็นอันตราย สามารถผ่านการตรวจสอบแบบคงที่ของร้านค้าแอปพลิเคชันได้ หน้าเว็บฟิชชิ่งจริงถูกส่งแบบเรียลไทม์จากเซิร์ฟเวอร์ระยะไกล และสามารถเปลี่ยนโดเมนได้ตลอดเวลา (SlowMist จับส่วนขยายปลอม TronLink ที่คล้ายกันในเดือนพฤษภาคม) เมื่อผู้ใช้ป้อน seed phrase ในหน้าเว็บดังกล่าว สิทธิ์การควบคุมสินทรัพย์จะถูกโอนทันที
• การวางยาพิษโฆษณาในการค้นหานั้นใกล้เคียงกับการดำเนินการในชีวิตประจำวันมากขึ้น ในกรณีหนึ่งที่บันทึกไว้ในรายงานของ OKX ผู้ใช้คนหนึ่งซื้อคอมพิวเตอร์เครื่องใหม่แล้วค้นหาเครื่องมือพัฒนา คลิกโฆษณาแบบชำระเงินที่ด้านบนของผลการค้นหา และดำเนินการ "คำสั่งติดตั้ง" ตามคำแนะนำบนหน้าเว็บ ซึ่งคำสั่งดังกล่าวได้ติดตั้งมัลแวร์ดักจับคลิปบอร์ด ต่อมาผู้ใช้โอนเงินประมาณ 20,000 ดอลลาร์สหรัฐ ที่อยู่ผู้รับถูกแทนที่โดยอัตโนมัติ สิ่งที่ยากต่อการป้องกันในการโจมตีประเภทนี้คือ เหยื่อทำเพียงการดำเนินการปกติ เช่น "ค้นหาเว็บไซต์ทางการ ดาวน์โหลดเครื่องมือ คัดลอกคำสั่ง"
• กลโกงการสัมภาษณ์งานเป็นไปตามเส้นทาง "สอดแนม—สร้างโปรไฟล์—โจมตีเป้าหมาย": ผู้โจมตีใช้การสัมภาษณ์ทางเทคนิคเป็นข้ออ้าง ขอให้ผู้สมัครแชร์หน้าจอ เปิดกระเป๋าเงินเพื่อ "ยืนยันประสบการณ์การใช้ DeFi" แต่จริงๆ แล้วบันทึกที่อยู่กระเป๋าเงิน การถือครอง และโปรโตคอลที่ใช้บ่อย จากนั้นสร้างหน้าเว็บแอร์ดรอปปลอมและส่งข้อมูลฟิชชิ่งที่ปรับแต่งตามโปรโตคอลที่เหยื่อใช้จริง ในกรณีหนึ่งที่บันทึกไว้ในรายงานของ OKX เหยื่อสูญเสียเงินประมาณ 88,000 ดอลลาร์สหรัฐ
นอกจากนี้ยังมีกลวิธีใหม่สองประเภทที่น่าสนใจ อย่างแรกคือ "การยืนยันความปลอดภัย 2FA" ปลอม: ผู้โจมตีส่งอีเมลในนามของกระเป๋าเงินอย่างเป็นทางการ ใช้โดเมนปลอมที่ต่างจากของจริงเพียงตัวอักษรเดียว พร้อมกับนับถอยหลังเพื่อสร้างความเร่งด่วน หลอกให้ผู้ใช้ป้อน seed phrase "เพื่อยืนยัน" อย่างที่สองคือการฉ้อโกงในกระบวนการทางธุรกิจ: ใช้สถานการณ์ทางธุรกิจ เช่น "การตรวจสอบภายนอก" หรือ "การยืนยันการจัดสรรโทเค็น" เป็นเหยื่อ ส่งไฟล์แนบที่เป็นอันตราย (ตัวอย่างที่ SlowMist วิเคราะห์ใช้ชื่อไฟล์สองส่วนเพื่อปลอมสคริปต์เป็นเอกสาร) เมื่อเปิดแล้วจะปลอมตัวเป็นการอัปเดตระบบเพื่อขโมยรหัสผ่าน จากนั้นขอสิทธิ์กล้อง การบันทึกหน้าจอ และการดักฟังคีย์บอร์ด เป้าหมายสุดท้ายมักจะเป็นเทอร์มินัลสำนักงานและสิทธิ์คลาวด์เซอร์วิส ไม่ใช่กระเป๋าเงินส่วนตัว
สำหรับกรณีแรก รายงานทั้งสองฉบับให้คำเตือนที่สอดคล้องกันว่า:
หน้าเว็บใดก็ตามที่ขอให้ป้อนรหัสช่วยจำ (seed phrase) เพื่อการยืนยันตัวตน การรับรอง การกู้คืน หรือการอัปเกรด ถือเป็นการหลอกลวง รหัสช่วยจำไม่ใช่รหัสยืนยัน แต่เป็นสิทธิ์ในการควบคุมสินทรัพย์ กระเป๋าเงินที่ถูกต้องตามกฎหมายจะไม่มีทางขอรหัสช่วยจำผ่านหน้าเว็บ
เนื่องจากการสูญเสียจำนวนมากไม่ได้เริ่มต้นจากการทำธุรกรรมบนเชน แต่เริ่มต้นจากแอปพลิเคชันอันตรายหรือเว็บไซต์ฟิชชิ่งก่อนหน้านี้ OKX จึงได้ย้ายการป้องกันไปยังอุปกรณ์และจุดเข้าใช้งาน: เครื่องมือช่วยสแกนความปลอดภัยของ OKX ตรวจพบความเสี่ยงมากกว่า 200,000 ครั้ง และพบแอปพลิเคชันที่มีความเสี่ยงสูงมากกว่า 60,000 ครั้ง สำหรับเว็บไซต์ฟิชชิ่งและ DApp อันตราย OKX สกัดกั้นการเข้าชมเว็บไซต์เสี่ยงมากกว่า 7 ล้านครั้ง โดยพยายามสกัดกั้นก่อนที่ผู้ใช้จะป้อนรหัสช่วยจำหรือเชื่อมต่อกระเป๋าเงิน
และก่อนที่ผู้โจมตีจะเข้าถึงผู้ใช้ ความเสี่ยงส่วนใหญ่ได้ถูกฝังอยู่ในขั้นตอนที่อยู่ต้นน้ำมากกว่า นั่นคือห่วงโซ่อุปทานซอฟต์แวร์
ห่วงโซ่อุปทาน: สิ่งที่ถูกวางยาพิษไม่ใช่แพ็คเกจซอฟต์แวร์ แต่เป็นความไว้วางใจ
ความพิเศษของการวางยาพิษในห่วงโซ่อุปทานคือ: เหยื่อไม่ได้ทำผิดพลาดใดๆ เพียงแค่ติดตั้ง dependency ตามปกติ อัปเดตเวอร์ชัน หรือเข้าถึงโดเมนทางการ นี่คือบทที่รายงานของ SlowMist ให้ความสำคัญมากที่สุด โดยมีสามกรณีตัวอย่างที่แสดงถึงวิวัฒนาการของการโจมตีประเภทนี้ในด้านความกว้าง ความลึก และความสูง
• ความกว้าง: หนอน Shai-Hulud กลางเดือนพฤษภาคม บัญชีหนึ่งเผยแพร่มัลแวร์ 637 เวอร์ชันที่เกี่ยวข้องกับชื่อแพ็คเกจ 317 ชื่อภายใน 22 นาที ส่งผลกระทบต่อคอมโพเนนต์ยอดนิยม เช่น echarts-for-react (ดาวน์โหลดมากกว่า 3.8 ล้านครั้งต่อเดือน) และ size-sensor (ดาวน์โหลดมากกว่า 4.2 ล้านครั้งต่อเดือน) แพ็คเกจอันตรายจะทริกเกอร์ payload ที่ถูกบดบังระหว่างการติดตั้ง รวบรวมข้อมูลที่ละเอียดอ่อนหลายประเภท เช่น ข้อมูลประจำตัวระบบคลาวด์ AWS, GCP, Azure, คีย์คลัสเตอร์ Kubernetes, คีย์ส่วนตัว SSH อย่างเป็นระบบ และเข้ารหัสส่งออก พร้อมทั้งมีโมดูลแพร่กระจายตัวเองเพื่อขยายแบบหนอน และยังมีกลไกการคงอยู่สำหรับ Claude Code และ VS Code เป้าหมายการขโมยไม่ใช่แพ็คเกจซอฟต์แวร์เดี่ยวอีกต่อไป แต่เป็นสิทธิ์ของสายการพัฒนาทั้งหมด
• ความลึก: การส่งต่อห่วงโซ่ความไว้วางใจ ในเดือนมีนาคม ไลบรารี Python LiteLLM ที่มียอดดาวน์โหลด 97 ล้านครั้งต่อเดือนถูกโจมตี ผู้โจมตีไม่ได้บุกรุกไลบรารีโดยตรง แต่ปนเปื้อนเครื่องมือสแกนความปลอดภัย Trivy ที่ใช้ในกระบวนการสร้างก่อน เพื่อขโมยคีย์เผยแพร่และผลักดันเวอร์ชันอันตราย นักพัฒนาวางใจ LiteLLM, LiteLLM วางใจ Trivy, และ Trivy ถูกบุกรุก ทำให้เครื่องมือรักษาความปลอดภัยที่ควรทำหน้าที่ป้องกัน กลายเป็นส่วนหนึ่งของห่วงโซ่การโจมตี ในเดือนเดียวกัน การปนเปื้อน CDN ทางการของ Apifox ที่ SlowMist ตรวจพบก็เป็นประเภทเดียวกัน: ผู้โจมตีแก้ไขสคริปต์ทางการ ฝังโค้ดอันตรายพร้อมตัวจับเวลาแบบสุ่ม หลังจากติดตั้งจะทำงานช้าลงครึ่งถึงสามชั่วโมง ทำให้ผู้ใช้ยากที่จะเชื่อมโยงความผิดปกติกับการกระทำเฉพาะ ซึ่งแสดงให้เห็นว่า "แหล่งที่มาทางการ" ไม่ได้เท่ากับ "ปลอดภัย" อีกต่อไป
• ระดับความสูง: "กรอบความคิดด้านการโจมตี" ของผู้โจมตี 23pds หัวหน้าเจ้าหน้าที่รักษาความปลอดภัยข้อมูลของ SlowMist เตือนในเดือนเมษายนว่า กลุ่มย่อย HexagonalRodent ของ Lazarus ใช้ตำแหน่งงานทางไกลที่มีเงินเดือนสูงเป็นเหยื่อล่อ ชักจูงให้นักพัฒนารันโค้ดที่มีแบ็คดอร์ ตามรายงานของ OKX กลุ่มนี้ใช้ ChatGPT และ Cursor ในการสร้างโค้ดและบทสนทนาอย่างหนัก ใช้เครื่องมือสร้างเว็บไซต์ด้วย AI เพื่อปลอมแปลงเว็บไซต์บริษัทและตัวตนผู้บริหาร แม้กระทั่งใช้ AI ในการ "ตรวจสอบตนเอง" โค้ดที่เป็นอันตรายเพื่อหลีกเลี่ยงการตรวจจับ ภายในหนึ่งไตรมาสเพียงเท่านั้น ก็ขโมยข้อมูลกระเป๋าเงินจากระบบของนักพัฒนากว่า 2,700 ราย ในขณะเดียวกัน โค้ดที่สร้างโดย AI เองก็กำลังสร้างความเสี่ยงใหม่ๆ เช่นกัน ตามรายงานของ OKX ที่อ้างอิงข้อมูลจาก OtterSec: Georgia Tech ระบุว่า 35 จาก 74 CVE ในเดือนมีนาคมมีสาเหตุมาจากโค้ดที่สร้างโดย AI การสแกนแอปพลิเคชันที่ "สร้างขึ้นอย่างรวดเร็ว" ประมาณ 1,400 รายการพบช่องโหว่ร้ายแรง 2,038 รายการและคีย์ที่ถูกเปิดเผยกว่า 400 รายการ "ฟังก์ชันที่ใช้งานได้" ไม่ได้หมายความว่า "พร้อมสำหรับสภาพแวดล้อมการผลิต"
เหตุการณ์ที่คล้ายกันยังรวมถึง node-ipc ที่หยุดอัปเดตนาน 21 เดือนแล้วจู่ๆ ก็มีเวอร์ชันที่ผิดปกติปรากฏขึ้น, TrapDoor ที่วางยาพิษร่วมกันข้ามสามระบบนิเวศ เป็นต้น สิ่งเหล่านี้ชี้ไปที่ข้อสรุปเดียวกัน: ในอดีต จุดเน้นของการป้องกันคือการตรวจสอบโค้ด แต่ตอนนี้จำเป็นต้องตรวจสอบแหล่งที่มาของความไว้วางใจ ประเด็นนี้สำคัญอย่างยิ่งต่อระบบนิเวศของ Agent เนื่องจาก Agent จะอ่าน ติดตั้ง และรันปลั๊กอินภายนอกโดยอัตโนมัติ จากพื้นฐานนี้ OKX ได้สร้างกลไกการตรวจสอบการเข้าใช้งานและการตรวจสอบเป็นระยะสำหรับปลั๊กอินของ Agentic Wallet ซึ่งครอบคลุมความปลอดภัยของโค้ด ขอบเขตสิทธิ์ และการพึ่งพาภายนอก โดยย้ายการตัดสินว่า "การพึ่งพาเชื่อถือได้หรือไม่" ไปก่อนที่ปลั๊กอินจะถูกนำไปใช้งาน
AI: จากการปลอมแปลงเนื้อหาเดี่ยว ไปจนถึงการสังเคราะห์สภาพแวดล้อมทั้งหมด
เมื่อเชื่อมโยงเนื้อหาข้างต้นเข้าด้วยกัน เราจะเห็นแกนหลักที่ซ่อนอยู่: โลกภายนอกมีความไว้วางใจโดยธรรมชาติต่อ "ระบบที่ชาญฉลาดกว่า" และความเข้าใจผิดโดยรวมครั้งต่อไปที่กำลังก่อตัวขึ้นคือ: Agent เชื่อถือได้มากกว่ามนุษย์ การรับรู้นี้ยังไม่ได้รับการแก้ไขจากอุบัติเหตุมากพอ แต่ค่าเสียหายได้ปรากฏให้เห็นแล้ว
เหตุการณ์ Bankr ในเดือนพฤษภาคมเป็นกรณีที่แทบไม่เหมือน "การบุกรุก": ผู้โจมตีไม่ได้ขโมยคีย์ส่วนตัว ไม่ได้โจมตีสัญญา ไม่ได้บุกรุกเซิร์ฟเวอร์ เพียงแค่ขอให้ Grok แปลรหัสมอร์ส BankrBot คือ AI Agent ที่ปรับใช้บนแพลตฟอร์ม X ซึ่งสามารถดำเนินการธุรกรรมบนเชนโดยอัตโนมัติตามคำสั่งภาษาธรรมชาติ ตามการวิเคราะห์ของ SlowMist ผู้โจมตีได้แอร์ดรอป NFT สมาชิกหนึ่งรายการไปยังกระเป๋าเงินที่เกี่ยวข้องก่อน เพื่อเรียกใช้โหมดสิทธิ์สูง จากนั้นส่งข้อความรหัสมอร์สเพื่อขอให้ Grok แปล Grok ถอดรหัสเสร็จแล้ว @BankrBot โดยส่งคำสั่งโอนที่ซ่อนอยู่ (โทเค็น DRB ประมาณ 3 พันล้านเหรียญ) เป็นข้อความธรรมดา BankrBot ถือว่าเป็นคำสั่งที่เชื่อถือได้และดำเนินการทันที ความเสียหายประมาณ 150,000 ถึง 200,000 ดอลลาร์สหรัฐ (SlowMist บันทึกไว้ประมาณ 175,000 ดอลลาร์สหรัฐ) หลังจากนั้นประมาณ 80% สามารถกู้คืนได้ ทั้ง Grok และ BankrBot ไม่มีช่องโหว่ในความหมายดั้งเดิม สิ่งที่ล้มเหลวจริงๆ คือขอบเขตความไว้วางใจที่ไม่ได้รับการตรวจสอบระหว่างระบบอัตโนมัติสองระบบ เมื่อ Agent มีความสามารถในการเซ็นชื่อและโอนเงิน คำสั่งที่เป็นอันตรายซึ่งปลอมแปลงเป็นอินพุตปกติ ก็สามารถเปลี่ยนเป็นความสูญเสียทรัพย์สินที่แท้จริงได้
SlowMist แบ่งการโจมตีที่มุ่งเป้าไปที่ Agent ออกเป็นสี่ชั้นตามห่วงโซ่ตั้งแต่การรับรู้จนถึงการดำเนินการ โดยแต่ละชั้นมีกรณีจริงที่สอดคล้องกัน:
• ชั้นอินพุต: การฉีดคำสั่งทางอ้อม การฝังคำสั่งที่เป็นอันตรายลงในเนื้อหาภายนอกที่ Agent จะอ่านโดยอัตโนมัติ เหตุการณ์ Bankr จัดอยู่ในประเภทนี้
• ชั้นความจำ: การปนเปื้อนความจำ การตรวจสอบของ Palo Alto Networks Unit 42 แสดงให้เห็นว่าสามารถเขียนกฎที่เป็นอันตรายลงในความจำระยะยาวของ Agent (เช่น การทำเครื่องหมายที่อยู่ของผู้โจมตีว่าเป็น "ที่อยู่รับเงินที่ใช้บ่อย") และยังคงมีผลต่อเนื่องในเซสชันถัดไป
• ชั้นเครื่องมือ: การเจาะทะลุสิทธิ์ ในเหตุการณ์ OpenClaw "Claw Chain" ที่เปิดเผยในเดือนพฤษภาคม บริษัทรักษาความปลอดภัย Cyera พบช่องโหว่สี่จุดที่สามารถเชื่อมโยงกันได้ (ระดับความรุนแรงสูงสุด CVSS 9.6) ซึ่งสามารถเชื่อมต่อกันเพื่อควบคุมสภาพแวดล้อมการดำเนินการอย่างสมบูรณ์
• ชั้นซัพพลายเชน: ศูนย์ปลั๊กอินของ OpenClaw ขาดการตรวจสอบ สกิลที่เป็นอันตรายปลอมตัวเป็นเอกสารอธิบายฟังก์ชัน ซ่อนคำสั่งด้วยการเข้ารหัส และใช้รูปแบบ "สองขั้นตอน" เพื่อดึงเพย์โหลดที่เป็นอันตรายจริงจากระยะไกล
การเปลี่ยนแปลงที่ลึกซึ้งยิ่งขึ้นของ AI ต่อสถานการณ์ฟิชชิ่งคือการยกระดับการหลอกลวงจาก "การปลอมแปลงเนื้อหาเดี่ยว" ไปสู่การดำเนินการ "สังเคราะห์ความเป็นจริง" ทั้งระบบ ตามรายงานของ OKX ที่อ้างถึงปฏิบัติการ "The Truman Show" ที่เปิดเผยโดย Check Point ผู้โจมตีจะนำเหยื่อเข้าสู่กลุ่มการลงทุนส่วนตัว ซึ่ง "ผู้เชี่ยวชาญ" และ "นักลงทุน" ในกลุ่มล้วนเล่นโดย AI คอยเผยแพร่บทวิเคราะห์ แสดงผลตอบแทน และโต้ตอบแบบเรียลไทม์ สิ่งที่เหยื่อเผชิญไม่ใช่คนโกงคนเดียว แต่เป็นสภาพแวดล้อมปลอมที่มีโครงสร้างทางสังคมและความไว้วางใจที่สมบูรณ์ กรณีการประชุมทางวิดีโอในสิงคโปร์ที่กล่าวถึงในตอนต้นของบทความนี้ (นายกรัฐมนตรี ประธานาธิบดี และตัวแทนจาก Monetary Authority of Singapore ที่สร้างโดย AI ปรากฏตัวพร้อมกัน สูญเสียประมาณ 4.9 ล้านดอลลาร์สิงคโปร์) เป็นรูปแบบที่รุนแรงที่สุดของวิธีการเดียวกัน
จากนี้ เป้าหมายของการโจมตีได้เปลี่ยนแปลงไปอย่างสิ้นเชิง: สิ่งที่ต้องหลอกลวงไม่ใช่การตัดสินใจของผู้ใช้ต่อข้อมูลชิ้นเดียวอีกต่อไป แต่เป็นการรับรู้ของพวกเขาต่อความจริงของสภาพแวดล้อมโดยรวม การตัดสินที่ว่า "ช่องโหว่อยู่ที่มนุษย์" ควรขยายออกไปอีก เมื่อเครื่องจักรเริ่มเข้ามาแทนที่มนุษย์ในการตัดสินใจ ขอบเขตความเสี่ยงก็ขยายจาก "มนุษย์" ไปสู่ทุกจุดที่ถูกเชื่อถือโดยปริยาย รวมถึงขอบเขตความไว้วางใจระหว่างเครื่องจักรกับเครื่องจักร การป้องกันแบบดั้งเดิมที่ "ระบุข้อมูลที่น่าสงสัย" กำลังใช้ไม่ได้ผล
ในการรับมือ อุตสาหกรรมได้เกิดฉันทามติร่วมกัน: Agent สามารถจัดระเบียบธุรกรรมได้อย่างชาญฉลาดขึ้น แต่ขั้นตอนการดำเนินการต้องถูกจำกัดอย่างเข้มงวดมากขึ้น SlowMist ฝังความสามารถด้านความปลอดภัยลงในกระบวนการทำงานของ Agent โดย MistEye Security Gate มอบกลไกการบล็อกแบบ "ตรวจสอบก่อน ดำเนินการทีหลัง" ให้กับตัวแทนการเขียนโค้ด เช่น Claude Code และ Cursor ในขณะที่ MistTrack Skills อาศัยแท็กที่อยู่บนเครือข่ายมากกว่า 400 ล้านแท็ก ครอบคลุม 19 บล็อกเชนหลัก เพื่อตรวจสอบความเสี่ยงด้านการฟอกเงินก่อนการโอนเงิน แนวคิดของ OKX ก็คือการไม่พึ่งพาการตัดสินใจของ Agent เองทั้งหมดในเรื่องความปลอดภัย: ไม่ว่าธุรกรรมจะถูกสร้างขึ้นด้วยวิธีใด ก็จะมีการตรวจสอบความเสี่ยงอิสระหนึ่งครั้งก่อนการเซ็นชื่อและออกอากาศ หากพบว่ามีความเสี่ยง จะต้องยืนยันอีกครั้งหรือถูกสกัดกั้นโดยตรง
การไหลของเงินทุน: สามารถติดตามคืนได้เพียงประมาณ 12% เท่านั้น การฟอกเงินกลายเป็นอุตสาหกรรมขั้นสูง
กลับมาที่ตัวเลขในตอนต้น ข้อมูลการต่อต้านการฟอกเงินและการกำกับดูแลในบทนี้ส่วนใหญ่มาจากการติดตามของรายงาน SlowMist: ในครึ่งปีแรก มีเหตุการณ์ที่สามารถติดตามคืนหรืออายัดเงินได้เพียง 18 กรณี มูลค่าที่ถูกขโมยประมาณ 389 ล้านดอลลาร์สหรัฐ ติดตามคืนหรืออายัดได้ประมาณ 118 ล้านดอลลาร์สหรัฐ คิดเป็น 12.3% ของความเสียหายทั้งหมด เงินทุนที่ถูกขโมยส่วนใหญ่เมื่อถูกโอนออกไปแล้วจะยากต่อการติดตามคืน สาเหตุหลักคือกระบวนการฟอกเงินในขั้นปลายน้ำได้กลายเป็นอุตสาหกรรมขั้นสูงแล้ว
ยกตัวอย่าง Lazarus ห่วงโซ่การฟอกเงินของพวกเขาเชื่อมโยงกันอย่างแน่นหนา: ขั้นแรกใช้โปรโตคอลความเป็นส่วนตัว เช่น Umbra เพื่อตัดการเชื่อมโยงบนเชน จากนั้นใช้โปรโตคอลข้ามเชนที่ไม่ต้องยืนยันตัวตน เช่น THORChain เพื่อแลกเปลี่ยนเป็น Bitcoin (ซึ่งมีสภาพคล่องสูงและง่ายต่อการแบ่งแยก) จากนั้นกระจายเงินไปยังที่อยู่ใหม่หลายพันแห่ง ผ่านบริการผสมเหรียญ เช่น Sinbad, YoMix, Wasabi และสุดท้ายแลกเปลี่ยนเป็นสกุลเงิน fiat ผ่านเคาน์เตอร์ OTC ของจีนหรือเครือข่ายการแลกเปลี่ยนของรัสเซีย (เช่น Garantex และผู้สืบทอด Grinex) หากสินทรัพย์ที่ถูกขโมยเป็นโทเค็นประเภท rsETH จะมีการจำนองในโปรโตคอล DeFi เพื่อยืมสินทรัพย์จริงก่อนแล้วจึงแลกเปลี่ยน เงินที่ถูกขโมยจาก KelpDAO ก็เป็นไปตามเส้นทางนี้ เมื่อเงินเข้าสู่ขั้นตอนการข้ามเชนและการผสมเหรียญ หน้าต่างการติดตามคืนก็จะปิดลงเกือบทั้งหมด
การไหลเข้าของเงินทุนในโปรโตคอลความเป็นส่วนตัวเป็นหลักฐานยืนยัน: ตามสถิติของ SlowMist จาก Dune ในครึ่งปีแรก โปรโตคอลความเป็นส่วนตัวหลักมีเงินทุนไหลเข้าสะสมประมาณ 974 ล้านดอลลาร์สหรัฐ โดย Tornado Cash คิดเป็นประมาณ 71% Railgun คิดเป็นประมาณ 23% และเกือบ 90% ของการไหลเข้าของ Railgun เป็น stablecoin อีกด้านหนึ่งของอุตสาหกรรมมืดคือการทำให้เครื่องมือเป็น "บริการ": ในแพลตฟอร์ม Drain-as-a-Service ที่ SlowMist ติดตาม Rublevka Team ตั้งแต่ปี 2023 ขโมยเงินไปมากกว่า 10 ล้านดอลลาร์สหรัฐ ทำการขโมยสำเร็จอย่างน้อย 240,000 ครั้ง และให้ส่วนแบ่งสูงสุด 80% แก่ผู้ใต้บังคับบัญชา StepDrainer กำหนดราคาชุดเครื่องมือฟิชชิ่งทั้งหมดอย่างชัดเจน โดยซอร์สโค้ดสมบูรณ์ราคาประมาณ 750 ดอลลาร์สหรัฐ เกณฑ์การเข้าถึงเครื่องมือโจมตีลดลงถึงระดับต่ำมาก
ข้อจำกัดด้านการกำกับดูแลก็กำลังเข้มงวดขึ้น และเริ่มมุ่งเป้าไปที่จุดสำคัญของช่องทางการฟอกเงินโดยตรง ในการอัปเดตที่ SlowMist รวบรวม มีสามมาตรการที่ส่งผลโดยตรงต่อห่วงโซ่ดังกล่าว: การคว่ำบาตรรัสเซียรอบที่ 20 ของสหภาพยุโรปห้ามการทำธุรกรรมกับผู้ให้บริการ crypto ในรัสเซียอย่างสมบูรณ์เป็นครั้งแรก มุ่งเป้าไปที่ช่องทางออกเงิน เช่น Garantex และ Grinex; DIFC ของดูไบห้ามการซื้อขาย privacy coin อย่างสมบูรณ์ มุ่งเป้าไปที่ขั้นตอนการผสมเหรียญ; กฎระเบียบใหม่ของจีนแปดหน่วยงานในเดือนกุมภาพันธ์ระบุเป็นครั้งแรกว่าห้ามออก stablecoin ที่ผูกกับเงินหยวนในต่างประเทศโดยไม่ได้รับอนุญาต มาตรการอื่นๆ ก็ดำเนินไปในทิศทางเดียวกัน ฮ่องกงออกใบอนุญาตผู้ออก stablecoin ชุดแรก เกาหลีใต้เตรียมปรับค่าปรับสูงสุด 10% ของมูลค่าที่ถูกขโมยแก่การแลกเปลี่ยนที่ถูกแฮ็ก GENIUS Act ของสหรัฐฯ วางกฎ stablecoin ฉบับแรก จุดเริ่มต้นของห่วงโซ่การฟอกเงินมักจะเป็นที่อยู่ที่เป็นอันตรายหรือการอนุญาตที่มีความเสี่ยงสูง รายงานของ OKX ยังเน้นย้ำว่าความสามารถ KYS ของพวกเขาจะระบุที่อยู่ผิดปกติ โทเค็นอันตราย และการอนุญาตที่มีความเสี่ยงสูงอย่างต่อเนื่อง พยายามทำเครื่องหมายความเสี่ยงก่อนที่เงินจะเข้าสู่ช่องทางการผสมเหรียญและการข้ามเชน
บทสรุป: ย้ายแนวป้องกันไปก่อนการยืนยัน
ในวินาทีที่ผู้ลงนามของ Drift กดปุ่มยืนยัน มาตรการป้องกันทั้งหมดก็ไร้ความหมาย บทเรียนส่วนใหญ่ในช่วงครึ่งแรกของปี 2026 เกิดขึ้นก่อนการกระทำ "ยืนยัน" นี้: มีคนลงนามในธุรกรรมที่ตนไม่เข้าใจ มีระบบที่ให้สิทธิ์มากเกินไป มีทีมที่ไว้วางใจแหล่งข้อมูลที่ผิดพลาด มีผู้ใช้ที่เชื่อในของปลอมที่สมจริงพอ
ไม่ว่าจะเป็นแนวคิด "เข้าใจก่อนเซ็น หลีกเลี่ยงความเสี่ยงจุดเดียว ตรวจสอบก่อนเชื่อ" ที่ OKX เสนอ หรือแนวทาง "ตรวจสอบก่อน แล้วจึงเชื่อถือ" ที่ SlowMist เน้นย้ำตลอดทั้งบทความ สุดท้ายแล้วล้วนชี้ไปในทิศทางเดียวกัน: ย้ายการตัดสินใจไปก่อนที่การกระทำจะเกิดขึ้น จากนี้สามารถสรุปเป็นสามรายการตรวจสอบ
สำหรับทีมโปรเจกต์: ธุรกรรมสำคัญไม่ควรยืนยันเพียงแค่ "ใครเป็นผู้ลงนาม" แต่ต้องยืนยันด้วยว่า "ผู้ลงนามเข้าใจผลกระทบหรือไม่" การดำเนินการต่างๆ เช่น การลงนามหลายฝ่าย การอัปเกรดสัญญา การเปลี่ยนแปลง Owner การกำหนดค่า跨链 ควรมีกระบวนการที่สามารถแยกวิเคราะห์ จำลอง และตรวจสอบซ้ำได้ การไหลออกของเงินทุนจำนวนมากและการเปลี่ยนแปลงสิทธิ์ควรตั้งค่า timelock และการแจ้งเตือนความผิดปกติ ไม่ควรให้จุดใดจุดหนึ่งเพียงจุดเดียวตัดสินใจเกี่ยวกับทิศทางของเงินทุน เช่น RPC หนึ่งตัว โหนดตรวจสอบหนึ่งตัว คีย์คลาวด์หนึ่งอัน หรือที่อยู่ผู้ดูแลหนึ่งราย การพึ่งพาการสแกนควรเป็นกระบวนการปกติ คำขอที่เกี่ยวข้องกับเงินทุน สิทธิ์ และการปรับใช้ ไม่ควรยืนยันผ่านช่องทางเดียวเท่านั้น การประชุมทางวิดีโอและบัญชีเพื่อนไม่ถือเป็นหลักฐานยืนยันตัวตน
สำหรับผู้ใช้ทั่วไป: ไม่ควรลงนามในธุรกรรมที่ไม่เข้าใจ ควรแยกเก็บสินทรัพย์จำนวนมากและกระเป๋าเงินที่ใช้ในชีวิตประจำวัน การอนุมัติที่ไม่ใช้แล้วควรเพิกถอนเป็นระยะ โดยเฉพาะอย่างยิ่งสำหรับการอนุมัติแบบไม่จำกัดวงเงิน การดำเนินการ Permit/Permit2 ต้องใช้ความระมัดระวังเป็นพิเศษ การโจมตีส่วนใหญ่ไม่ได้โอนย้ายสินทรัพย์ทันที แต่จะขออนุมัติก่อนแล้วจึงค่อยดำเนินการ หน้าเว็บใดๆ ที่ขอรหัสวลีช่วยจำถือเป็นการหลอกลวง คำขอใดๆ ที่ให้ควบคุมระยะไกล แชร์หน้าจอ ติดตั้งซอฟต์แวร์ประชุมที่ไม่คุ้นเคย หรือรันคำสั่งเทอร์มินัล ควรตรวจสอบก่อน
สำหรับผู้ใช้ Agent และนักพัฒนา: การกรองอินพุต แซนด์บ็อกซ์สำหรับเรียกใช้เครื่องมือ การแบ่งระดับสิทธิ์ การยืนยันซ้ำสำหรับการดำเนินการที่ละเอียดอ่อน และการตรวจสอบก่อนดำเนินการ เป็นการกำหนดค่าพื้นฐานสำหรับ Agent ที่สามารถถือครองเงินทุน ไม่ใช่ทางเลือก ไม่ควรใช้ system prompt เป็นมาตรการควบคุมความปลอดภัย Agent ควรรับผิดชอบในการสร้างแผน ในขณะที่ระบบกฎที่ยืดหยุ่นไม่ได้ควรรับผิดชอบในการอนุมัติ
ครึ่งแรกของปี 2026 ไม่ใช่การปรับปรุงสถานการณ์ความปลอดภัยโดยรวม แต่เป็นการเปลี่ยนแปลงระบบของรูปแบบการโจมตี จากโค้ดสัญญา ไปสู่คน โครงสร้างพื้นฐาน และความไว้วางใจที่อยู่นอกโค้ด ในยุคที่ความเป็นจริงสังเคราะห์เป็นไปได้ สิ่งที่ต้องตรวจสอบไม่ใช่แค่ข้อมูลชิ้นใดชิ้นหนึ่งอีกต่อไป แต่เป็นสภาพแวดล้อมเอง เป้าหมายของความปลอดภัยไม่ใช่การทำให้ผู้เข้าร่วมทุกคนเป็นผู้เชี่ยวชาญ แต่เป็นการสกัดกั้นความเสี่ยงก่อนการยืนยัน ในจุดที่พวกเขามักจะทำผิดพลาดมากที่สุด
สิ่งที่ต้องซ่อมแซมมากที่สุดในช่วงครึ่งแรกของปี 2026 ไม่ใช่สัญญาใดสัญญาหนึ่ง แต่เป็นตัวบุคคลและกระบวนการเอง
บทความนี้มาจากการส่งบทความ ไม่ได้แสดงถึงมุมมองของ BlockBeats
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง