Claude Opus 4.8 ค้นพบข้อบกพร่องมูลค่า 4.5 พันล้านดอลลาร์ ยุค AI กำลังผลิตแฮกเกอร์เป็นจำนวนมาก
文|Sleepy
มีคนใช้ Claude Opus 4.8 เจอบั๊กที่ทำให้มูลค่าตลาดของคริปโทเคอร์เรนซีหนึ่งหายไป 4.5 พันล้านดอลลาร์
จุดเริ่มต้นของเรื่องคือการตรวจสอบความปลอดภัยครั้งหนึ่ง Zcash เป็นเครือข่ายความเป็นส่วนตัวรุ่นเก๋าที่ใช้ Zero-Knowledge Proof เพื่อปกป้องข้อมูลธุรกรรม และ Orchard คือแกนหลักของความสามารถด้านธุรกรรมส่วนตัวนี้
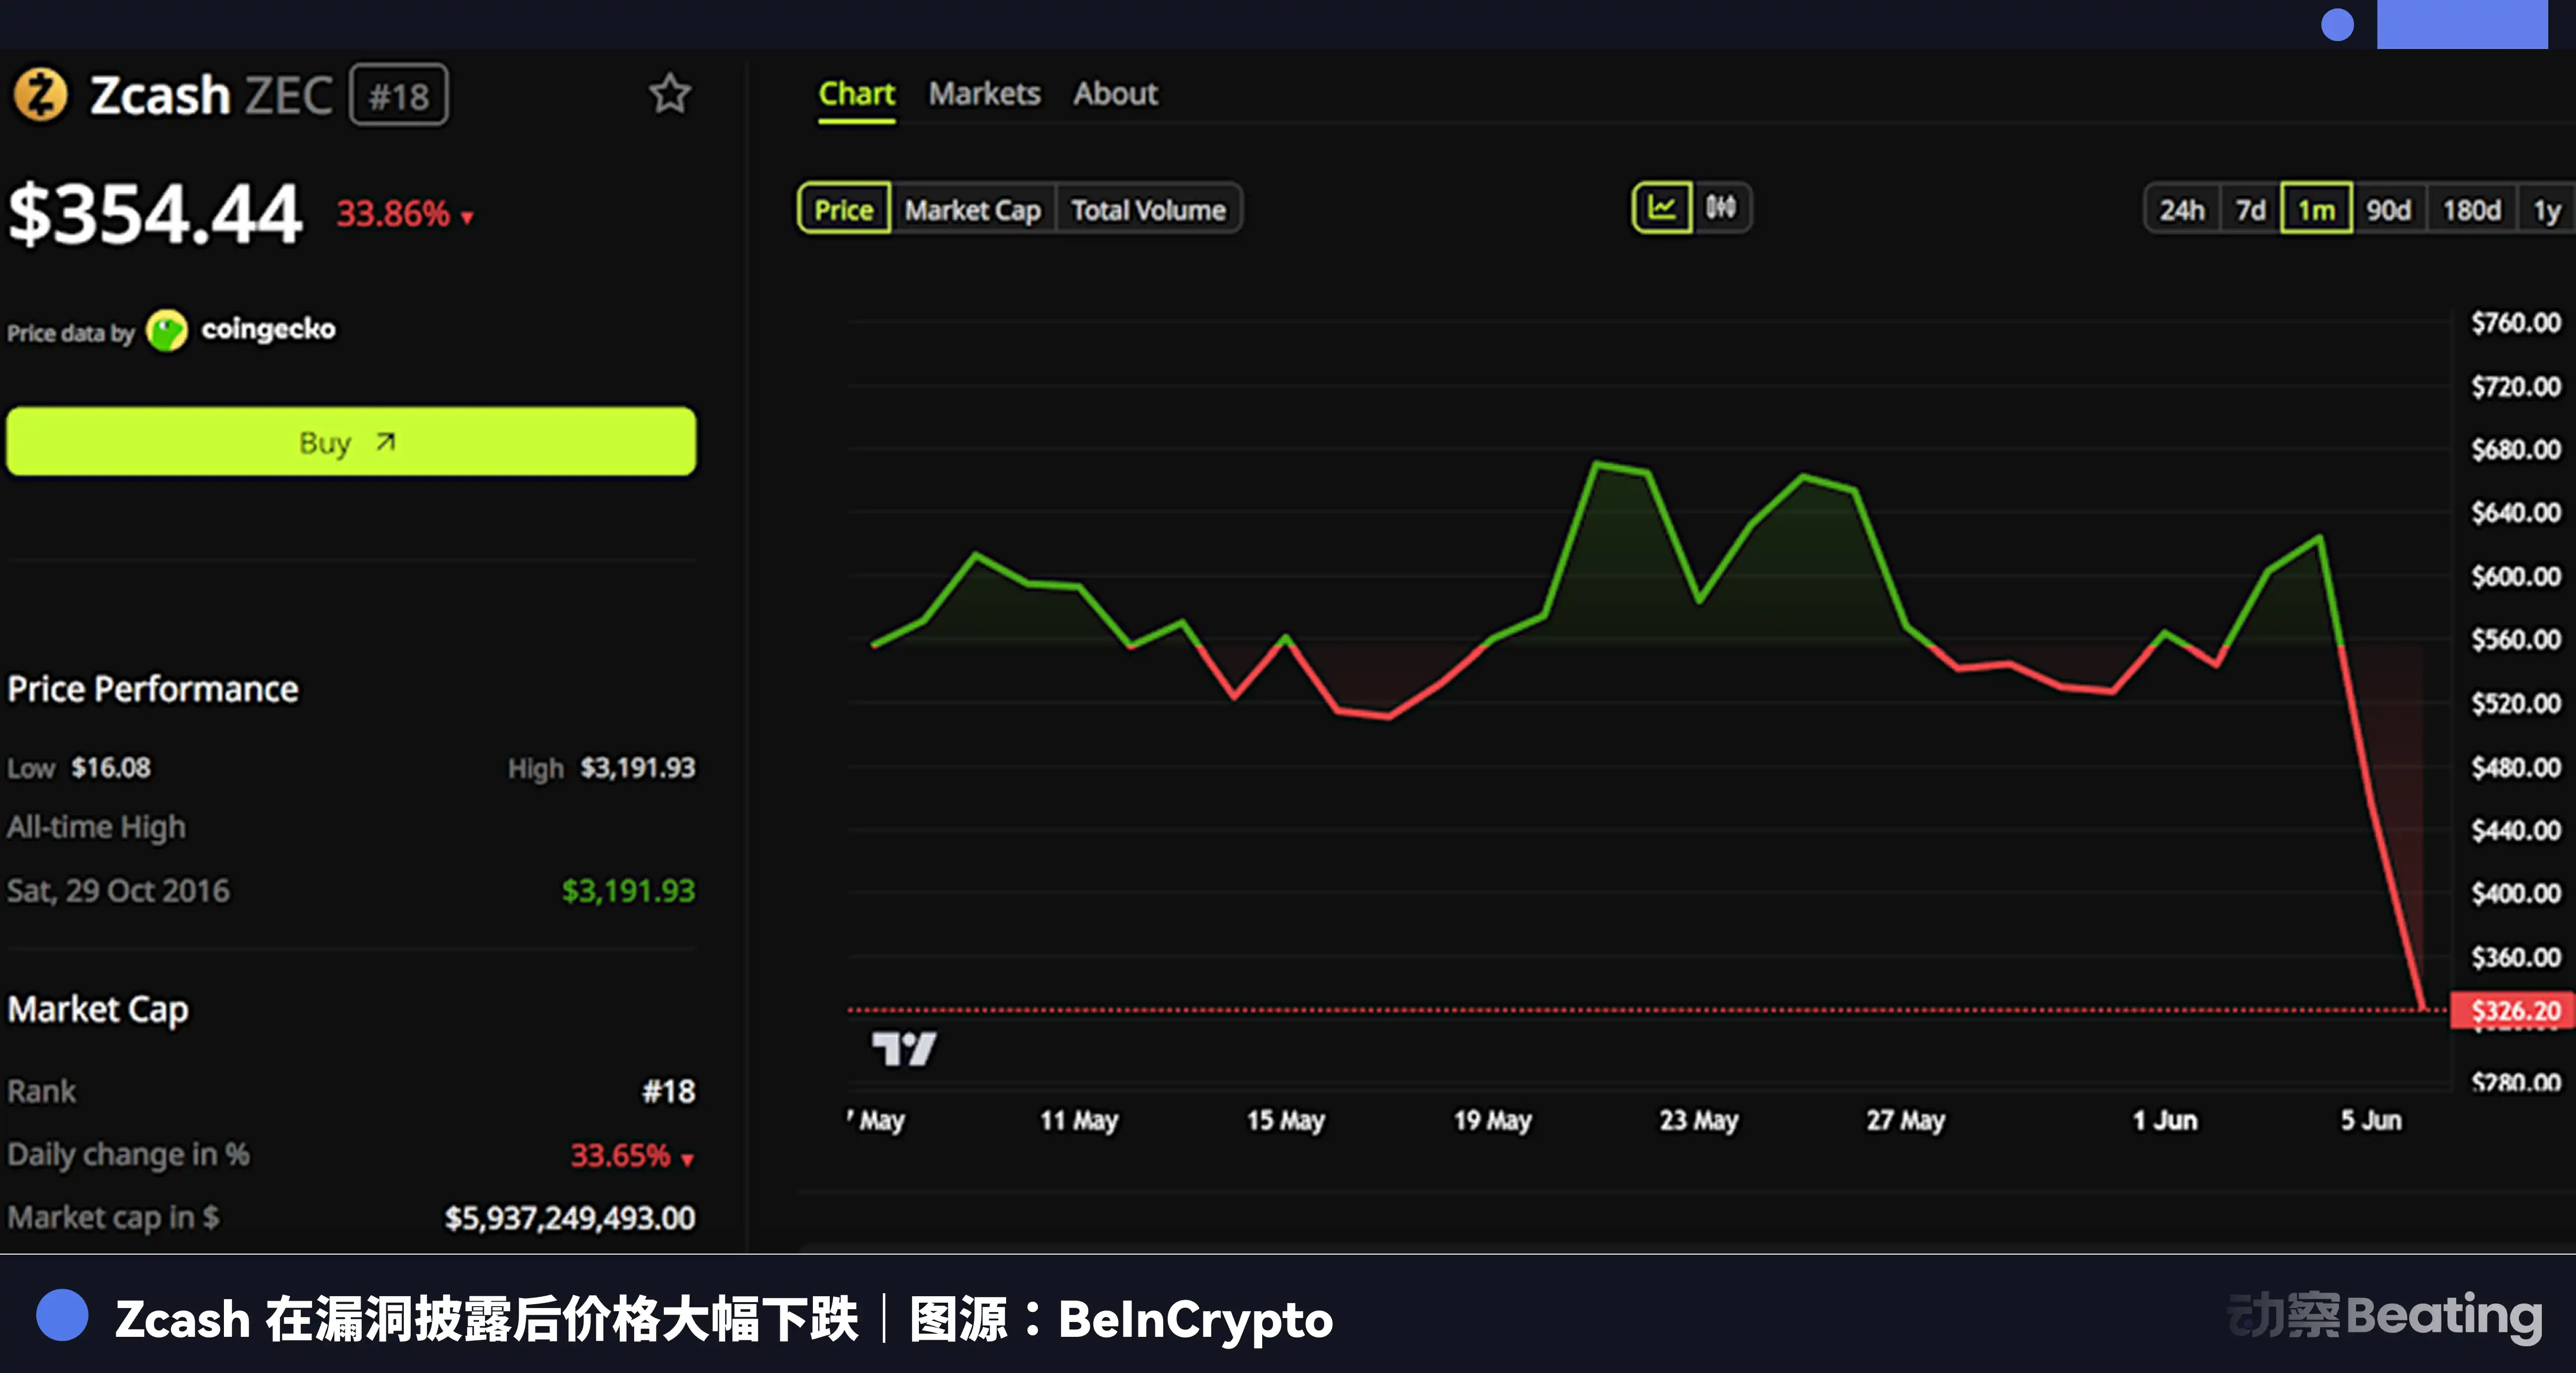
เมื่อวันที่ 29 พฤษภาคม Taylor Hornby นักวิจัยด้านความปลอดภัย พบช่องโหว่ร้ายแรงใน Orchard ระหว่างการตรวจสอบโปรโตคอลที่ได้รับมอบหมายจาก Shielded Labs ซึ่งทำให้ผู้โจมตีสามารถสร้างโทเค็นที่ไม่มีอยู่จริงขึ้นมาจากความว่างเปล่า หรือที่เรียกว่า "การเพิ่มอุปทานไม่จำกัด"
Zcash ดำเนินการอัปเกรดฉุกเฉินภายในไม่กี่วันต่อมา ทางทีมงานยืนยันว่าช่องโหว่มีอยู่จริง แต่ไม่สามารถยืนยันได้ว่ามีใครใช้มันเพื่อเพิ่มอุปทานโทเค็นไปแล้วหรือไม่ หลังจากประกาศอย่างเป็นทางการเมื่อวันที่ 5 มิถุนายน ราคา Zcash ร่วงลง 50%
Opus 4.8 ของ Anthropic เปิดตัวเมื่อวันที่ 28 พฤษภาคม และวันต่อมา ช่องโหว่นี้ก็ถูกค้นพบ
ไม่ใช่ Mythos แต่เป็น Opus
เหตุการณ์ของ Zcash ครั้งนี้น่าหวาดหวั่น ไม่ใช่เพราะ AI แข็งแกร่ง แต่เพราะครั้งนี้มันแข็งแกร่งในแบบที่ธรรมดาเกินไป
ก่อนหน้านี้ สิ่งที่วงการความปลอดภัยกลัวจริงๆ คือ Claude Mythos Preview ของ Anthropic ในเดือนเมษายน 2026 Anthropic เผยแพร่การประเมินความสามารถด้านความปลอดภัยทางไซเบอร์ โดยระบุว่า Mythos Preview ในการทดสอบสามารถระบุและใช้ประโยชน์จากช่องโหว่ Zero-Day ในระบบปฏิบัติการและเบราว์เซอร์กระแสหลักได้ โดยบางช่องโหว่ซ่อนตัวอยู่อย่างแนบเนียนนานนับสิบปี หนึ่งในนั้นคือบั๊กของ OpenBSD ที่สามารถสืบย้อนกลับไปได้ถึง 27 ปีก่อน
การประเมินยังบอกอีกว่า วิศวกรที่ไม่มีพื้นฐานด้านความปลอดภัยก็สามารถให้ Mythos Preview ค้นหาช่องโหว่ Remote Code Execution ข้ามคืน และตื่นขึ้นมาในเช้าวันรุ่งขึ้นก็จะได้ชุดโค้ดโจมตีที่สมบูรณ์และพร้อมใช้งาน
นี่หมายความว่าความสามารถที่ในอดีตมีเพียงคนส่วนน้อยเท่านั้นที่สามารถครอบครองได้ในระยะยาว กำลังกลายเป็นบริการที่ใครก็สามารถเรียกใช้ได้ทุกเมื่อ ความสามารถนี้ไม่มีจุดยืนในตัวเอง ความแตกต่างอยู่ที่ว่าใครใช้และใช้เพื่ออะไร
Anthropic เองก็เข้าใจเรื่องนี้ ดังนั้นมันจึงจัดทำ Project Glasswing โดยส่ง Mythos Preview ให้กับองค์กรจำนวนหนึ่งก่อน เพื่อใช้ในงานด้านความปลอดภัยเชิงรับ มันยังยอมรับว่าโมเดลระดับนี้จำเป็นต้องมีการป้องกันที่แข็งแกร่งกว่าและข้อจำกัดการใช้งานที่เข้มงวดกว่า ก่อนที่จะเปิดให้ทุกคนเข้าถึงได้
ในกรณีของ Zcash นักเทคนิคไม่ได้ใช้ Mythos ที่ยังถูกล็อกอยู่ แต่ใช้ Opus 4.8 ที่เปิดตัวแล้ว ใช้งานได้แล้ว และเข้าสู่ขั้นตอนการทำงานของคนทั่วไปแล้ว
AI ที่เข้ามาในแวดวงความปลอดภัย ทำให้ทีมเล็กๆ มีความสามารถในการตรวจสอบเหมือนทีมใหญ่ มันช่วยให้ผู้ดูแลค้นหาบั๊กได้เร็วขึ้น และยังช่วยให้ผู้โจมตีเข้าใจระบบได้เร็วขึ้นเช่นกัน
และที่อันตรายที่สุดอาจไม่ใช่โมเดลที่ทรงพลังที่สุด แต่เป็นโมเดลที่แข็งแกร่งพอ ราคาถูกพอ และแพร่หลายพอ
ยิ่งโมเดลธรรมดามากเท่าไหร่ คนที่สามารถหยิบจับมันมาใช้ก็ยิ่งมีมากขึ้น ดังนั้น ปัญหาจึงไม่ใช่แค่ว่า AI จะหาช่องโหว่ได้หรือไม่ แต่คือ: เมื่อทุกคนสามารถหาได้ จะเกิดอะไรขึ้น
เมื่อการหาบั๊กกลายเป็นกิจกรรมมวลชน
เมื่อ AI ทำให้การค้นหาช่องโหว่มีราคาถูกลง จะเกิดสองสิ่งขึ้น
สิ่งแรกคือของปลอม รายงานความปลอดภัยจำนวนมากที่ดูดีมีระดับ แต่จริงๆ แล้วไม่สามารถตรวจสอบได้ อีกสิ่งคือของจริง ช่องโหว่ที่ซ่อนอยู่ในส่วนลึกของระบบ ซึ่งเดิมต้องใช้เวลาหลายสัปดาห์หรือหลายเดือนกว่าผู้เชี่ยวชาญจะค้นพบ ก็เริ่มถูกขุดขึ้นมาได้เร็วขึ้น
สิ่งแรกจะท่วมผู้ดูแล สิ่งที่สองจะเจาะระบบ และที่ยุ่งยากกว่านั้นคือ มันจะมาพร้อมกัน
เดิมทีความปลอดภัยทางไซเบอร์มีแนวคิดในอุดมคติ: แฮกเกอร์หมวกขาวค้นพบช่องโหว่ เปิดเผยอย่างรับผิดชอบ ผู้ผลิตแก้ไข ผู้ใช้ได้รับประโยชน์
ในอดีตหลายครั้ง โลกก็ดำเนินไปตามแนวคิดนี้จริงๆ แต่เมื่อ AI ลดเกณฑ์การ "ค้นพบช่องโหว่" ลง เมื่อทุกคนสามารถใช้โมเดลสาธารณะเพื่อหาบั๊กได้ ก็จะมีคนจำนวนมากที่ต้องการล่าเงินรางวัลและสร้างชื่อเสียงหลั่งไหลเข้ามา หลายคนในนั้นแค่คัดลอกพรอมต์ชุดหนึ่ง ให้โมเดลสร้างรายงานที่ดูดีมีระดับขึ้นมา รายงานเหล่านั้นอาจไม่เป็นความจริง
แต่ไม่ว่าจะจริงหรือเท็จ ผู้ดูแลก็ต้องจัดการอย่างจริงจัง
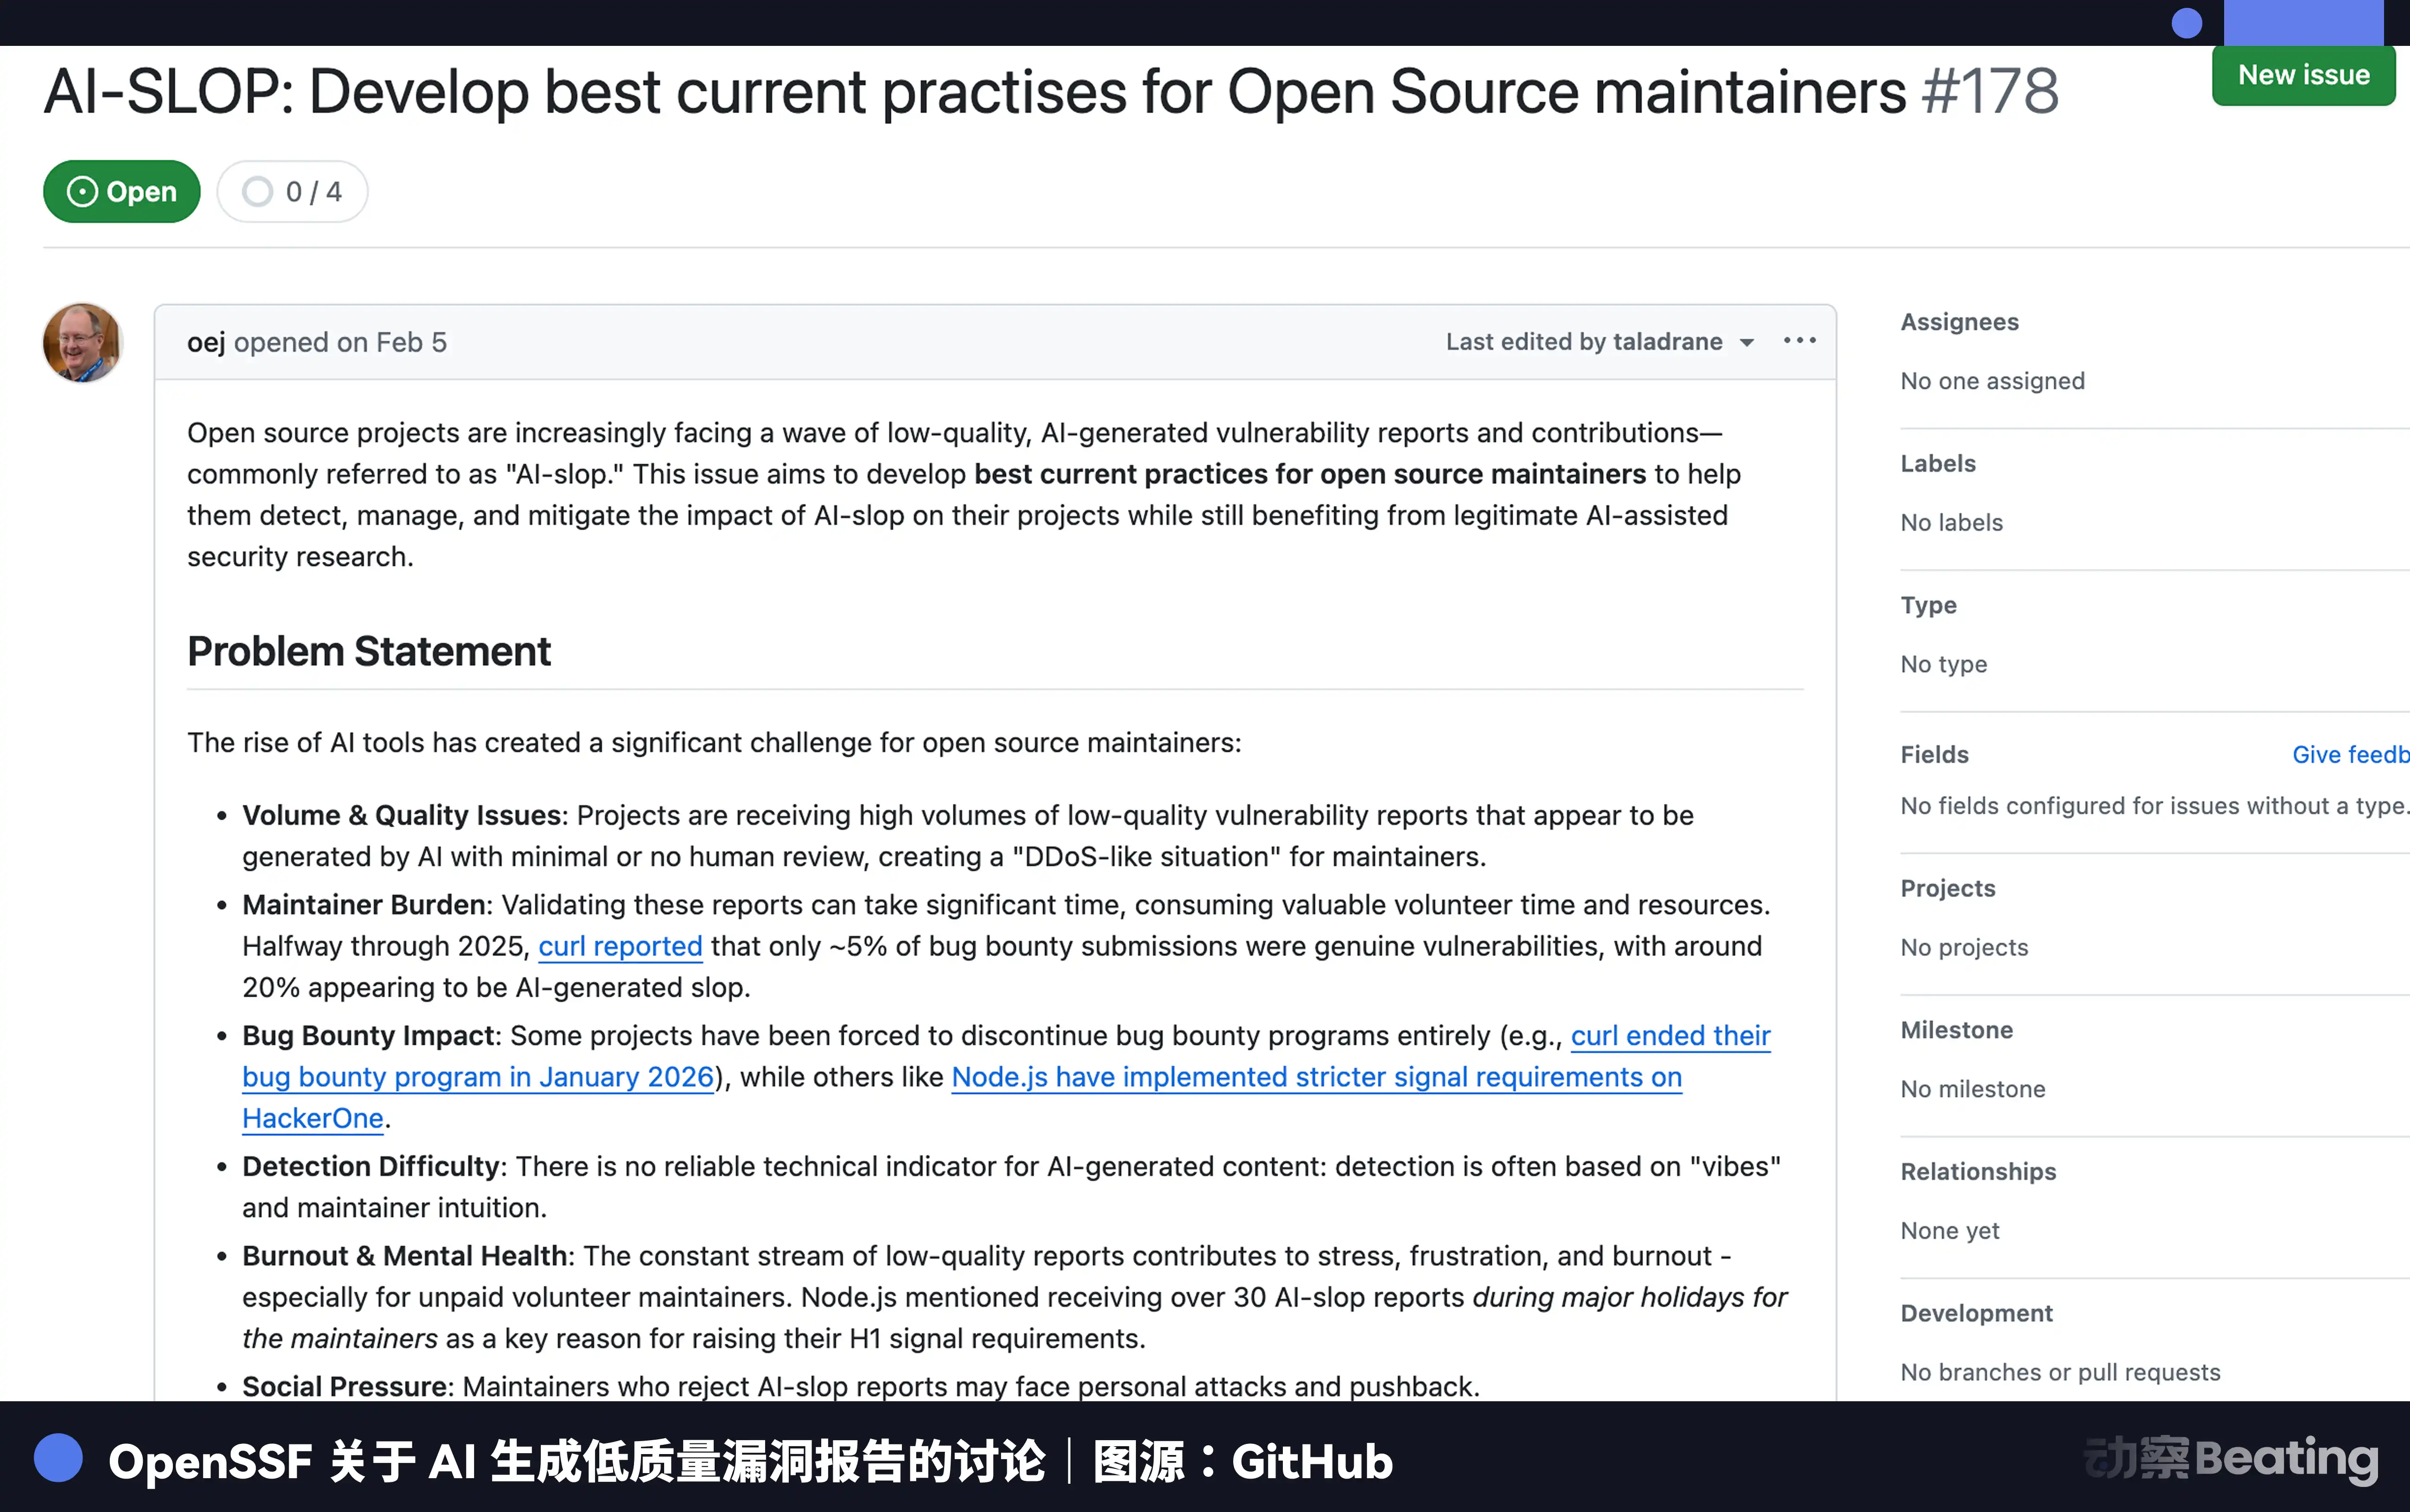
OpenSSF ได้จัดการอภิปรายเกี่ยวกับ "รายงานขยะจาก AI" ในเดือนกุมภาพันธ์ 2026 โดยเฉพาะเพื่อศึกษาว่าผู้ดูแลโอเพนซอร์สควรรับมือกับรายงานช่องโหว่คุณภาพต่ำที่สร้างโดย AI อย่างไร curl เคยรายงานว่า ภายในกลางปี 2025 มีเพียงประมาณ 5% ของการส่งรายงานชิงรางวัลที่เป็นช่องโหว่จริง และประมาณ 20% ดูเหมือนเนื้อหาคุณภาพต่ำที่สร้างโดย AI OpenSSF กล่าวว่ารายงานประเภทนี้คล้ายกับ DDoS แต่สิ่งที่มันโจมตีคือความสนใจของมนุษย์
ผู้ดูแลโอเพนซอร์สไม่ใช่ศูนย์บริการลูกค้า หลายคนในนั้นไม่มีเงินเดือน ไม่มีทีมรักษาความปลอดภัย และไม่มีตารางกะ แต่โปรเจกต์หนึ่งอาจรองรับระบบเชิงพาณิชย์นับไม่ถ้วนทั่วโลก บริษัทที่ประหยัดต้นทุนมหาศาลจากโอเพนซอร์สอาจไม่จ่ายเงินให้ผู้ดูแลแม้แต่บาทเดียว แต่เมื่อเกิดปัญหา พวกเขาก็จะหันกลับมาถามว่าทำไมคุณไม่แก้ไขให้เร็วกว่านี้
curl ปิดโปรแกรม Bug Bounty ไปในภายหลัง เพราะคนรับมือไม่ไหวแล้ว รายงานด้านความปลอดภัยเดิมทีเป็นแนวป้องกัน แต่เมื่อรายงานเหล่านั้นถูกถมด้วยขยะ แนวป้องกันนี้ก็จะกลับมากัดกินคนที่อยู่ข้างหลัง
AI ทำให้คนจำนวนมากมีความสามารถในการส่งรายงานช่องโหว่ แต่ไม่ได้ทำให้คนจำนวนมากมีความสามารถในการตัดสินว่าช่องโหว่นั้นจริงหรือไม่ การให้โมเดลสร้างรายงานได้ ไม่ได้หมายความว่าจะอ่านรายงานนั้นเข้าใจ การรันโค้ดตรวจสอบได้ ก็ไม่ได้หมายความว่าจะอธิบายได้ว่ามันส่งผลกระทบมากแค่ไหน
และที่ร้ายแรงกว่านั้นคือ เราจริงๆ แล้วใช้ชีวิตอยู่ในโลกที่สามารถใช้ AI หาช่องโหว่ได้นับไม่ถ้วน
ความปลอดภัยในอดีตของเรา คือโชคดี
ภาพลวงตาที่ใหญ่ที่สุดที่อินเทอร์เน็ตมอบให้มนุษย์ คือสิ่งที่ทำงานได้ต้องเชื่อถือได้
มือถือจ่ายเงินได้ รถไฟฟ้าสแกน QR ได้ โรงพยาบาลจองคิวได้ คลาวด์ไดรฟ์ยังเก็บรูปถ่ายของคุณเมื่อสิบปีก่อนไว้ คุณลืมมันไปแล้ว แต่มันไม่ลืม สิ่งเหล่านี้ทำงานทุกวัน เราจึงคิดว่ามันไม่มีปัญหาเลย ความไว้วางใจในเทคโนโลยีของคนส่วนใหญ่ ไม่ใช่ความไว้วางใจจริงๆ แต่คือความขี้เกียจที่จะสงสัย
แต่โค้ดเปรียบเหมือนตึกเก่าที่ถูกต่อเติมไม่หยุด ข้างล่างมีโปรโตคอลเก่า ไลบรารีเก่าอัดอยู่ ข้างบนมีความต้องการชั่วคราวและ "ขึ้นก่อนแล้วค่อยว่า" และชั้นบนสุดยังมีโค้ดมรดกที่ไม่มีใครกล้าลบ ไฟในตึกยังสว่าง ลิฟต์ยังขึ้นลง ผู้ดูแลก็บอกว่าทุกอย่างปกติ แต่ไม่มีใครรู้ว่าผนังมีรอยร้าวหรือไม่

Heartbleed เป็นตัวอย่างคลาสสิก ช่องโหว่ใน OpenSSL ทำให้ผู้โจมตีสามารถอ่านคีย์ส่วนตัวและรหัสผ่านในหน่วยความจำเซิร์ฟเวอร์ จนกระทั่งปี 2014 จึงถูกค้นพบและแก้ไข ก่อนหน้านั้นมันแฝงตัวมานานกว่าสองปี และในตอนนั้นกว่า 60% ของเว็บไซต์ที่ใช้งานอยู่ทั่วโลกทำงานบนเซิร์ฟเวอร์ที่ได้รับผลกระทบ สองปี ครึ่งอินเทอร์เน็ตแทบจะเปลือยเปล่า โดยไม่มีใครรู้
ยังมี Baron Samedit ของ sudo อีก เมื่อ Qualys เปิดเผยในปี 2021 ชี้ให้เห็นว่าช่องโหว่นี้มีอยู่ใน sudo มาเกือบสิบปีแล้ว และ sudo เป็นหนึ่งในเครื่องมือสิทธิ์ที่ใช้บ่อยที่สุดในโลก Unix/Linux
ยังมีตัวอย่างอีกมากมาย เมื่อรวมกันแล้วจะรู้สึกทันทีว่า ที่เราสามารถท่องอินเทอร์เน็ตอย่างสงบสุขมาจนถึงวันนี้ ก็ถือว่าโชคดีมาก
ทำไมช่องโหว่เหล่านี้ถึงไม่ถูกค้นพบมานาน?
คำตอบง่ายมาก: ต้นทุนในการหาช่องโหว่สูงเกินไป
ต้นทุนไม่ใช่แค่เงิน แต่รวมถึงเวลาและความอดทน ต้องอ่านโค้ด ตั้งสภาพแวดล้อม ทำความเข้าใจโปรโตคอล จำลองเงื่อนไขขอบเขต เขียนโค้ดตรวจสอบ ตัดสินผลกระทบ และยังต้องแยกแยะว่าอะไรคือ false positive บางครั้งโปรแกรมรันทั้งคืนไม่มีผล เส้นทางหนึ่งลองจนสุดทางแล้วพบว่ามันไปไม่ถึง ในโลกความจริง นักวิจัยความปลอดภัยและแฮกเกอร์ มักจะถูก折磨ด้วยรายละเอียดที่แตกหักเป็นชิ้นเล็กชิ้นน้อย
ในอดีต ช่องโหว่จำนวนมากสามารถซ่อนตัวได้นานขนาดนี้ ไม่ใช่เพราะมันลึกลับซับซ้อน แต่เป็นเพราะคนที่เต็มใจ มีความสามารถ และพร้อมที่จะค้นหาอย่างต่อเนื่องนั้นมีน้อยเกินไป
สิ่งที่ AI เปลี่ยนแปลงก็คือโครงสร้างต้นทุนนี้
เมื่อก่อนมีซอกหลืบมากมาย แต่ไฟฉายมีน้อย ตอนนี้ไฟฉายเริ่มขายส่งแล้ว
แต่ไฟฉายอันเดียวกันนี้ ส่องเห็นรอยร้าว ก็ส่องเห็นจุดที่สามารถลงมือได้เช่นกัน ในขณะที่มันทำให้ "การค้นพบ" ถูกถูกลง ก็ทำให้ "การโจมตี" ถูกถูกลงไปพร้อมกัน วันนี้คนคนหนึ่งใช้มันส่งรายงานคุณภาพต่ำให้กับโปรเจกต์โอเพนซอร์ส พรุ่งนี้ก็อาจใช้วิธีเดียวกันสแกนระบบของบริษัทหนึ่ง วันนี้คิดถึงแต่รางวัลช่องโหว่ พรุ่งนี้อาจคิดถึงเงินทุนบนเชน
เบื้องหลังการใช้งานอินเทอร์เน็ตปกติ
ก่อนที่เรื่องร้ายจะเกิดขึ้นจริง เราจะไม่รู้สึกถึงการมีอยู่ของ "ความปลอดภัยทางอินเทอร์เน็ต" เลย
คุณเปิด Alipay สแกนโค้ด จ่ายเงิน เงินถึงบัญชี กระบวนการทั้งหมดอาจใช้เวลาไม่ถึงสามวินาที คุณจะไม่คิดถึงเบื้องหลังว่ามีกฎการควบคุมความเสี่ยง ลายนิ้วมืออุปกรณ์ การจดจำพฤติกรรม การต่อต้านอาชญากรรมไซเบอร์ การตอบสนองช่องโหว่ และแผนฉุกเฉินมากมายแค่ไหน
ในเดือนพฤษภาคม 2026 AntSRC (ศูนย์ตอบสนองความปลอดภัยของ Ant Group) ได้จัดกิจกรรมรางวัลช่องโหว่ "ปฏิบัติการนักล่า" ซึ่งครอบคลุมธุรกิจต่างๆ เช่น Alipay, Huabei, Jiebei, Ant Fortune, MyBank, Ant Digital Technologies, Ant International เป็นต้น สำหรับช่องโหว่ระดับสูงและร้ายแรงในผลิตภัณฑ์ประเภทการชำระเงิน ธุรกรรม การเงิน และบิล จะได้รับรางวัลสูงสุด 5 เท่า สูงถึง 71,500 หยวน
บริษัทใหญ่ก็รู้ดีว่าพวกเขาไม่สามารถพึ่งพาทีมภายในเพียงอย่างเดียวในการค้นหาปัญหาทั้งหมดได้ ดังนั้นจึงต้องรวมแฮกเกอร์หมวกขาวภายนอกเข้าไว้ในกระบวนการที่เป็นทางการ ความปลอดภัย更像เป็นห่วงโซ่ความร่วมมือที่ยาวนาน: มีคนค้นพบการโจมตี มีคนตรวจสอบ กำหนดระดับ ซ่อมแซม เผยแพร่ และยังต้องมีคนคอยดูแลไม่ให้กระทบผู้ใช้ปกติโดยไม่ได้ตั้งใจ ห่วงโซ่นี้ขาดแม้แต่ข้อเดียวก็ไม่ได้
ในรายงานสถานการณ์ความปลอดภัยเดือนตุลาคม 2025 ของ Alibaba Cloud ระบุว่า แพลตฟอร์มคลาวด์ป้องกันการโจมตีให้ลูกค้าโดยเฉลี่ย 6.245 พันล้านครั้งต่อวัน และบล็อก IP ที่เป็นอันตราย 27,500 รายการ ในเดือนนั้นตรวจสอบและสกัดกั้นการโจมตี DDoS 102,800 ครั้ง โดยมีค่าสูงสุดที่ 2100 Gbps

สิ่งที่เราเรียกว่า "การใช้งานอินเทอร์เน็ตปกติ" ในชีวิตประจำวัน แท้จริงแล้วคือเส้นทางแคบๆ ที่วิศวกรความปลอดภัยช่วยเรากู้มาจากความผิดปกติจำนวนมหาศาล อินเทอร์เน็ตไม่เคยเงียบสงบ
ผู้ดูแลโอเพนซอร์สไม่มีงบประมาณ ไม่มีตารางเวร ไม่มีทีมฉุกเฉิน บริษัทใหญ่สามารถซื้อสิ่งเหล่านี้ได้ แต่ถึงแม้จะเป็นบริษัทใหญ่ ก็ต้องพึ่งพาห่วงโซ่ความร่วมมือของมนุษย์ที่ยาวนาน เพื่อกดความผิดปกติให้อยู่ในระดับที่ผู้ใช้ทั่วไปไม่รู้สึก
ห่วงโซ่ความร่วมมือที่ยาวและเปราะบางนี้ ทำงานเต็มกำลังอยู่แล้วก่อนที่ AI จะเข้ามาเกี่ยวข้องในวงกว้าง ตอนนี้คุณเติมช่องโหว่และรายงานเข้าไปเป็นทวีคูณ ฝั่งที่ต้องป้องกันจะมีคนพอหรือไม่?
เมื่อเจอช่องโหว่แล้ว ใครจะเป็นคนซ่อม
รายงานบุคลากรด้านความปลอดภัยทางไซเบอร์ปี 2024 ของ ISC2 ประมาณการว่าทั่วโลกมีผู้ปฏิบัติงานด้านความปลอดภัยทางไซเบอร์ที่ทำงานจริงอยู่ประมาณ 5.5 ล้านคน ขณะที่ช่องว่างบุคลากรสูงถึง 4.8 ล้านคน เพิ่มขึ้น 19% เมื่อเทียบกับปีก่อน รายงานอธิบายเป็นพิเศษว่า "ช่องว่าง" นี้ไม่ได้หมายถึงจำนวนตำแหน่งงานที่ประกาศรับสมัครบนเว็บไซต์ แต่เป็นความแตกต่างระหว่างจำนวนคนที่องค์กรคิดว่าต้องการเพื่อปกป้องตัวเองอย่างเต็มที่ กับบุคลากรที่มีอยู่จริง
ตัวเลขเหล่านี้สื่อความหมายง่ายๆ คือ ช่องโหว่มีมาก แต่คนไม่พอ
และไม่ใช่แค่จำนวนคนไม่พอ แต่เป็นคนที่ทำงานซับซ้อนได้ไม่พอ ISC2 ยังกล่าวอีกว่า 67% ของผู้ตอบแบบสอบถามระบุว่าองค์กรของตนขาดแคลนบุคลากรด้านความปลอดภัยทางไซเบอร์ และ 58% คิดว่าการขาดแคลนนี้ทำให้องค์กรเผชิญความเสี่ยงอย่างมีนัยสำคัญ 31% บอกว่าทีมรักษาความปลอดภัยของตนไม่มีพนักงานระดับเริ่มต้น และ 15% บอกว่าไม่มีพนักงานระดับจูเนียร์ที่มีประสบการณ์ 1-3 ปี หลายองค์กรไม่เพียงแต่ขาดคน แต่ยังขาดท่อส่งเพื่อสร้างบุคลากรรุ่นต่อไป
นี่เป็นปัญหาที่หนักกว่าการหาคนไม่ได้ การหาคนไม่ได้เป็นเรื่องของวันนี้ แต่การไม่มีพนักงานระดับเริ่มต้นหมายถึงในอนาคตก็จะหาคนไม่ได้เช่นกัน
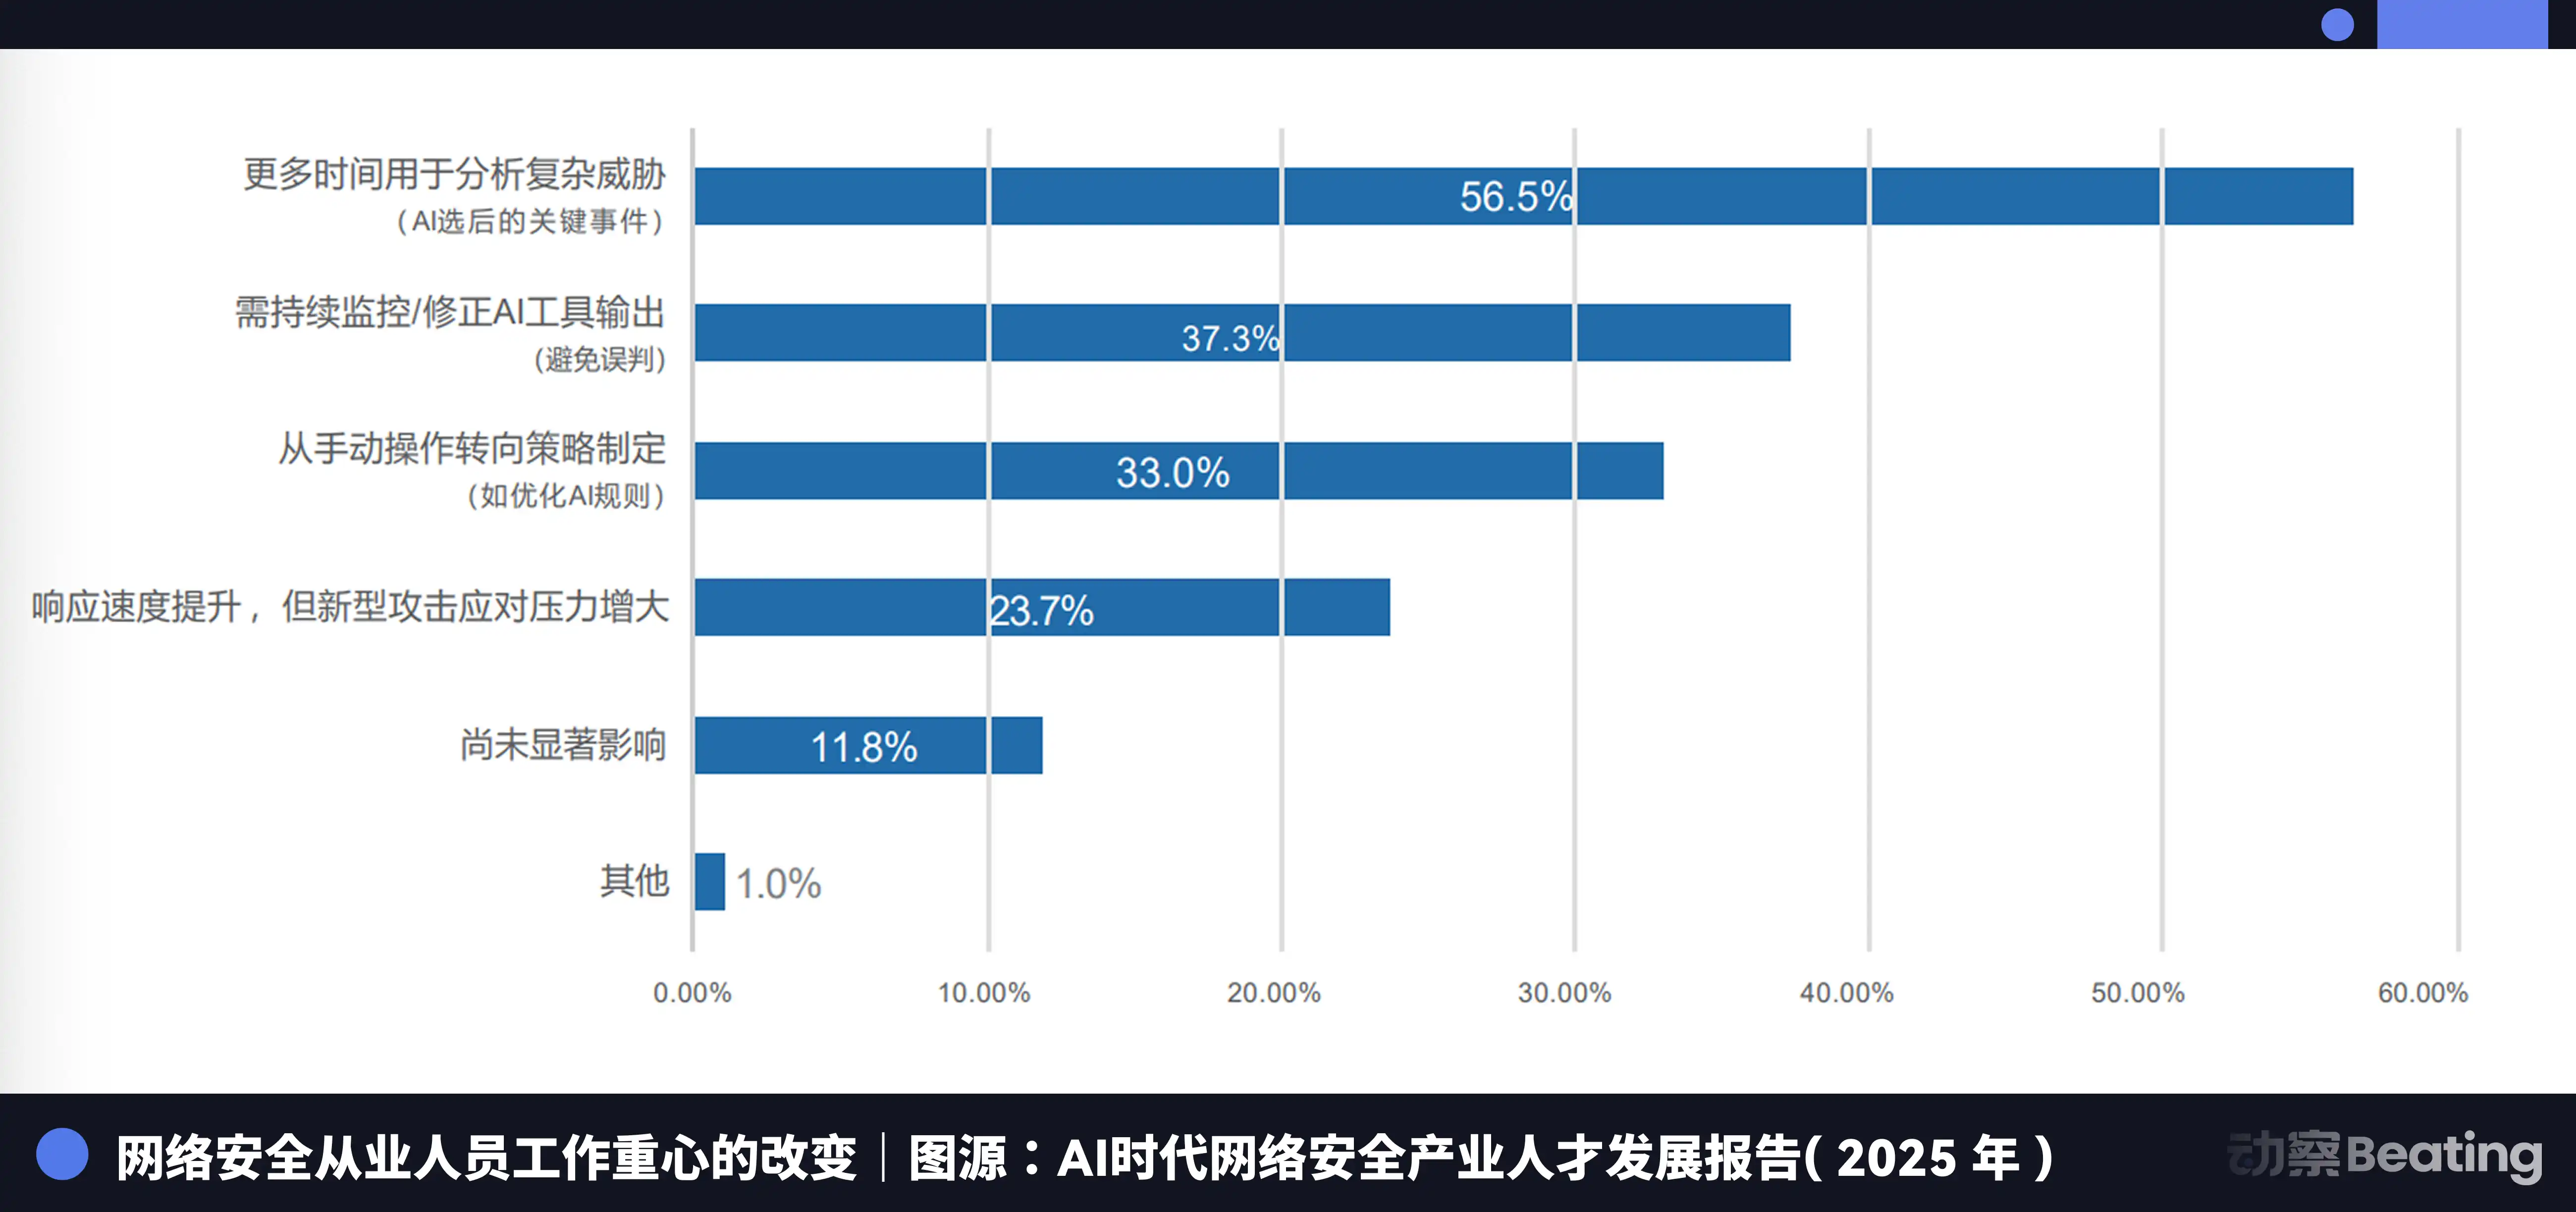
รายงาน "การพัฒนาบุคลากรอุตสาหกรรมความปลอดภัยทางไซเบอร์ในยุค AI" ของจีนก็ให้ข้อมูลชุดหนึ่งเช่นกัน: ในปี 2025 ผู้ตอบแบบสอบถามที่เป็นผู้ปฏิบัติงาน 46.2% มีรายได้ต่อปีก่อนหักภาษีระหว่าง 200,000 ถึง 300,000 หยวน ตลาดยินดีจ่ายเงินให้กับบุคลากรระดับกลาง เพราะคนที่สามารถจัดการภัยคุกคามที่ซับซ้อนและตัดสินใจในเหตุการณ์ได้จริงนั้นหายากมาก รายงานยังแสดงให้เห็นว่า 56.5% ของผู้ปฏิบัติงานกล่าวว่า AI ทำให้พวกเขาให้ความสำคัญกับการวิเคราะห์ภัยคุกคามที่ซับซ้อนมากขึ้น และ 33.0% ระบุว่ากำลังเปลี่ยนจากระดับปฏิบัติการไปสู่การกำหนดกลยุทธ์
จุดนี้สำคัญมาก
สิ่งที่เราขาดแคลนที่สุดในตอนนี้คือคนที่สามารถอ่านช่องโหว่ตอนกลางดึก ตัดสินผลกระทบของมัน ประสานงานกับฝ่ายต่างๆ และเขียนแพตช์ได้ ความปลอดภัยไม่เคยเป็นอาชีพที่อาศัยไอเดียแวบเดียว มันเป็นงานหนักและสกปรก ถ้าคุณแยกคำว่า "ความปลอดภัยทางไซเบอร์" ออกมา ข้างในมีแต่การแจ้งเตือนเท็จ การรับผิด การแพตช์ที่ไม่มีวันจบ การประชุมที่ไม่มีวันสิ้นสุด และโทรศัพท์ที่ปลุกคุณตอนตีสาม
แบคทีเรียกาฬโรคไม่เคยหายไป
คามูเขียนนวนิยายเรื่องหนึ่งชื่อ "กาฬโรค"
เรื่องราวเกิดขึ้นในเมืองเล็กๆ ธรรมดาแห่งหนึ่งในแอฟริกาเหนือ โรคระบาดเกิดขึ้นอย่างกะทันหัน ประตูเมืองถูกปิด ทุกคนถูกขังอยู่ข้างใน ชีวิตประจำวันแตกสลายในชั่วข้ามคืน ผู้คนเริ่มตื่นตระหนก จากนั้นก็ชาชิน และในที่สุดก็เคยชิน จนกระทั่งโรคระบาดสงบลง ประตูเมืองเปิดอีกครั้ง เสียงหัวเราะและความสุขกลับมาสู่ท้องถนน
กามูเขียนไว้ท้ายนิยายว่า: "ตามบันทึกทางการแพทย์ เชื้อกาฬโรคไม่มีวันตายสนิทหรือหายไป มันสามารถมีชีวิตอยู่ในเฟอร์นิเจอร์ เสื้อผ้า และผ้าห่มได้นานหลายสิบปี มันรอคอยอย่างอดทนในห้อง ห้องใต้ดิน กระเป๋าเดินทาง ผ้าเช็ดหน้า และกระดาษทิ้ง บางทีสักวันหนึ่ง กาฬโรคอาจปลุกฝูงหนูของมันอีกครั้ง ให้พวกมันตายในเมืองแห่งความสุขบางแห่ง ทำให้ผู้คนประสบภัยพิบัติอีกครั้ง และเรียนรู้บทเรียนอีกครั้ง"
ฉันคิดมาตลอดว่าข้อความนี้เหมาะที่จะใช้อธิบายช่องโหว่ทางเครือข่าย
มันไม่ได้เกิดขึ้นในวันที่ถูกค้นพบ มันนอนอยู่ในโค้ดมานานแล้ว ในอดีตไม่มีใครได้ยินเสียงหายใจของมัน เราจึงเข้าใจผิดว่าความเงียบคือความปลอดภัย
ชีวิตประจำวันที่เราคุ้นชินจนไม่สงสัยอีกแล้ว ล้วนทำงานบนโค้ด โค้ดมีหนี้เก่า หนี้เก่าในอดีตไม่รีบจ่ายเพราะมีคนทวงน้อย เมื่อ AI มาแล้ว จู่ๆ ก็มีคนทวงหนี้มากขึ้น
สิ่งที่น่ากลัวไม่ใช่แค่แฮกเกอร์จะเพิ่มขึ้น ในอีกด้านของระบบ คนที่จัดการปัญหากลับไม่ได้เพิ่มขึ้นตามสัดส่วน
นี่คือจุดที่เจ็บปวดที่สุดในยุคความปลอดภัยของ AI ความสามารถแพร่กระจายได้เอง แต่ความรับผิดชอบไม่เป็นเช่นนั้น การค้นหาช่องโหว่หนึ่งถูกลงเรื่อยๆ แต่การซ่อมมันยังแพงเท่าเดิม การทำลายสามารถคัดลอกได้นับไม่ถ้วนด้วยสคริปต์ แต่ความไว้วางใจต้องค่อยๆ สร้างคืนทีละระบบ ทีมต่อทีม
AI จะไม่ทำลายอินเทอร์เน็ตในชั่วข้ามคืน สิ่งที่มันทำ更像เป็นการเปิดไฟ ในที่สุดเราก็เห็นว่าชีวิตดิจิทัลไม่เคยเป็นระเบียบธรรมชาติที่ทำงานอัตโนมัติ แต่เป็นกลุ่มคนที่ลดความเสี่ยงลงวันแล้ววันเล่า จนเราไม่รู้สึกถึงมัน
ในอนาคต สิ่งที่แพงจริงๆ ไม่ใช่การหาช่องโหว่ แต่คือการมีคนมากพอที่ยินดีซ่อมช่องโหว่ทีละอันจนเสร็จ
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง