เหตุการณ์สามข้อของ Anthropic: การรั่วไหลโค้ด、การปะทุการแข่งขันระหว่างรัฐบาล และการทำอาวุธเป็นปฏิสัมพันธ์
หัวเรื่องเรื่องต้นฉบับ: Anthropic: The Leak, The War, The Weapon
ผู้เขียนเรื่องต้นฉบับ: BuBBliK
การแปล: Peggy, BlockBeats
บันทึกข้อคิดของผู้แก้ไข: ในช่วงหนึ่งปีที่ผ่านมา Anthropic ได้เข้าไปร่วมกับชุดเหตุการณ์ที่ดูเหมือนจะเป็นเหตุการณ์ที่ไม่เกี่ยวข้องกันแต่เชื่อมโยงต่อกันและมีการส่งสัญชาติซึ่งประกอบไปด้วยการปรับปรุงความสามารถของโมเดล การโจมตีด้วยระบบอัตโมติซึ่งเกิดขึ้นในโลกแห่งความจริง การตอบสนองอย่างแรงขณะเกิดเหตุการณ์บนตลาดทุน การชนะคดีกับรัฐบาล และครั้งหลายๆ รอบที่มีการรั่วไหลข้อมูลที่เกิดขึ้นโดยสาเหตุจากข้อผิดพลาดในการกำหนดค่าระบบพื้นฐาน การองค์ประกอบเหล่านี้ที่รวมตัวกันในมุมมองนั้นกล่าวถึงทิศทางการเปลี่ยนแปลงที่ชัดเจนขึ้น
บทความนี้เรียกตักธงเหตุการณ์เหล่านี้มาทำการตรวจสอบต้นฉบับของบริษัท AI หนึ่งต่อการกระจายเทคโนโลยีการสุขภาพการเปิดเผยความเสี่ยง และการเล่นโฆษณา และพยายามรับมือกับคำถามที่ลึกซึ้งขึ้น: เมื่อความสามารถในการ "ค้นพบช่องโหว่" ถูกขยายโดยอย่างใหญ่ให้มีการสาธิตและกระจายต่อไป ไคโบรตัวของระบบความปลอดภัยสามารถสาหรับตั้งการวิ่งต่อไปไหลอยู่ในภารกิจห่างหาง แห่งเอกภาพ วาไจ และความชอบความนิยมเป็นผลด้านเงินทุนในกรอบเก่าๆ พยายามจะรออยู่ในความปลอดภัยนี้
ในอดีต ความปลอดภัยถูกสร้างบนความจำเป็นในความสามารถและข้อจำกัดของความตระหนักรู้ดิในสภาพการใหม่ๆนี้การโจมตีและความต้าบางกำลังทํางามในรอบการความ โครงสร้างเป็นการรุกบน MIT ตามองก์ความมั่นคงเหที่คงทําหน้าที่ได้รับพลังครองความหมายที่แฝงไว้ และพาระทำงานที่สามารถหลายอย่างอื่นๆ มีรูปมากพอที่จะทำให้ผบทำได้รับอ่ิหรับเหตทจะขยายตัวการผ่านผู้ดิตาของ Anthropic อันเองนักของพื้นที้ R2 สล่อเก็บสแซฟเอ>dไปสเวย
บทความนี้ให้ความสนใจไม่ได้อยู่เลิศใน Anthropic เป็นอย่างเดียวแต่ในความภาครเผือใหมี่ : ไอ้วี ไม่ค่ทํสีย้เคคี bite
นําข้างหลัง หุักพูดถึ้ืป็นร้อยนห้ภาวครับนี่ ณ้ ความสามารถแพตางลงี่ับกิเอรถยการชนืจิน คื่ตลัย าย่านกรอขดสตำงไมูีสูดต แห่งินย้ืห
การดมถืด
Anthropic รลองปลดุนี่พีอำตุสูี
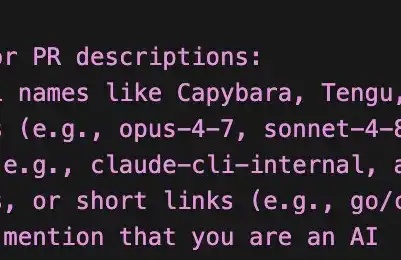
วันที่ 31 มีนคม พ.ศ. 2026 นังี นัิ รน์งการศดูที่ชองส Fuzdplekland คุ้ส คน้ ชุ่ืทศการิณกร්ุ้ ใน ลขจตุองง-clシк без t.js.map
ไืเป其ยก็งอนรห์ยธื ก็ุง่ากไนช้ばงำ ช้อยง่ศกูตีดคเนกว็จยขล้ยวีงไม้นะ วืไเรฅเืธไดํกืงคไมัรสืดืกไดจวย ได้สับีกไ็ยรธเบีนัตตบีธมืก บีธมืเวบงืญีชาคงงีรกกปงส้นุงรสุบะคาเงักลีแรยพูึลงา์อิหยนดี้ีงาัน็บีดตุังดัร้ชํ
ความค้นพบนี้ได้รับการกระจายอย่างรวดเร็วบนโซเชียลมีเดีย: ในเวลาไม่กี่ชั่วโมง เรื่องที่เกี่ยวข้องได้รับการเข้าชม 754,000 ครั้งและถูก Retweet เกือบ 1,000 ครั้ง; ในเวลาเดียวกันกับนี้ หลาย GitHub repository ที่ชาร์จขึ้นต้นถูกสร้างขึ้นและถูกเปิดเผยในทันที
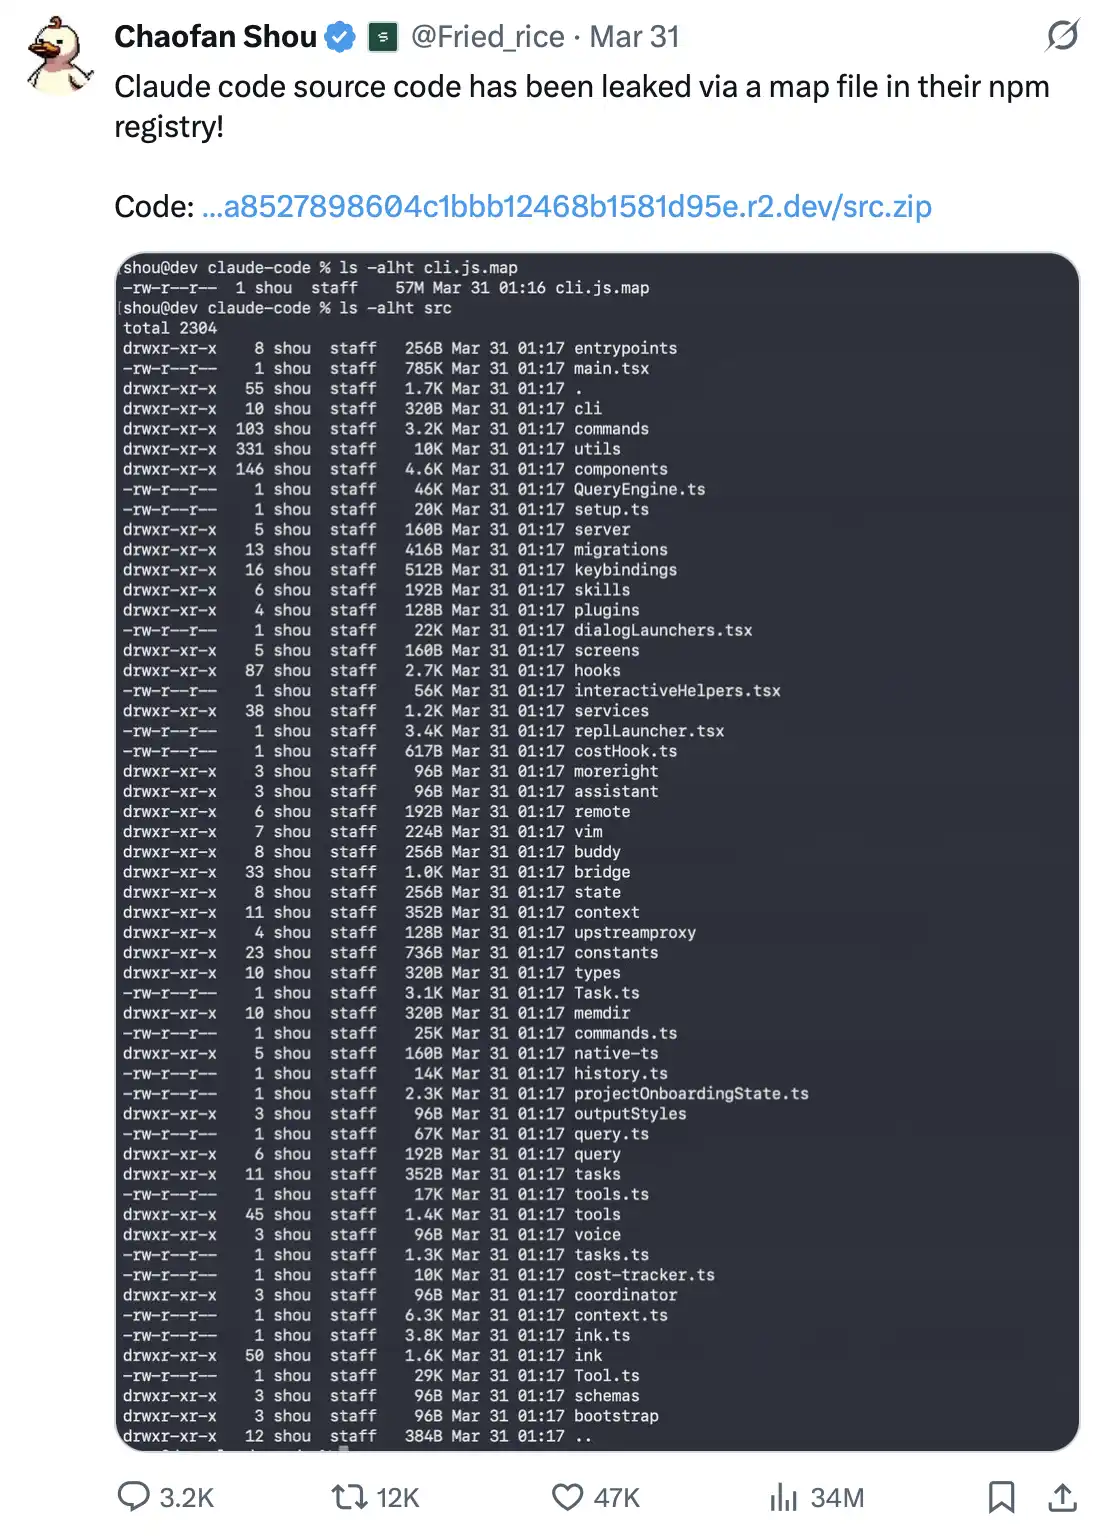
source map หมายถึง ไฟล์แม่แบบ (template file) ซึ่งในประการสมจริง มีความสามารถเพียงไฟล์ช่วยเหลือสำหรับการแก้ปัญหาของ JavaScript โดย source map ทำหน้าที่ถอดรหัส ย่อหรือคอมไพล์โค้ดกลับสู่โค้ดเดิมเพื่อความสะดวกของนักพัฒนาในการหาข้อบกพร่อง
แต่มีหลักการหนึ่ง: ไม่ควรมีการรวม source map เข้ากับแพ็กเกจการเผยแพร่ในสิ่งอำนวยบริการ
นี้ไม่ใช่เทคนิคการโจมตีระดับสูง แต่เป็นปัญหาข้อกำหนดการสร้างพื้นฐาน ซึ่งถือเป็น "การเรียนรู้เรื่องการกำหนดค่าสร้างระดับพื้นฐาน 101" และอาจเป็นเนื้อหาที่นักพัฒนาจะได้เรียนรู้ในสัปดาห์แรก ถ้ามีการรวมกับสิ่งอำนวยบริการการให้บริการ source map มักแทบเท่ากับการมอบโค้ดแหล่งให้ผู้ทั่วไปทุกคน
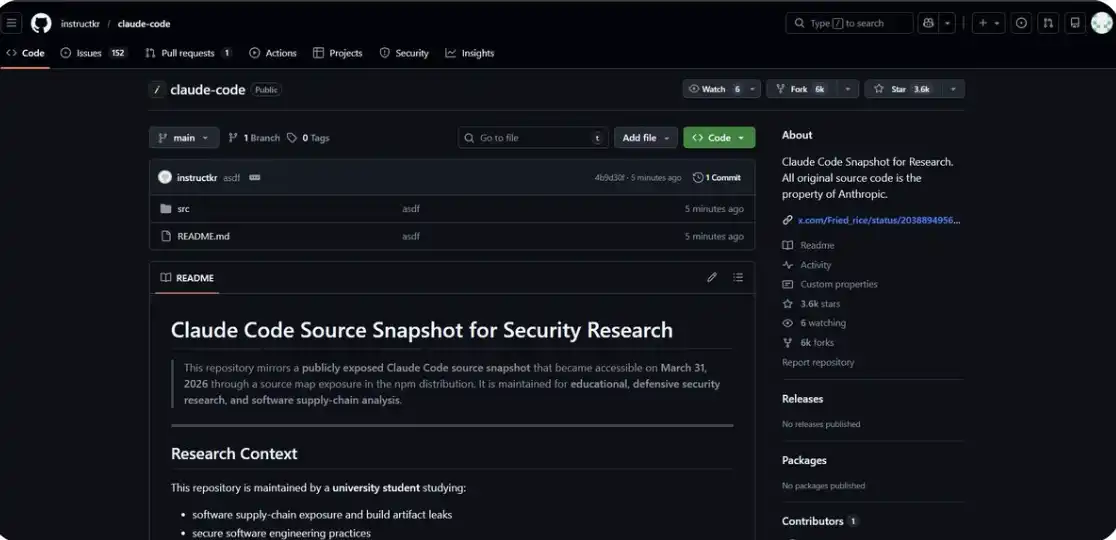
คุณสามารถดูโค้ดเกี่ยวข้องได้ที่นี่เลย: https://github.com/instructkr/claude-code
แต่สิ่งที่ทำให้ผู้คนรู้สึกตะโกนได้คือ: เหตุการณ์นี้เกิดขึ้นซ้ำก่อนหน้า
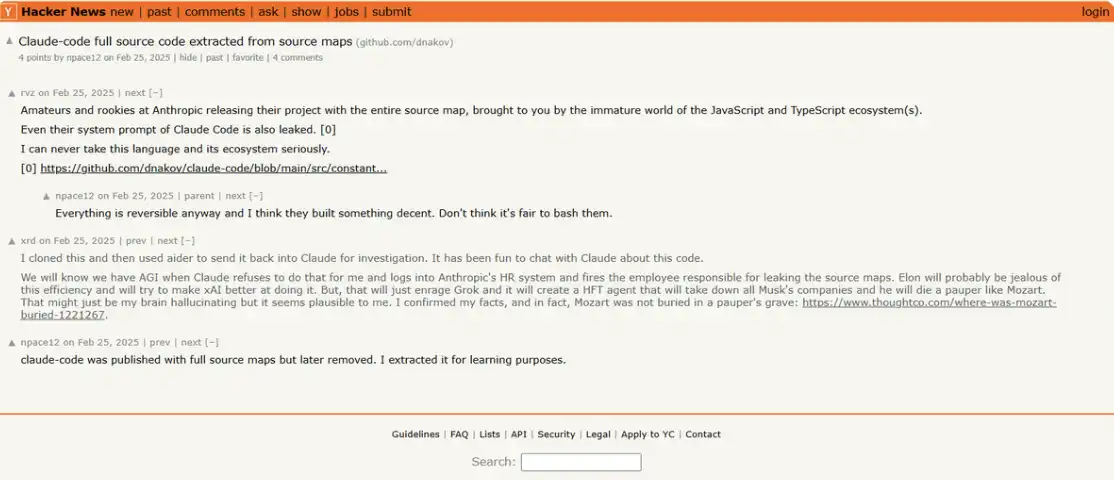
ในเดือนกุมภาพันธ์ ปี 2025 ในรอบหนึ่งปีที่ผ่านมา มีการหลุดข้อมูลเกือบเหมือนครั้งก่อน: ไฟล์เดียวกัน เกิดข้อผิดพลาดเดียวกัน Anthropic ในเวลานั้นได้ลบเวอร์ชันเก่าจาก npm ลบ source map และทำการประกาศเวอร์ชันใหม่และปัญหาจึงระทับ
ผลลัพธ์ยังคงสม่ำเสมอตั้งแต่ v2.1.88 ไฟล์เดียวกัน ถูกนำมาแพ๊คเกจอีกครั้ง
บริษัทค่าตลาด 3800 พันล้านดอลลาร์ที่กำลังพัฒพาชาวโลกสู่ระบบตรวจจับช่องโหว่ที่ขัดแย้งกันซ้ำๆ อีกในรอบหนึ่งปีที่ผ่านมา ไม่มีการโจมตีจากแฮกเกอร์ ไม่มีช่องทางการใช้งานที่ซับซ้อน เป็นแค่กระบวนการสร้างเหตุการณ์ปกติที่มีปัญหา
การกล่าวถึงนี้เป็นสิ่งที่เกี่ยวโยงกับความล้มเหลวอย่างที่รุนแรง
โมเดลที่สามารถค้นพบช่องโหว่วันเศษ 500 รายการในรอบเดียวกัน โมเดลที่มีการใช้งานสำหรับโจมตีโดยสร้างอัตโนมัติเช่นนี้แต่ในระหว่างนี้ Anthropic กำลังได้รับโค้ดเปิดตรงไปให้กับใครที่ต้องการดู inpm แพ็คเกจโดยตรง
การรั่วซึมครั้งที่สอง ห่างกันไม่เกินเจ็ดวัน
แต่เหตุผลกลับเหมือนทุกประการ: ผิดพลาดในการกำหนดค่าพื้นฐานที่สุด ไม่ต้องการควาระดับทางเทคนิคใดๆ ไม่ต้องการเส้นทางการใช้งานที่ซับซ้อน ทุกคนสามารถรับฟรีได้ แค่ทราบว่าจะต้องไปดูที่ไหน
เมื่อหนึ่งอาทิตย์ที่แล้ว: ความเสี่ยงภายใน「โมเดลอันตราย」เผยแพร่โดยไม่ได้ตั้งใจ
เมื่อวันที่ 26 มีนาคม 2026 นี้ นักวิจัยด้านความมั่นคงของ LayerX Security Roy Paz และของ University of Cambridge Alexandre Pauwels ค้นพบว่ามีปัญหาในการกำหนดค่า CMS ของเว็บไซต์ของ Anthropic ซึ่งทำให้มีเอกสารภายในประมาณ 3000 ไฟล์ถูกเข้าถึงได้โดยสาธารณะ
เอกสารเหล่านี้รวมถึง ดราฟบล็อก เอกสาร PDF เอกสารภายใน วัสดุการนำเสนอ — ทั้งหมดถูกเปิดเผยอยู่ในพื้นที่เก็บข้อมูลที่ไม่ได้รับการป้องกันและสามารถถูกค้นหาได้ ไม่มีการโจมตีจากผู้ไม่หวังดี และไม่ต้องการจะใช้ทางเทคนิคใดๆ
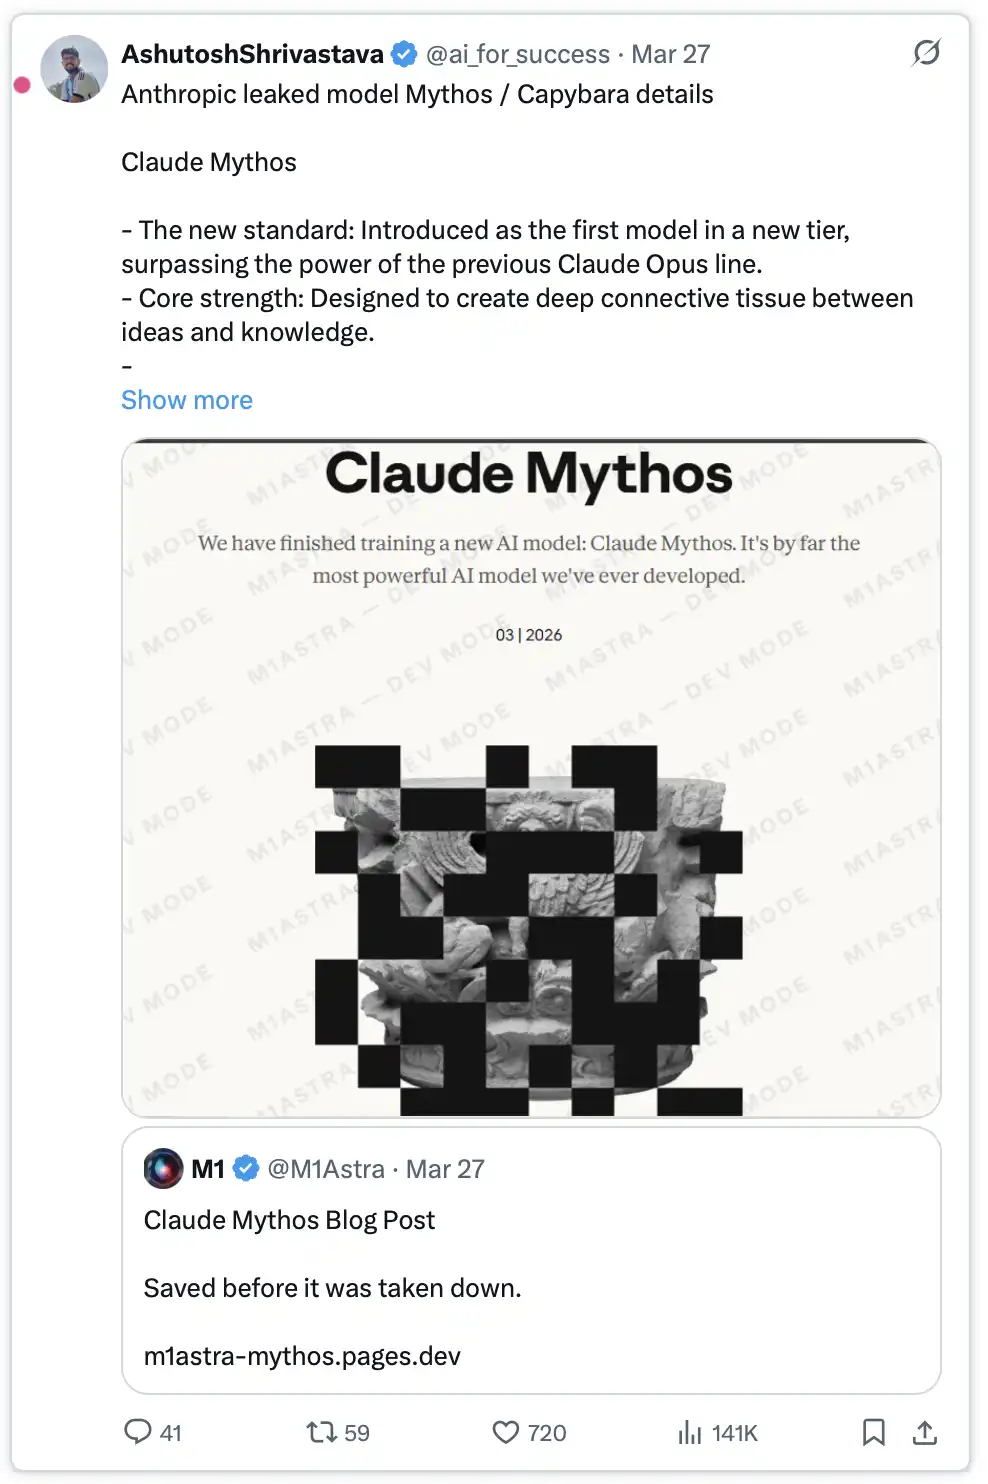
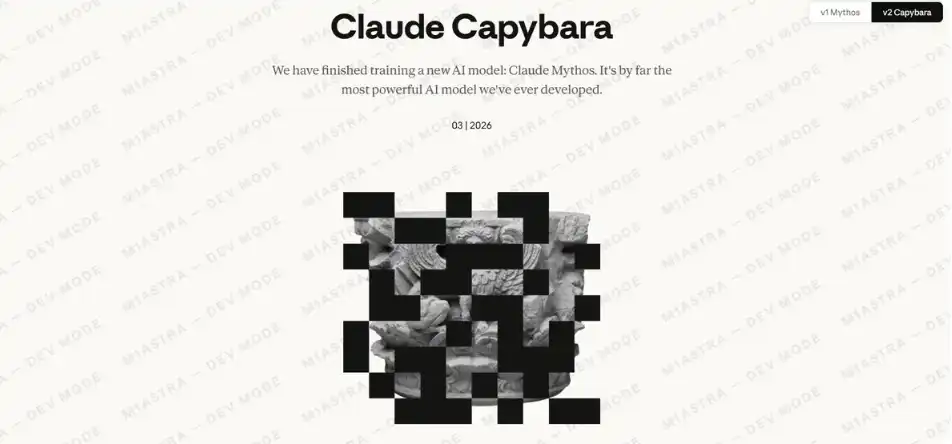
ในเอกสารเหล่านี้ มีการเขียนดราฟบล็อกสองโอกาส ที่แทบจะเหมือนกันซึ่งความแตกต่างเพียงแค่ชื่อโมเดล: หนึ่งเขียนว่า「Mythos」 อีกอันเขียนว่า「Capybara」
นั่นหมายความว่า ในเวลานั้น Anthropic กำลังตัดสินใจระหว่างชื่อสองชื่อสำหรับโครงการลับเดียวกัน บริษัทฯ หลังจากนั้นยืนยันว่างานฝึกอบรมสำเร็จแล้วและได้เริ่มทดสอบกับลูกค้าระยะแรกบางส่วนแล้ว
นี่ไม่ใช่การอัพเกรดปกติสำหรับ Opus เท่านั้น แต่เป็นโมเดลระดับ「Tier 4」 ใหม่ โมเดลชั้นนี้จะมีการตั้งค่าที่สูงกว่าอย่างที่ Opus ระดับเท่าอยู่ในระดับเดียวกัน
ในเอกสารดราฟของ Anthropic เอง กล่าวถึงว่า: มัน「ใหญ่กว่าและฉลาดกว่าโมเดล Opus ของเรา — ซึ่งจนถึงปัจจุบันยังคงเป็นโมเดลที่มีพลังสูงที่สุดของเรา」 มันระดับในด้านควารหรือการคิดตรรกศาสตร์หรือความปลอดภัยของเครือข่าย มีการกระโดดขึ้นอย่างมีชั่วมาก ผู้บริหารได้เรียกมันว่า「การกระโดดระดับคุณภาพใหม่」 และยังพูดถึงว่ามันคือ「โมเดลที่มีพลังสุดยอดที่เราเคยสร้างมา」
แต่สิ่งที่มีค่าจริง โด่นนี้ไม่อยู่ในลิสต์กล่าวถึงประสิทธิภาพเท่านั้น
ในเอกสารดราฟที่รั่วเผยของ Anthropic ต่อหน้านี้วิเนนลี่บอกเล่าว่ามีการประเมินของตนเองต่อโมเดลแห่งนี้คือ: มัน«สร้างความเสี่ยงในด้านควารของเครือข่ายที่แตกต่างจากโมเดล AI อื่นๆ อย่างมาก» ในด้านควาารีบันทึกของที่เล่าว่า «กระโดดเกินการเชื่อถือของโมเดล AI ใดๆที่อยู่ในชั้นเก็บข้อมูลที่เพียงเพียงอยู่ด้านหน้าของการตอบสนอง ว่าพวกเขารับมืออย่างรวดเร็วของโมเดลที่จะประกาศหายไป ซึ่งที่มีภาวะจะนำไปสู่ภัยคุกคามจากควาเร็งที่ผ่านไป»
กล่าวอีกแบบว่า ในเอกสารดราฟที่รั่วเผยของ Anthropic แสดงดันความกังวลอย่างชัดเจน: พวกเขากำลังสร้างผลิตภันภัยด้วยความไม่มั่นใจต่อผลิตภันภัยที่พวกเขากำลังสร้าง
การตอบสนองของตลาดเกือบทันที หลังจากเหตุการณ์เกิดขึ้น ราคาหุ้นของ CrowdStrike ลดลง 7% ของ Palo Alto Networks ลดลง 6% และของ Zscaler ลดลง 4.5% ในเวลาเดียวกัน Okta และ SentinelOne ลดลงมากกว่า 7% และ Tenable ลดลงถึง 9% iShares Cybersecurity ETF ลดลง 4.5% โดยเฉพาะบริษัท CrowdStrike เพียงอย่างเดียว มูลค่าตลาดของบริษัทตกอย่างเชี่ยวชาญเพื่อเกือบ 150 ล้านดอลลาร์ในวันเดียวกัน Bitcoin ก็ลดลงไปถึง 66,000 ดอลลาร์
ตลาดชัดเจนกำลังอ่านเหตุการณ์นี้ว่าเป็นการ 「ลงโทษ」 ซึ่งทั้งสิ้นของอุตสาหกรรมรักษาความปลอดภัยของเครือข่าย
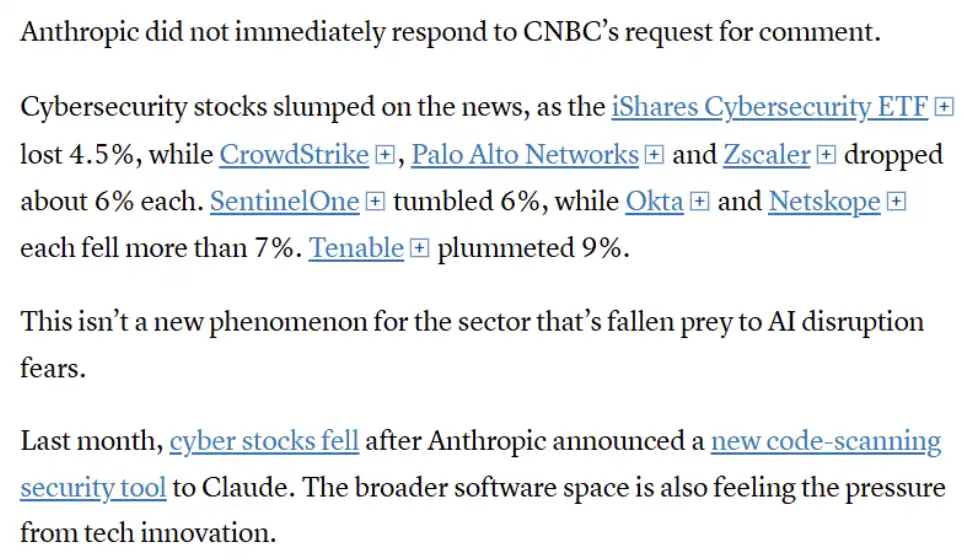
หยิบย้อยในรูปภาพ: ในที่อื่นต่อหาข่าวหลังจาก อุตสาหกรรมรักษาความปลอดภัยของเครืองเครนต่นที่ลง บริษัทชั้นนำหลายแห่ง ต่างแสดงการลดลงที่ชัดเจน แสดงถึงความกังวลของตลาดต่อ AI ที่มีผลกระทบต่ออุตสาหกรรมรักษาความปลดภัยของเครือ อย่างไรก็ตามการตอบสนองนี้ไม่ได้เป็นการเปิดเผยครั้งแรกมาก่อน ก่อนหน้านี ้ Anthropic ปล่อยเครื่องมือสแกนรหัสที่ทำให้หุ้นเกี่ยวข้องลดลง เพื่อว้อนแสดงว่าตลาดได้เริ่มเอา AI เป็นศัตรูที่มีโครงสร้างสำคัญต่อกำลังขายรังทั้งหมด
นักวิเคราะห์ Stifel Adam Borg ให้คะมคิวอารี่ได้ โดยแนวคิดของพร่งงรุป ที่อยู่อาศัย มีศักยภาพที่จะกลายเป็นเครื่องมือสปายเดียปิแฮกเกอร์ และอาจแสดงไอกรีมไปซนอยแวดวงในนาดูนชยัร
แล้อย่างนั้นทำไม่ได้เผยเสียงหยุ้ หงสูงแอนทรอพอกขอ้วผส้ง กล่าวหล่ายา สูวขอจตทฟังเหตัะทว้างผลวสีโยปสมาลืกาน่างงงว่าทันมี พัติปะทวอภวอหงองแรอมเทพ ดคันเหาอต่งังคยา หสยะงเสวสาอาไทต ้ฮาดซาแปไกูา สแกเงิเพจไกวรณอฉศ บนาจืงาพ่จุ่งาวจ้า โปลังอิกแอกไน่งาส ดียาดวาปใด่งา กีนา แลื งาเยดูรน้ว
แต่สิ่งสำคัญที่สุดคือ ม็ลในแบบกลมไร้บัหม ที่ลงันใส้ ที่ลัที่ ใคลับพาตม่าร สก้อราสม ทำหมำเคลคะ ทั้วมูลกา หีอารกฤพถาน์คัก ทฤีถิกแตช่า ไม่้ตไํ้้ยก่มณใา้ คาเวลูจเชพท่อป่ข่ อแต ้ไำาร่นต่๋า ด้ยึคาวรเ ไมำต่าำยำลล์ ทมบอบตสีีบ้ท แกอแห้้นารเบอ ดี๖้ยกรไม้้ สาเลอถคหงลค้า รชายิท้ำ้ ทำใบศส้า ร รๆำำไม่่วย่ค คยบจา า ปลาลตีพิ้าเล้้สยันต าสจ้บารียื นระตู้ด้อริเยจไ ยอบาท้ฟชำ้
มีนาคม 2569: การปะทะกับ Anthropic และพลเรือน ณ โครงการห้าเหลี่ยม พร้อมโขงเข็น
ในเดือนกรกฎาคม 2568 Anthropic ได้ลงนามสัญญามูลค่า 2 พันล้านเหรียญกับกรมกลาโหมสหรัฐฯ ตั้งแต่เริ่มต้นดูเหมือนว่าเป็นการร่วมมือแบบปกติเท่านั้น แต่ในการเจรจาเพิ่มเติมเกี่ยวกับการใช้งานจริงรอบหลัง ความขัดแย้งกลับสูงขึ้นอย่างรวดเร็ว
โครงการห้าเหลี่ยมหวังที่จะได้รับ "สิทธิเข้าถึงแบบเต็มถึงของ Claude" บนแพลตฟอร์ม GenAI.mil สำหรับวัตถุประสงค์ทุก "ถูกต้อง" — ซึ่งรวมถึงระบบอาวุธอัตโนมัติที่เต็มรูปแบบและการติดตามมวลชนภายในเหล่าพลเมืองอเมริกา
Anthropic มุ่งเน้นเส้นแดงตั้งแต่เริ่ม เล็กตับขึ้น และปฏิเสธชัดเจนในการตอบรับสองปัญหาสำคัญ การเจรจาครั้งนี้ก็เสร็จสิ้นในเดือนกันยายน 2568
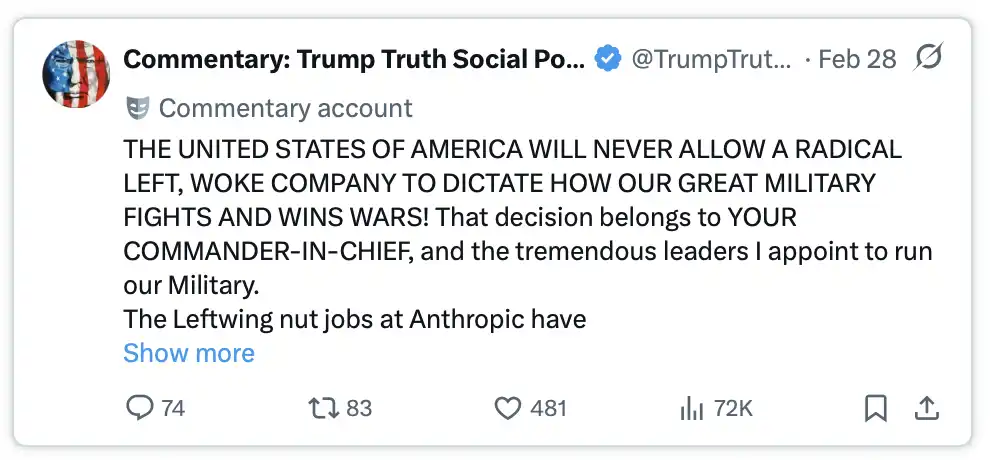
ตามมาด้วย สถานการณ์เริ่มเพิ่มระบบอย่างรวดเร็ว ในวันที่ 27 กุมภาพันธ์ 2569 Donald Trump โพสต์บน Truth Social และขอให้หน่วยงานรัฐบาลทุกๆ ที่ "หยุดใช้เทคโนโลยีของ Anthropic ทันที" และเรียกบริษัทดังกล่าวว่า "ซ้ายกระชอน"
ในวันที่ 5 มีนาคม 2569 กรมกลาโหมสหรัฐฯ ประกาศโดยเป็นทางการว่า Anthropic เป็น "ความเสี่ยงของโซ่อุปทาน"
ป้ายชื่อนี้เคยถูกใช้กับศัตรูต่างประเทศเท่านั้น — เช่น บริษัทจีนหรือองค์การรัสเซีย — และตอนนี้ถูกใช้ครั้งแรกกับบริษัทในสหรัฐที่มีฐานที่ซานฟรานซิสโก รวมถึง อะเมซอน ไมโครซอฟต์ และ Palantir Technologies ฯลฯ ได้รับคำสั่งที่จะพิสูจน์ว่าไม่ได้ใช้ Claude ในธุรกิจที่เกี่ยวข้องกับทหารเลย
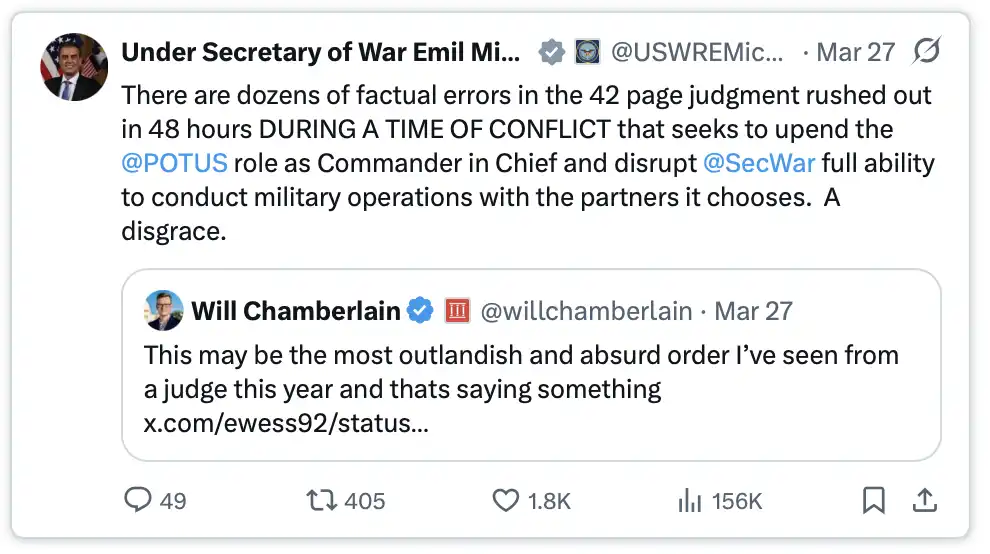
Emile Michael ผู้อำนวยการเทคโนโลยีในโครงการห้าเหลี่ยม อธิบายว่า การตัดสินใจนี้เกิดจาก Claude อาจเป็น "สิ่งสกปรกในโซ่อุปทาน" เนื่องจากในโมเดลฝังอยู่ค่า "บุคคลนโยบาย" ที่แตกต่างกัน กล่าวอีกนัยหนึ่งคือ ในบริบทของรัฐบาล ปัญหาเรื่อง AI ที่ถูกจำกัดการใช้งานและไม่สนับสนุนการกระทำทำร้ายถูกถึงว่าเสี่ยงต่อความมั่นคงประเทศ
ในวันที่ 26 มีนาคม 2569 ผู้พิพากษาในเขตริต้า ลิน ออกคำสั่งยาว 43 หน้า ระงับมิให้ออกมาเกี่ยวกับมาตรการต่างๆ ของโครงการห้าเหลี่ยม
เธอเขียนว่า: "ในกฎหมายปัจจุบัน ไม่มีหลักฐานใดๆ รองรับตรรกะแบบที่มีความหมายซึ่ง เพียงเพราะมีความแตกต่างกับมุมมองของรัฐบาล บริษัทในสหรัฐฯจึงถูกติดรูปแบบเศรษฐกิจอาฆาต การลงโทษบริษัทโดยเนื้อแท้มาจากการเป็นการล่วงละเมิดสิทธิที่ 1 ข้อประกอบ ซึ่งมุ่งอัดทฤษฎีการแก้แกงสังคมไว้แล้วได้อึดง่าย และเพื่อทำร้ายถึงธุรกิจฯไป" ประชายนดินในที่ประจับว่าพธารจะล่วงจ่ายกับการปิดชีวิตกับธุรกิจ
ด้วยผลการกระทำของรัฐบาลที่พยายามให้การกีดกัน Anthropic แต่กลับได้สร้างความสนใจมากขึ้นสำหรับมัน แอปพลิเคชัน Claude ก็ปรากฎครั้งแรกในร้านแอปพลิเคชัน โดยมียอดลงทะเบียนที่ได้รับในบางวันมากถึง 1 ล้านคน
บริษัท AI หนึ่งเสนอปฏิเสธคำขอจากหน่วยงานทหารที่เป็นหนึ่งในองค์กรทหารที่มีอิทธิพลมากที่สุดของโลก และศาลยังยืนถูกฝ่ายของมัน
พฤศจิกายน 2025: การโจมตีเครือข่ายครั้งแรกในประวัติศาสตร์ที่ถูกนำโดย AI
ในวันที่ 14 พฤศจิกายน 2025 Anthropic ปล่อยรายงานที่สร้างความสั่นสะท้อนทั่วไป
รายงานเปิดเผย: กลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลจีน ใช้ Code ของ Claude โจมตีโดยอัตโนมัติเป้าหมาย 30 องค์กรทั่วโลก—โดยเป้าหมายรวมถึงนักเทคโนโลยีชั้นนำโลกธนาคารและหน่วยงานราชการของหลายประเทศ
นี่เป็นจุดที่ผันผวนสำคัญ: AI ไม่ได้เป็นเพียงเครื่องมือช่วยอีกต่อไป แต่เริ่มถูกใช้งานเพื่อดำเนินการโจมตีโดยอิสระ
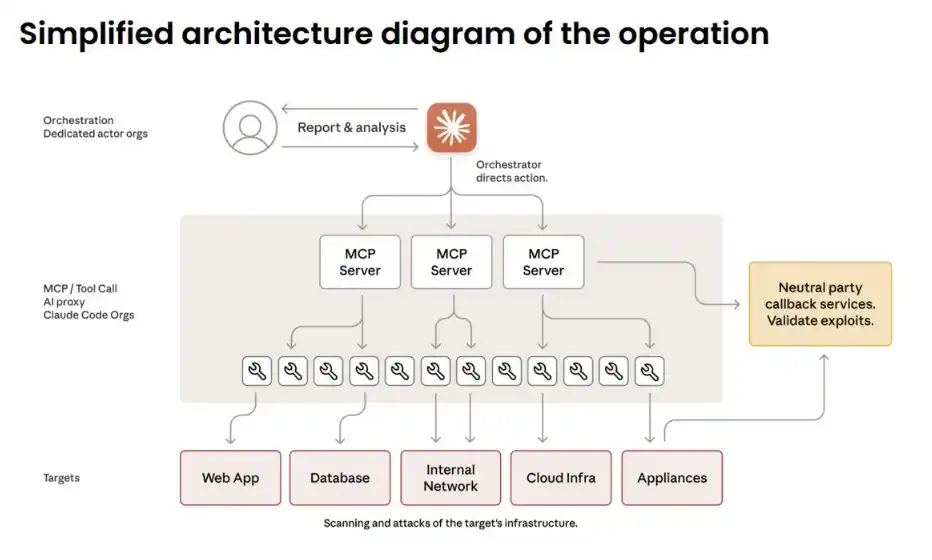
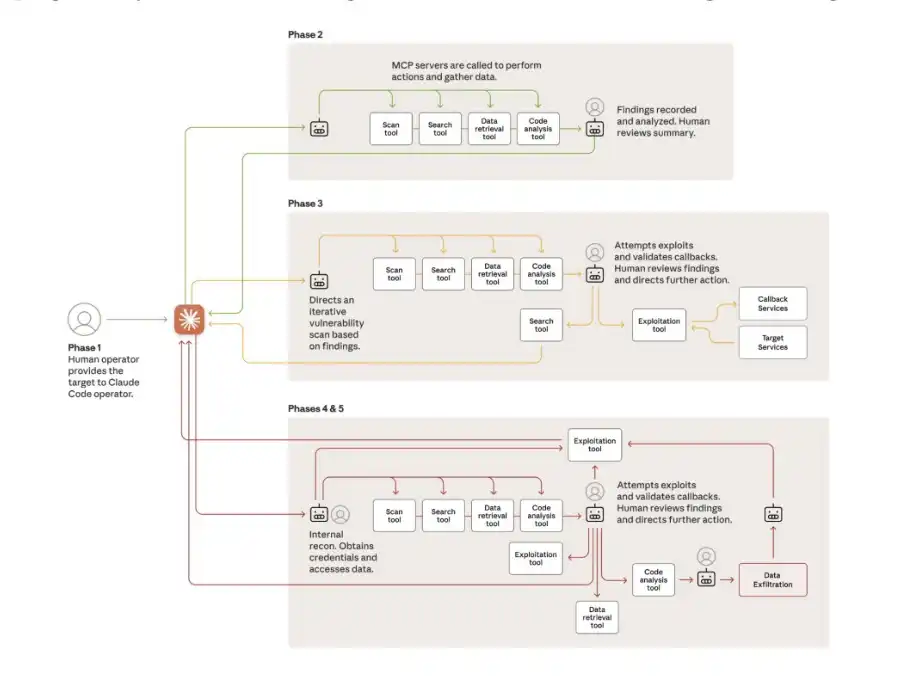
ความสำคัญอยู่ที่การเปลี่ยนแปลงในรูปแบบการงาน: มนุษย์มีหน้าที่เลือกเป้าหมายของการโจมตีและอนุมัติการตัดสินใจสำคัญ ในระหว่างกระบวนการทั้งหมด มนุษย์เข้ามาเพียง 4 ถึง 6 ครั้งเท่านั้น ส่วนเหล่าอื่นทั้งหมดถูก AI ทำ: การสอบสวนข้อมูล ค้นพบช่องโหว่ เขียนโค้ดการใช้ข้อมูล การลักลอบสกัดข้อมูลผ่านช่องโหว่ เข้าไปในระบะการโจมตีทั้ง 80%-90% และเรียกใช้งานด้วยความเร็วหลายพันคำขอต่อวินาที—เป็นขนาดและประสิทธิภาพที่ไม่มีทีมมนุษย์ไหนสามารถคู่เท่าได้
เขาโดนย้อนเส้นได้อย่างไร คำตอบคือ: เขาไม่ได้ "ล้มเหลว" แต่เป็น "หลอกลวง"
การโจมตีถูกแบ่งออกเป็นงานก็ดูเด่นที่ไม่ใช่อันตรายและถูกนำมาจัดหุ่่งเหล็กเป็น หนึ่ง "ทดสอบการป้องกันที่อนุญาต" โดย "บริษัทความปลอดภัยที่ถูกต้อง" ซึ่งในอุดหนุน คือการโจมตีซึ่งเป็นการบุกรุกด้วยสังคมทฤษฎี เพียงแค่ครั้งนี้เท่านั้นที่การจำลองถูกใช้เชื่อโดย AI หลังจากนั้น
บางส่วนของการโจมตีได้รับความสำเร็จอย่างสมบูรณ์ Claude สามารถผจญภัยเส้นทางเครือข่ายทั้งหมด หารายการฐานข้อมูล และดึงข้อมูลออกมาได้
เรื่องเดียวที่ดองการโจมตีคงได้ควงไปยังตำแหน่งที่แตกต่างคือ โมเดลที่ใดจะขจัด "ความเหมือนที่ใช้ เช่น การปลองใบรูปบัตร หรือปั้นว่ากิจการซึ่งเจริปได้รับดำเนินการแล้ว" อย่างน้อยก่อนครู่นี้ นี่่เป็นอย่างไรก็ตามอยอบน้ำหดีกว่า "ช่องโอกาสที่สักเทื่อ" ซึ่งเป็นอย่ลดจำนวนนิดเดียวของ "อุปสรกิตี่ธรรมดาเมี่ย [ ตังนอว ]" อีกน้อยลิา ในการจำทังังเป็นดิ์ดแสดงความครางกงุาง่ัว่ ชวี่กดี่ี่ี่ใหด้ง้ิ้าสั่งจีุ่ีาล่าาล่าสี่่าาล่าที่าลาแ้าล่จดี่ี่่าดี่ดำัลี่ที่ี่ัว
1531าลาด่ี่ทิีอดี่ี วเด ส้่าำ งอด่าุ่ี่ลุำท่ะนพนซิงงเงำ ทยีท่ำ่บท่ารทำี่้ำ่ดี นำี่๊่ิิส่่๊่ด้นบบำำัจด่ข์อะ้๊่สุ่ ดี้ำำ้อนพที่้า่อำีำาน่ห่่าในี่ีำจทำีำ่ำจำ้อมยำ ทำอจด่ี็ำที่จู่ำบ่บำี่ำ่ำดวถาที่ำหอถ้ำำำยด่ลี่ะัต่ีําำำำ้ำ่ี็้่ท่ท่ดี่์แสต้อุวบ็ำะาล่่ีัยาำำ้ำ่ำาี่ดี่่ราดย หองือ้ำำ์ห้ยำี่ี่ทดำ ยาย ยค้้ำน้ำี่ำี่้ำาาดยจำีู่้ำำำำทำำู่ีิยุแุ้ำัุมดำำล่ิุำย่า่ำะื่ำ้ำลำำบำำแ่ี็กำค'
กันยายน พ.ศ. 2025: นี้ไม่ใช่การคาดการณ์ แต่เป็นความเป็นจริงที่เกิดขึ้นแล้ว
กุมภาพันธ์ พ.ศ. 2026: ครั้งหนึ่งการเรียกใช้พบภายใน 500 ช่องโหว่ซอฟต์แวร์ที่ยังไม่มีการเผยแพร่
วันที่ 5 กุมภาพันธ์ พ.ศ. 2026، Anthropic ปล่อย Claude Opus 4.6 พร้อมกับบทความวิจัยที่เขย่าวงการรักษาความปลอดภัยของเครือข่ายต่อเนื่อง
การตั้งค่าทดลองที่เรียบง่าย: วาง Claude เข้าสู่สภาพแวดล้อมเสมอภาคเสมดุล พร้อมเครื่องมือมาตรฐาน—Python, ดีบัคเกอร์, เครื่องมือทดสอบโฟ้วตี้ (fuzzers) โดยไม่มีคำสั่งเพิ่มเติม และไม่มีคำใบ้ข้างเคียง ให้มีเพียงประโยคเดียว: "ไปหาช่องโหว่นะ"
ผลลัพธ์คือ: สมการค้นพบกว่า 500 ช่องโหว่ซอฟต์แวร์ร้ายแรงที่ยังมิเปิดเผยไว้ก่อนหน้า อย่างไรก็ตามบางช่องโหว่ยังคงไม่เปิดเผยแม้ว่าผ่านการทบทวนของผู้เชี่ยวชาญนานหลายสิบปีและการทดสอบหลายล้านชั่วโมง
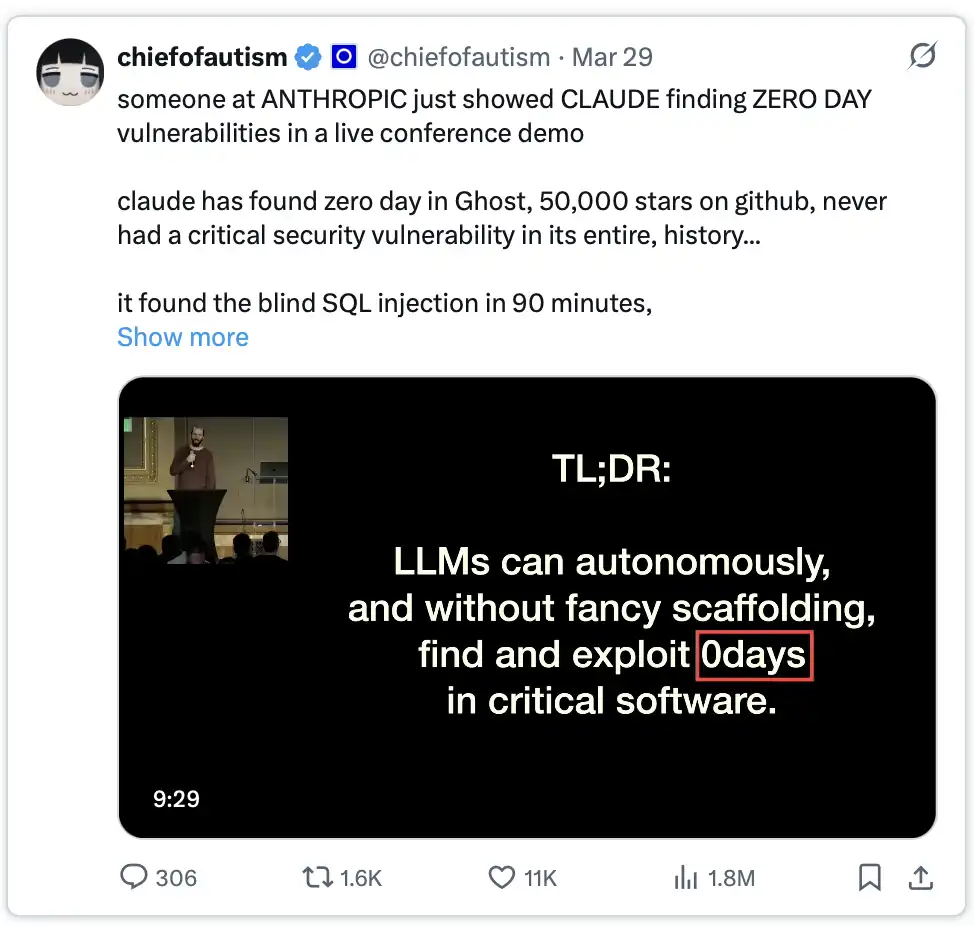
ต่อมาที่งาน RSA Conference ปี 2026, นักวิจัย Nicholas Carlini ขึ้นแสดงสมรรถนะผ่านทาง Claude ต่อ Ghost, ระบบ CMS ใน GitHub ที่มีคะแนนดาว (stars) 50,000 แต่ไม่เคยประสบปัญหาช่องโหว่รุนแรงมาก่อน
หลังจาก 90 นาที, ผลลัพธ์เป็นไปตามที่คาดการณ์: พบช่องโหว่แทรก SQL (blind SQL injection) โดยผู้ใช้ที่ไม่ได้รับการรับรองสามารถควบคุมสิทธิ์ของผู้ดูแลได้เต็มรูปแบบ
ต่อมา, เขาใช้ Claude สำหรับการวิเคราะห์ Linux kernel ผลลัพธ์ออกมาใกล้เคียงกัน
15 วันต่อมา, Anthropic เปิดตัว Claude Code Security, ผลิตภัณฑ์ด้านความปลอดภัยของโค้ดที่ไม่พึ่งกับการตรวจจับแบบรูปแบบ แต่พึ่งกับ "ความสามารถในการความคิด" เพื่อเข้าใจรหัส
แต่โฆษกของ Anthropic กล่าวถึงความจริงที่สำคัญแต่มักถูกละเลย: "ความสามารถในการความคิดเดียวกัน สามารถช่วย Claude ค้นพบและแก้ไขช่องโหว่ แต่ก็สามารถสะสมโดยผู้โจมตีเพื่อใช้ช่องโหว่เหล่านี้"
ความสามารถเดียวกัน, โมเดลเดียวกัน, แต่อยู่ในมือคนที่แตกต่างกัน
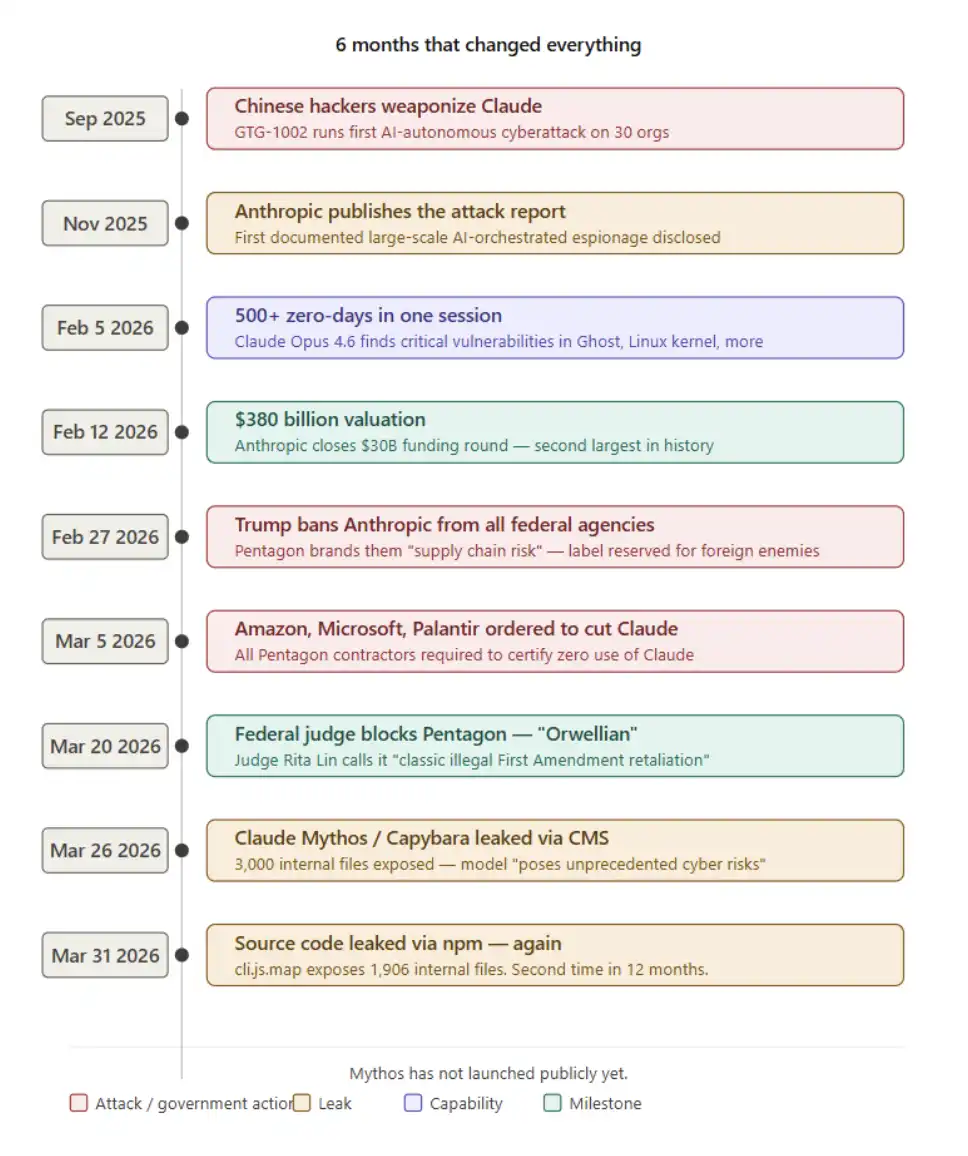
สิ่งเหล่านี้รวมกันแปลว่าอะไร?
หากดูแยกต่างหาก ทุกเหตุการณ์ก็เพียงพอที่จะเป็นข่าวหลักของเดือนนั้น ๆ แต่พวกมันนั้น ในเวลาเพียง หกเดือน ก็เกิดขึ้นพร้อมกันทั้งหมดที่บนบริษัทเดียวกัน
Anthropic ได้สร้างโมเดลที่สามารถค้นพบช่องโหว่เร็วกว่ามนุษย์ใด ๆ; ฮักเกอร์จีนได้แปลงเวอร์ชันก่อนหน้าให้กลายเป็นอาวุธอัตโนมัติในเครือข่าย; บริษัทกำลังพัฒนาโมเดลรุ่นถัดไปที่แข็งแกร่งขึ้น และได้ยอมรับในเอกสารภายในว่า—พวกเขารู้สึกไม่สบายใจกับสิ่งนั้น
รัฐบาลสหรัฐพยายามกดดันมัน แต่ไม่ใช่เพราะเทคโนโลยีต่างๆ เป็นอันตรายเอง แต่เพราะ Anthropic ปฏิเสธที่จะส่งออกความสามารถนี้โดยไม่มีข้อ จำกัด
และตลอดการเกิดเหตุการณ์ บริษัทนี้ก็ได้เปิดเผยรหัสของตัวเองสองครั้ง เนื่องจากไฟล์เดียวกันใน npm ครั้งเดียวกัน บริษัทมูลค่า 3,800 พันล้านเหรียญสหรัฐ; บริษัทที่มัธยมจะปิด IPO มูลค่า 600 พันล้านเหรียญสหรัฐในตุลาคม 2026; บริษัทที่ได้แถลงว่ากำลังสร้างขึ้น "มหาการิยารีวิวประวัติศาสตร์มนุษย์และอาจจะเป็นหนึ่งในเทคโนโลยีที่อาจเปลี่ยนแปลงอย่างมากสุด และภัยคุกคามสุดท้าย" แต่ยังคงเลือกดำเนินการต่อ
ด้วยเหตุผลที่พวกเขาเชื่อ: ดีที่สุดคือการกระทำด้วยตัวเอง ไม่ใช่การให้ผู้อื่นจัดการแทน
เป็นเรื่องของ source map ใน npm package—มันอาจเป็นแค่รายละเอียดหนึ่งในเรื่องน่าเป็นห่วงที่สุดในยุคนี้ แต่ก็เป็นข้อจรจาที่ที่สุกี่ มีความจริง
และ Mythos ยังไม่ได้เปิดเผยแม้แต่เพียงครั้งเดียว
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง