การโจมตีห่วงโซ่อุปทานของ NPM: เกิดอะไรขึ้น? วิธีลดความเสี่ยง
ชื่อต้นฉบับ: "การโจมตีห่วงโซ่อุปทาน" ครองข่าวชั่วข้ามคืน: เกิดอะไรขึ้น? จะลดความเสี่ยงได้อย่างไร? 》
ผู้เขียนต้นฉบับ: Azuma, Odaily Planet Daily
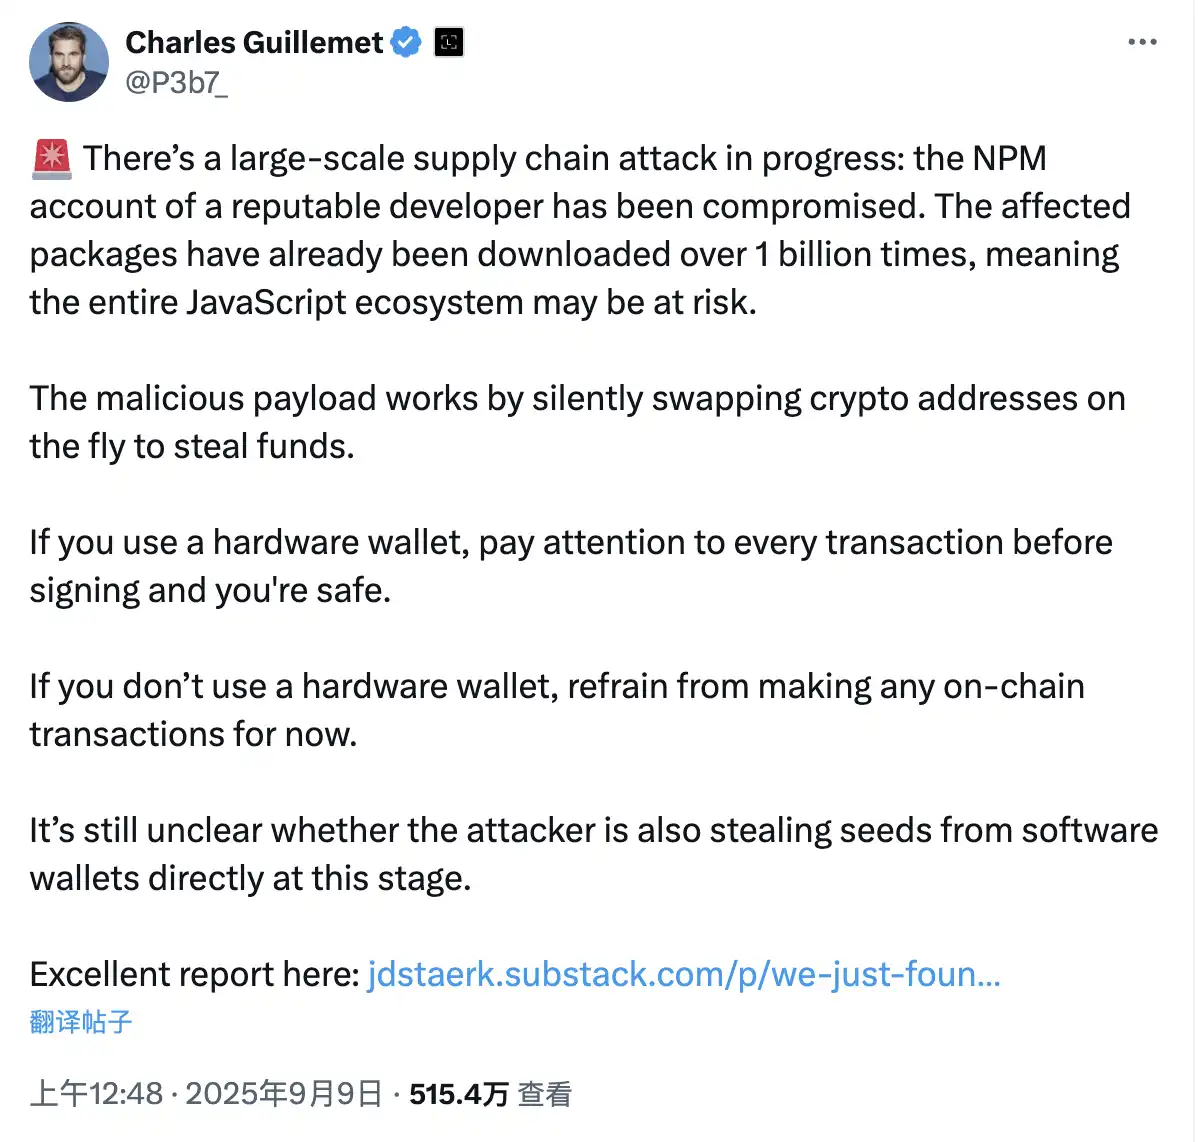
เมื่อวันที่ 9 กันยายน ตามเวลาปักกิ่ง Charles Guillemet ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของ Ledger ได้ออกคำเตือนบน X ว่า "ขณะนี้มีการโจมตีซัพพลายเชนขนาดใหญ่เกิดขึ้น และบัญชี NPM ของนักพัฒนาชื่อดังรายหนึ่งถูกบุกรุก แพ็กเกจซอฟต์แวร์ที่ได้รับผลกระทบถูกดาวน์โหลดไปแล้วมากกว่า 1 พันล้านครั้ง ซึ่งหมายความว่าระบบนิเวศ JavaScript ทั้งหมดอาจตกอยู่ในความเสี่ยง"
Guillemet เสริมว่า: "โค้ดอันตรายทำงานโดยการแทรกแซงที่อยู่สกุลเงินดิจิทัลอย่างเงียบๆ ในเบื้องหลังเพื่อขโมยเงิน หากคุณใช้กระเป๋าเงินฮาร์ดแวร์ โปรดตรวจสอบธุรกรรมที่ลงนามทุกครั้งอย่างละเอียด คุณจะปลอดภัย หากคุณไม่ได้ใช้กระเป๋าเงินฮาร์ดแวร์ โปรดหลีกเลี่ยงธุรกรรมบนเครือข่ายใดๆ ในขณะนี้ ยังไม่เป็นที่แน่ชัดว่าผู้โจมตีได้ขโมยวลีช่วยจำของซอฟต์แวร์โดยตรงหรือไม่ wallet"
เกิดอะไรขึ้น? ตามรายงานความปลอดภัยที่ Guillemet อ้างถึง สาเหตุโดยตรงของเหตุการณ์นี้คือการถูกบุกรุกบัญชี NPM ของนักพัฒนาชื่อดัง @qix ส่งผลให้มีการปล่อยเวอร์ชันที่เป็นอันตรายของแพ็กเกจหลายสิบรายการ รวมถึง chalk, strip-ansi และ color-convert โค้ดที่เป็นอันตรายอาจแพร่กระจายไปยังเทอร์มินัลเมื่อนักพัฒนาหรือผู้ใช้ติดตั้ง dependencies โดยอัตโนมัติ หมายเหตุประจำวัน: ข้อมูลการดาวน์โหลดรายสัปดาห์สำหรับแพ็กเกจที่ถูกบุกรุก กล่าวโดยสรุป นี่คือกรณีคลาสสิกของการโจมตีซัพพลายเชน ซึ่งผู้โจมตีแทรกโค้ดที่เป็นอันตราย (เช่น แพ็กเกจ NPM) ลงในเครื่องมือพัฒนาหรือระบบที่พึ่งพา NPM หรือ Node Package Manager เป็นเครื่องมือจัดการแพ็กเกจที่ใช้กันมากที่สุดในระบบนิเวศ JavaScript/Node.js ฟังก์ชันหลักประกอบด้วยการจัดการ dependencies การติดตั้งและอัปเดตแพ็กเกจ และการแชร์โค้ด
ระบบนิเวศของ NPM นั้นใหญ่โตมโหฬาร โดยมีซอฟต์แวร์ให้เลือกใช้งานหลายล้านชุด โปรเจกต์ Web3, กระเป๋าเงินคริปโต และเครื่องมือส่วนหน้าเกือบทั้งหมดต่างพึ่งพา NPM ด้วยจำนวนการอ้างอิงและลิงก์ที่ซับซ้อนจำนวนมาก NPM จึงเป็นจุดเข้าใช้งานที่มีความเสี่ยงสูงสำหรับการโจมตีซัพพลายเชน ผู้โจมตีสามารถฝังโค้ดอันตรายลงในซอฟต์แวร์ที่ใช้กันทั่วไป และอาจส่งผลกระทบต่อแอปพลิเคชันและผู้ใช้หลายพันราย
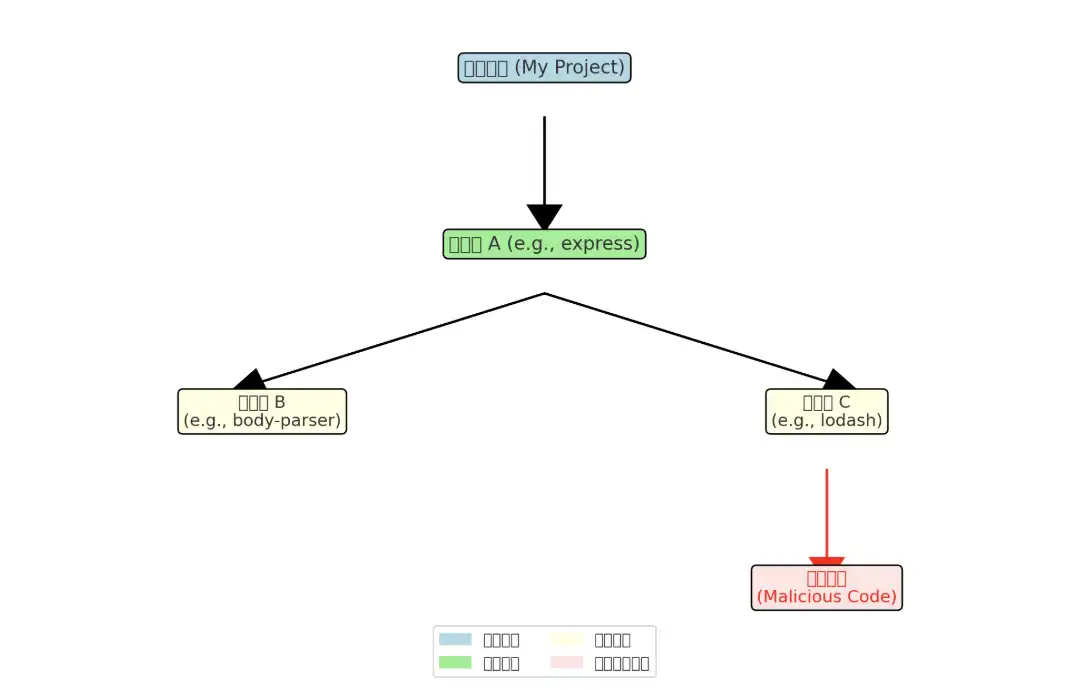
ดังที่แสดงในแผนภูมิขั้นตอนการแพร่กระจายโค้ดอันตรายด้านบน:
· โปรเจกต์ (กล่องสีน้ำเงิน) ขึ้นกับไลบรารีโอเพนซอร์สทั่วไป เช่น express โดยตรง
· การอ้างอิงโดยตรงเหล่านี้ (กล่องสีเขียว) จะขึ้นอยู่กับการอ้างอิงทางอ้อมอื่นๆ (กล่องสีเหลือง เช่น lodash)
· หากการอ้างอิงทางอ้อมถูกฝังไว้กับโค้ดอันตรายอย่างลับๆ (กล่องสีแดง) มันจะติดตามห่วงโซ่การอ้างอิงและเข้าสู่โปรเจกต์
สิ่งนี้หมายความว่าอย่างไรสำหรับคริปโทเคอร์เรนซี
ความเกี่ยวข้องโดยตรงของเหตุการณ์ด้านความปลอดภัยนี้กับอุตสาหกรรมคริปโทเคอร์เรนซีอยู่ที่ความจริงที่ว่าโค้ดอันตรายที่แฮกเกอร์ฝังไว้ในแพ็คเกจซอฟต์แวร์ที่ปนเปื้อนนั้นเป็น "แฮ็กเกอร์คลิปบอร์ดคริปโทเคอร์เรนซี" ที่ซับซ้อน ซึ่งขโมยสินทรัพย์คริปโทโดยการแทนที่ที่อยู่กระเป๋าเงินและ ธุรกรรมการแฮ็ก
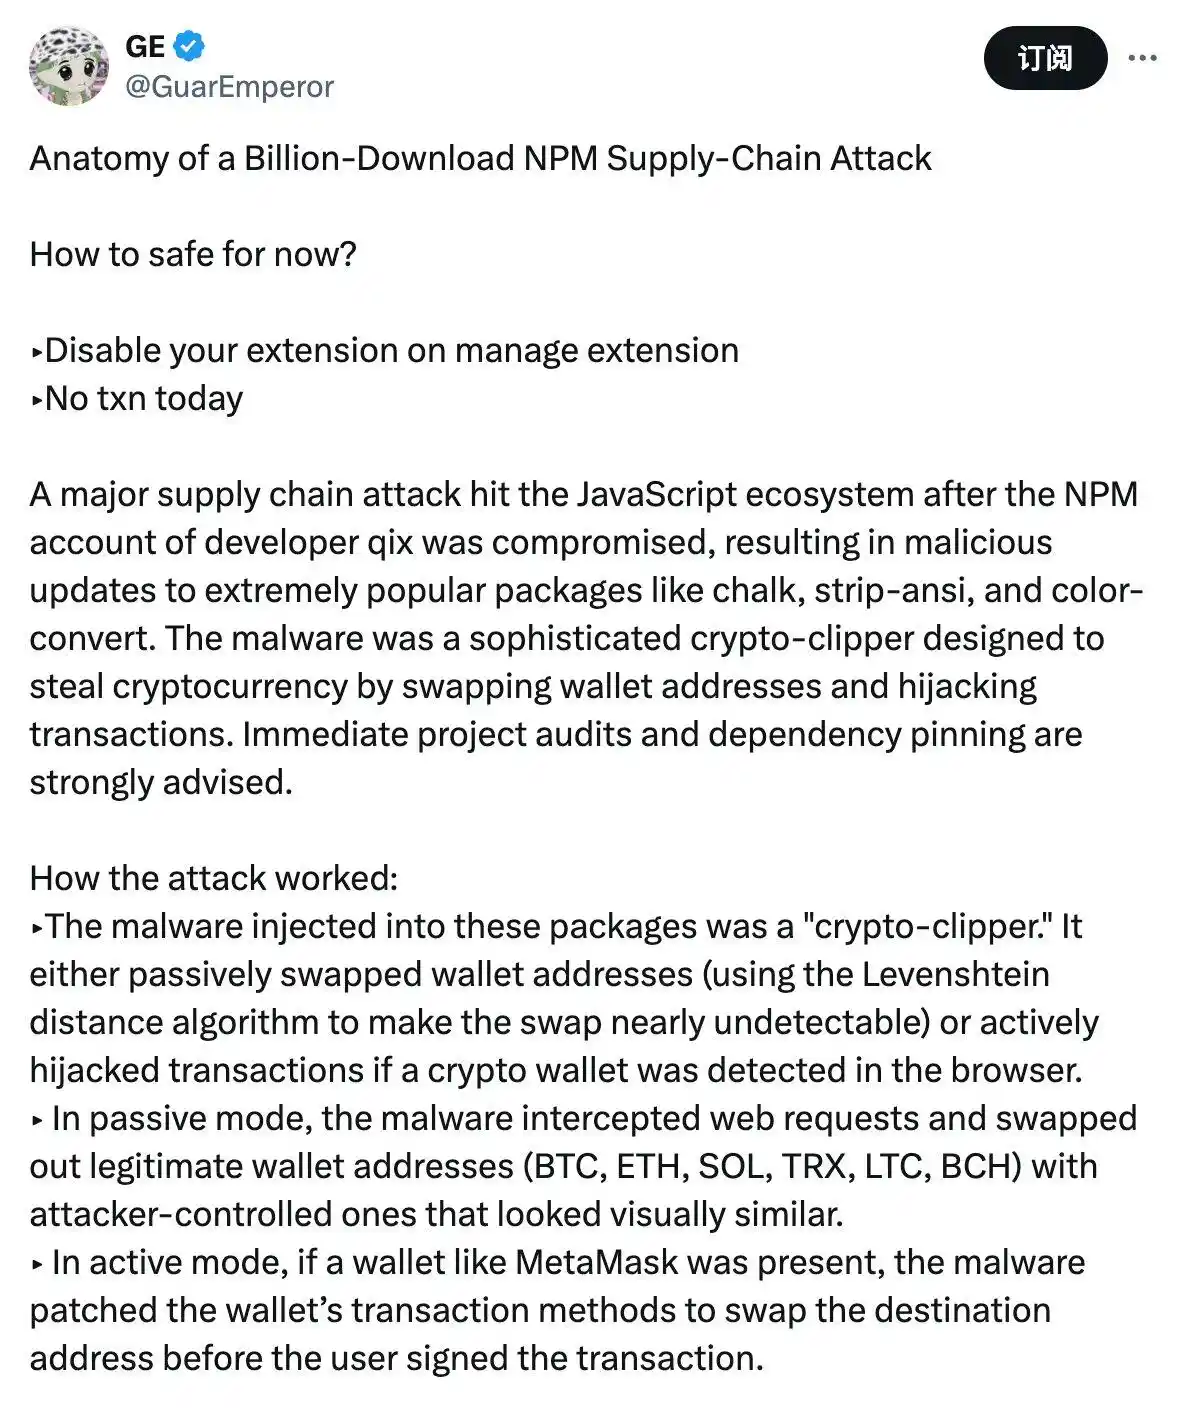
GE (@GuarEmperor) ผู้ก่อตั้ง Stress Capital ได้ให้คำอธิบายเพิ่มเติมเกี่ยวกับ X ว่า "ผู้แฮ็กคลิปบอร์ด" ที่แฮ็กเกอร์แทรกเข้าไปนั้นใช้โหมดการโจมตีสองโหมด - ในโหมดพาสซีฟ จะใช้ "อัลกอริทึมระยะห่างของ Levenshtein" เพื่อแทนที่ที่อยู่กระเป๋าเงิน เนื่องจากความคล้ายคลึงกันทางภาพ ทำให้ตรวจจับได้ยากมาก แต่ในโหมดแอคทีฟ มันจะตรวจจับกระเป๋าเงินที่เข้ารหัสในเบราว์เซอร์และแทรกแซงที่อยู่เป้าหมายก่อนที่ผู้ใช้จะลงนามในธุรกรรม
เนื่องจากการโจมตีนี้มุ่งเป้าไปที่ไลบรารีเลเยอร์พื้นฐานของโปรเจกต์ JavaScript หมายความว่าแม้แต่โปรเจกต์ที่พึ่งพาไลบรารีเหล่านี้ทางอ้อมก็อาจได้รับผลกระทบ
แฮ็กเกอร์ทำกำไรได้มากแค่ไหน?
โค้ดอันตรายที่แฮ็กเกอร์ฝังลงไปยังเปิดเผยที่อยู่สำหรับการโจมตีอีกด้วย ที่อยู่โจมตีหลักของแฮกเกอร์บน Ethereum คือ 0xFc4a4858bafef54D1b1d7697bfb5c52F4c166976 และเงินทุนส่วนใหญ่มาจากสามที่อยู่ต่อไปนี้:
· 0xa29eEfB3f21Dc8FA8bce065Db4f4354AA683c0240
· x40C351B989113646bc4e9Dfe66AE66D24fE6Da7B
· 0x30F895a2C66030795131FB66CBaD6a1f91461731
Arkham ได้สร้าง หน้าติดตาม สำหรับการโจมตีครั้งนี้ ซึ่งคุณสามารถติดตามผลกำไรและการโอนของแฮ็กเกอร์ได้แบบเรียลไทม์
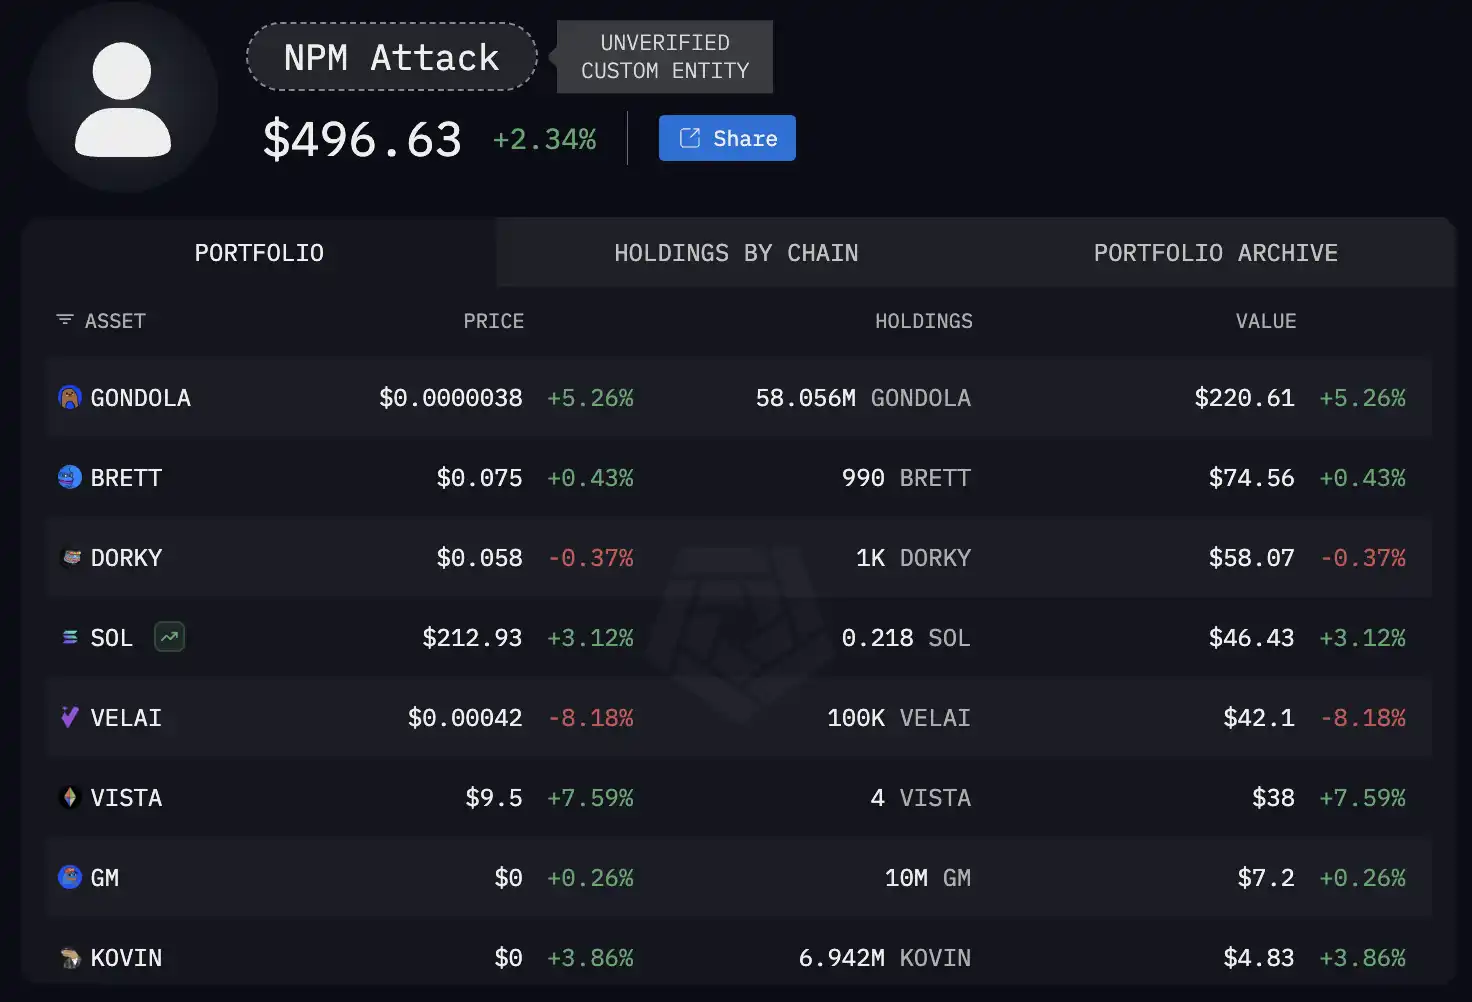
ณ เวลานี้ กำไรของแฮ็กเกอร์อยู่ที่เพียง 496 ดอลลาร์ แต่เมื่อพิจารณาถึงขอบเขตการแพร่กระจายของโค้ดอันตรายยังไม่สามารถระบุได้ คาดว่าตัวเลขนี้จะเพิ่มขึ้น ผู้พัฒนาได้รับแจ้งแล้วและกำลังทำงานร่วมกับทีมรักษาความปลอดภัยของ NPM เพื่อแก้ไขปัญหานี้ โค้ดอันตรายได้ถูกลบออกจากแพ็คเกจที่ได้รับผลกระทบส่วนใหญ่แล้ว ดังนั้นสถานการณ์จึงอยู่ภายใต้การควบคุม
คุณจะลดความเสี่ยงได้อย่างไร
ผู้ก่อตั้ง Defillama @0xngmi Yu X กล่าวว่าแม้เหตุการณ์นี้จะฟังดูอันตราย แต่ขอบเขตของผลกระทบที่แท้จริงนั้นไม่ได้เกินจริงมากนัก - เนื่องจากเหตุการณ์นี้ส่งผลกระทบต่อเฉพาะเว็บไซต์ที่พุชการอัปเดตหลังจากที่มีการเปิดตัวแพ็กเกจ NPM ที่ถูกแฮ็ก โปรเจกต์อื่นๆ จึงยังคงใช้เวอร์ชันเก่าอยู่ และโปรเจกต์ส่วนใหญ่จะปักหมุดการอ้างอิงของตน ดังนั้นแม้ว่าจะพุชการอัปเดต โปรเจกต์เหล่านั้นก็ยังคงใช้โค้ดปลอดภัยเดิมต่อไป
อย่างไรก็ตาม เนื่องจากผู้ใช้ไม่สามารถทราบได้อย่างแท้จริงว่าโปรเจกต์ได้ปักหมุดการอ้างอิงหรือมีการอ้างอิงที่ดาวน์โหลดแบบไดนามิกหรือไม่ ตัวโปรเจกต์เองจำเป็นต้องทำการตรวจสอบตัวเองและเปิดเผยข้อมูลก่อน ณ เวลาที่โพสต์นี้ มีโปรเจกต์กระเป๋าเงินหรือแอปพลิเคชันหลายโครงการ รวมถึง MetaMask, Phantom, Aave, Fluid และ Jupiter ได้เปิดเผยว่าไม่ได้รับผลกระทบจากเหตุการณ์นี้ ดังนั้นในทางทฤษฎี ผู้ใช้จึงสามารถใช้กระเป๋าเงินที่ได้รับการยืนยันว่าปลอดภัยเพื่อเข้าถึงโปรโตคอลที่ปลอดภัยได้อย่างปลอดภัย อย่างไรก็ตาม สำหรับกระเป๋าเงินหรือโครงการอื่นๆ ที่ยังไม่ได้เปิดเผยความปลอดภัย อาจจะปลอดภัยกว่าหากหลีกเลี่ยงการใช้กระเป๋าเงินหรือโครงการเหล่านั้นชั่วคราว
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง