SlowMist: วิธีการของแฮ็กเกอร์และคำถามเบื้องหลังการขโมยเงินเกือบ 1.5 พันล้านเหรียญจาก Bybit
ชื่อเรื่องเดิม: "วิธีการของแฮ็กเกอร์และคำถามเบื้องหลังการขโมยเงินเกือบ 1.5 พันล้านเหรียญจาก Bybit"
แหล่งที่มาเดิม: SlowMist Technology
ข้อมูลเบื้องหลัง
ในช่วงเย็นของวันที่ 21 กุมภาพันธ์ 2025 ตามเวลาปักกิ่ง ตามคำบอกเล่าของนักสืบบนเครือข่าย ZachXBT มีเงินทุนไหลออกจากแพลตฟอร์ม Bybit ในปริมาณมหาศาล เหตุการณ์นี้ส่งผลให้เกิดการโจรกรรมเงินมากกว่า 1.46 พันล้านดอลลาร์ ถือเป็นการโจรกรรมสกุลเงินดิจิทัลครั้งใหญ่ที่สุดในช่วงไม่กี่ปีที่ผ่านมา

การวิเคราะห์การติดตามสายโซ่
หลังจากเกิดเหตุการณ์การรักษาความปลอดภัยที่ช้าลง
จากการวิเคราะห์ของทีมรักษาความปลอดภัยที่ช้าลงสินทรัพย์ที่ถูกขโมยส่วนใหญ่รวมถึง:
· 401,347 ETH 375.5479 Steth (มีมูลค่าประมาณ 260 ล้านเหรียญสหรัฐ)
· 15,000 cmeth (มูลค่าประมาณ US $ 4,300 
 เราใช้เครื่องมือติดตามบนเครือข่ายและต่อต้านการฟอกเงิน MistTrack เพื่อวิเคราะห์ที่อยู่แฮ็กเกอร์เริ่มต้น 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2 และได้รับข้อมูลต่อไปนี้: ETH ถูกกระจายและโอนย้าย ที่อยู่แฮ็กเกอร์เริ่มต้นกระจาย 400,000 ETH ไปยังที่อยู่ 40 ที่อยู่ในรูปแบบ 10,000 ETH ต่อที่อยู่ และการโอนย้ายยังคงดำเนินต่อไป

ในจำนวนนี้ 205 ETH ถูกแปลงเป็น BTC ผ่าน Chainflip และโอนข้าม chain ไปยังที่อยู่ bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq

การไหล cmETH: 15,000 cmETH ได้ถูกถ่ายโอนไปยังที่อยู่ 0x1542368a03ad1f03d96D51B414f4738961Cf4443 ที่น่าสังเกตคือโปรโตคอล mETH โพสต์บน X ว่าเพื่อตอบสนองต่อเหตุการณ์ด้านความปลอดภัยของ Bybit ทีมงานได้ระงับการถอน cmETH ทันทีและป้องกันการถอนที่ไม่ได้รับอนุญาต โปรโตคอล mETH สามารถกู้คืน cmETH ได้ 15,000 cmETH จากที่อยู่ของแฮกเกอร์สำเร็จ

การโอน mETH และ stETH: 8,000 mETH และ 90,375.5479 stETH ถูกโอนไปยังที่อยู่ 0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e จากนั้นแลกเปลี่ยนเป็น 98,048 ETH ผ่าน Uniswap และ ParaSwap จากนั้นจึงโอนไปยัง 0xdd90071d52f20e85c89802e5dc1ec0a7b6475f92 ที่อยู่ 0xdd9 กระจาย ETH ไปยังที่อยู่ 9 แห่งในรูปแบบ 10,000 ETH ต่อแห่ง และยังไม่ได้ถูกโอนออกไป

นอกจากนี้ เมื่อติดตามที่อยู่ 0x0fa09C3A328792253f8dee7116848723b72a6d2e ซึ่งเป็นที่ที่แฮกเกอร์เปิดตัวการโจมตีครั้งแรกตามที่ระบุไว้ในส่วนการวิเคราะห์วิธีการโจมตี พบว่าเงินเริ่มต้นของที่อยู่นี้มาจาก Binance

ที่อยู่แฮ็กเกอร์เริ่มต้นปัจจุบัน 0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2 มียอดคงเหลือ 1,346 ETH เราจะตรวจสอบที่อยู่ที่เกี่ยวข้องต่อไป

หลังจากเหตุการณ์ที่เกิดขึ้น Slowmist คาดการณ์ว่าผู้โจมตีเป็นแฮ็กเกอร์ชาวเกาหลีเหนือ วิธีการโจมตีทางวิศวกรรม:

การวิเคราะห์ Misttrack ยังพบว่าที่อยู่แฮ็กเกอร์ของเหตุการณ์นี้เกี่ยวข้อง 999_13
ZACHXBT ยังยืนยันว่าการโจมตีครั้งนี้เกี่ยวข้องกับองค์กรแฮ็กเกอร์เกาหลีเหนือ Lazarus Group ซึ่งเป็นหนึ่งในกิจกรรมหลักในการดำเนินการโจมตีเครือข่ายข้ามชาติและขโมย cryptocurrencies เป็นที่เข้าใจกันว่าหลักฐานที่ ZachXBT จัดทำขึ้น รวมถึงธุรกรรมทดสอบ กระเป๋าเงินที่เชื่อมโยง แผนภูมินิติเวช และการวิเคราะห์เวลา ล้วนแสดงให้เห็นว่าผู้โจมตีใช้เทคนิคทั่วไปของ Lazarus Group ในการปฏิบัติการหลายอย่าง ในเวลาเดียวกัน Arkham กล่าวว่าข้อมูลที่เกี่ยวข้องทั้งหมดได้รับการแบ่งปันกับ Bybit เพื่อช่วยให้แพลตฟอร์มสามารถตรวจสอบต่อไปได้

การวิเคราะห์วิธีการโจมตี
เวลา 23:44 น. ของคืนนั้นหลังจากเหตุการณ์เกิดขึ้น Ben Zhou ซีอีโอของ Bybit ได้ออกแถลงการณ์เกี่ยวกับ X โดยอธิบายรายละเอียดทางเทคนิคของการโจมตีอย่างละเอียด:

จากการวิเคราะห์ลายเซ็นบนเชน เราพบร่องรอยบางส่วน:

1. ผู้โจมตีได้ปรับใช้สัญญาที่เป็นอันตราย:UTC 2025-02-19 07:15:23 ปรับใช้สัญญาการใช้งานที่เป็นอันตราย 0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516
2. การแทรกแซงตรรกะของสัญญา Safe:UTC 2025-02-21 14:13:35 เจ้าของ 3 รายลงนามธุรกรรมเพื่อแทนที่สัญญา Safe ด้วยเวอร์ชันที่เป็นอันตราย: 0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882 ทำให้เกิดที่อยู่โจมตีเริ่มต้นคือ 0x0fa09C3A328792253f8dee7116848723b72a6d2e
3. ฝังตรรกะที่เป็นอันตราย: เขียนสัญญาตรรกะที่เป็นอันตรายไปที่ STORAGE 0 ผ่านทาง DELEGATECALL: 0x96221423681A6d52E184D440a8eFCEbB105C7242


4. เรียกใช้ฟังก์ชันแบ็คดอร์เพื่อโอนเงิน: ผู้โจมตีใช้ฟังก์ชัน sweepETH และ sweepERC20 ในสัญญาเพื่อโอน ETH และ stETH ทั้งหมด 400,000 รายการ (มูลค่ารวมประมาณ 1.5 พันล้านดอลลาร์สหรัฐ) ในกระเป๋าเงินเย็นไปยังที่อยู่ที่ไม่รู้จัก
จากมุมมองของวิธีการโจมตี การแฮ็ก WazirX และการแฮ็ก Radiant Capital มีความคล้ายคลึงกับการโจมตีนี้ เป้าหมายของเหตุการณ์ทั้งสามนี้คือกระเป๋าเงินลายเซ็นหลายรายการที่ปลอดภัย ในการแฮ็ก WazirX ผู้โจมตียังได้ปรับใช้สัญญาการใช้งานที่เป็นอันตรายไว้ล่วงหน้า ลงนามธุรกรรมกับเจ้าของ 3 ราย และเขียนสัญญาลอจิกที่เป็นอันตรายไปยัง STORAGE 0 ผ่านทาง DELEGATECALL เพื่อแทนที่สัญญา Safe ด้วยสัญญาการใช้งานที่เป็นอันตราย


(https://etherscan.io/tx/0x48164d3adbab78c2cb9876f6e17f88e321097fcd14cadd57556866e4ef3e185d)
สำหรับการแฮ็ก Radiant Capital ตามการเปิดเผยข้อมูลอย่างเป็นทางการ ผู้โจมตีใช้วิธีการที่ซับซ้อนเพื่อให้ผู้ตรวจสอบลายเซ็นสามารถดูธุรกรรมที่ดูเหมือนถูกต้องตามกฎหมายบนส่วนหน้า ซึ่งคล้ายกับข้อมูลที่เปิดเผยในทวีตของ Ben Zhou
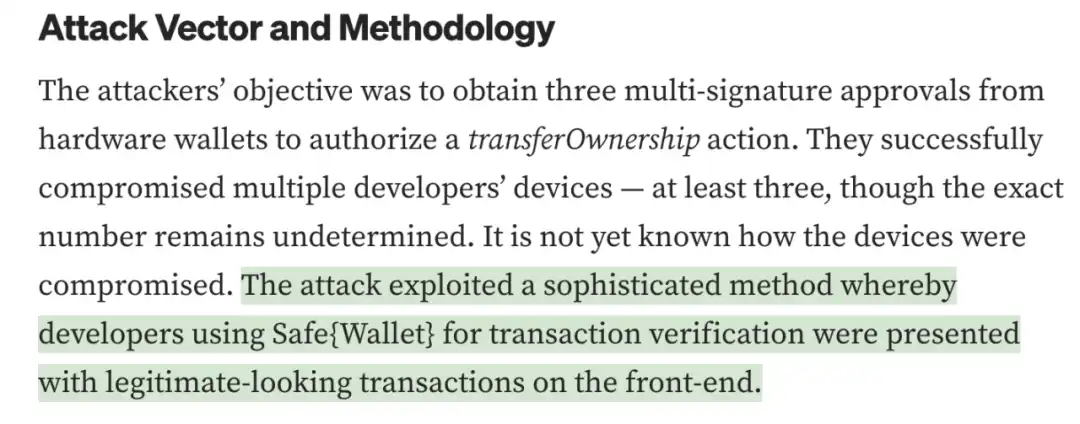
(https://medium.com/@RadiantCapital/radiant-post-mortem-fecd6cd38081)
และวิธีการตรวจสอบการอนุญาตของสัญญาที่เป็นอันตรายที่เกี่ยวข้องในสามเหตุการณ์นี้เป็นแบบเดียวกัน และที่อยู่ของเจ้าของถูกเข้ารหัสแบบฮาร์ดโค้ดไว้ในสัญญาเพื่อตรวจสอบผู้เรียกสัญญา ข้อความแสดงข้อผิดพลาดที่เกิดจากการตรวจสอบการอนุญาตในเหตุการณ์แฮ็ก Bybit และเหตุการณ์แฮ็ก WazirX ก็มีความคล้ายคลึงกัน
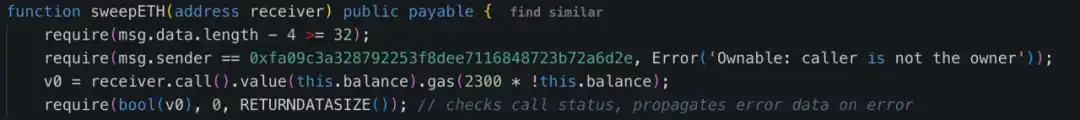
ในเหตุการณ์นี้ ไม่มีปัญหาใดๆ กับสัญญา Safe ปัญหาอยู่ที่ส่วนที่ไม่มีสัญญา ส่วนหน้าถูกดัดแปลงและปลอมแปลงเพื่อให้เกิดผลที่หลอกลวง นี่ไม่ใช่กรณีแยกเดี่ยว แฮกเกอร์ชาวเกาหลีเหนือโจมตีแพลตฟอร์มหลายแห่งด้วยวิธีนี้ในปีที่แล้ว เช่น WazirX สูญเสียเงิน 230 ล้านดอลลาร์ให้กับ Safe multi-signature, Radiant Capital สูญเสียเงิน 50 ล้านดอลลาร์ให้กับ Safe multi-signature และ DMM Bitcoin สูญเสียเงิน 305 ล้านดอลลาร์ให้กับ Gonco multi-signature เทคนิคการโจมตีนี้ได้รับการออกแบบมาอย่างดีและต้องใช้ความเอาใจใส่เป็นพิเศษ
ตามประกาศอย่างเป็นทางการที่เผยแพร่โดย Bybit:
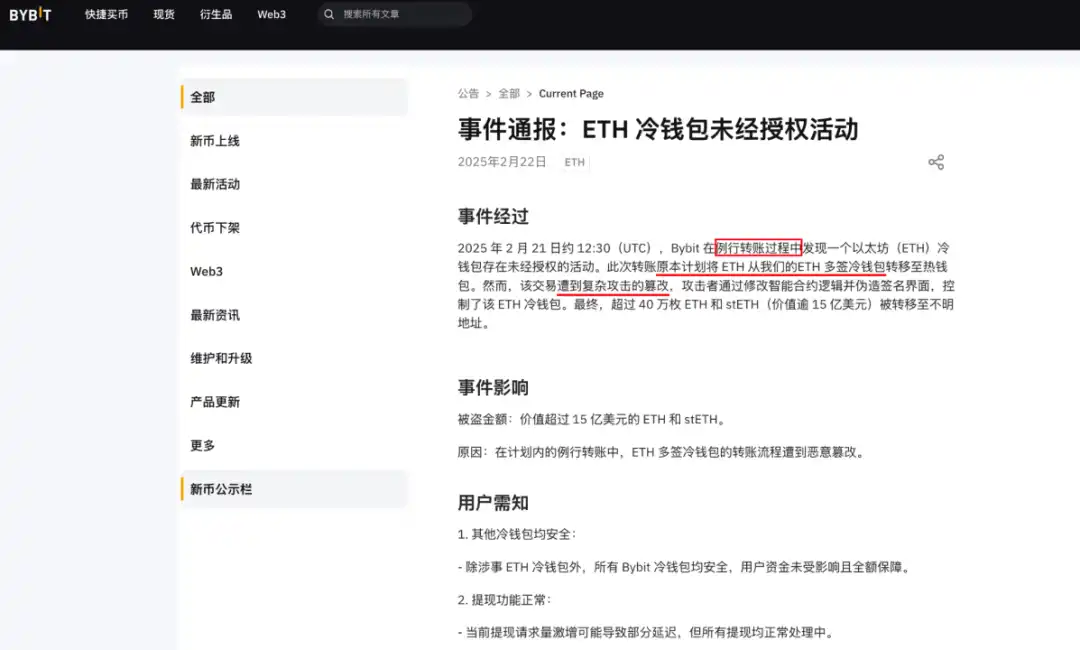
(https://announcements.bybit.com/zh-MY/article/incident-update---eth-cold-wallet-incident-blt292c0454d26e9140)
รวมกับทวีตของ Ben Zhou:
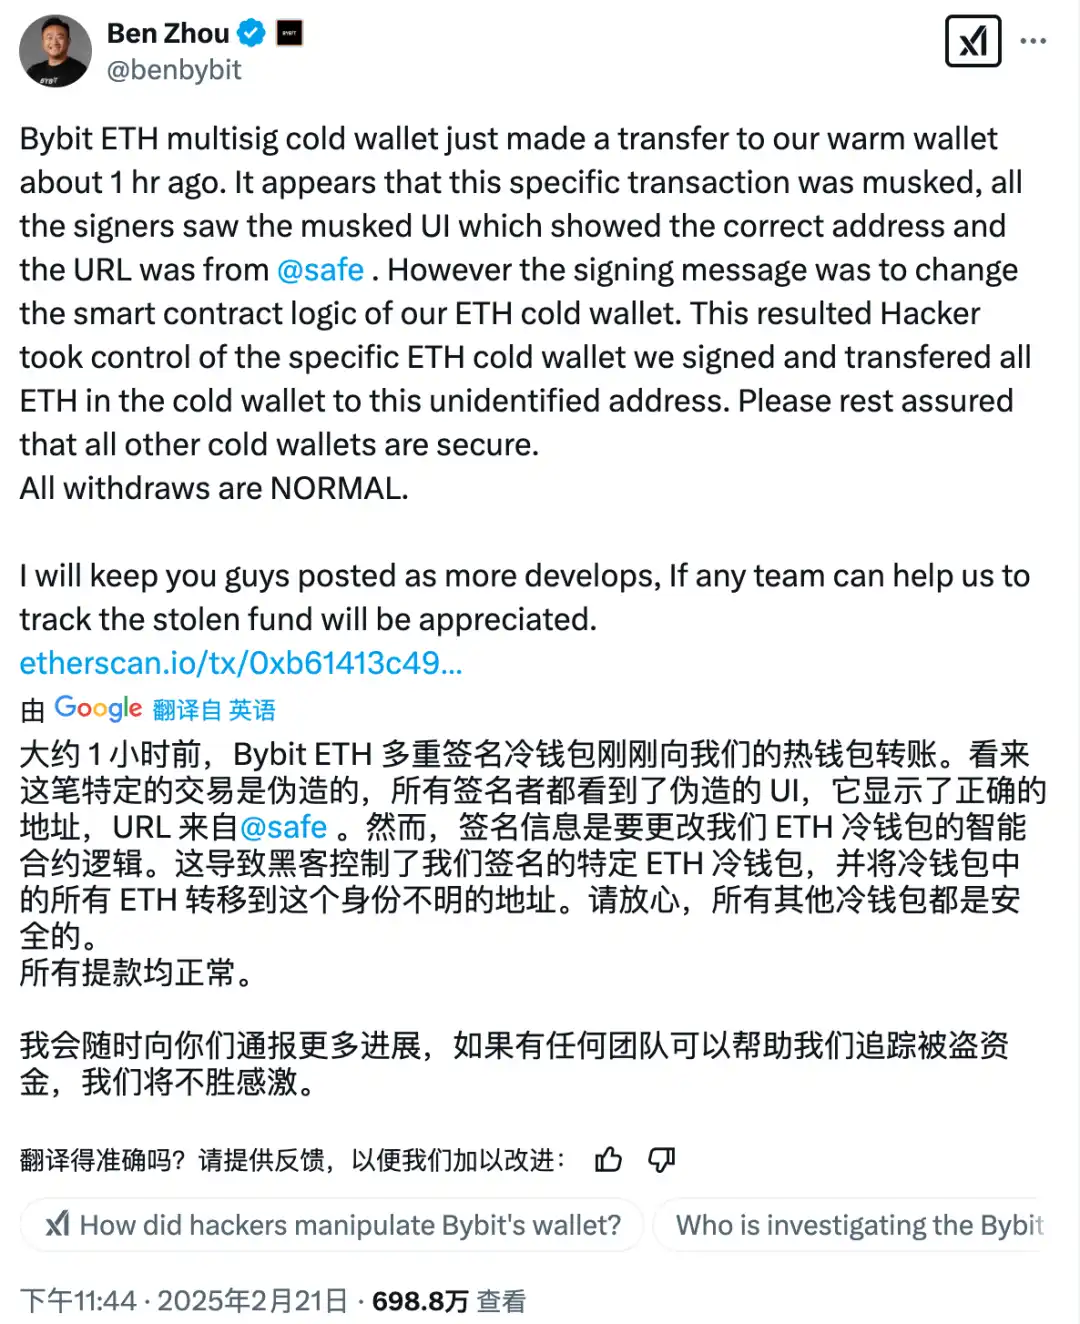
คำถามต่อไปนี้เกิดขึ้น:
1. การโอน ETH ตามปกติ
· ผู้โจมตีอาจได้รับข้อมูลปฏิบัติการของทีมการเงินภายในของ Bybit ล่วงหน้าและเชี่ยวชาญในเวลาของการโอนกระเป๋าสตางค์เย็น ETH หลายลายเซ็นหรือไม่
· ผ่านระบบ Safe ชักจูงผู้ลงนามให้ลงนามธุรกรรมที่เป็นอันตรายบนอินเทอร์เฟซปลอมหรือไม่ ระบบ front-end ของ Safe ถูกเจาะระบบและถูกเข้าควบคุมหรือไม่?
2. UI ของสัญญาที่ปลอดภัยถูกเปลี่ยนแปลง
· ผู้ลงนามเห็นที่อยู่และ URL ที่ถูกต้องบนอินเทอร์เฟซที่ปลอดภัย แต่ข้อมูลธุรกรรมที่ลงนามจริงถูกเปลี่ยนแปลง
· คำถามสำคัญก็คือ ใครเป็นผู้ริเริ่มคำขอลายเซ็นก่อน? อุปกรณ์ของมันมีความปลอดภัยขนาดไหน?
ด้วยคำถามเหล่านี้ เราหวังว่าทางการจะเปิดเผยผลการสืบสวนเพิ่มเติมโดยเร็วที่สุด
ผลกระทบต่อตลาด
Bybit ออกประกาศอย่างรวดเร็วหลังจากเกิดเหตุการณ์ โดยสัญญาว่าสินทรัพย์ของลูกค้าทั้งหมดมีสำรอง 1:1 และแพลตฟอร์มสามารถแบกรับความสูญเสียได้ การถอนตัวของผู้ใช้จะไม่ได้รับผลกระทบ
เมื่อวันที่ 22 กุมภาพันธ์ 2025 เวลา 10:51 น. Ben Zhou ซีอีโอของ Bybit ได้ส่งข้อความแจ้งว่าการฝากและถอนเงินสามารถทำได้ตามปกติแล้ว:
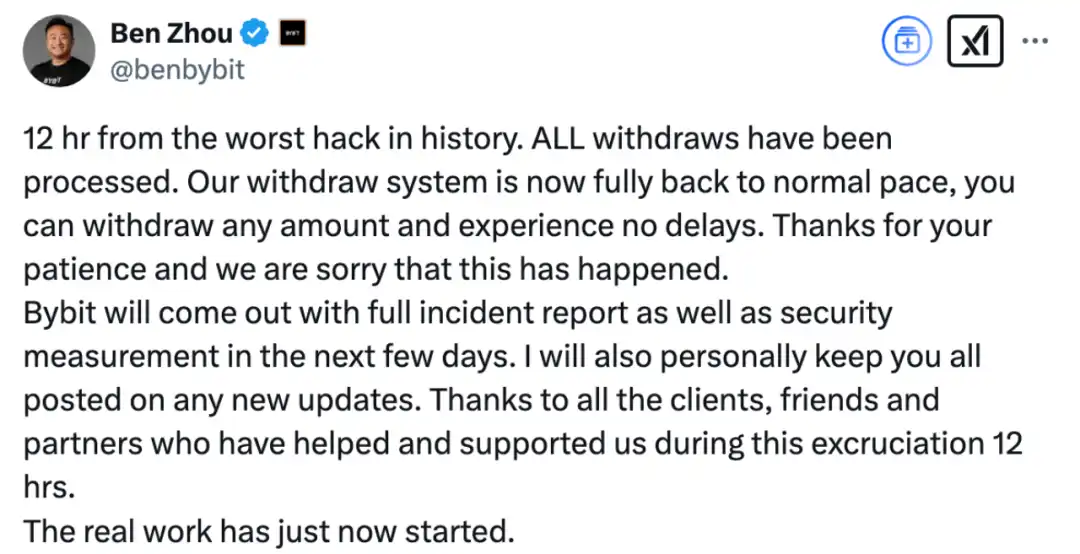
สรุป
การโจรกรรมครั้งนี้เน้นย้ำให้เห็นถึงความท้าทายด้านความปลอดภัยที่ร้ายแรงที่อุตสาหกรรมสกุลเงินดิจิทัลต้องเผชิญอีกครั้ง ในขณะที่อุตสาหกรรมการเข้ารหัสพัฒนาอย่างรวดเร็ว กลุ่มแฮ็กเกอร์ โดยเฉพาะแฮ็กเกอร์ระดับประเทศ เช่น กลุ่ม Lazarus ยังคงอัพเกรดวิธีการโจมตีของพวกเขาอย่างต่อเนื่อง เหตุการณ์นี้ส่งสัญญาณเตือนถึงการแลกเปลี่ยนสกุลเงินดิจิทัล แพลตฟอร์มต่างๆ จำเป็นต้องเสริมความแข็งแกร่งให้กับการป้องกันความปลอดภัยและใช้กลไกการป้องกันขั้นสูง เช่น การตรวจสอบปัจจัยหลายประการ การจัดการกระเป๋าเงินที่เข้ารหัส การติดตามทรัพย์สิน และการประเมินความเสี่ยง เพื่อให้แน่ใจถึงความปลอดภัยของทรัพย์สินของผู้ใช้ สำหรับผู้ใช้รายบุคคล การเพิ่มความตระหนักด้านความปลอดภัยก็ถือเป็นสิ่งสำคัญเช่นกัน ขอแนะนำให้ให้ความสำคัญกับวิธีการจัดเก็บที่ปลอดภัยกว่า เช่น กระเป๋าเงินฮาร์ดแวร์ และหลีกเลี่ยงการเก็บเงินจำนวนมากไว้ในระบบแลกเปลี่ยนเป็นเวลานาน ในสาขาที่ไม่หยุดนิ่งนี้ เราสามารถรับประกันความปลอดภัยของสินทรัพย์ดิจิทัลและส่งเสริมการพัฒนาที่ดีของอุตสาหกรรมได้โดยการยกระดับการป้องกันทางเทคโนโลยีอย่างต่อเนื่องเท่านั้น
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง