<h1>Vitalik พูดถึงทฤษฎีภัยคุกคามควอนตัมอีกครั้ง รากฐานของสกุลเงินดิจิทัลกำลังสั่นคลอนจริงหรือ?</h1>
原文标题:《量子威胁论再起,加密货币的根基被动摇了吗?》
原文作者:Azuma,Odaily 星球日报
最近นี้ ภัยคุกคามจากการประมวลผลควอนตัมที่มีต่อสกุลเงินดิจิทัลได้กลายเป็นประเด็นสำคัญที่ถูกพูดถึงอีกครั้งบนอินเทอร์เน็ต ความร้อนแรงของเรื่องนี้กลับมาอีกครั้งเนื่องจากบุคคลสำคัญหลายคนในอุตสาหกรรมการประมวลผลควอนตัมและสกุลเงินดิจิทัลได้ออกมาคาดการณ์ใหม่เกี่ยวกับความคืบหน้าของการพัฒนาคอมพิวเตอร์ควอนตัมและความสามารถที่อาจเกิดขึ้น
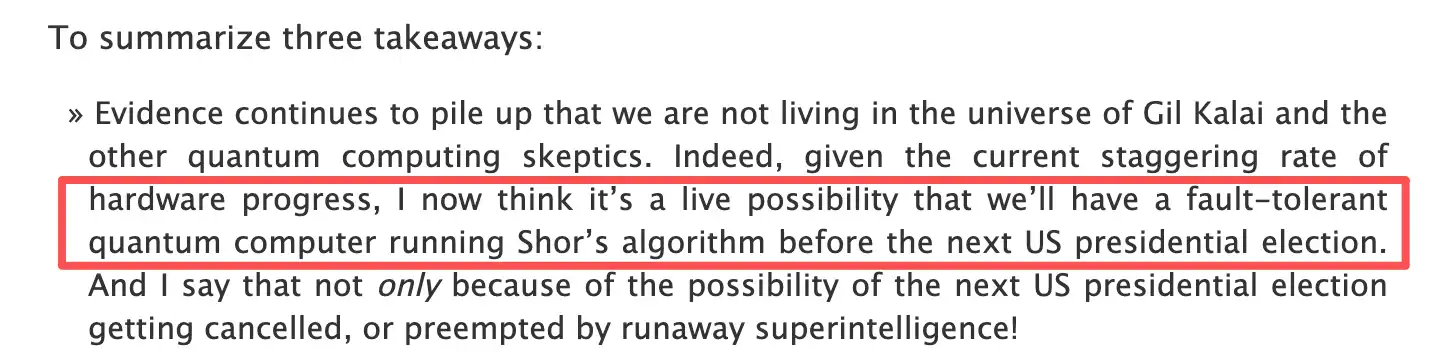
เริ่มแรกเมื่อวันที่ 13 พฤศจิกายน Scott Aaronson เทพเจ้าแห่งวงการประมวลผลควอนตัมและผู้อำนวยการศูนย์ข้อมูลควอนตัมแห่งมหาวิทยาลัยเท็กซัส ได้กล่าวในบทความที่เขาตีพิมพ์ว่า: "ผมตอนนี้เชื่อว่าก่อนการเลือกตั้งประธานาธิบดีสหรัฐฯ ครั้งต่อไป เราอาจจะมีคอมพิวเตอร์ควอนตัมที่ทนทานต่อข้อผิดพลาดที่สามารถรันอัลกอริทึม Shor ได้..."
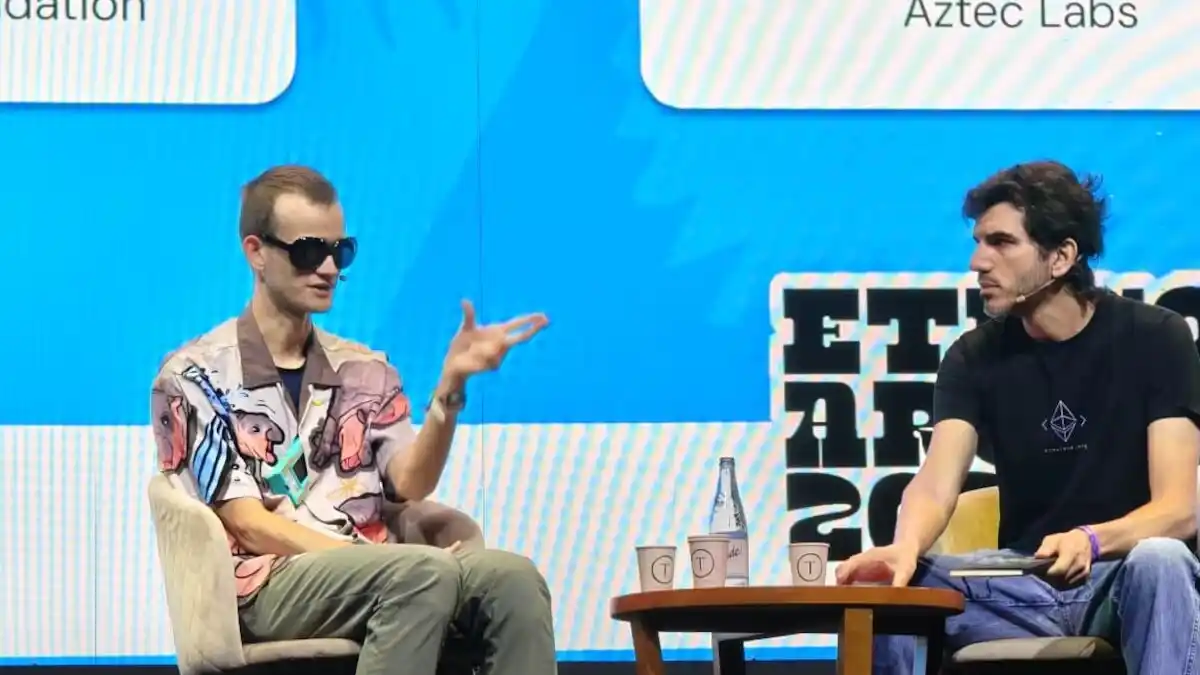
ต่อมาเมื่อวันที่ 19 พฤศจิกายน Vitalik Buterin ผู้ร่วมก่อตั้ง Ethereum ก็ได้กล่าวในการประชุม Devconnect ที่บัวโนสไอเรสว่า การเข้ารหัสลับแบบโค้งวงรี (ECC) อาจถูกถอดรหัสโดยคอมพิวเตอร์ควอนตัมก่อนการเลือกตั้งประธานาธิบดีสหรัฐฯ ปี 2028 และกระตุ้นให้ Ethereum อัปเกรดเป็นอัลกอริทึมที่ต้านทานควอนตัมภายในสี่ปี
ภัยคุกคามควอนตัมคืออะไร?
ก่อนที่จะตีความการคาดการณ์ของ Scott และ Vitalik เราจำเป็นต้องอธิบายสั้นๆ ก่อนว่า "ภัยคุกคามควอนตัม" คืออะไร
สรุปง่ายๆ คือ ภัยคุกคามควอนตัมต่อสกุลเงินดิจิทัลหมายถึง คอมพิวเตอร์ควอนตัมที่มีประสิทธิภาพเพียงพอในอนาคตอาจสามารถถอดรหัสพื้นฐานทางคณิตศาสตร์ที่ปกป้องความปลอดภัยของสกุลเงินดิจิทัลในปัจจุบัน ซึ่งอาจทำลายแบบจำลองความปลอดภัยของมัน
ปัจจุบัน สกุลเงินดิจิทัลเกือบทั้งหมด (เช่น Bitcoin, Ethereum) อาศัยความปลอดภัยจากเทคโนโลยีที่เรียกว่า "การเข้ารหัสแบบไม่สมมาตร" ซึ่งส่วนสำคัญที่สุดสองส่วนคือ "คีย์ส่วนตัว" และ "คีย์สาธารณะ":
• คีย์ส่วนตัว: ผู้ใช้เก็บรักษาเป็นความลับ ใช้สำหรับการลงนามในธุรกรรม เพื่อพิสูจน์ความเป็นเจ้าของสินทรัพย์
• คีย์สาธารณะ: สร้างจากคีย์ส่วนตัว สามารถเปิดเผยได้ ใช้เป็นที่อยู่กระเป๋าเงินหรือเป็นส่วนหนึ่งของที่อยู่
รากฐานของการรักษาความปลอดภัยของสกุลเงินดิจิทัลอยู่ที่ว่า ปัจจุบันนี้การย้อนกลับจากคีย์สาธารณะเพื่อหาส่วนตัวนั้นเป็นไปไม่ได้ในทางคำนวณ อย่างไรก็ตาม คอมพิวเตอร์ควอนตัมอาจใช้หลักการกลศาสตร์ควอนตัม เพื่อเร่งกระบวนการแก้ปัญหาทางคณิตศาสตร์บางอย่างได้อย่างมาก โดยการรันอัลกอริทึมเฉพาะ (เช่น อัลกอริทึม Shor ที่กล่าวมาข้างต้น) ซึ่งเป็นจุดอ่อนของการเข้ารหัสแบบอสมมาตร
จะอธิบายต่อว่าอัลกอริทึม Shor คืออะไร จะไม่พูดถึงเรื่องคณิตศาสตร์ที่ซับซ้อนเกินไป สรุปง่ายๆ คือ หัวใจสำคัญของอัลกอริทึม Shor คือสามารถเปลี่ยนปัญหาทางคณิตศาสตร์ที่ “แทบจะแก้ไม่ได้” บนคอมพิวเตอร์แบบคลาสสิก ให้กลายเป็นปัญหาการค้นหาคาบเวลาที่ “ค่อนข้างง่ายที่จะแก้” บนคอมพิวเตอร์ควอนตัม ซึ่งอาจคุกคามระบบรหัสผ่าน “คีย์ส่วนตัว - คีย์สาธารณะ” ที่มีอยู่ของสกุลเงินดิจิทัล
ยกตัวอย่างที่เข้าใจง่ายขึ้น คุณสามารถนำสตรอว์เบอร์รีหนึ่งตะกร้า (เทียบได้กับคีย์ส่วนตัว) มาทำเป็นแยม (เทียบได้กับคีย์สาธารณะ) ได้อย่างง่ายดาย และเห็นได้ชัดว่าคุณไม่สามารถเปลี่ยนแยมกลับมาเป็นสตรอว์เบอร์รีได้ แต่ถ้ามีคนหนึ่งที่ “โกง” (เทียบได้กับคอมพิวเตอร์ควอนตัม) ก็อาจจะทำสิ่งนี้ได้ด้วยวิธีที่สะดวก (เทียบได้กับอัลกอริทึม Shor)
รากฐานของสกุลเงินดิจิทัลสั่นคลอนหรือไม่?
ถ้าเป็นเช่นนั้น สกุลเงินดิจิทัลจะไม่จบสิ้นหรอกหรือ?
อย่าเพิ่งตกใจ ภัยคุกคามจากควอนตัมมีอยู่จริง แต่ปัญหาก็ไม่ได้เร่งด่วนขนาดนั้น มีเหตุผลหลักสองประการคือ หนึ่ง ยังมีเวลาอีกนานกว่าภัยคุกคามที่แท้จริงจะมาถึง และสอง สกุลเงินดิจิทัลสามารถอัปเกรดเพื่อรองรับอัลกอริทึมป้องกันควอนตัมได้
ประการแรก แม้ว่าการคาดการณ์ของ Scott จะเป็นจริงตามกำหนดก่อนการเลือกตั้งปี 2028 ก็ไม่ได้หมายความว่าจะสามารถคุกคามความปลอดภัยของสกุลเงินดิจิทัลได้อย่างแท้จริง และคำกล่าวของ Vitalik ก็ไม่ได้หมายความว่ารากฐานของ Bitcoin และ Ethereum จะสั่นคลอน แต่เป็นเพียงการชี้ให้เห็นถึงความเสี่ยงทางทฤษฎีที่มีอยู่ในอนาคตอันไกลโพ้น
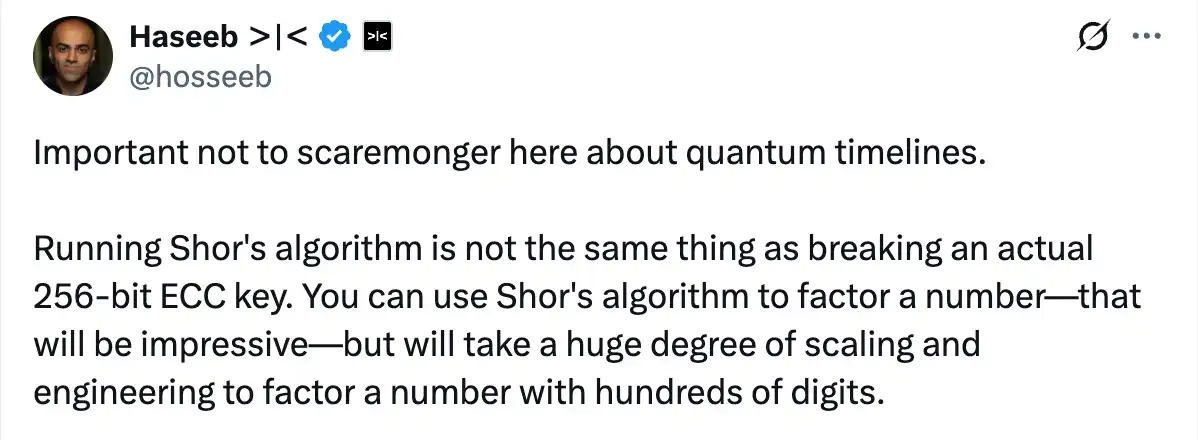
Haseeb หุ้นส่วนผู้จัดการของ Dragonfly อธิบายว่า ไม่ต้องตื่นตระหนกกับกำหนดเวลาใหม่ของคอมพิวเตอร์ควอนตัม การรันอัลกอริทึม Shor ไม่ได้เท่ากับการถอดรหัสคีย์วงรี 256 บิต (ECC key) ที่แท้จริง คุณสามารถใช้อัลกอริทึม Shor เพื่อถอดรหัสตัวเลข 1 ตัว ซึ่งก็เป็นเรื่องที่น่าประทับใจเพียงพอแล้ว แต่การแยกตัวเลขที่มีหลายร้อยหลักนั้นต้องใช้ขนาดการคำนวณและความสามารถทางวิศวกรรมที่ใหญ่กว่ามาก… เรื่องนี้ควรได้รับการพิจารณาอย่างจริงจัง แต่ไม่ใช่เรื่องเร่งด่วนอย่างแน่นอน
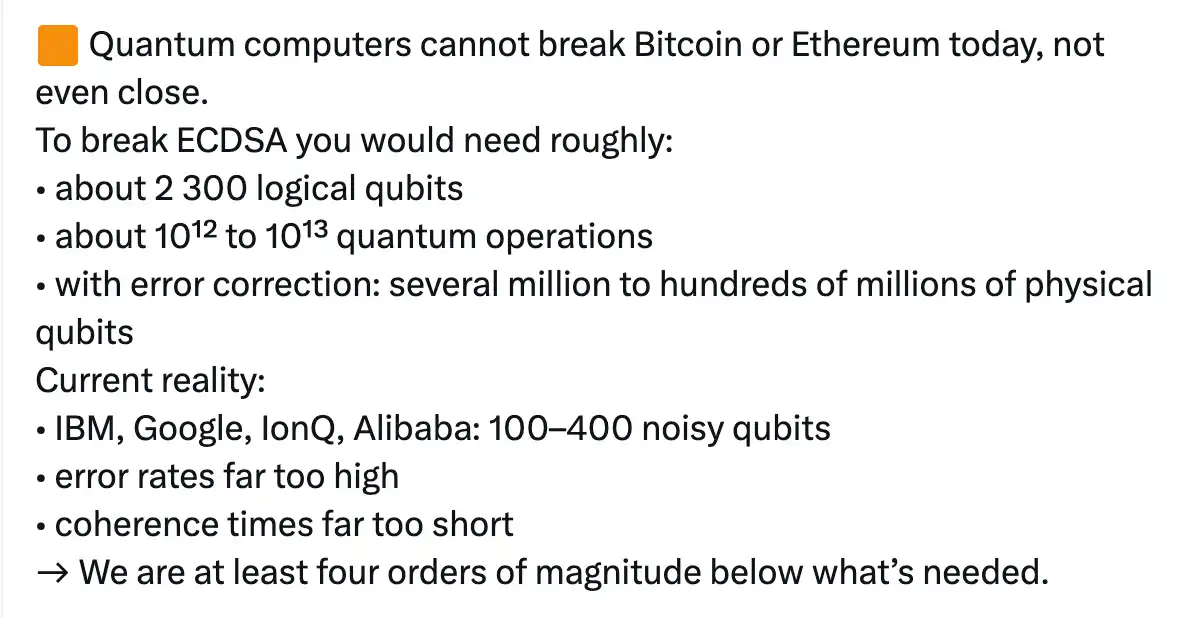
ผู้เชี่ยวชาญด้านความปลอดภัยของคริปโตเคอร์เรนซี MASTR ได้ให้คำตอบทางคณิตศาสตร์ที่ชัดเจนยิ่งขึ้นว่า การถอดรหัสการเซ็นชื่อด้วยเส้นโค้งวงรี (ECDSA) ที่คริปโตเคอร์เรนซีอย่าง Bitcoin และ Ethereum ใช้ในปัจจุบัน ต้องใช้ควอนตัมบิตเชิงตรรกะ (logical qubits) ประมาณ 2300 ตัว และการดำเนินการควอนตัม 10¹² ถึง 10¹³ ครั้ง ซึ่งเมื่อรวมกับการแก้ไขข้อผิดพลาดแล้ว จะต้องใช้ควอนตัมบิตเชิงกายภาพ (physical qubits) หลายล้านถึงหลายร้อยล้านตัว; แต่การคำนวณควอนตัมที่ทำได้ในปัจจุบันมีเพียง 100 – 400 ควอนตัมบิตที่มีสัญญาณรบกวน (noisy qubits) และมีอัตราข้อผิดพลาดสูงมาก รวมถึงเวลาการคงสภาพ (coherence time) สั้นเกินไป — ซึ่งยังคงห่างไกลจากความต้องการในการถอดรหัสในอดีตอย่างน้อยสี่อันดับความสำคัญ
สำหรับประเด็นที่สอง นักวิทยาการเข้ารหัสในอุตสาหกรรมกำลังพัฒนาอัลกอริทึมการเข้ารหัสหลังควอนตัม (PQC) ใหม่ที่สามารถต้านทานการโจมตีจากการคำนวณควอนตัมได้ และบล็อกเชนหลักๆ ก็ได้เตรียมพร้อมสำหรับเรื่องนี้แล้ว
เมื่อเดือนมีนาคมปีที่แล้ว Vitalik ได้เขียนบทความเรื่อง "ถ้าการโจมตีด้วยควอนตัมมาถึงพรุ่งนี้ Ethereum จะแก้ปัญหาอย่างไร?" ซึ่งกล่าวถึงผลของการป้องกันภัยคุกคามจากควอนตัมของ Winternitz signature, STARKs และยังจินตนาการถึงวิธีการอัปเกรด Ethereum อย่างเร่งด่วนในสถานการณ์ฉุกเฉิน
เมื่อเทียบกับ Ethereum แล้ว Bitcoin อาจมีความยืดหยุ่นในการดำเนินการอัปเกรดน้อยกว่า แต่ชุมชนได้เสนอแผนการอัปเกรดอัลกอริทึมที่เป็นไปได้หลายแบบ เช่น Dilithium, Falcon, SPHINCS+ เมื่อเร็วๆ นี้ การสนทนาที่เกี่ยวข้องได้เพิ่มขึ้น Adam Back ซึ่งเป็นผู้มีอิทธิพลใน Bitcoin OG ก็เคยกล่าวไว้ว่า มาตรฐานการเข้ารหัสในยุคหลังควอนตัมสามารถนำไปใช้ได้นานก่อนที่ภัยคุกคามจากการคำนวณควอนตัมที่มีนัยสำคัญจะปรากฏขึ้นจริง
โดยรวมแล้ว ภัยคุกคามจากควอนตัมเปรียบเสมือน "กุญแจผี" ที่แขวนอยู่ไกลๆ ซึ่งในทางทฤษฎีแล้วสามารถเปิดล็อกรหัสของบล็อกเชนทั้งหมดในปัจจุบันได้ แต่ผู้สร้างล็อกได้เริ่มวิจัยล็อกใหม่ที่กุญแจผีนี้เปิดไม่ได้แล้ว และเตรียมที่จะเปลี่ยนล็อกทั้งหมดก่อนที่กุญแจผีจะถูกสร้างเสร็จ
นี่คือความเป็นจริงที่เป็นกลางเกี่ยวกับภัยคุกคามจากควอนตัมในปัจจุบัน เราไม่ควรมองข้ามความก้าวหน้าของมัน แต่ก็ไม่จำเป็นต้องตื่นตระหนกอย่างบ้าคลั่งเพราะเรื่องนี้
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง