ฉันพูดไม่ออกเลย ฉันจะโดนบล็อกการโอนเงินจาก Coinbase ไปยังเครือข่ายได้อย่างไร

Eric Conner นักพัฒนา Ethereum หลักและอดีตสมาชิกของ Ethereum Foundation ได้ออกมาร้องเรียนต่อสาธารณะเกี่ยวกับการล็อกบัญชี Coinbase ที่ผิดปกติบน Twitter เมื่อไม่นานนี้และแสดงความไม่พอใจอย่างตรงไปตรงมา เขากล่าวว่า: "ผมกำลังจะส่ง ETH ให้เพื่อน และมีคำถามแบบสุ่มเกี่ยวกับธุรกรรมของผมก็ปรากฏขึ้นในอินเทอร์เฟซผู้ใช้ เห็นได้ชัดว่าคำตอบของผมไม่ได้รับการตรวจสอบ ดังนั้นผมจึงต้องรีเซ็ตรหัสผ่าน และบัญชีของผมก็ถูกล็อค??? คุณล้อเล่นกับผมเหรอ" และแนบภาพหน้าจอบัญชีของเขาที่ถูกจำกัดการใช้งานมาด้วย

หลังจากกรอกคำถามที่ปรากฏขึ้นบนเพจเมื่อส่งการดำเนินการธุรกรรม แพลตฟอร์มก็แสดงคำเตือนเกี่ยวกับการยกเลิกธุรกรรมขึ้นมา เหตุผลที่ Coinbase ให้ไว้คือผู้หลอกลวงอาจพยายามเข้าถึงบัญชี Coinbase เพื่อปกป้องความปลอดภัยของบัญชี แพลตฟอร์มจึงได้ยกเลิกธุรกรรมนี้และจำกัดกิจกรรมบัญชีบางส่วนเป็นการชั่วคราว ในขณะเดียวกัน ผู้ใช้จะต้องรีเซ็ตรหัสผ่านของตน จากนั้นเอริคพบว่าการโอนสกุลเงินดิจิทัลของเขาถูกจำกัด

ซ้าย: การยกเลิกธุรกรรม, คำเตือนการเปลี่ยนรหัสผ่าน; ขวา: คำเตือนการจำกัดการโอน
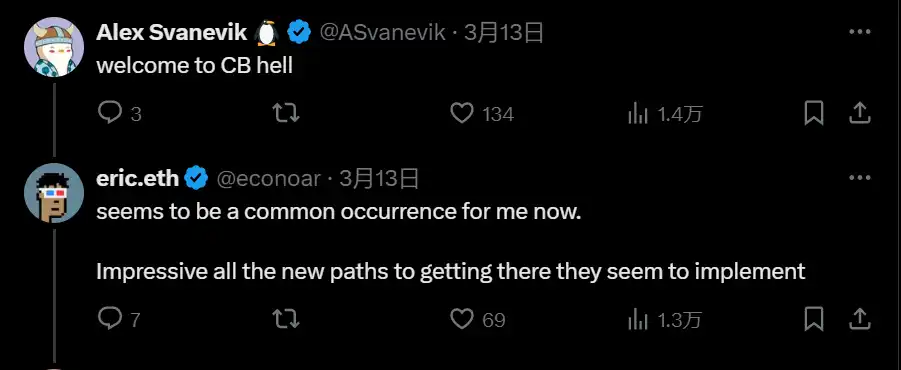
บางทีเนื่องจากพวกเขาได้รับผลกระทบจาก Coinbase มาเป็นเวลานาน ผู้ใช้จึงเริ่มบ่นภายใต้ทวีตของ Eric Alex Svanevik ซีอีโอของ Nansen ให้ความเห็นว่า “ยินดีต้อนรับสู่ขุมนรกของ Coinbase” ที่ปรึกษาฝ่ายบริหารและนักลงทุน Ethereum ชื่อ “DCinvestor.eth” กล่าวว่า “ผมขอแนะนำว่าไม่ควรส่งเงินไปยังที่อยู่ที่ไม่ใช่ของคุณผ่าน Coinbase เพียงแค่ส่งไปยังกระเป๋าเงินบนเครือข่ายของคุณก่อน จากนั้นจึงส่งไปยังที่ใดก็ได้ที่คุณต้องการ”
ในฐานะกระเป๋าเงินที่ไม่ใช่ผู้ดูแลซึ่งอ้างว่าผู้ใช้มี “การควบคุมคีย์ส่วนตัวอย่างเต็มที่” Coinbase Wallet จึงควรมีการกระจายอำนาจในระดับที่สูงกว่า อย่างไรก็ตาม เหตุการณ์นี้เผยให้เห็นถึงความขัดแย้งในตรรกะพื้นฐานของแพลตฟอร์ม แม้ว่าจะเน้นย้ำถึงความโดดเด่นของผู้ใช้ แต่ก็ยังคงต้องอาศัยเซิร์ฟเวอร์รวมศูนย์ในการนำกลยุทธ์การควบคุมความเสี่ยงไปใช้ และล็อกบัญชีโดยตรงเมื่อผู้ใช้ไม่ผ่านการตรวจสอบ การเคลื่อนไหวนี้ดึงดูดความสนใจและการพูดคุยอย่างกว้างขวางในชุมชน crypto อย่างไม่ต้องสงสัย - เป็นไปได้หรือไม่ว่า Coinbase กำลังควบคุมความเสี่ยงมากเกินไปหรือสภาพแวดล้อมอุตสาหกรรมในปัจจุบันบังคับให้แพลตฟอร์มการซื้อขายต้องเสริมมาตรการรักษาความปลอดภัย?
มาตรการรักษาความปลอดภัยแบบครอบคลุมทุกความต้องการ การจัดการบัญชีเป็นเรื่องที่ถกเถียงกันมานาน
นี่ไม่ใช่ครั้งแรกที่แนวทางการรักษาความปลอดภัยที่เข้มงวดของ Coinbase ก่อให้เกิดการโต้แย้ง ในเดือนมกราคม พ.ศ. 2568 อดีตพนักงาน Coinbase กล่าวหาต่อสาธารณะว่าบัญชีของเขาถูกระงับเป็นเวลาสองเดือนโดยไม่มีเหตุผล ทำให้เขาไม่สามารถจ่ายเงินค่าจัดงานแต่งงานได้ เขากล่าวว่าบัญชีดังกล่าวถูกใช้เพื่อรับค่าจ้างและทำธุรกรรมสกุลเงินดิจิทัลมานานแล้ว และไม่เคยมีกิจกรรมผิดปกติเกิดขึ้นมาก่อน อย่างไรก็ตาม Coinbase ปฏิเสธที่จะให้เหตุผลที่เฉพาะเจาะจงสำหรับการหยุดให้บริการ โดยอ้างว่าเป็น "การคุ้มครองผู้ใช้" และไม่ได้จัดให้มีช่องทางการอุทธรณ์ที่มีประสิทธิผล เหตุการณ์นี้ทวีความรุนแรงขึ้นอย่างรวดเร็ว และทำให้ความสงสัยของตลาดเกี่ยวกับกลไกการจัดการบัญชีของ Coinbase เพิ่มมากขึ้น
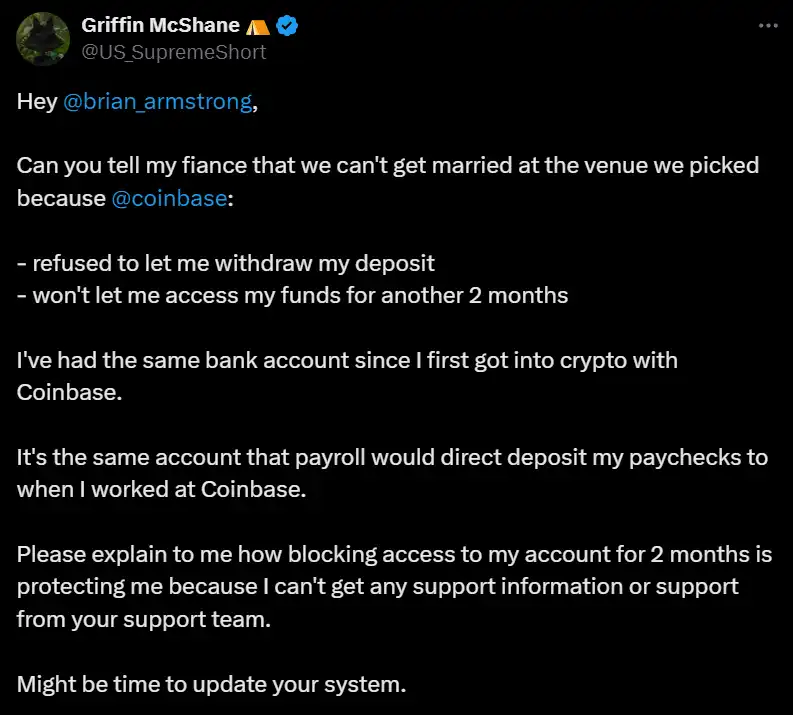
ในช่วงไม่กี่ปีที่ผ่านมา Coinbase ได้นำกลยุทธ์การควบคุมความเสี่ยงที่รอบคอบมาใช้ในการจัดการบัญชีผู้ใช้ มาตรการที่เข้มงวดดังกล่าวสามารถลดความเสี่ยงที่การแลกเปลี่ยนจะถูกแฮ็กได้ในระดับหนึ่ง แต่การพึ่งพาระบบควบคุมความเสี่ยงอัตโนมัติมากเกินไปและการขาดความโปร่งใสในรูปแบบการดำเนินงานยังก่อให้เกิดปัญหาแก่ผู้ใช้ที่บริสุทธิ์จำนวนมากอีกด้วย โดยเฉพาะอย่างยิ่งในสภาพแวดล้อมที่ Web3 เน้นไปที่การกระจายอำนาจและการควบคุมอัตโนมัติ ความสมเหตุสมผลของมาตรการควบคุมความเสี่ยงแบบรวมศูนย์ดังกล่าวกลับถูกวิพากษ์วิจารณ์
ช่องโหว่ของบริการของบุคคลที่สามอาจกลายเป็นจุดอ่อนในห่วงโซ่ความปลอดภัย
แม้ว่า Coinbase และแพลตฟอร์มการซื้อขายอื่นๆ จะยังคงเสริมสร้างกลไกการควบคุมความเสี่ยงภายในให้แข็งแกร่งขึ้น แต่การพึ่งพาภายนอกอาจยังคงกลายเป็นช่องโหว่ที่ใหญ่ที่สุดในห่วงโซ่ความปลอดภัย กรณีทั่วไปคือเหตุการณ์ด้านความปลอดภัยล่าสุดของ Binance
เมื่อวันที่ 25 กุมภาพันธ์ มีโพสต์ที่กล่าวหาว่าแฮกเกอร์โอนทรัพย์สินผ่านซองแดงถูกส่งต่อกันอย่างกว้างขวางบน Twitter ทวีตดังกล่าวอธิบายว่าบัญชี Binance อีเมล และ Google Authenticator ของผู้ใช้ถูกแฮ็กทั้งหมด แม้ว่าแฮกเกอร์จะไม่สามารถถอนเงินได้ตามปกติและต้องรอ 24 ชั่วโมงจึงจะถอนเงินได้แม้จะเปลี่ยนรหัสผ่านแล้วก็ตาม แต่ฟังก์ชันซองแดงของ Binance สามารถใช้งานได้ตามปกติ เช่นเดียวกับข้อบกพร่องที่ทำให้แฮกเกอร์สามารถโอนทรัพย์สินผ่านซองแดงได้ทันที
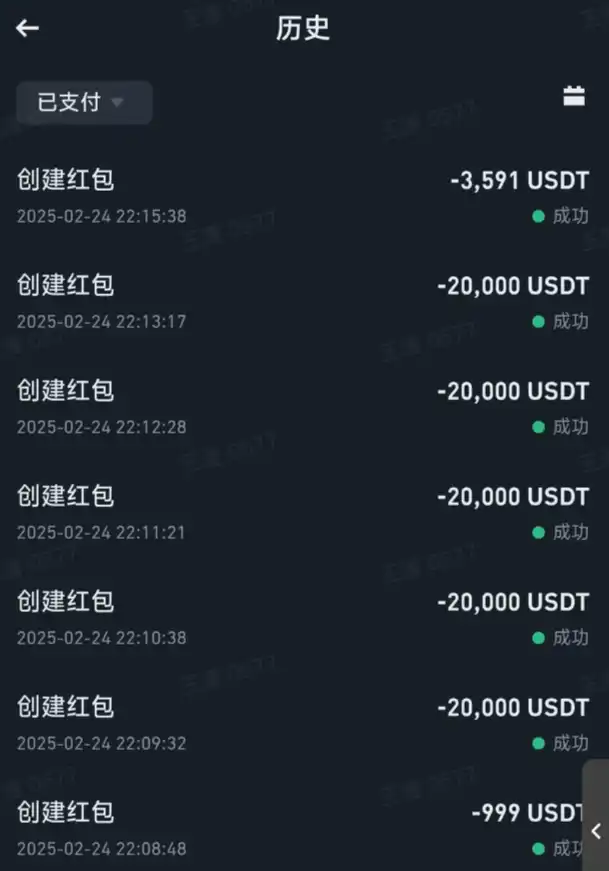
ภาพแสดงบันทึกการโอนซองแดงของบัญชี Binance ของผู้ใช้ที่ถูกขโมย
สิ่งที่น่ากังวลยิ่งกว่าก็คือ เพียงแค่หนึ่งวันต่อมา บริษัทรักษาความปลอดภัย SlowMist CISO 23pd ได้ออกมาเตือนบน Twitter ว่าผู้ใช้บางรายได้รับ "ข้อความอย่างเป็นทางการของ Binance ปลอม" และข้อความดังกล่าวปรากฏในเธรดการสนทนาเดียวกันกับการแจ้งเตือนอย่างเป็นทางการของ Binance ครั้งก่อน วิธีโจมตีปลอมที่แม่นยำนี้หมายความว่าแฮกเกอร์อาจแทรกซึมเข้าไปในส่วนหนึ่งของห่วงโซ่อุปทานบริการ SMS ของบุคคลที่สาม ส่งผลให้เพิ่มความลับและอัตราความสำเร็จของการโจมตี
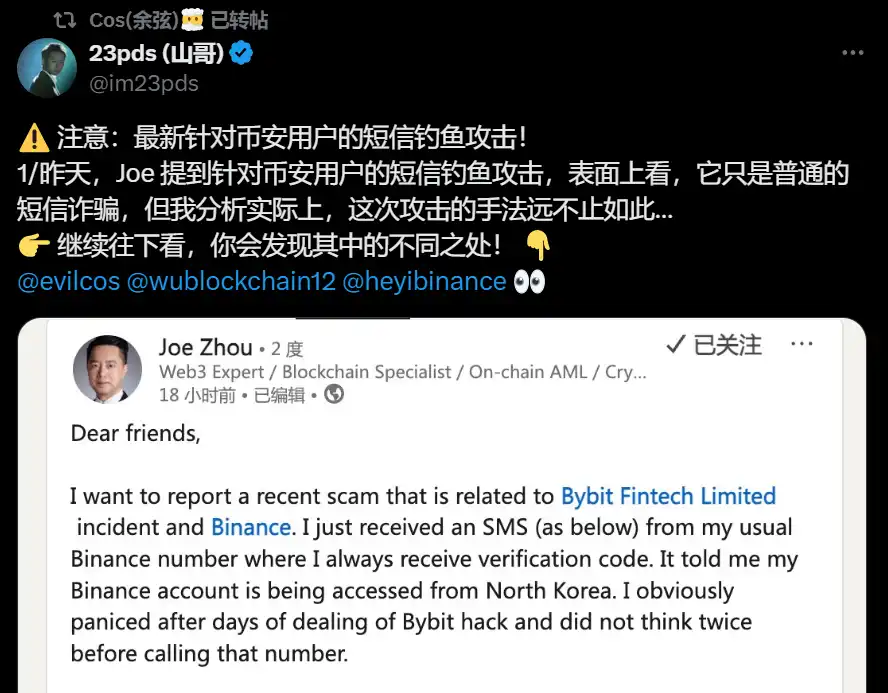
ในทางกลับกัน แม้ว่า Coinbase จะไม่เคยถูกโจมตีในลักษณะเดียวกัน แต่บริการสินเชื่อสกุลเงินดิจิทัลล่าสุดกลับประสบปัญหาความล่าช้าและประสิทธิภาพลดลง ซึ่งบ่งชี้ว่าอาจมีความเสี่ยงในสถาปัตยกรรมทางเทคนิคของแพลตฟอร์ม สำหรับการแลกเปลี่ยนนั้น นอกเหนือจากการเสริมสร้างการป้องกันระบบของตนเองแล้ว พวกเขายังต้องปรับปรุงความสามารถในการตรวจสอบความปลอดภัยของบริการของบุคคลที่สาม (เช่น อีเมล ข้อความ ตัวตรวจสอบความถูกต้อง ฯลฯ) เพื่อป้องกันไม่ให้ลิงก์ภายนอกกลายเป็นช่องโหว่ให้แฮกเกอร์สามารถฝ่าเข้ามาได้ ณ ไตรมาสแรกของปี 2025 ฐานผู้ใช้ Coinbase ทั่วโลกมีมากกว่า 56 ล้านราย อย่างไรก็ตาม ด้วยการขยายตัวอย่างรวดเร็วของฐานผู้ใช้ จุดบกพร่องของแพลตฟอร์มในการสนับสนุนบริการลูกค้าและการจัดการบัญชีก็ถูกเปิดเผยออกมาทีละน้อย
Coinbase ถูกวิพากษ์วิจารณ์มายาวนานถึงมาตรฐานการตรวจสอบโทเค็นที่ไม่โปร่งใส ความระมัดระวังอย่างยิ่งต่อการปฏิบัติตามกฎเกณฑ์นี้ยังสะท้อนให้เห็นในการจัดการบัญชี ทำให้ผู้ใช้จำนวนมากประสบปัญหาในการได้รับคำอธิบายที่ชัดเจนหลังจากบัญชีของพวกเขาถูกบล็อก ในกรณีที่บัญชีของอดีตพนักงานถูกระงับ ผู้ใช้งานอ้างว่า Coinbase "ไม่ได้ให้การสนับสนุนอย่างมีประสิทธิผลเป็นเวลาสองเดือน" ซึ่งยิ่งเน้นย้ำถึงปัญหาของการตอบสนองฝ่ายบริการลูกค้าที่ไม่เพียงพอ
ในทางกลับกัน เมื่อต้องรับมือกับการโจมตีจากแฮ็กเกอร์ Binance แนะนำให้ผู้ใช้เปิดใช้งานการเข้าสู่ระบบด้วยข้อมูลไบโอเมตริกเท่านั้น แต่ไม่ได้ริเริ่มใช้มาตรการสืบสวนในวงกว้าง สิ่งนี้แสดงให้เห็นว่ากลยุทธ์ด้านความปลอดภัยปัจจุบันของการแลกเปลี่ยนหลักยังคงมีแนวโน้มที่จะเป็นการป้องกันแบบพาสซีฟมากกว่าการตรวจสอบเชิงรุกและการเตือนความเสี่ยง สำหรับผู้ใช้ นั่นหมายความว่าเมื่อพวกเขาพบความผิดปกติของบัญชี พวกเขามักจะสามารถพึ่งพาได้เพียง "ชื่อเสียง" ของแพลตฟอร์มเท่านั้น แทนที่จะใช้โซลูชันที่มีกลไกชัดเจนและคาดการณ์ได้
ไม่ว่าจะเป็นเหตุการณ์การล็อกบัญชี Coinbase หรือกรณีของผู้ใช้ Binance ที่ตกเป็นเหยื่อการโจมตีแบบฟิชชิ่ง ทั้งหมดนี้ล้วนเผยให้เห็นถึงปัญหาที่ตลาดการแลกเปลี่ยนกำลังเผชิญอยู่ในปัจจุบัน: การควบคุมความเสี่ยงที่มากเกินไปจะทำให้ผู้ใช้ที่บริสุทธิ์ต้องเข้าไปพัวพันและส่งผลกระทบต่อประสบการณ์ในการซื้อขาย; นโยบายด้านความปลอดภัยที่หย่อนยานเกินไปอาจเปิดโอกาสให้กับแฮกเกอร์ ภายใต้สถานการณ์ที่อุตสาหกรรมพัฒนาอย่างรวดเร็ว แพลตฟอร์มการซื้อขายไม่เพียงแค่ต้องสร้างระบบควบคุมความเสี่ยงที่มีประสิทธิภาพมากขึ้นเท่านั้น แต่ยังต้องปรับปรุงความโปร่งใส ประสบการณ์ของผู้ใช้ และการตอบสนองต่อบริการลูกค้าอย่างต่อเนื่องอีกด้วย มิฉะนั้น เมื่อเหตุการณ์ที่เกี่ยวข้องกับความปลอดภัยเกิดขึ้นบ่อยครั้ง และความไว้วางใจของผู้ใช้ลดลง แม้แต่มาตรการควบคุมความเสี่ยงที่เข้มงวดที่สุดก็ไม่สามารถย้อนกลับการสูญเสียของผู้ใช้ได้
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง