แฮกเกอร์ Binance มูลค่า 6.3 พันล้านดอลลาร์ถูกระบุตัวว่าเป็น TraderTraitor เกี่ยวข้องอะไรกับ Lazarus?

เมื่อวันที่ 1 พฤศจิกายน FBI ของสหรัฐฯ ได้ออกประกาศ โดยระบุว่าเงิน 6.3 พันล้านดอลลาร์ที่ถูกขโมยจาก Binance เมื่อวันที่ 29 ตุลาคม เป็นฝีมือของเกาหลีเหนือ ในประกาศใช้คำหนึ่งว่า TraderTraitor
หากค้นหาชื่อนี้ จะพบว่าเงิน 1.5 พันล้านของ Bybit, 300 ล้านของ Bitget และคดีคริปโตเคอร์เรนซีครั้งใหญ่หลายครั้งในปีก่อนๆ ล้วนเกี่ยวข้องกับชื่อนี้
TraderTraitor ไม่ใช่บริษัท และไม่ใช่ช่องหนึ่งในผังองค์กร แต่เป็นชื่อรหัสที่รัฐบาลสหรัฐฯ ตั้งให้กับพฤติกรรมประเภทหนึ่ง
ในเดือนเมษายน 2022 FBI, หน่วยงานความมั่นคงไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) และกระทรวงการคลังสหรัฐฯ ได้ออกประกาศร่วมกัน หมายเลข AA22-108A นั่นคือครั้งแรกที่คำนี้ปรากฏอย่างเป็นทางการ ตอนนั้นมันหมายถึงมัลแวร์หลายตัวที่ปลอมเป็นซอฟต์แวร์เทรดเหรียญ เช่น DAFOM, TokenAIS, CryptAIS หน้าตาทำได้เนียนมาก พอติดตั้งแล้วก็เริ่มขโมยกุญแจส่วนตัว
คนที่ทำเรื่องนี้ ในวงการเรียกกันมาโดยตลอดว่า Lazarus Group, APT38, BlueNoroff, Stardust Chollima ซึ่งไม่ใช่สี่ทีม Lazarus คือชื่อเรียกรวม APT38 (Mandiant), BlueNoroff (Kaspersky), Stardust Chollima (CrowdStrike) คือสามชื่อที่บริษัทความมั่นคงปลอดภัยต่างๆ ตั้งให้กับสายทำเงินเส้นเดียวกัน
สองปีต่อมา ป้ายนี้ก็ถูกนำไปใช้กับพฤติกรรม конкретное เมื่อวันที่ 23 ธันวาคม 2024 FBI, ศูนย์อาชญากรรมไซเบอร์ของกระทรวงกลาโหมสหรัฐฯ และสำนักงานตำรวจแห่งชาติญี่ปุ่นได้ออกประกาศร่วมกันระบุที่มาของคดี DMM ถูกขโมย 300 ล้านดอลลาร์ เป็นครั้งแรกที่ใช้คำว่า "ผู้กระทำการทางไซเบอร์ของเกาหลีเหนือที่ถูกติดตามในชื่อ TraderTraitor" พร้อมระบุชื่อเรียกอีกสามชื่อ ได้แก่ Jade Sleet (ชื่อที่ Microsoft ใช้), UNC4899 (ชื่อที่ Google ใช้), Slow Pisces (ชื่อที่ Palo Alto ใช้)
ตอนนี้ข้อมูลค่อนข้างชัดเจนแล้ว TraderTraitor คือกลุ่มที่อยู่ในเครือ Lazarus ใหญ่ที่เชี่ยวชาญด้านสินทรัพย์คริปโตโดยเฉพาะ และเป็นสายที่ทำเงินได้มากที่สุดในตอนนี้ อย่างน้อยตั้งแต่ปี 2020 มันจับตาเฉพาะบล็อกเชน——แพลตฟอร์มเทรด, DeFi, ผู้ให้บริการกระเป๋าเงิน, กองทุนคริปโต และบุคคลที่มีเหรียญจำนวนมากในมือ
จากการปล้นธนาคารสู่การปล้นแพลตฟอร์มเทรด
Lazarus เป็นชื่อร่มที่ครอบคลุมทุกอย่าง ตั้งแต่ปี 2014 ลบฮาร์ดดิสก์ของ Sony Pictures ปี 2016 โอนเงินออกจากธนาคารกลางบังกลาเทศ
เช่นกรณีธนาคารกลางบังกลาเทศ ผู้ลงมือตอนนั้นชื่อ APT38 หรือ BlueNoroff ในเดือนกุมภาพันธ์ 2016 พวกเขาปลอมคำสั่ง SWIFT (ระบบข้อความระหว่างประเทศที่ใช้โอนเงินระหว่างธนาคาร) เพื่อพยายามโอนเงิน 1 พันล้านดอลลาร์ออกจากบัญชีของธนาคารกลางบังกลาเทศที่ธนาคารกลางสหรัฐสาขานิวยอร์ก สุดท้ายสำเร็จ 81 ล้านดอลลาร์ เพราะการสะกดผิดในรายการโอนครั้งหนึ่งทำให้ธนาคารตัวกลางสกัดไว้ได้
เทคนิคการศึกษาขั้นตอนการทำงานของธนาคาร การหาช่องว่างในการตรวจสอบโดยมนุษย์ และการปลอมคำสั่งเหล่านั้น ต่อมาถูกนำมาใช้กับแพลตฟอร์มซื้อขายคริปโตเคอร์เรนซีแบบเดิมทุกประการ
ราวๆ ปี 2020 พวกเขาเริ่มยกระดับวิธีการ โดยมีเป้าหมายในวงการคริปโต เหตุผลก็เดาได้ เงินมีแต่ไม่มีหน่วยงานกำกับดูแล และสภาพคล่องก็ใช้ได้
วิธีการลงมือมีอยู่หลายแบบ
แบบแรกคือการรับสมัครงานปลอม นักล่าหัวสมองติดต่อคุณทาง LinkedIn คุยกันดี สุดท้ายส่ง "แบบทดสอบเขียนโปรแกรมก่อนเข้าทำงาน" หรือไฟล์ติดตั้ง "เครื่องมือภายใน" มาให้ พอติดตั้ง เครื่องก็ตกเป็นของพวกเขา Ronin ที่สูญไป 620 ล้านดอลลาร์ก็หายไปแบบนี้
แบบที่สองคือซัพพลายเชน ไม่หลอกคนแล้ว แต่ไปปนเปื้อนเครื่องมือของนักพัฒนา: รีโพซิทอรีอันตรายบน GitHub แพ็กเกจที่ถูกวางยาบน npm ผู้ให้บริการidentityอย่าง JumpCloud คนเดียวโดน ทั้งห่วงโซ่บริษัทปลายน้ำก็โดนตาม
แบบที่สามคือแก้ไขธุรกรรมโดยตรง ในคดี DMM ของญี่ปุ่น พวกเขาขโมยข้อมูลรับรองการเข้าสู่ระบบของอีกฝ่าย แทรกซึมเข้าสู่การสื่อสารภายในของบริษัทกระเป๋าเงิน Ginco แล้วแก้ไขการโอนที่ควรจะเป็นปกติ ในคดี Bybit พวกเขาแฮกคอมพิวเตอร์ของนักพัฒนาคนหนึ่งของ Safe{Wallet} ฝังสคริปต์ลงในฟรอนต์เอนด์ของเว็บไซต์ คนเซ็นยังเห็นหน้าเว็บปกติ แต่สิ่งที่เซ็นกลับเป็นอีกธุรกรรมหนึ่ง
รวมถึงครั้งนี้ของ Binance ด้วย
ผู้โจมตีเตรียมการล่วงหน้า 36 ชั่วโมง เซ็นอนุมัติ EIP-7702 ไว้ 50 ฉบับ ซึ่งเป็นฟีเจอร์ใหม่ของ Ethereum ที่ทำให้กระเป๋าเงิน "เช่า" โปรแกรมช่วงหนึ่งมาใช้ได้ แล้วให้กระเป๋าเงินร้อนของ Binance โอนเงินออกมาเอง 40 นาที ข้าม 10 เครือข่าย บทสรุปของบริษัทความปลอดภัยแห่งหนึ่งคือ: พวกเขาอาจเข้าถึงระบบลายเซ็นของ Binance ได้แล้ว
มูลค่าความเสียหายขององค์กรนี้
สิบสองคดีที่มีชื่อเสียงที่สุด เก้าพันเจ็ดร้อยล้านดอลลาร์
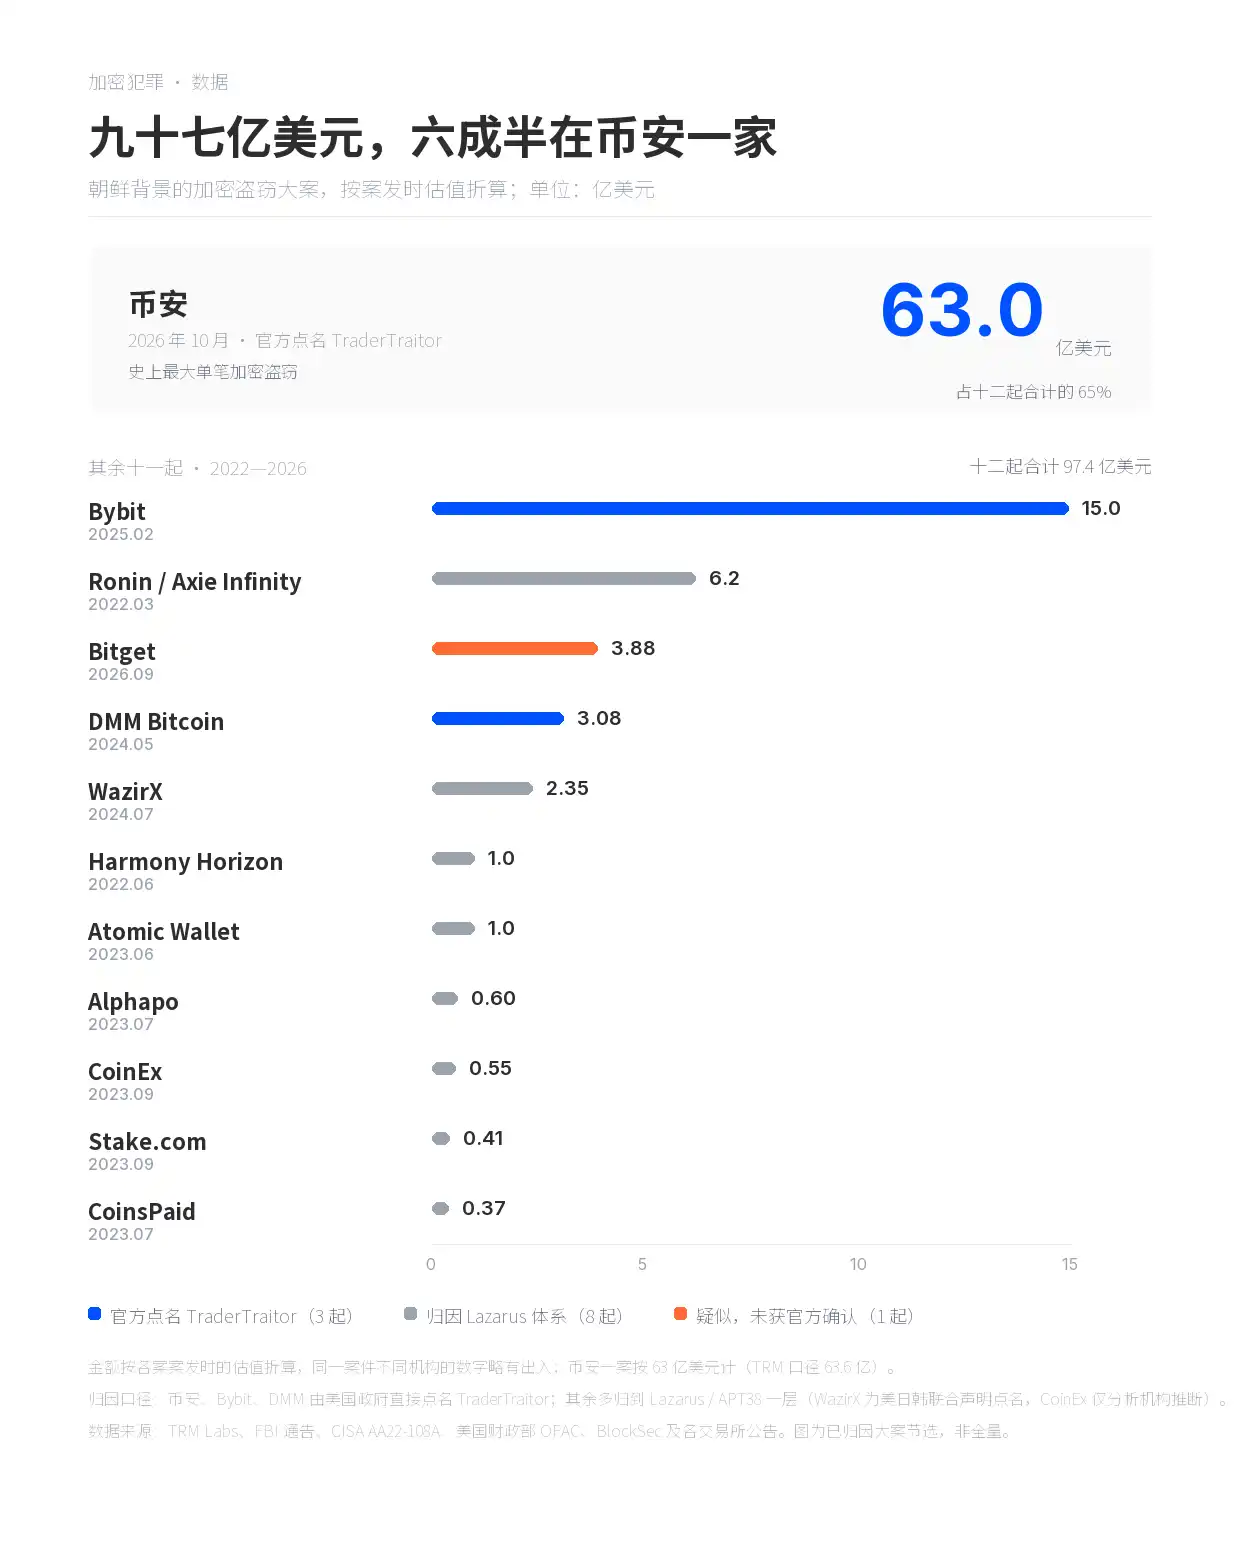
Binance เจ้าเดียว 6.3 พันล้าน ที่เหลืออีกสิบเอ็ดคดี ตั้งแต่ปี 2022 ถึง 2026 รวมกันทั้งหมด 3.44 พันล้าน
Bybit 1.5 พันล้าน คือฟรอนต์เอนด์ที่ถูกแก้ไข; Ronin 620 ล้าน คือการหลอกผ่านการรับสมัครงาน; Bitget 388 ล้าน คือคำสั่งถอนเหรียญปลอมที่ถูกเขียนเข้าไปในระบบกระเป๋าเงิน
DMM 308 ล้าน, WazirX 235 ล้าน, Harmony และ Atomic อย่างละ 100 ล้าน, Alphapo 60 ล้าน, CoinEx 55 ล้าน, Stake 41 ล้าน, CoinsPaid 37 ล้าน
ในภาพมีเพียง Binance, Bybit, DMM สามกรณีที่รัฐบาลสหรัฐฯ ระบุชื่อ TraderTraitor โดยตรง ส่วน Ronin, Harmony, Stake, Alphapo, CoinsPaid, Atomic ถูก FBI จัดอยู่ในกลุ่ม Lazarus/APT38; WazirX ถูกระบุชื่อในแถลงการณ์ร่วมของสหรัฐฯ ญี่ปุ่น และเกาหลีใต้เมื่อมกราคม 2025; CoinEx มีเพียงการอนุมานจากหน่วยวิเคราะห์บนเชน ส่วนกรณี Bitget มีหลายหน่วยงานสงสัยว่าเกี่ยวข้องกับ TraderTraitor แต่ยังไม่มีการระบุ attribution อย่างเป็นทางการ
ตามสถิติของ TRM เกาหลีเหนือก่อเหตุมาตั้งแต่ปี 2017 รวมหนึ่งร้อยครั้ง มูลค่ารวมประมาณ 12.8 พันล้านดอลลาร์; ปีนี้จนถึงปัจจุบัน 7.4 พันล้าน; ในปี 2026 จากยอดรวมสินทรัพย์คริปโตที่ถูกขโมยทั่วโลก 85% ถูกบันทึกในบัญชีของเกาหลีเหนือ ตารางนี้เป็นเพียงสิบสองกรณีจากทั้งหมด
คนที่ระบุตัวตนได้
แฮกเกอร์เกาหลีเหนือที่ทางการสหรัฐฯ ระบุชื่อและมีรูปถ่ายเหลืออยู่มีมากกว่าหนึ่งคน Park Jin Hyok, Jon Chang Hyok, Kim Il ปรากฏอยู่ในคำฟ้องเดือนกุมภาพันธ์ 2021 ฉบับนั้น; ในปี 2024 เพิ่ม Rim Jong Hyok พร้อมเงินรางวัล 10 ล้านดอลลาร์
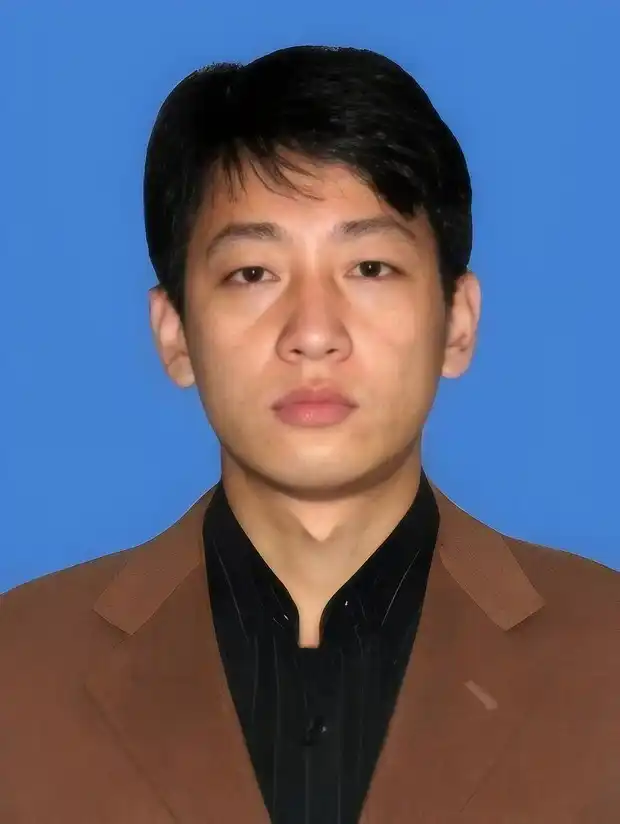
Park Jin Hyok ผู้ถูก FBI ต้องการตัว
Park Jin Hyok เป็นหนึ่งในคนแรกที่ถูกฟ้อง: เดือนมิถุนายน 2018 กระทรวงยุติธรรมสหรัฐฯ ยื่นฟ้องอาญาต่อเขา และคำฟ้องถูกเปิดเผยในเดือนกันยายนปีเดียวกัน คำฟ้องระบุว่าการสมรู้ร่วมคิดที่เขามีส่วนร่วมรวมถึงการโจมตี Sony Pictures ในปี 2014, WannaCry ในปี 2017 และการโอนเงิน 81 ล้านดอลลาร์จากธนาคารกลางบังกลาเทศในปี 2016 เขายังคงหลบหนีและไม่เคยปรากฏตัวในศาล
การติดตามกรณี Binance ถูกขโมย
Binance ได้ใช้เงินทุนของบริษัท กองทุน SAFU และกองทุนประกันฟิวเจอร์สเพื่อชดเชยประมาณ 90% ส่วนที่เหลืออีก 10% เป็นโทเค็นที่มีสภาพคล่องต่ำ ความสูญเสียทั้งหมดบริษัทเป็นผู้รับผิดชอบ ไม่ใช่ผู้ใช้
ณ วันที่ 1 พฤศจิกายน มีประมาณ 2.7 พันล้านดอลลาร์ หรือประมาณ 42% ถูกอายัดโดยผู้ออกสเตเบิลคอยน์และคณะกรรมการความปลอดภัย Arbitrum ผู้โจมตียังคงถือ Ethereum 420,000 เหรียญและ Bitcoin 18,270 เหรียญ คิดเป็นประมาณ 2.4 พันล้านดอลลาร์
เส้นทางการฟอกเงินยังเป็นการดำเนินการตามปกติ: เปลี่ยนเชนผ่านครอสเชนบริดจ์ แลกเหรียญผ่านบริการอย่าง THORChain มิกเซอร์รวมเหรียญของหลายคนเข้าด้วยกันแล้วกระจายออก สุดท้ายผ่านการซื้อขายแบบ OTC
ครั้งนี้มีเหตุการณ์เล็กน้อย THORChain เพิ่งทำให้กระบวนการฟอกเงินของเงินที่ถูกขโมยในเหตุการณ์โจมตี Binance ล่าช้าลงโดยไม่คาดคิด เนื่องจากการ reorganize ของเชน Ethereum ครั้งหนึ่ง การ reorganize เชนครั้งนี้ทำให้ THORChain คืนเงินซ้ำให้ผู้ใช้ที่ฝาก 10 ETH ผิดพลาด ส่งผลให้โปรโตคอลหยุดชั่วคราวฉุกเฉิน และชั่วคราวบล็อกการแลกเปลี่ยนข้ามเชนของผู้ใช้ทั้งหมด รวมถึงผู้ฟอกเงินที่เกี่ยวข้องกับกลุ่มแฮกเกอร์เกาหลีเหนือด้วย
ครั้งก่อนเงินที่ถูกขโมยจาก Bitget ผ่าน THORChain แล้ว THORChain ไม่ได้อายัดเลย บอกว่าเป็น decentralized อายัดไม่ได้ แต่ครั้งที่ตัวเองถูกขโมยกลับไม่พูดแบบนี้
เมื่อ THORChain กลับมาให้บริการ หากครั้งนี้เงินที่ถูกขโมยจาก Binance ยังผ่าน THORChain อีก ไม่รู้ว่าพวกเขาจะมีข้ออ้างอะไรมาบ่ายเบี่ยงอีก
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง