เมื่อฮาร์ดแวร์ความปลอดภัยไม่ใช่แหล่งรายได้ที่ใหญ่ที่สุดของ Ledger อีกต่อไป เงิน 100 ล้านดอลลาร์ถูกขโมยไป
บิตคอยน์ 80 เหรียญนั้นเข้าบัญชีเมื่อวันที่ 29 กันยายน
สี่เดือนก่อนหน้านั้น เจ้าของมันซื้อบิตคอยน์ 80 เหรียญนี้ในราคาใกล้ 65,000 ดอลลาร์ จ่ายไป 5.2 ล้านดอลลาร์ ถึงสิ้นเดือนกันยายน กำไรลอยอยู่ 1.38 ล้าน เขาไม่ขาย 4 เดือนทำเงินได้กว่า 1 ล้านดอลลาร์
หนึ่งสัปดาห์ก่อน เขาซื้อ Ledger ฮาร์ดแวร์วอลเล็ตหนึ่งเครื่อง: ของพลาสติกชิ้นเล็ก ๆ หน้าตาเหมือนแฟลชไดรฟ์ที่ทำไว้สำหรับเก็บเงินโดยเฉพาะ แล้วโอนบิตคอยน์ 80 เหรียญทั้งหมดเข้าไป ข้อมูลบนเชนแสดงว่านี่เป็นการรับเงินครั้งสุดท้ายของที่อยู่ของเขา
บ่ายวันที่ 9 ตุลาคม บิตคอยน์ 80 เหรียญนี้ถูกกวาดออกจากบล็อกหนึ่ง
สิ่งที่ถูกกวาดไปพร้อมกันไม่ได้มีแค่เขา คนเดียว วันที่ 9 ตุลาคม เวลา 13:00 น. เงินก้อนแรกบนเครือข่าย TRON ถูกโอนออก ราว 1 วินาทีต่อมา วอลเล็ตบน BNB Chain และ Polygon เริ่มเสียเลือด 11 วินาทีต่อมา วอลเล็ตหนึ่งบน Ethereum เซ็นอนุมัติฉบับเดียวกัน ภายใน 6 วินาทีหลังการอนุมัติครั้งแรกตกถึงพื้น USDT 29 ล้านดอลลาร์ถูกดูดจนแห้ง ถึง 13:54 การกวาดบนเครือข่ายบิตคอยน์ 111 รายการตกลงในบล็อกเดียวกัน สองชุดรวมกัน 122 รายการ บิตคอยน์ 203.8 เหรียญ
คนไม่ทำแบบนี้
ถึง 00:37 น. ของวันถัดไป เงินชุดสุดท้ายถูกโอนออก ตัวเลขที่สถิติจากบุคคลที่สามคำนวณได้คือ: 311 วอลเล็ต 5 เชน อย่างน้อย 92.9 ล้านดอลลาร์ บน TRON 70.5 ล้าน บนบิตคอยน์ 16.8 ล้าน Ethereum 3.7 ล้าน BNB Chain 1.45 ล้าน Polygon 580,000 จนถึงตอนนี้ Ledger ก็ยังไม่ยืนยันยอดรวม
เจ้าของเงินเหล่านี้กระจายอยู่ในอินโดนีเซีย มาเลเซีย และฟิลิปปินส์ นี่ไม่ใช่อุบัติเหตุ ในดัชนีการยอมรับคริปโตทั่วโลกปี 2026 ของ Chainalysis อินโดนีเซียอยู่อันดับ 14 ฟิลิปปินส์อยู่อันดับ 19 ในที่เหล่านี้ USDT เป็นเครื่องมือโอนเงินและชำระเงินในชีวิตประจำวัน
พวกเขามีจุดร่วมหนึ่งอย่าง: วอลเล็ตของพวกเขาซื้อมาจากร้านเดียวกัน
ตัวแทนจำหน่ายระดับท็อปของเอเชียตะวันออกเฉียงใต้
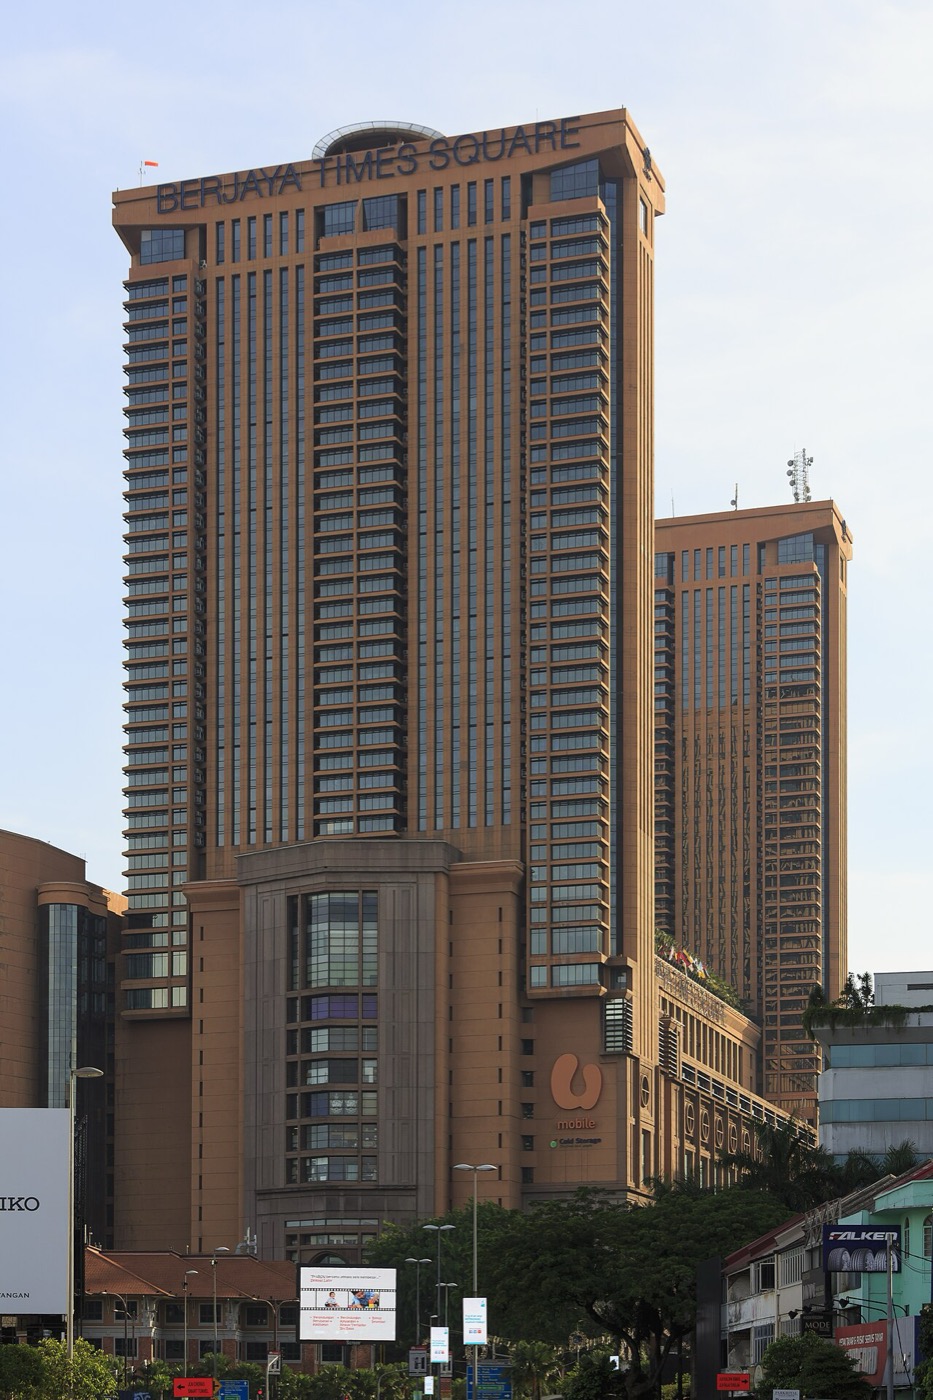
ร้านนั้นชื่อ CryptoBilis มีแผงขายอยู่ชั้นหกของ Berjaya Times Square หนึ่งในห้างที่คึกคักที่สุดในกัวลาลัมเปอร์
ส่วนท้ายของเว็บไซต์สาขามาเลเซียเขียนว่า 「A brand of CB International」 ตามด้วยเลขทะเบียนบริษัทชุดหนึ่ง 201901004478 เลขนี้เมื่อปี 2021 ยังอยู่ภายใต้ชื่ออีกบริษัทหนึ่งที่ชื่อ Fetch Malaysia Sdn Bhd เพิ่งเปลี่ยนเป็น CB International เมื่อเดือนมีนาคม 2022 ธุรกิจค่อนข้างง่าย ขายแค่ฮาร์ดแวร์วอลเล็ต แบรนด์ Ledger, Trezor, SafePal, Tangem, CoolWallet, Ellipal และอื่น ๆ อีกกว่ายี่สิบแบรนด์ พวกเขาขายหมด
บนหน้าสินค้าของมันเขียนข้อความไว้แบบนี้ว่า:
100% Brand New, Genuine, Sealed & Untampered (ใหม่เอี่ยม ของแท้ ปิดผนึก และไม่ถูกเปิดแกะ)
และบนเว็บไซต์ทางการของ Ledger เอง CryptoBilis ก็อยู่ในรายชื่อ ไม่ใช่แค่แห่งเดียว แต่มีสามแห่ง: มาเลเซียและอินโดนีเซียแห่งละหนึ่ง ฟิลิปปินส์อีกหนึ่ง โดยใช้โดเมนของตัวเองทั้งหมด ทั้งสามแห่งมีป้ายกำกับว่า "มีร้านค้าออนไลน์"
นี่ไม่ใช่แบรนด์เล็ก ๆ ร้านนี้มีสถานะในเอเชียตะวันตกเฉียงใต้ที่หนักแน่นยิ่งกว่าคำว่า "ตัวแทนจำหน่ายที่ได้รับอนุญาต" เสียอีก ในเดือนตุลาคม 2025 CEO ของมันชื่อ Arravind Prabu และผู้จัดการโครงการระดับภูมิภาค Zean Wong ได้รับคำเชิญส่วนตัวจาก Ledger บินไปปารีสเพื่อร่วมงาน Ledger Op3n และการเปิดตัวระดับโลกของ Nano Gen5 อีกทั้งยังได้เยี่ยมชมห้องปฏิบัติการความปลอดภัย "Donjon" ที่สำนักงานใหญ่แห่งใหม่ของ Ledger
ในฟอรัมคริปโตของเอเชียตะวันออกเฉียงใต้ ผู้คนแนะนำมันแบบนี้:
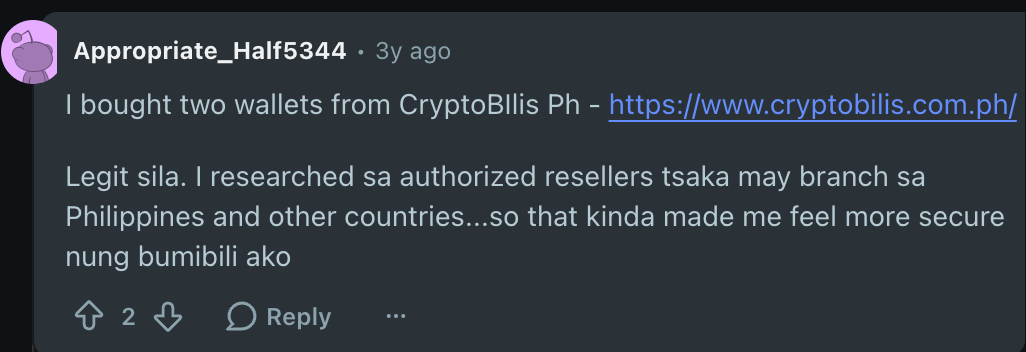
พวกเขาถูกต้องตามกฎ ฉันตรวจสอบรายชื่อตัวแทนจำหน่ายที่ได้รับอนุญาตแล้ว พวกเขามีหน้าร้านในฟิลิปปินส์และประเทศอื่น ๆ ด้วย……สิ่งนี้ทำให้ฉันรู้สึกอุ่นใจขึ้นมากตอนซื้อ
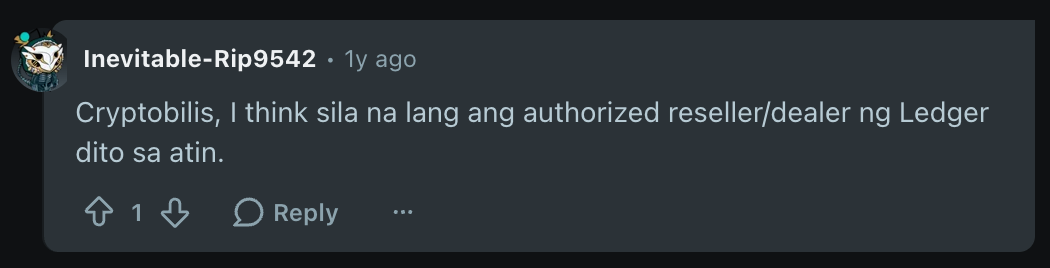
Cryptobilis ฉันคิดว่าพวกเขาเป็นตัวแทนจำหน่าย Ledger ที่ได้รับอนุญาตเพียงรายเดียวในแถวนี้ของเรา
และก็เป็นตัวแทนจำหน่ายที่คนท้องถิ่นเชื่อใจขนาดนี้ ที่เกิดปัญหาขึ้นภายในเครื่อง
แกะเครื่องแล้วพบความผิดปกติ
เวลา 21:00 น. ของวันที่ 9 บัญชีทางการของ Ledger ได้ออกแถลงการณ์ ระบุว่า Ledger กำลังสอบสวนรายงานการสูญเสียเงินทุนจากผู้ใช้ในเอเชียตะวันออกเฉียงใต้ ซึ่งซื้อผลิตภัณฑ์จากตัวแทนจำหน่ายชื่อ CryptoBillis มาตรการป้องกันไว้ก่อน และก่อนที่ผลการสอบสวนจะออกมา CryptoBilis ได้ระงับการขายและการจัดส่งอุปกรณ์ Ledger ทั้งหมด
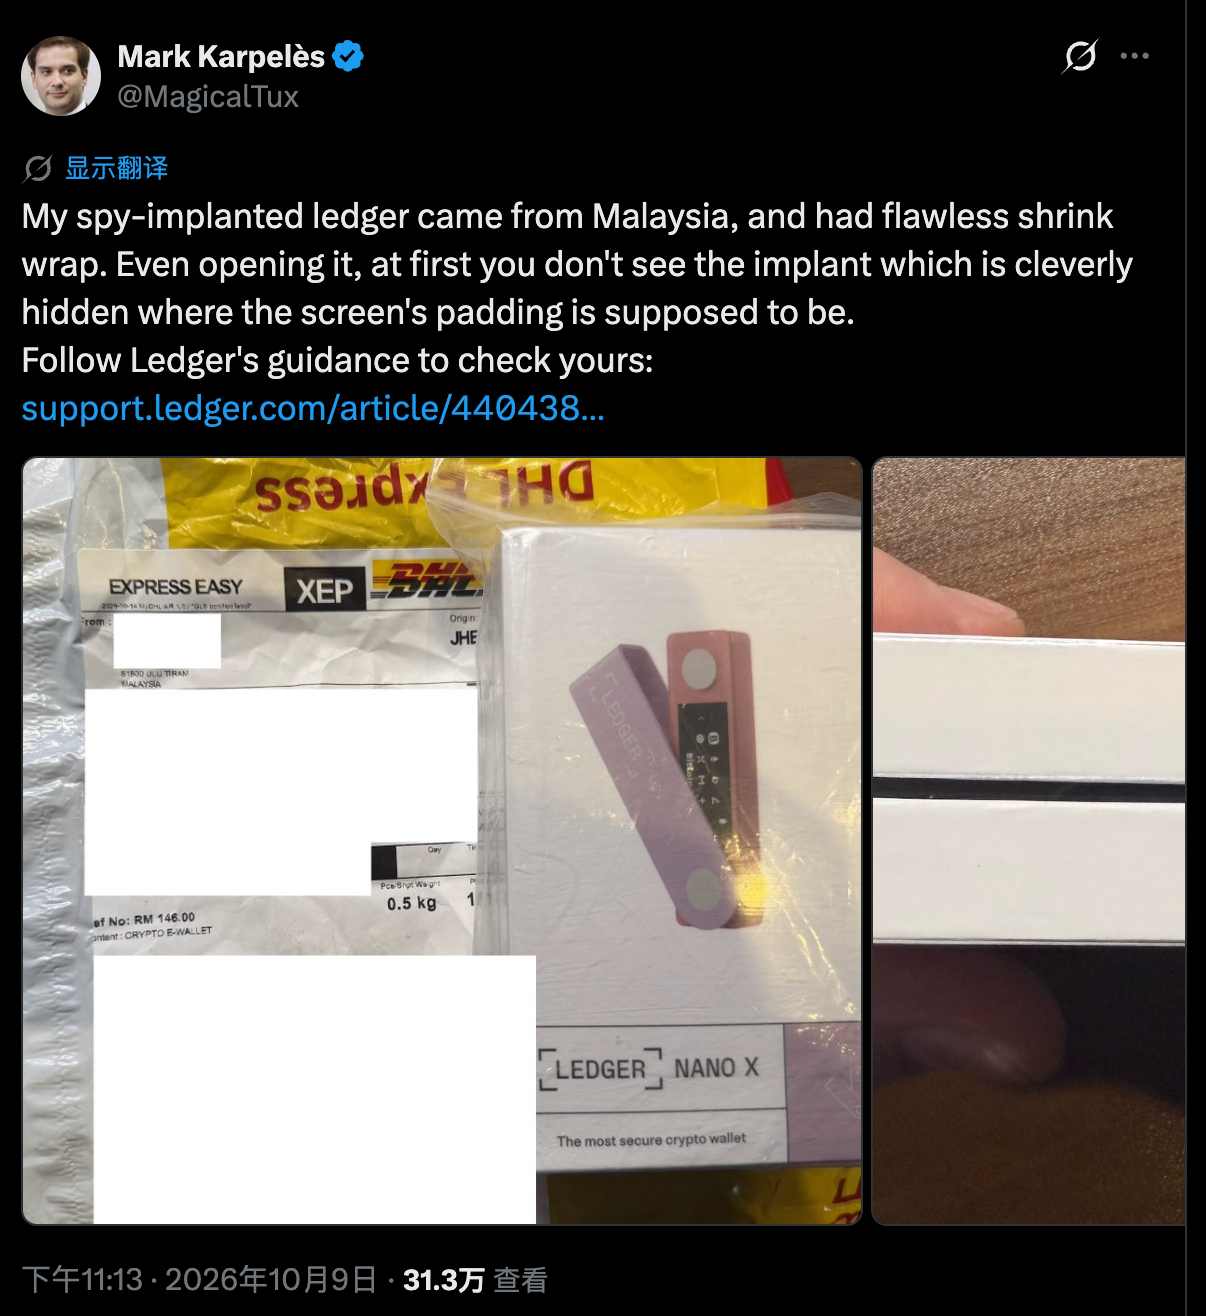
ตอนนั้นยังไม่มีใครรู้ว่าเกิดอะไรขึ้น จนกระทั่งชายชาวฝรั่งเศสชื่อ Mark Karpelès หยิบไขควงออกมาในสตูดิโอของตัวเอง
สองชั่วโมงต่อมา เขาโพสต์ทวีต เขาคืออดีต CEO ของ Mt. Gox Mt. Gox เคยเป็นตลาดแลกเปลี่ยนบิตคอยน์ที่ใหญ่ที่สุดในโลก ในปี 2014 สูญเสียบิตคอยน์ไปประมาณ 850,000 เหรียญ และจบลงด้วยการล้มละลาย สำหรับการสูญเสียเงิน เขาน่าจะมีปฏิกิริยาตอบสนองค่อนข้างรุนแรง
เขากล่าวว่า "Ledger เครื่องนี้ของผมที่ถูกฝังอุปกรณ์สอดแนมมาจากมาเลเซีย ฟิล์มหดยังสมบูรณ์ไร้ที่ติ แม้จะเปิดมันออก ตอนแรกคุณก็ยังมองไม่เห็นสิ่งที่ถูกฝังไว้: มันถูกซ่อนอย่างแนบเนียนในตำแหน่งที่แผ่นรองบัฟเฟอร์หน้าจอควรจะอยู่"
นี่คือชิ้นส่วนที่มีขนาดเพียง 2 มิลลิเมตรคูณ 2 มิลลิเมตร ไม่ใหญ่ไปกว่าเม็ดข้าวสารสักเท่าไหร่
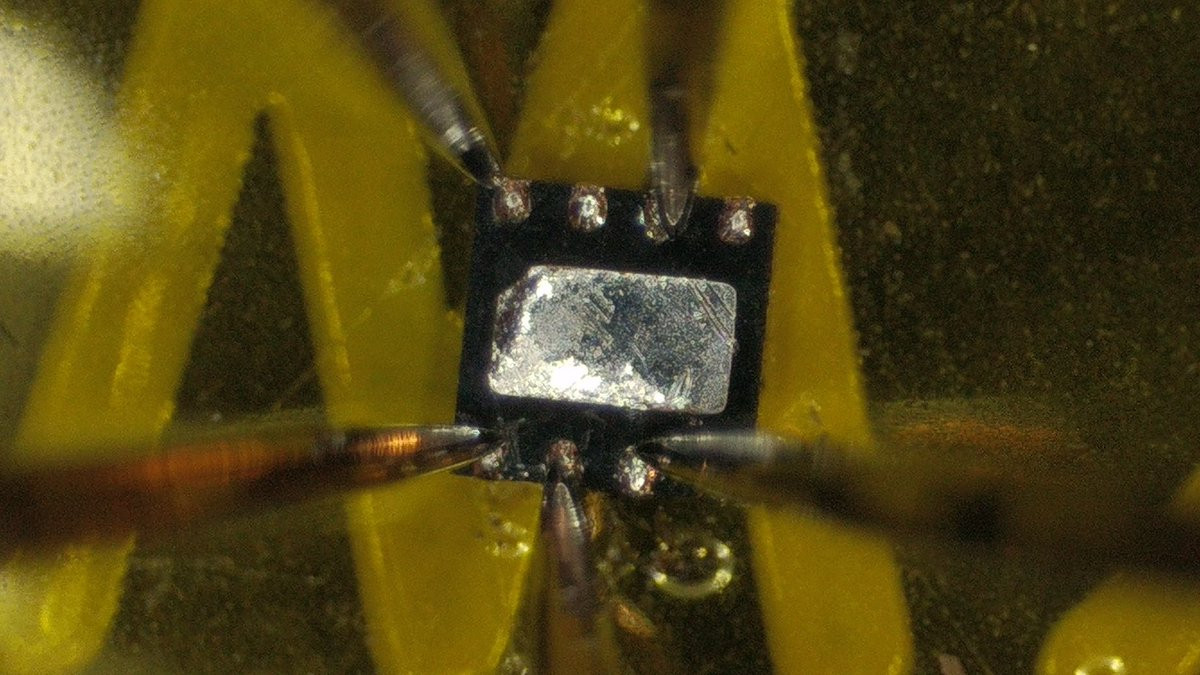
ที่มาภาพ: Mark Karpelès
บล็อกเกอร์คริปโตชาวบราซิลคนหนึ่งได้นำภาพถ่ายการแกะเครื่องของ Karpelès มาทำเป็นเวอร์ชันที่มีการ标注
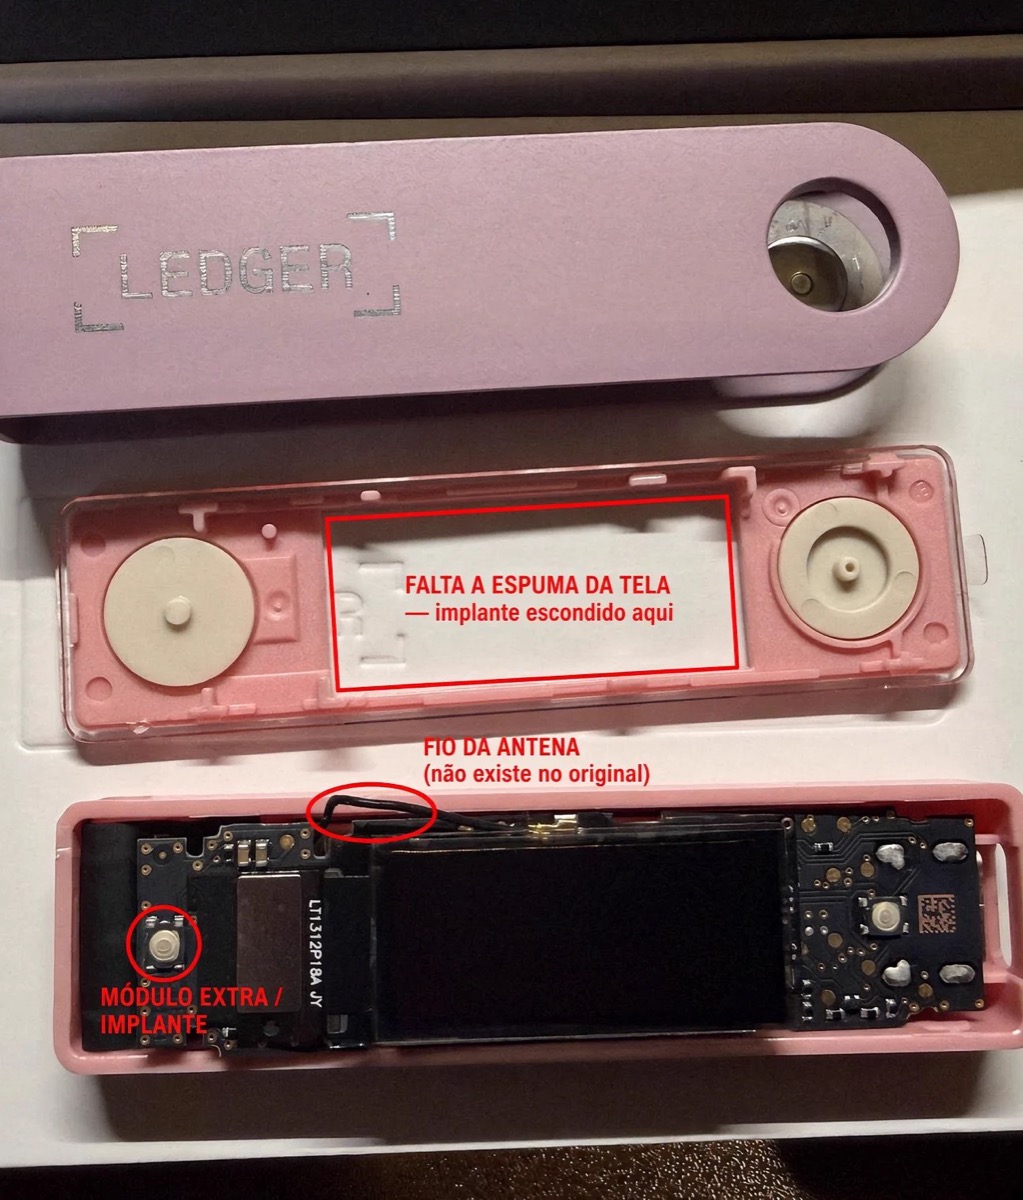
หลังจากแกะเปลือกสีชมพูออกแล้ว ตำแหน่งที่ถูกวงด้วยกรอบสีแดงนั้น ควรจะเป็นโฟมกันกระแทกของหน้าจอ แต่กลับหายไปทั้งชิ้น เพราะมีการซ่อนอุปกรณ์ฝังตัวไว้ที่นี่ เส้นลวดเสาอากาศที่วงด้วยสีแดงนั้นไม่มีอยู่ในเครื่องรุ่นเดิม ถ่ายภาพ: Mark Karpelès, 标注: @MaticoYTB
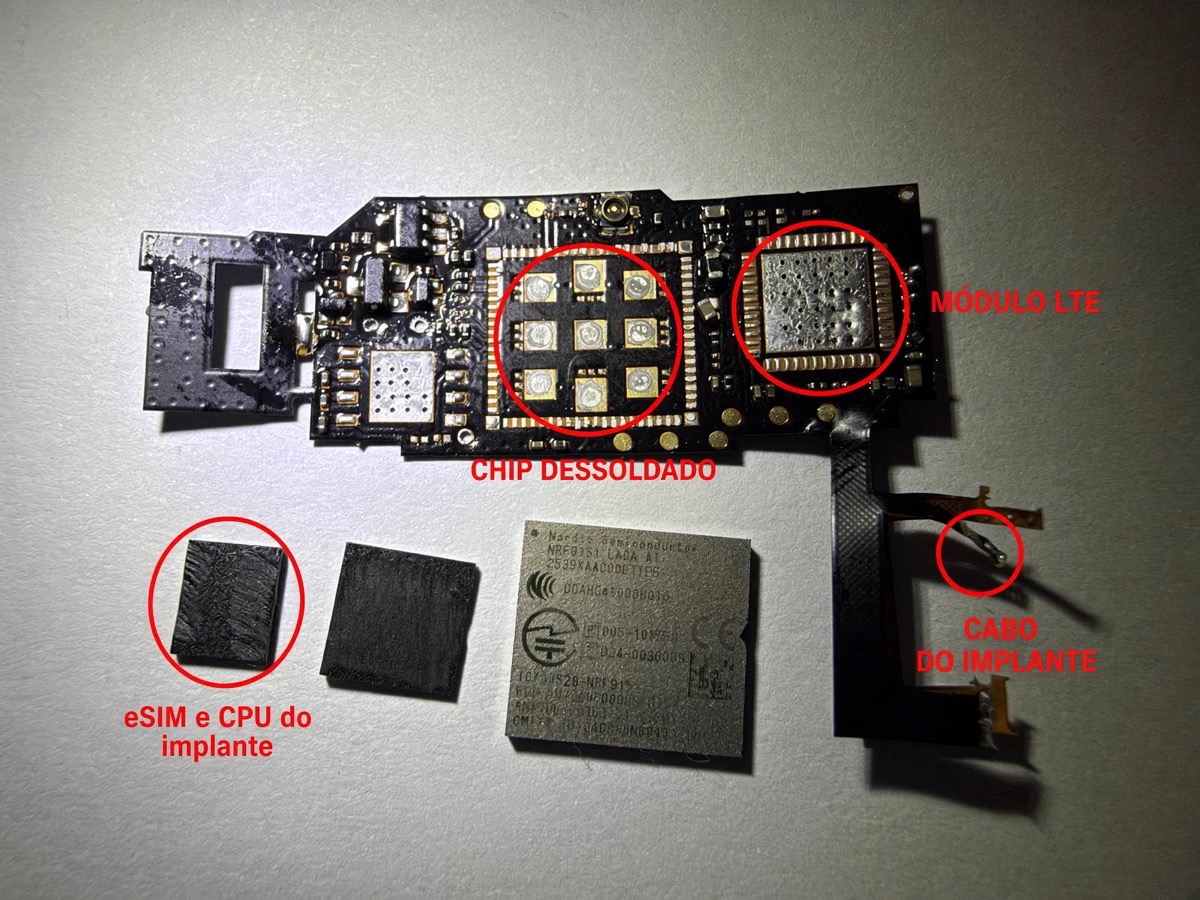
ชุดเมนบอร์ด วงสีแดง分别标注โมดูล LTE, ตำแหน่งชิปที่ถูกถอดบัดกรี (CHIP DESSOLDADO), eSIM ที่ถูกถอดออกบริเวณมุมล่างซ้ายพร้อมแผงวงจรฝังตัวของ CPU, และสายแพกับเสาอากาศของอุปกรณ์ฝังตัวทางด้านขวา ชิปเปลือยที่อยู่กลางภาพคือ Nordic Semiconductor nRF52840 ซึ่งเป็นชิปบลูทูธของแท้จาก Ledger ถือเป็นส่วนหนึ่งของของแท้ ถ่ายภาพ: Mark Karpelès, 标注: @MaticoYTB
นี่คือรูปร่างของคำตอบทั้งหมด
เส้นทางการโจมตี
หน่วยงานความปลอดภัย SlowMist ได้เสนอเส้นทางการโจมตีที่เป็นไปได้
ขั้นตอนคือ หลังจากสร้าง seed แล้ว คำช่วยจำ (mnemonic) จะถูกแสดงให้คุณคัดลอก ดังนั้นมันจึงแสดงบนหน้าจอ โมดูลอันตรายที่ต่ออยู่กับสายข้อมูลของหน้าจอ (เช่น SPI) จะบันทึกคำที่แสดงไว้ เมื่อบันทึกครบแล้วก็จะส่งออกไปผ่าน LTE/eSIM ผู้โจมตีได้คำช่วยจำไปก็จะโอนทรัพย์สินออกไป
secure element ปกป้องเพียง "ไม่ให้อ่าน private key และไม่ให้ส่งออก" แต่ไม่อาจ阻挡คนที่ถ่ายหน้าจอของคุณได้
แก่นหลักของกระเป๋าเงินฮาร์ดแวร์อย่าง Ledger คือ "ชิปความปลอดภัย" เมื่อคุณตั้งค่ากระเป๋าครั้งแรก ชิปนี้จะสร้างคำภาษาอังกฤษ 24 คำ: คำช่วยจำ คำ 24 คำนี้ก็คือตัวเงินของคุณเอง ใครได้มันไป ก็สามารถสร้างกระเป๋าของคุณขึ้นใหม่บนอุปกรณ์ใดก็ได้ แล้วโอนเงินออกไป โดยไม่จำเป็นต้องแตะต้อง Ledger ของคุณเลย
ดังนั้นหน้าที่ทั้งหมดของอุปกรณ์ก็คือ ทำให้แน่ใจว่าไม่มีใครนอกจากคุณได้เห็นคำ 24 คำนี้ มันแสดงคำเหล่านั้นบนหน้าจอ OLED ขนาดเล็กให้คุณคัดลอกลงกระดาษ
ระหว่างหน้าจอกับชิป สื่อสารกันผ่านบัสที่เรียกว่า SPI คำช่วยจำถูกเรนเดอร์โดย secure element แล้วส่งผ่านสายนี้ไปยังหน้าจอ
สิ่งที่อุปกรณ์ฝังตัวอันตรายทำ คือการติดหูฟังดักฟังบนสายนี้ มันไม่แก้ไขเฟิร์มแวร์ ไม่แตะคีย์ส่วนตัว ไม่เปลี่ยนพฤติกรรมใดๆ ของอุปกรณ์ มันแค่ฟัง
ไม่เกี่ยวข้องอะไรกับคอมพิวเตอร์ที่คุณใช้เลย คอมพิวเตอร์ของคุณจะตัดเน็ต จะเป็นเครื่องที่ฟอร์แมตใหม่เอี่ยม จะไม่ติดตั้งซอฟต์แวร์ใดๆ เลย ก็ยังส่งออกไปได้อยู่ดี
ในเมื่อทางการออกชื่อตัวแทนจำหน่ายชื่อดังจากมาเลเซียรายนี้แล้ว ก็ชวนให้คิดได้ง่ายว่าภายใน他们有ปัญหาอะไรบางอย่างไหม Crypobilis ก็ตอบกลับทันที แต่ความจริงกลับน่าตกใจยิ่งกว่า ตัวแทนจำหน่ายรายนี้ถูกเปลี่ยนมือไปนานแล้ว
ตัวแทนจำหน่ายที่ถูกเปลี่ยนมือ
ในเดือนมีนาคม 2026 CryptoBilis ถูกซื้อกิจการ ผู้ถือหุ้นเดิมถอนตัวจากปฏิบัติการ การจัดการ และตำแหน่งบริหารทั้งหมด
ผู้ก่อตั้งทั้งสองกล่าวว่า เมื่อต้นปีนี้ CryptoBilis ถูกซื้อโดยเจ้าของใหม่ ในฐานะส่วนหนึ่งของการส่งมอบครั้งนี้ Vimal และผมได้ลงจากตำแหน่งอย่างเป็นทางการในเดือนมีนาคม 2026 และส่งมอบหน้าที่ด้านปฏิบัติการ การจัดการ และการบริหารทั้งหมดเรียบร้อยแล้ว
「Vimal และผมใช้เวลาหลายปีสร้าง CryptoBilis ขึ้นมาด้วยความซื่อสัตย์อย่างสมบูรณ์ การเห็นชื่อของเราถูกลากเข้าไปในเรื่องที่เราไม่มีอำนาจควบคุมและไม่มีสิทธิ์รับรู้ใดๆ มันเจ็บปวดมาก」
ชุมชนขุดสัญญาการเปลี่ยนมือได้อย่างรวดเร็ว
บันทึกแสดงว่า บุคคลที่ลงทะเบียนที่อยู่ในเมืองอู่ฉาง มณฑลเฮยหลงเจียง ประเทศจีน ชื่อ Jiaming ได้กลายเป็นกรรมการของบริษัทนี้ในวันนั้น
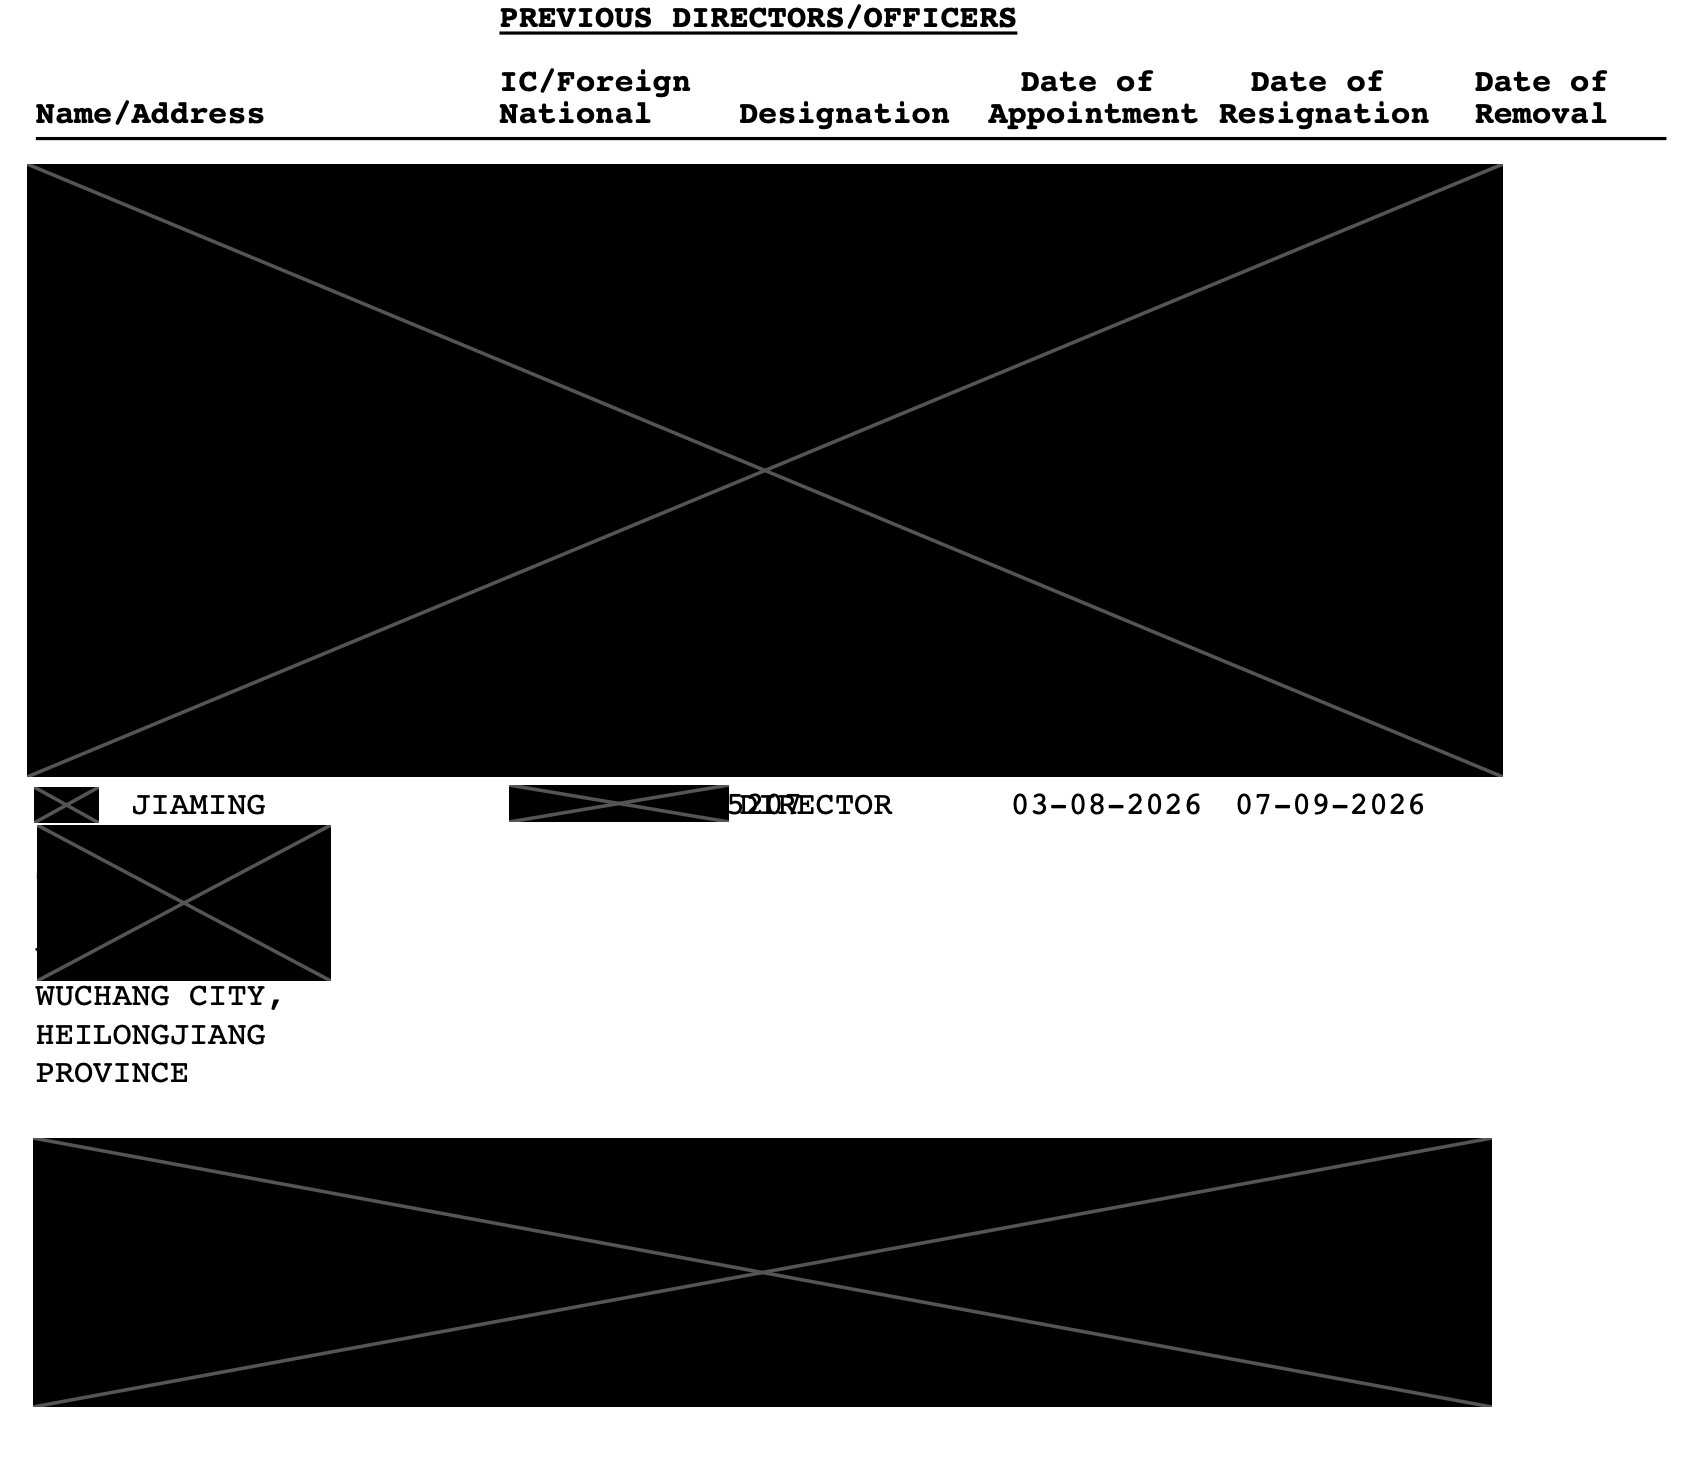
หน้าสารสกัดทะเบียน「กรรมการ/ผู้บริหารในอดีต」ของคณะกรรมการบริษัทมาเลเซีย (SSM) ชื่อ JIAMING ที่อยู่「WUCHANG CITY, HEILONGJIANG PROVINCE」(เมืองอู่ฉาง มณฑลเฮยหลงเจียง) ตำแหน่ง DIRECTOR (กรรมการ) วันที่เข้ารับตำแหน่ง 03-08-2026 วันที่ลาออก 07-09-2026 ที่มาภาพ: @cryptoian
ระยะเวลาที่เขาเป็นกรรมการคือ 35 วัน เข้ารับตำแหน่ง 3 สิงหาคม ลาออก 7 กันยายน 9 ตุลาคม กระเป๋าเงิน 311 ใบถูกกวาดจนเกลี้ยง
ที่น่าสนใจยิ่งกว่าคือ ฝ่ายทีมผู้ก่อตั้งกล่าวถึงการมีข้อกำหนดความเป็นความลับ ซึ่งจำกัดการเปิดเผยต่อสาธารณะ ก่อนกลางเดือนตุลาคมปีนี้ การเปลี่ยนมือครั้งนี้ไม่สามารถเปิดเผยได้
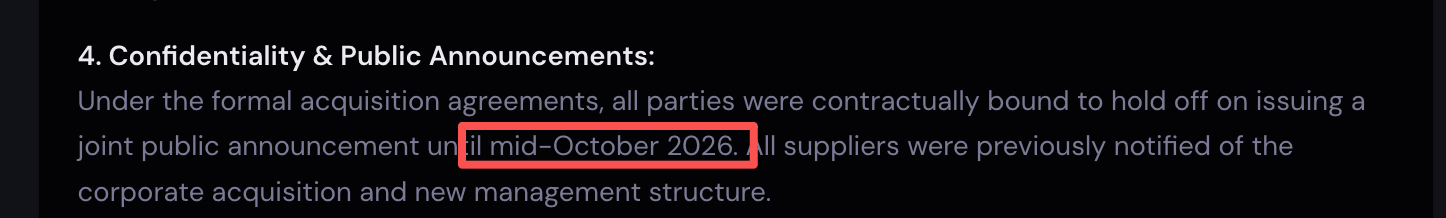
ในปัจจุบันยังไม่มีหลักฐานสาธารณะใดที่พิสูจน์โดยตรงว่าการเปลี่ยนแปลงกรรมสิทธิ์ครั้งนี้มีความสัมพันธ์เชิงสาเหตุกับการที่อุปกรณ์ถูกดัดแปลง แต่เมื่อนำข้อเท็จจริงมาตั้งเรียงกัน ก็ยากที่ผู้เสียหายจะไม่คิดไปในทางทฤษฎีสมคบคิด
Ledger Nano X เครื่องหนึ่ง เมื่อแกะออกจะพบว่าบริเวณด้านบนของหน้าจอภายในเปลือกมีร่องสี่เหลี่ยมผืนผ้าแห่งหนึ่ง บนเครื่องที่มาจากโรงงาน ในร่องนี้จะมีโฟมกันกระแทกแปะอยู่ หน้าที่ของมันง่ายมาก คือเมื่อประกบเปลือกเข้าด้วยกัน มันจะกดหน้าจอเบา ๆ เพื่อป้องกันไม่ให้สั่นคลอน ฝุ่นเข้า หรือถูกกระแทก
โฟมชิ้นนั้นหายไป
สิ่งที่มาแทนที่คือแผงวงจรเล็ก ๆ แผงหนึ่ง
การโจมตีมูลค่า 100 ล้านดอลลาร์ครั้งนี้ ไม่ใช่เพราะมีความซับซ้อนทางเทคนิคสูง ตรงกันข้าม เพราะมันต่ำเกินไปต่างหาก
ผู้โจมตีไม่ได้ถอดรหัสใด ๆ ทางวิทยาการเข้ารหัส ไม่ได้ปลอมลายเซ็นเฟิร์มแวร์ ไม่ได้เจาะเซิร์ฟเวอร์ของ Ledger ไม่ได้ค้นพบช่องโหว่ใด ๆ บนบล็อกเชน ไม่มีอีเมลฟิชชิง ไม่มีมัลแวร์ สิ่งที่พวกเขาทำคือ เปิดกล่อง แกะโฟมชิ้นหนึ่งออกแล้วทิ้งไป ยัดแผงวงจรเข้าไป แล้วปิดกล่องกลับคืน
ในเชิงวิศวกรรม นี่เป็นการก่อเหตุที่สะอาดมาก แต่ในแง่ของ "ความไว้วางใจ" มันเป็นหายนะ
วาทกรรมทั้งหมดในอุตสาหกรรมนี้ชี้ไปที่จุดเดียวกัน: อย่าเชื่อตลาดแลกเปลี่ยน อย่าเชื่อซอฟต์แวร์ อย่าเชื่อเครือข่าย อย่าเชื่อใครทั้งสิ้น จงถือกุญแจส่วนตัวไว้ในมือตัวเอง และรูปแบบทางกายภาพของ "ในมือตัวเอง" ก็คือกระเป๋าเงินฮาร์ดแวร์ มันคือจุดสิ้นสุดของห่วงโซ่ความไว้วางใจนี้ ตลาดแลกเปลี่ยนคริปโตเคอร์เรนซีสามารถล้มละลายได้ (Mt. Gox, FTX) ผู้รับฝากทรัพย์สินสามารถถูกแฮก กระเป๋าเงินร้อนสามารถถูกขโมย แต่ตราบใดที่คุณมีกระเป๋าเงินฮาร์ดแวร์และกระดาษที่เขียนวลีช่วยจำของตัวเอง สินทรัพย์ของคุณก็ปลอดภัย
มันคือแนวป้องกันสุดท้าย แนวป้องกันสุดท้ายมีค่าเพราะข้างหลังมันไม่มีอะไรเหลือแล้ว
แต่แนวป้องกันสุดท้ายในปี 2026 เต็มไปด้วยรอยร้าว
เดือนมกราคม ข้อมูลรั่วไหลของ Global-e ผู้ให้บริการโลจิสติกส์บุคคลที่สาม ข้อมูลคำสั่งซื้อของ Ledger ได้รับผลกระทบ สิ่งที่รั่วไหลคือชื่อ ที่อยู่ อีเมล และข้อมูลประเภทนี้
เดือนเมษายน มีแอป Ledger Live ปลอมปรากฏขึ้น แอปปลอมเลียนแบบ Ledger Live ตัวหนึ่งผ่านการตรวจสอบของ Apple App Store และถูกนำขึ้นวางขาย หลอกให้ผู้ใช้กรอกวลีช่วยจำ ภายใน 6 วัน ผู้ใช้กว่า 50 รายสูญเสียประมาณ 9.5 ล้านดอลลาร์
วันที่ 30 กรกฎาคม ช่องโหว่เมื่อ 5 ปีก่อนของ Coldcard กระเป๋าเงินบิตคอยน์ชื่อดังรุ่นเก๋าถูกเปิดเผย ภายใน 41 นาที ที่อยู่ 1,196 แห่งถูกกวาดล้าง บิตคอยน์ 1,082.65 เหรียญถูกกวาดไป รวมมูลค่าที่ถูกขโมย 130 ล้านดอลลาร์
จากนั้นก็คือ Ledger ในเดือนตุลาคม ไม่มีใครป้องกันการโจมตีจากมุมนี้ได้
รายได้ก้อนใหญ่ของ Ledger
อันที่จริง วิธีการโจมตีแบบนี้ มีคนเตือนมาตั้งนานแล้ว ในโพสต์ Reddit เมื่อเดือนสิงหาคม 2025 มีการเตือนว่ามีคนขาย Nano X ที่ถูกดัดแปลง Hardware security researcher Joe Grand ตามรอยเบาะแสนั้น ซื้ออุปกรณ์มา ทำ reverse engineering จนสำเร็จ และเปิดเผยเอกสารทั้งหมดในงาน hardwear.io เมื่อเดือนพฤษภาคม 2026
แม้แต่ Ledger เองเมื่อหลายปีก่อนก็เคยบอกว่า มีผลิตภัณฑ์ที่มี backdoor ลักษณะคล้ายกันนี้อยู่ในตลาด
แต่พวกเขาก็ไม่ได้ตรวจสอบในห่วงโซ่อุปทานนี้เพิ่มอีกเลย
อาจเป็นเพราะการขายฮาร์ดแวร์ ไม่ใช่รายได้ที่ใหญ่ที่สุดของ Ledger อีกต่อไปแล้ว
เมื่อเดือนมีนาคมปีนี้ Ledger เองประกาศว่าแอปกระเป๋าเงินเวอร์ชันอัปเกรด (Ledger Wallet) สร้างรายได้มากกว่า 50%
นั่นหมายความว่า: ฮาร์ดแวร์ที่ขายไปหลายล้านเครื่อง ไม่ใช่แหล่งรายได้ที่ใหญ่ที่สุดของบริษัทนี้อีกต่อไป
รายได้ก้อนใหญ่ของพวกเขาอยู่ที่แอปกระเป๋าเงิน นั่นก็คือการซื้อขาย
ในเดือนตุลาคม 2025 Ledger เปลี่ยนชื่อจาก «Ledger Live» เป็น «Ledger Wallet» ไม่ใช่แค่เปลี่ยนชื่อเฉยๆ หลังการปรับโฉม มันเปลี่ยนจากเครื่องมือจัดการมาเป็นแอปซื้อขาย ผู้ใช้สามารถซื้อเหรียญ ขายเหรียญ แลกเปลี่ยน ใช้จ่ายได้ในนั้น ในแอปยังเพิ่มการวิเคราะห์พอร์ตโฟลิโอ และส่วน «Earn» ที่ทำใหม่
ทุกครั้งที่แอปอำนวยความสะดวกในการทำธุรกรรม Ledger จะได้ส่วนแบ่ง นั่นก็คือค่าคอมมิชชันจากการซื้อขาย
ในขณะเดียวกัน他们也เปิดตัว Ledger Multisig ราคาคือค่าธรรมเนียมคงที่ 10 ดอลลาร์ต่อธุรกรรม บวก 0.05% ของมูลค่าธุรกรรม
การขายฮาร์ดแวร์กระเป๋าเงิน ราคาไม่กี่สิบดอลลาร์ ห่างไกลจากการสะสมค่าคอมมิชชันจากธุรกรรมนับไม่ถ้วนในแต่ละวัน
ปี 2025 เป็นปีที่รายได้ดีที่สุดในประวัติศาสตร์ของ Ledger
น่าขันที่ทีมงานสรุปรายได้สูงว่าเป็นเพราะปัญหาความปลอดภัยในวงการคริปโต เพราะเหตุการณ์ถูกขโมยในอุตสาหกรรมพุ่งสูง ความต้องการฮาร์ดแวร์กระเป๋าเงินเชื่อมโยงโดยตรง ยิ่งวงการวุ่นวาย Ledger ยิ่งขายดี คนใช้ Ledger ทำธุรกรรมยิ่งมาก
พลังของพวกเขา น่าจะมุ่งไปที่ส่วนที่ทำเงินมากที่สุด หนึ่งปีต่อมา ห่วงโซ่อุปทานก็เกิดปัญหา
ในเดือนสิงหาคม 2019 ห้องแล็บความปลอดภัยของ Ledger เองได้เขียนข้อความไว้ว่า: อุปกรณ์ฝังที่ซ่อนในสาย USB อาจขโมยรหัส PIN และ seed phrase ได้ อุปกรณ์นี้ «สามารถย่อขนาดให้เล็กพอที่จะใส่ในช่องว่างของสายเคเบิลอันตราย» และส่งถึงมือผู้ใช้ผ่านการโจมตีห่วงโซ่อุปทาน
ข้อสรุปในตอนนั้นคือ: เป็นไปได้ในทางทฤษฎี แต่ไม่เคยถูกสาธิตในทางปฏิบัติ และ "ไม่พบหลักฐานใด ๆ ว่ามีฮาร์ดแวร์ฝังตัวประเภทนี้อยู่จริง"
เจ็ดปีต่อมา มีคนถอดชิ้นส่วนอุปกรณ์ที่มาจากมาเลเซียและพบว่ามันคือรูปแบบหนึ่งของสิ่งนั้น แนวคิดเดียวกัน เพียงแต่เปลี่ยนสายเคเบิลเป็นบัส SPI และเปลี่ยน USB เป็น 4G
เมื่อบริษัทที่ทำฮาร์ดแวร์ด้านความปลอดภัยมีรายได้หลักไม่ได้มาจากความปลอดภัยอีกต่อไป นั่นแหละคือเวลาที่ควรนึกถึงสัญญาณเตือนภัยมากที่สุด
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia