คลอดโค้ด 500,000 บรรทัดของโค้ดถูกหลุดข้อมูลทั้งหมดแล้ว ความลับแห่ง AI Agent คืออะไร?

51.2 หมื่นบรรทัดโค้ด ใน 1906 ไฟล์ ที่มี Source Map ขนาด 59.8 MB ในเวลาตีหนึ่งของวันที่ 31 มีนาคม Solayer Labs พบว่าผลิตภัณฑ์หลักของ Anthropic ชื่อ Claude Code ได้ทำให้โค้ดต้นฉบับทั้งหมดถูกเปิดเผยบนคลังของ npm สาธารณะ ในไม่กี่ชั่วโมง โค้ดถูกมิรอร์ไปยัง GitHub fork ไปแล้วมียอดเข้าชมเกิน 4.1 หมื่นครั้ง
นี่ไม่ใช่ครั้งแรกของ Anthropic ที่ทำข้อผิดพลาดนี้ ในเดือน มีนาคม ปี 2025 Claude Code เวอร์ชันแรกที่เผยแพร่ source map เหมือนกันพบเหตุการณ์อีกครั้ง เวอร์ชันนี้เป็น v2.1.88 เหตุการณ์รั่วไหลเหมือนเดิม ตัวสร้าง Bun สร้าง Source map โดยค่าเริ่มต้นและไม่ได้รวมไฟล์นี้ใน .npmignore
ข่าวที่เกี่ยวข้องส่วนใหญ่เน้นไปที่อีเอ็กต์ในการตรวจสอบการรั่วไหล เช่นมีระบบเสมือนสัตว์เลี้ยง มีโหมด "สายลับ" ที่ทำให้ Claude ส่งโค้ดไปยังโปรเจคโอเพนโดยไม่ระบุชื่อ แต่ปัญหาที่จริงๆควรการเดี่ยวเป็น ว่าทำไมโมเดล Claude เดียวกัน บนเว็บและใน Claude Code แสดงออกต่างกันมากเท่าไร 51.2 หมื่นบรรทัดโค้ดกำลังทำอะไร
โมเดลเป็นแค่จุดปลายของกระแสน้ำแข็ง
คำตอบถูกซ่อนอยู่ในโครงสร้างของโค้ด ตามการวิเคราะห์ถอดรหัสโค้ดรั่วไหลจากชุมชน GitHub บอกว่าใน 51.2 หมื่นบรรทัด TypeScript มีโค้ดอินเตอร์เฟซที่เกี่ยวข้องกับการเรียกใช้โมเดล AI เพียง 8000 บรรทัดเท่านั้น คิดเป็น 1.6% ของทั้งหมด
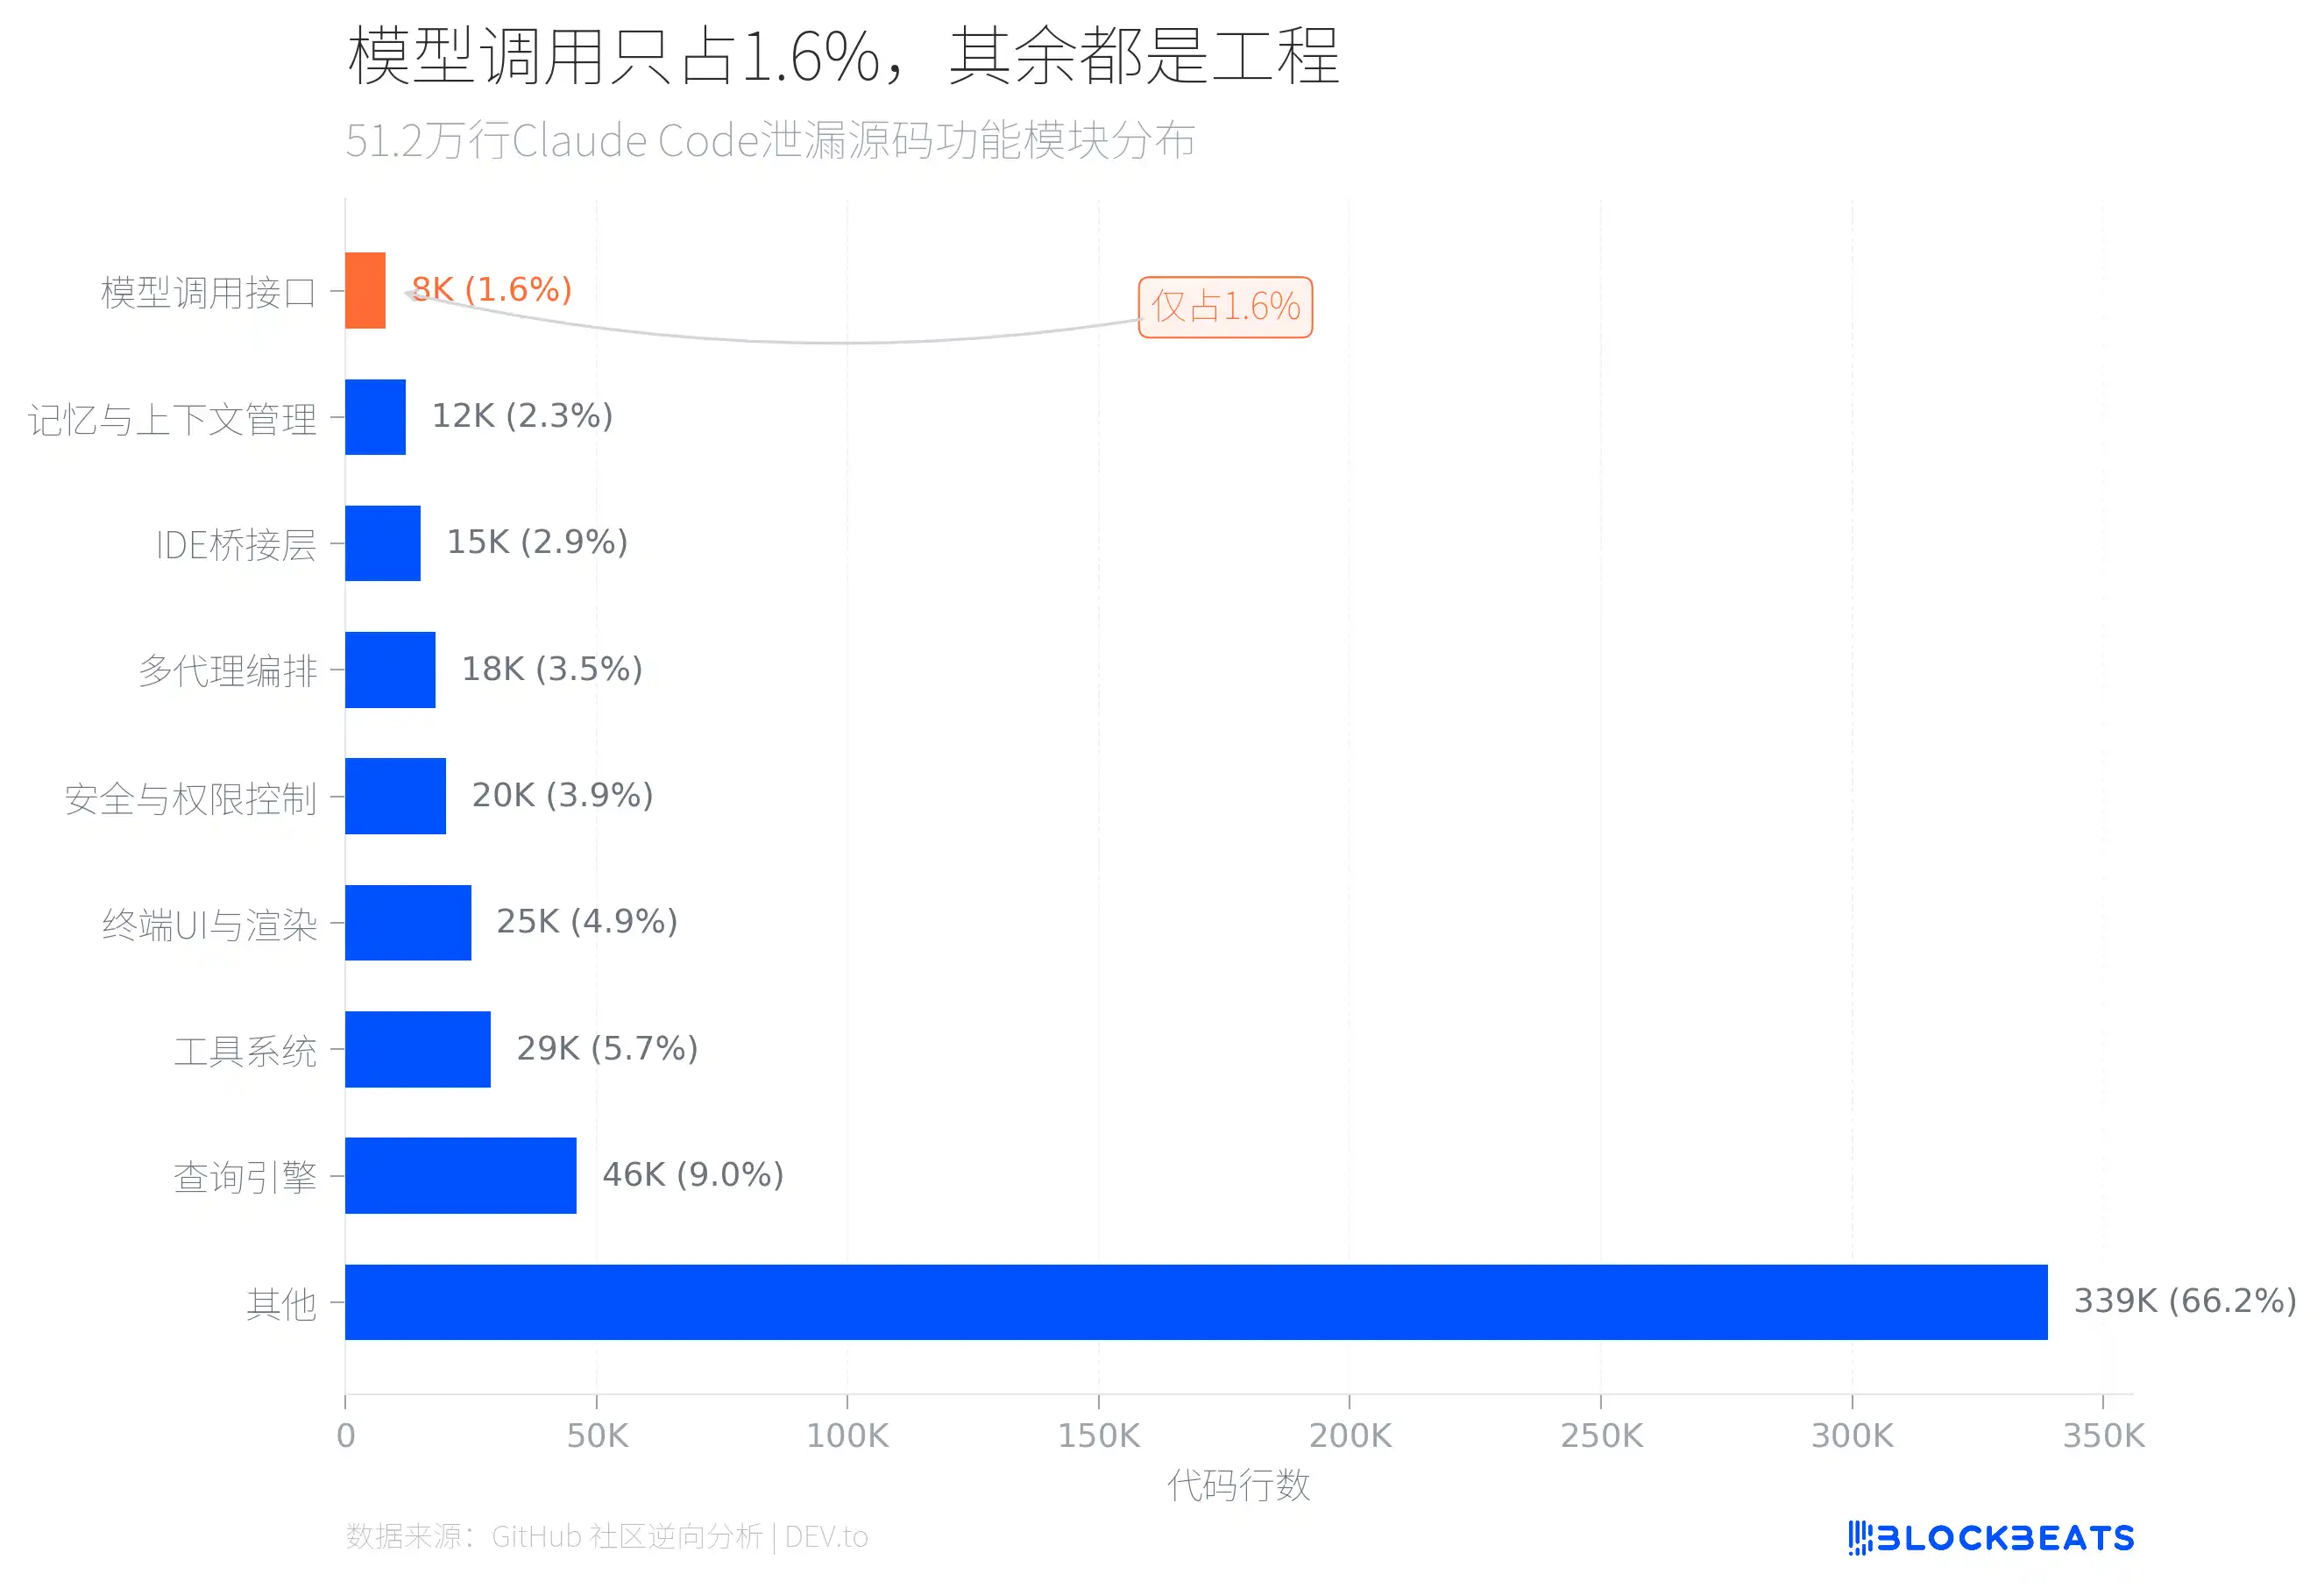
ส่วนที่เหลือ 98.4% กำลังทำอะไร บทบาทสำคัญสองโมดูลคือ เครื่องคิดเรียกระบบ (46,000 บรรทัด) และ ระบบเครื่องมือ (29,000 บรรทัด) เครื่องคิดเรียกระบบจัดการ LLM API เรียกใช้ การส่งผลออกเชิงสื่อ การจัดเรียงแคชและการจัดการการสนทนาหลายรอบ ระบบเครื่องมือกำหนดกฎของเครื่องมือซึ่งประกอบด้วยเครื่องมือซึ่งดำเนินการภายในประมาณ 40 รายการและคำสั่งสแลชรูปกาโทเป็นสำคัญแต่ละเครื่องมือมีการควบคุมสิทธิ์อย่างอิสระ
นอกจากนี้ยังมีหน้าที่เหมืองแร่ UI กว่า 25,000 บรรทัด (ไฟล์หนึ่งชื่อ print.ts ยาวถึง 5,594 บรรทัด ฟังก์ชันเดียวครอบคลุมถึง 3,167 บรรทัด) และระบบความปลอดภัยและควบคุมสิทธิ์ 20,000 บรรทัด (รวมถึง 23 การตรวจสอบความปลอดภัย Bash และ 18 คำสั่งในระบบตรวจสอบความเป็นส่วนตัว Zsh) และระบบการจัดการพร็อกซี่ระบบ
นักวิจัยด้านการเรียนรู้ของคอมพิวเตอร์ Sebastian Raschka หลังจากวิเคราะห์โค้ดรั่วไหลพบว่า Claude Code รุนแรงกว่าเวอร์ชันเว็บของโมเดลเดียวกัน สิ่งหลักอยู่ที่โครงสร้างซอฟต์แวร์ที่ก่อสร้างรอบโมเดล เช่นการโหลดคลังข้อมูล วางตำแหน่งเครื่องมือของส่วนตัว นโยบายแคชและการร่วมมือในการแทนแจ้งเครื่องมือ เขายังมองว่า ถ้าหากนำโครงสร้างวิศวกรรมเช่นเดียวกันไปใช้กับโมเดลที่เหมือนกันอื่นๆ เช่น DeepSeek หรือ Kimi ก็สามารถได้ประสิทธิภาพการโปรแกรมที่ใกล้เคียง
การเปรียบเทียบอย่างชัดเจนสามารถช่วยในการเข้าใจช่องว่างนี้ หากคุณป้อนคำถามใน ChatGPT หรือ Claude แบบเว็บแล้วระบบจะคำนวณแล้วคืนคำตอบโดยที่ไม่ทิ้งของที่เหลือใด ๆ เมื่อสนทนาสิ้นสุด แต่วิธีการของ Claude Code แตกต่างอย่างสมบูรณ์ โปรแกรมจะอ่านไฟล์โปรเจกต์ของคุณก่อนเริ่ม ทำความเข้าใจโครงสร้างของโค้ดของคุณ จดจำความชอบของคุณ เช่น "อย่า mock database ในการทดสอบ" จากครั้งก่อน โปรแกรมสามารถทำคำสั่ง แก้ไขไฟล์ รันการทดสอบได้โดยตรงในทีเอ็มินัลของคุณ และสามารถแบ่งงานที่ซับซ้อนเป็นงานย่อยและมอบหมายให้ตัวแทนย่อยต่างๆ ในเวลาเดียวกันเพื่อประมวลผลแบบขนาน เรียกได้มาว่า ChatGPT เวอร์ชันเว็บคือหน้าต่างสอบถาม ส่วน Claude Code เป็นเหมือนเพื่อนร่วมงานในคอมพิวเตอร์ของคุณ
บางคนนำโครงสร้างนี้มาเปรียบเทียบกับระบบปฏิบัติการ 42 เครื่องมือที่ซึ่งถูกสร้างมาแล้วมีคุณสมบัติเสียกเสยเหมือนการเรียกใช้ระบบ ระบบอนุญาตเหมือนการจัดการผู้ใช้โปรโตคอล MCP เทียบเท่ากับไดรเวอร์อุปกรณ์ การจัดเรียงตัวแทนย่อยเทียบเท่ากับการตัดสินใจประมวลผล แต่ละเครื่องมือถูกกำหนดค่าเริ่มหลังจากผลิต "ไม่ปลอดภัย สามารถเขียน" โดยไม่มีการประกาศโดยมีความจำเป็น หน้าต่างแก้ไขไฟล์จะบังคับตรวจสอบว่าคุณอ่านไฟล์ไว้ก่อนถูกอนุญาตแก้ไข นี่ไม่ใช่โปรแกรมช่วยคุยที่ติดตั้งอุปกรณ์บางชิ้น แต่เป็นสภาพแวดล้อมในการทำงานที่มีการลงทุนในความปลอดภัยโดยเต็มรูปแบบที่ใช้ LLM เป็นแกนหลัก
สิ่งหนึ่งที่น่าสนใจคือ อุปสรรคด้านการแข่งขันของผลิตภัณฑ์ AI อาจไม่อยู่ที่ระดับโมเดล แต่อยู่ที่ระดับวิศวกรรม
เมื่อแคชโดนบุกรุก ต้นทุนเพิ่มขึ้น 10 เท่า
ในโค้ดหลุดมีไฟล์หนึ่งชื่อ promptCacheBreakDetection.ts ซึ่งติดตาม 14 ทางเลือกที่อาจทำให้แคช prompt หมดอายุ ทำไมวิศวกรของ Anthropic ต้องใช้ทรัพยากรมากขนาดนี้ในการป้องกันการโจมตีแคชโดนบุกรุก
มองที่ราคาเสนอของ Anthropic ก็จะเข้าใจได้ง่าย ตัวอย่างเช่น Claude Opus 4.6 ราคามาตรฐานของการป้อนข้อมูลคือค่าใช้จ่ายต่อร้อยล้านโทเค็น 5 ดอลลาร์ แต่ถ้าโดนแคชต่างชิ้นต่อเลือกอ่านราคาเพียง 0.5 ดอลลาร์ ถูกลงมาถึง 90% กลับกันทำให้คนละ 10 เท่าค่าใช้จ่ายสำหรับการคำนวณที่ได้รับผลกระทบการแคชโดนบุกรุกทุกครั้ง
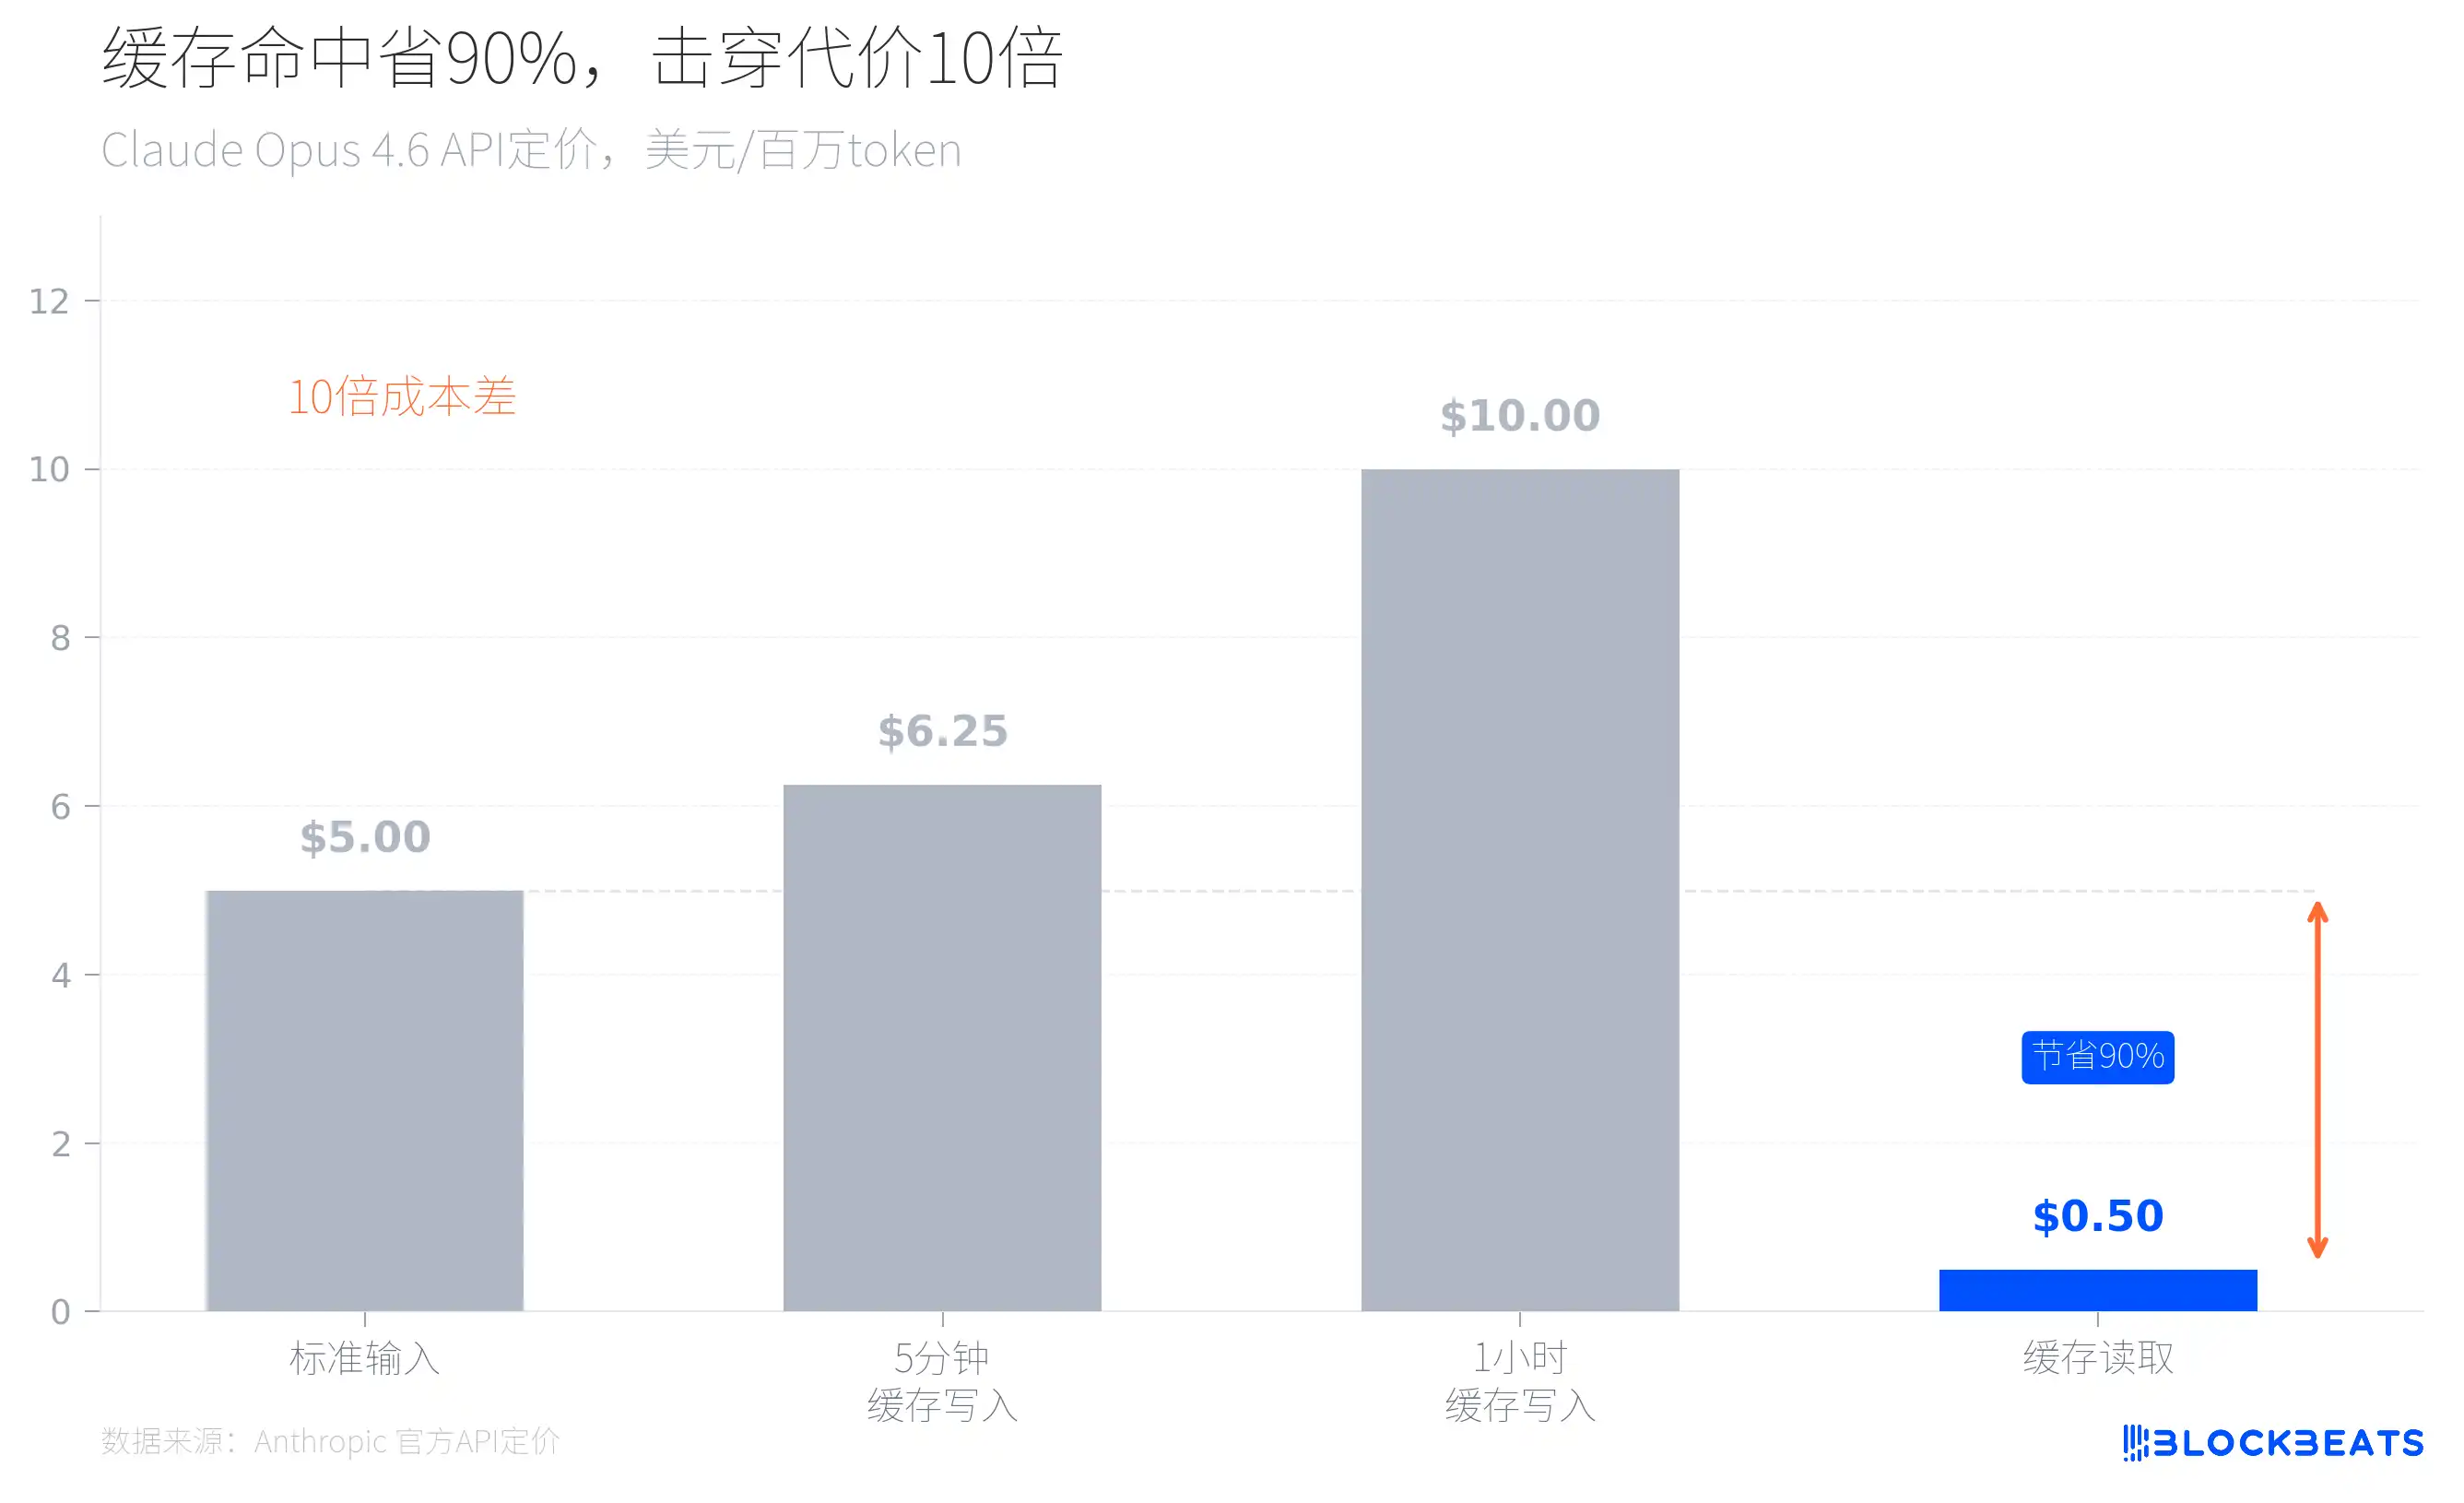
นั่นคือการอธิบายเหตุผลที่โค้ดหลุดมีการตัดสินใจสถาปัตยกรรมที่ดูเหมือนสร้างมากเกินไร้อย่าง prompt cache break detection Claude Code เริ่มต้นโหลดตัวสาขา git ปัจจุบัน เลขคอมิตล่าสุด และไฟล์ CLAUDE.md เป็นบริบท ข้อความแบบสถิตถูกเก็บแคชไว้ในการจดจำเส้นขอบ ทำให้ทุกคำสั่งทำงานไม่ซ้ำซ้อนกัน โค้ดยังมีระบบช่วงแนว sticky latches เพื่อป้องกันการย้ายโหมดทำลายแคชที่สร้างไว้ ตัวแทนย่อยถูกออกแบบเพื่อใช้เหนอของครอบเหนี่ยว และไม่ใช้เปิดเส้นทางข้อมูลใหม่ของตัวเอง
นี่คือรายละเอียดที่ควรสำคัญที่จะขยายเติม เหล่าคนที่ใช้เครื่องมือโปรแกรม AI ทุกคนรู้ว่า ประสิทธิภาพของ AI จะช้าลงตามความยาวของการสนทนา เนื่องจากทุกครั้งที่มีการสนทนา รายละเอียดก่อนหน้าจะต้องถูกส่งใหม่ให้กับโมเดล วิธีการทั่วไปคือลบข้อความเก่าเพื่อเปิดพื้นที่ แต่ปัญหาคือการลบข้อความใดๆ จะทำให้หมดความต่อเนื่องของแคช ทำให้ประวัติการสนทนาทั้งหมดต้องถูกประมวลผลใหม่ ส่งผลให้ความล่าช้าและค่าใช้จ่ายพุ่งขึ้นพร้อมๆ กัน
ในการรักษาความปลอดภัยของโค้ดที่หลุมน้ำรั่ว มีกลไกที่เรียกว่า cache_edits ซึ่งจะไม่ลบข้อความจริงๆ แต่จะให้เครื่อง API ติดแท็กข้อความเก่าว่า "ข้าม" โมเดลจะไม่เห็นข้อความเหล่านั้นแล้ว แต่ความต่อเนื่องของแคชจะไม่เสียหาย หมายควาา หากมีการสนทนายาวนานเป็นชั่วโมงๆ ลบออกข้อความเก่าหลายร้อยข้อความแล้ว รอบต่อไปจะยังคงรวดเร็วเหมือนรอบแรก เท่ากับว่า "เป็นเหตุผลเบื้องหลังที่เหตุนี้ทำให้ Claude Code สามารถรองรับการสนทนายาวได้โดยไม่ช้าลง"
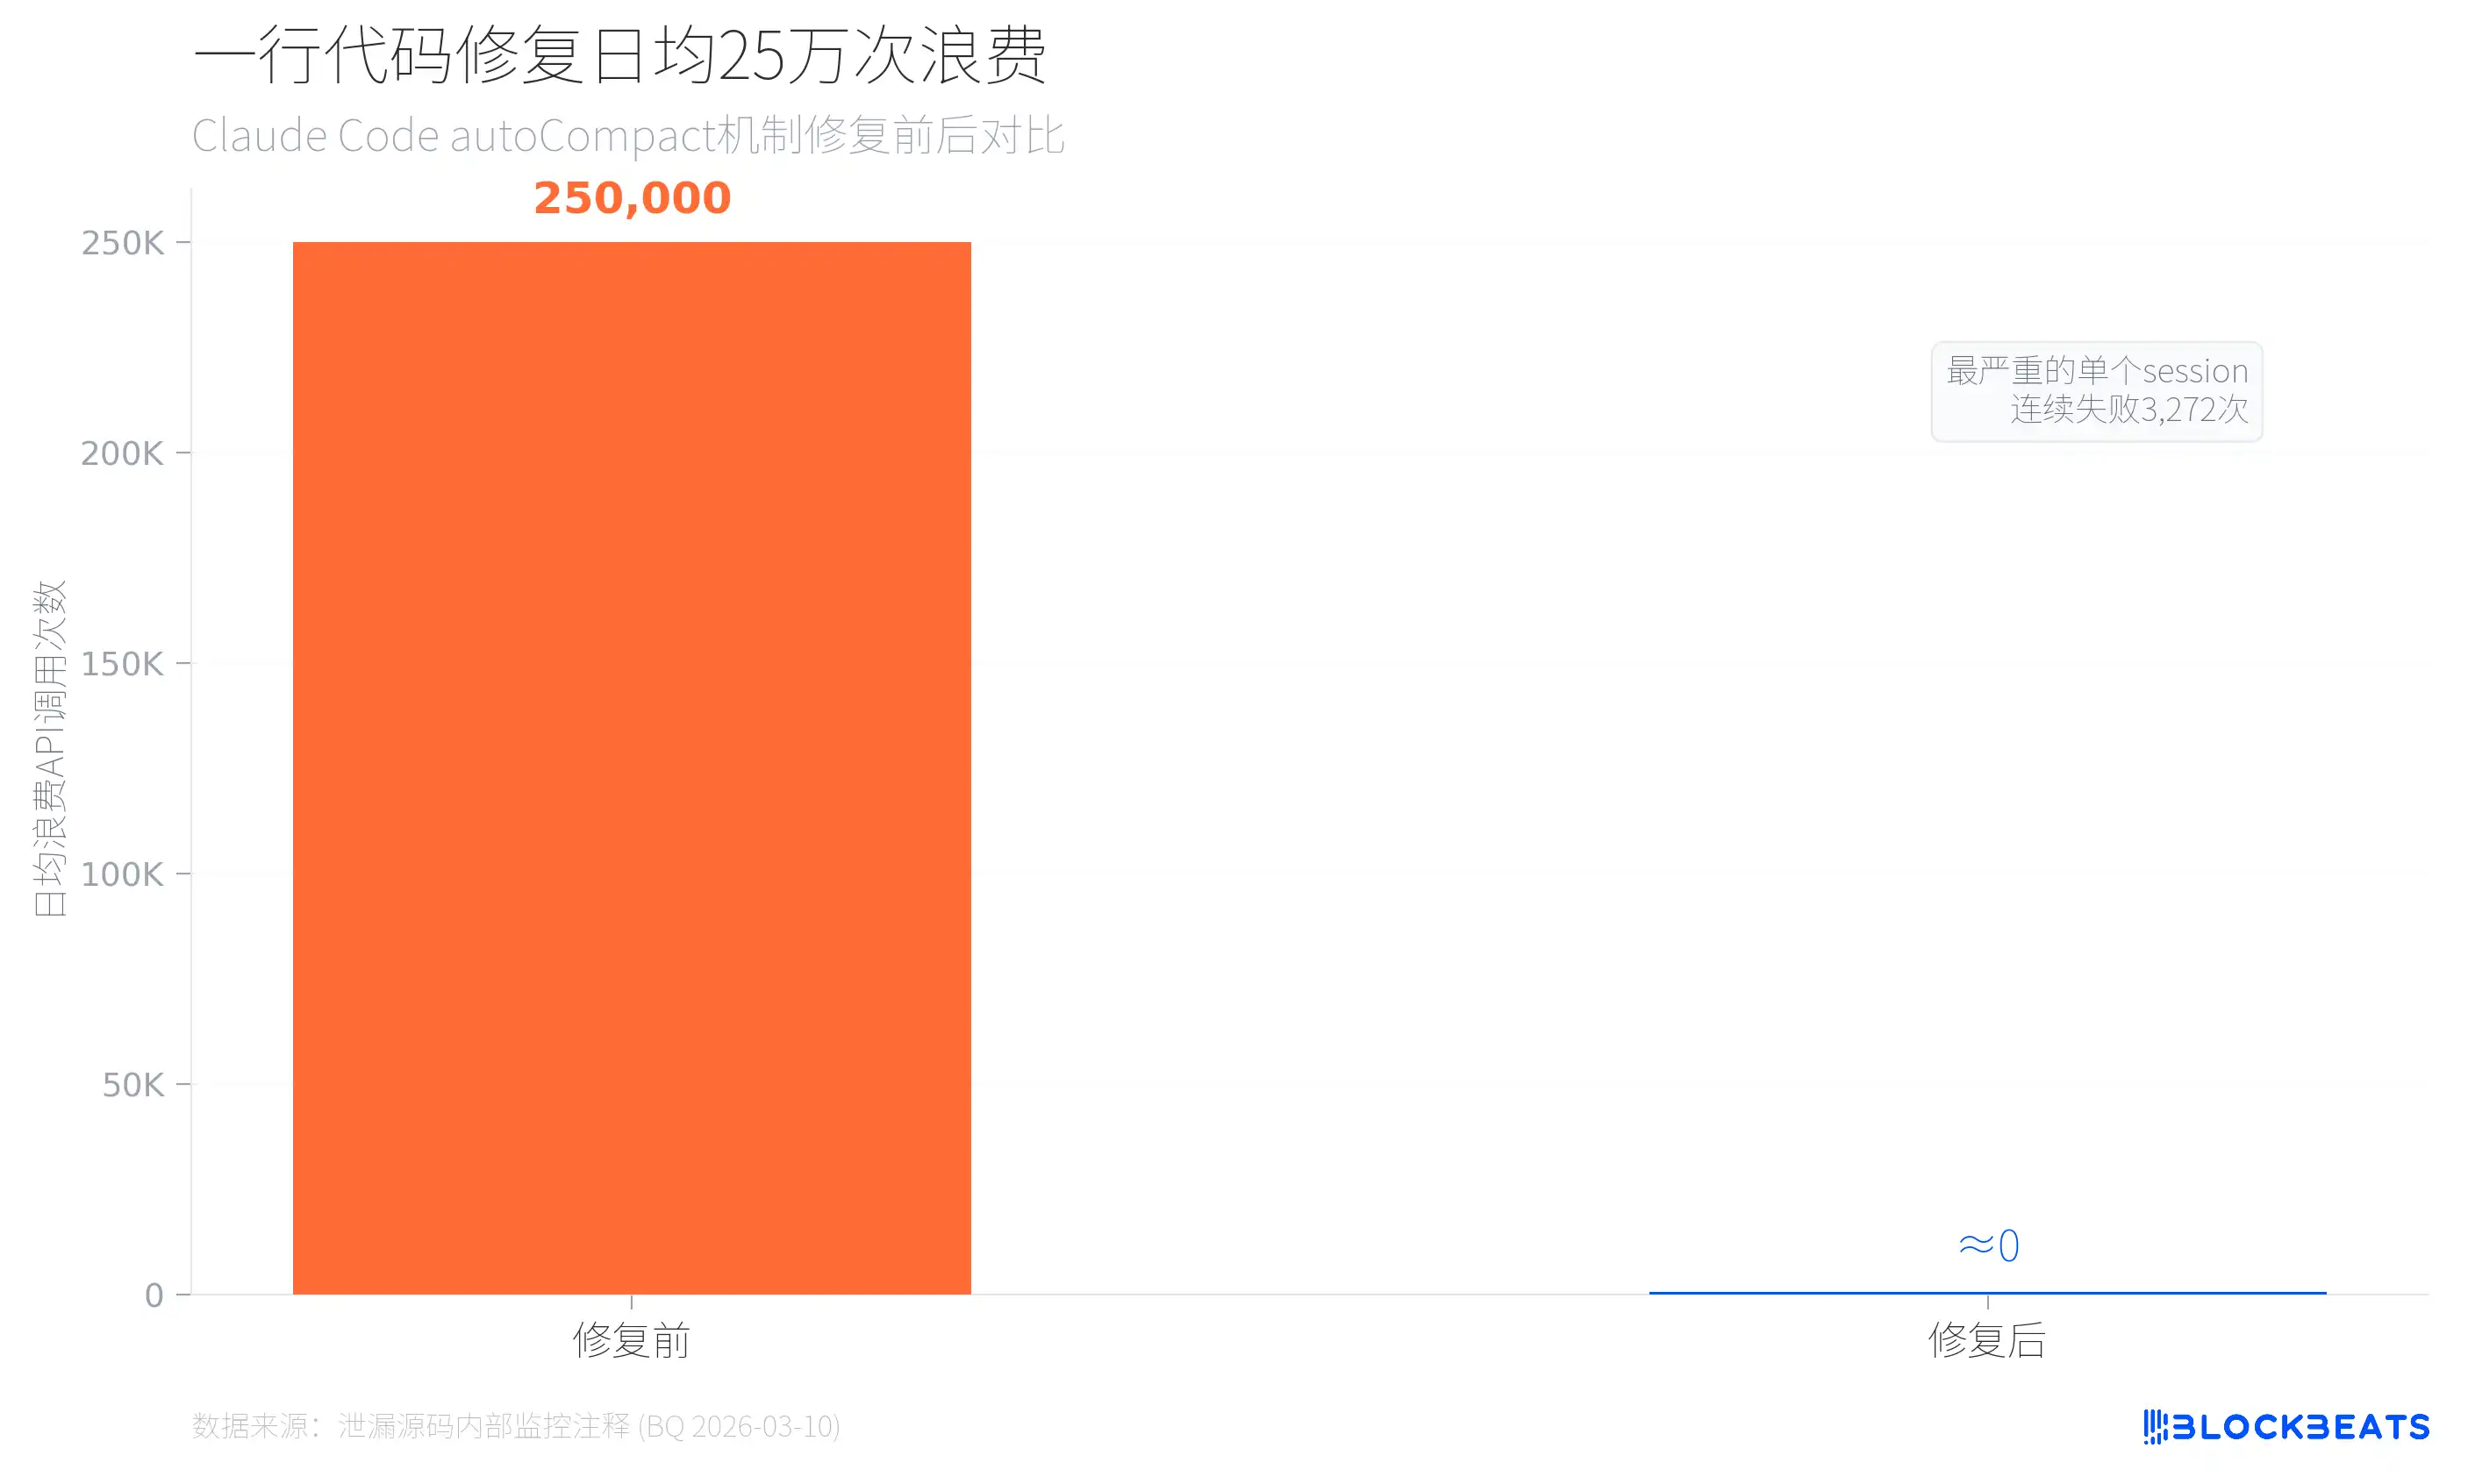
จากข้อมูลการตรวจสอบภายในที่รั่วออกมา (มาจากคอมเม้น autoCompact.ts ที่แสดงวันที่ 10 มีนาคม 2026) ก่อนที่จะมีการเปิดกำหนดปลอดภัยการบีบอัตโนมัติ Claude Code สูญเสียโดยประมาณ 250,000 ครั้งการเรียกใช้ API ในแต่ละวัน มี session จำนวน 1279 ที่ปรากฏร่วมกันมากกว่า 50 ครั้งขึ้นไปของการบีบอัตโนมัติต่อเนื่องที่ล้มเหลว แถม session ที่หนักที่สุดปรากฏว่าบีบอัตโนมัติต่อเนื่อง 3272 ครั้ง วิธีการแก้ไขคือใส่เพิ่มเพียงหนึ่งบรรทัด ดังนี้ MAX_CONSECUTIVE_AUTOCOMPACT_FAILURES = 3
ดังนั้นสำหรับผลิตภัณฑ์ AI ค่าคิดใช้จ่ายในการนำเสนอของโมเดลอาจไม่ใช่ส่วนที่แพงที่สุด เสื่อมเสียของการจัดการแคชน่ากลัวหรือง่ายกว่านั้น
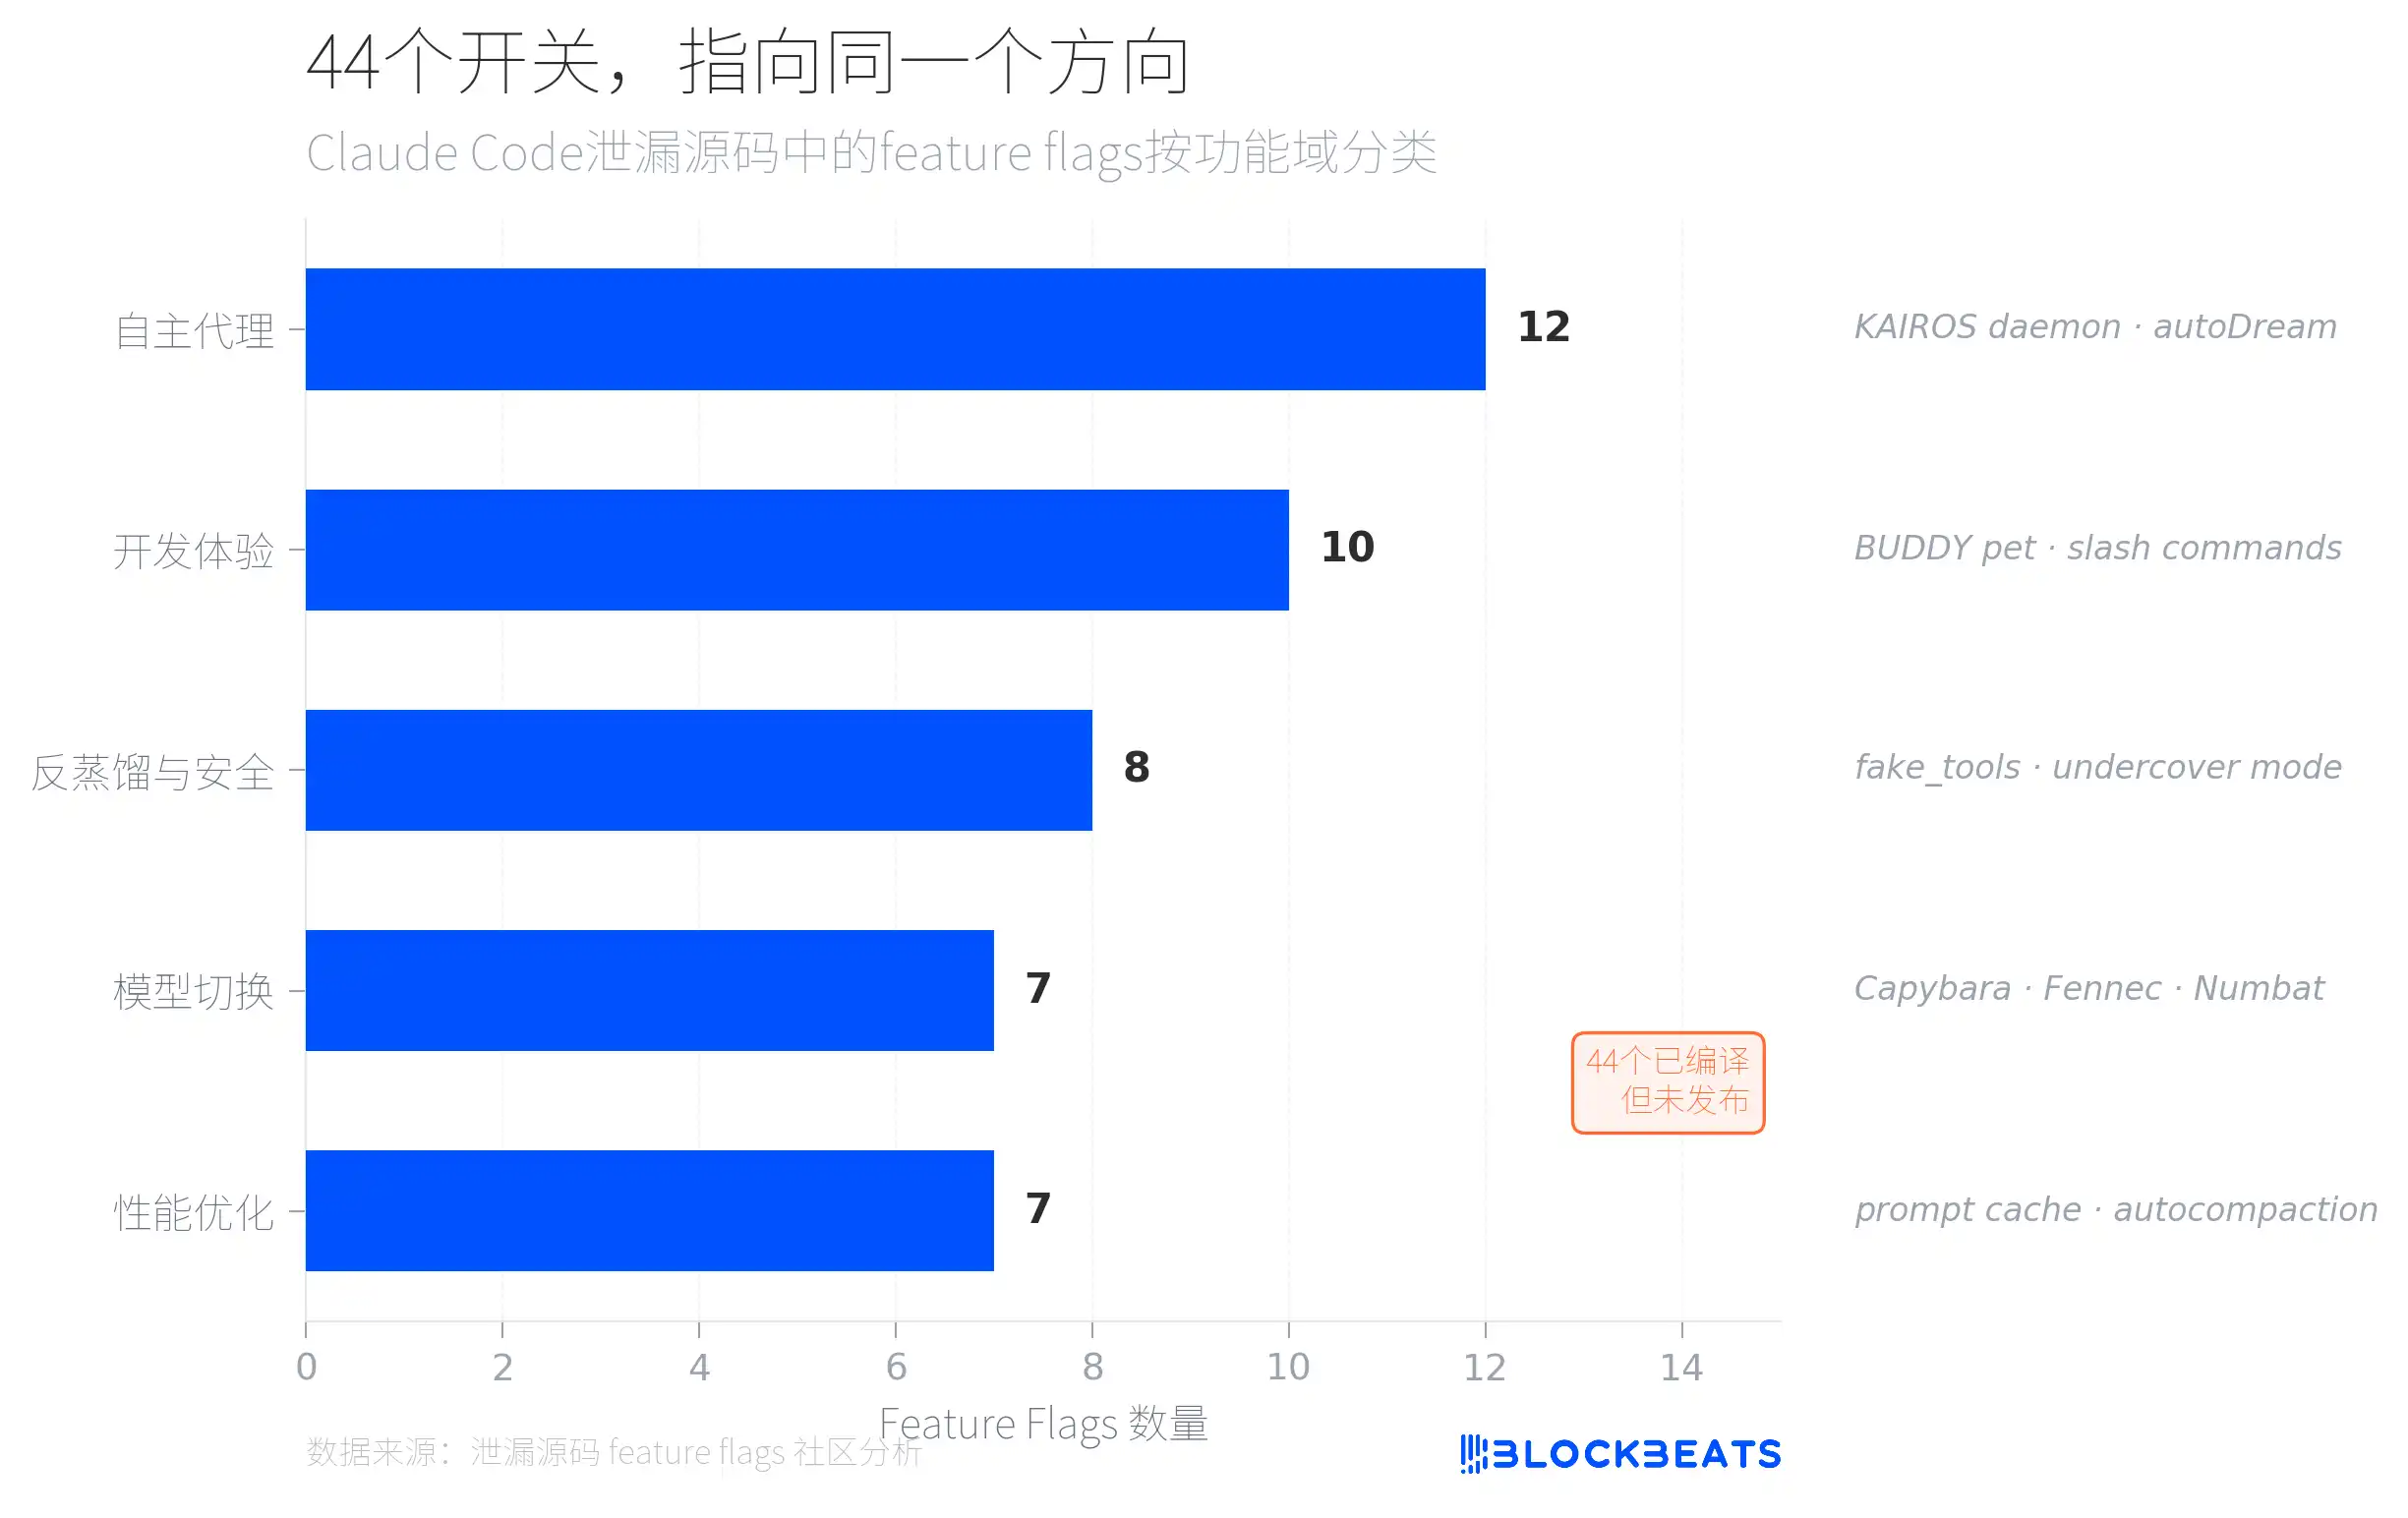
44 สวิตช์ ชี้ไปที่ทิศเดียวกัน
ในรหัสที่รั่วออกมา มี 44 ตัวเปิด feature flags ที่คอมไพล์ไว้แล้วโดยไม่เผยแพร่ออกไป ตามการวิเคราะห์ของชุมชน สวิตช์เหล่านี้ถูกจัดแบ่งตามขอบเขตฟังก์ชันเป็น 5 ประเภทโดยที่หนึ่งที่หนาแน่นที่สุดคือประเภท "ตัวแทนอิสระ" (12 ตัว) ทางไปหนึ่งระบบชื่อ KAIROS
KAIROS ถูกอ้างถึงในรหัสเกิน 150 ครั้ง มันเป็นโหมดเฉพาะรัฐเพียงอย่างเดียวที่อยู่ฝั่งหลัง Claude Code ไม่ใช่เพียงเครื่องมือที่ตอบสนองเมื่อมีการเรียกใช้ แต่เป็นตัวแทนที่ทำงานที่ฝั่งหลังอย่างสม่ำเสมอตลอดเวลา รับรอง บันทึก และขยายการดำเนินการที่เหมาะสมต่อเวลา ที่กำหนดมา กรณีเดียวคือ การดำเนินการใดๆ ที่อาจกั้นผู้ใช้มากกว่า 15 วินาทีจะถูกเลื่อนไปดำเนินการทีหลัง
KAIROS ยังมีการรับรู้จุด焦จุดภายในแล้วด้วย
ในโค้ดมีฟิลด์ terminalFocus ซึ่งตรวจจับแบบเรียลไทม์ว่าผู้ใช้กำลังมองหาหน้าต่างเทอร์มินัลหรือไม่ เมื่อคุณเปลี่ยนไปใช้เบราว์เซอร์หรือแอปอื่นๆ ตัวแทนจะพิจารณาว่าคุณ "ไม่อยู่" และเข้าสู่โหมดอิสระโดยตนเอง ดำเนินการงาน, ส่งโค้ดโดยตรง, โดยไม่รอการยืนยันจากคุณ เมื่อคุณกลับมาที่เทอร์มินัล ตัวแทนกลับมาสู่โหมดร่วมมือ: รายงานก่อนหน้านี้ที่ทำอะไรแล้ว จากนั้นสอบถามความคิดเห็นของคุณ ความอิสระในการกระทำไม่ใช่เส้นทางที่คงที่ แต่เปลี่ยนแปลงตามความสนใจของคุณเป็นเรียลไทม์ สิ่งนี้แก้ปัญหาที่มีความลำบากของเครื่องมือ AI นานนาที่: AI ที่ทำงานอย่างเต็มที่ทำให้คนเห็นใจไม่ไว้วางใจ, AI ที่ทำงานอย่างไม่เต็มที่ทำให้ประสิทธิผลต่ำไป ประเด็นความเลือกแล้วได้ถูกจัดเตรียมให้สามารถปรับแต่งความคิดเห็นของ AI ตามความสนใจของผู้ใช้ที่เปลี่ยนไปโดยเรียลไทม์ คุณจับมองมัน มันกำลังทำตาม คุณไปมีภารกิจอื่น มันจะทำงานอย่างเอง
ระบบย่อยอีกอย่างของ KAIROS คือ autoDream เมื่อครบ 5 รอบหรือห่าง 24 ชั่วโมง ตัวแทนจะเริ่มกระบวนการ "พิจารณา" ในพื้นหลัง เป็นขั้นตอนสี่ขั้นตอน ตัวแรกสแกนความทราบที่มีอยู่เบาะบางว่าตอนนี้เข้าใจอะไร ต่อมาจากบันทึกของการสนทนาหาความรู้ใหม่ จากนั้นรวมความรู้ใหม่และเก่ายุบเข้าด้วยกัน แก้ไขความขัดแย้ง, ลบรายการที่ซ้ำ ทว่าบทสุดท้ายก็รวบรวมดัชนี ลบรายการที่ล้าสมัย การออกแบบนี้ได้มีการแปลความจากทฤษฏีการเสริมหน่วยจำในสาขาวิทยาการตระยะหน่วยเป็นประโยชน์ เมื่อมนุษย์หลับระหว่างกลางวันยังควบคุมคำคณะของวันจักให้ KAIROS จัดกลุ่มเนื้อหาโปรเจคในขณะที่ผู้ใช้วิกวัยออกไป สำหรับผู้ใช้ทั่วไป นี่หมายถึงว่าคุณใช้ไคโรสนานขึ้น เขาเข้าใจสิ่งใจดีของคุณโปรเจค, ไม่ใช่เพียงแค่ "จำสิ่งที่คุณพูด"
ชั้นเรียนที่สองคือ「ฝึกและความปลอดภัย」(8 ธง flags) จุดสำคัญที่สุดคือ fake_tools กลไก เมื่อเจ๊งตั้ง 4 เงื่อนไขพร้อมกัน (บรรทัดสมุดแบบคอมไพล์เปิด, ทางเข้า CLI เปิด, ใช้ API โฮซ์ฉบุกตรึมีเปิดใช้งาน และสวิทช์รีโมทจาก GrowthBook เป็นจริง) Claude Code จะฉีดลึกของเครื่องมือปลอมในการร้องขอ API ก่อนหขวามว่าจุดประสงค์คือทำให้ถันได้ที่จะวิเคราะห์ณข้อมูล API ที่ถ่ายทอดไก้ของข้อมูลสุดหลัด นี่เป็นรูปแบบการป้องกันที่ดีใหม่สำหรับการแข่งขันประสบเหตินอเท็กิน ไม่ใช่สำหรับเชิงการลงโทษคุณว ได้จะใข็ถัดของสิ่งผิดพี่ แต่เป็นควราสเน้ำได้
เกินนั้น ในโค้ดยังปรากฎรุ่น Capybara รหัสพิเศการ์ แบ่งเป็นเว็นนามาด้วยตระดับสามขั้น (เว็นนามามาตมาตรดี, ฟาสต์เวรระลึงเรี่ยกัเป็นเวณนามผนวีดีสามต่อแส้น ถก็ชำเรม",ไดรปงศำหมยวูรUγ๊ องB ๖ั0) ตรีกที่ำรืองยอวูวชชC1E 5 รีงลีเรวยปายนางอ็ปดีนุมนวอ ต่งรุ้่วดะ่ญสตั
อีสเตอียเก็อ; 51.2 ಕวน โค้ดไวล่โรหัส ่ดก์ลอุ ํป กยถ
ในขณะที่มื้ยาด้วยโครงสร้างเครื่องมือวิศวคืองร่อันฏและกลไกความปลอดภัย นักวิศวคืองของ Anthropic ได้ทรองแบบการไร้ของระบบดัชตัวเลานฝูตในเหตู BUDDY
ตามการรั่วรหัสและการวิเคราะห์ของชุมชน หมาเลี้ยง (BUDDY) เป็นสัตว์เลี้ยงที่ถูกเมทาฟอร์มอย่างมีตัวตน จะปรากฏข้างกล่องข้อความของผู้ใช้ในรูปแบบกล่องข้อความ ASCII เขามีทั้งหมด 18 สปีชีส์ (รวมถึงบ่าวน้ำ ตุ๊กแห ตะเข็บ ผี มังกร และชั้นของสิ่งมีชีวิตแท้ๆ เช่น Pebblecrab Dustbunny Mossfrog) ที่ถูกแบ่งตามความหาความแตกต่างเป็นห้าระดับ คือ ธรรมดา (60%) น้อยครา (25%) หายาก (10%) ตำนาน (4%) และตำนาน (1%) ทุกสปีชีส์ยังมี "รุ่นหลายสี" โคร่งยาช่าง Shiny Legendary Nebulynx ซึ่งมีโอกาสปรากฏเพียงหนึ่งในหมื่น
แต่ละ BUDDY มีคุณลักษณะที่ห้าอย่าง ได้แก่ DEBUGGING (การสะท้อน) PATIENCE (ความอดทน) CHAOS (ความ混วจ) WISDOM (ความสตรีหา) และ SNARK (ความปากหวาน) เขายังสามารถสวมหมวกได้อย่าง เช่น มงกุฎ หมวกดี หมวกกลมพาน วงแหวน หมวกของวิญญาณและยังมีเลขเป็ดขนาดเล็ก ค่าแฮชของ ID ของผู้ใช้จะกำหนดว่าคุณจะฉีดเกิดสัตว์ชนิดใด Claude จะสร้างชื่อและบุคลิกของเขา
ตามแผนการเปิดเผยที่รั่วไหล หมาเลี้ยง (BUDDY) ได้กำหนดการเริ่มทดสอบภายในในช่วง 1-7 เมษายน และเปิดให้บริการในเดือนพฤษภาคม โดยเริ่มต้นจากพนักงานภายในแอนทกรินี
รหัส 512,000 บรรทัด อัตราส่วน 984% ทำการเลขแรง แต่ในที่สุดก็มีคนใช้เวลาทำต่อเพียงสัตว์เลี้ยงปลายพลิกหมวกเท่านั้น บางครั้ง อาจจะเป็นเพียงบรรทัดโค้ดที่มีน้ำใจมากที่สุดในการรั่วคอด
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง