เหตุใดการแก้ไขปัญหาด้วยการวางยาพิษจึงประสบความสำเร็จซ้ำแล้วซ้ำเล่า ทั้งๆ ที่ "ค่าเล่าเรียน" สูงถึง 50 ล้านดอลลาร์?
ชื่อเรื่องเดิม: เงิน 50 ล้านดอลลาร์ถูกขโมยไปเพียงเพราะไม่ได้ตรวจสอบที่อยู่ให้รอบคอบ
ผู้เขียนต้นฉบับ: เอริค, Foresight News
เมื่อเช้าตรู่ของเมื่อวานนี้ตามเวลาปักกิ่ง นักวิเคราะห์ข้อมูลบนบล็อกเชนชื่อ Specter ได้ค้นพบกรณีที่เงิน USDT เกือบ 50 ล้านเหรียญถูกโอนไปยังที่อยู่ของแฮ็กเกอร์ เนื่องจากความล้มเหลวในการตรวจสอบที่อยู่ในการโอนอย่างรอบคอบ
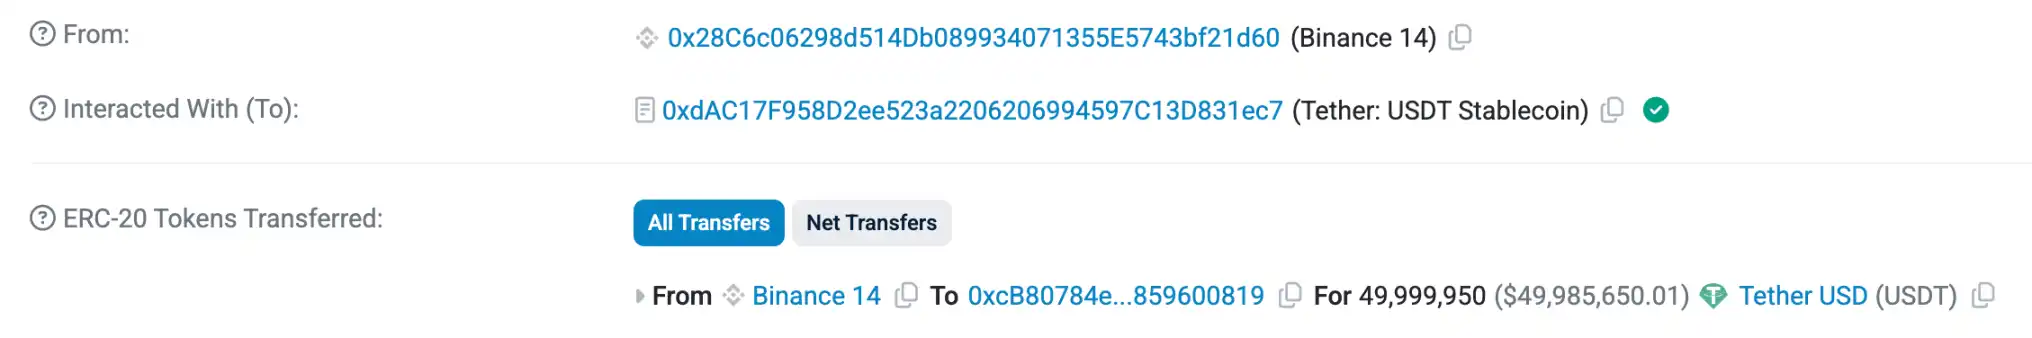
จากการตรวจสอบของผม พบว่าที่อยู่ (0xcB80784ef74C98A89b6Ab8D96ebE890859600819) ได้ถอน 50 USDT จาก Binance เมื่อเวลาประมาณ 13:00 น. ตามเวลาปักกิ่ง ในวันที่ 19 เพื่อเป็นการทดสอบก่อนการถอนเงินจำนวนมาก
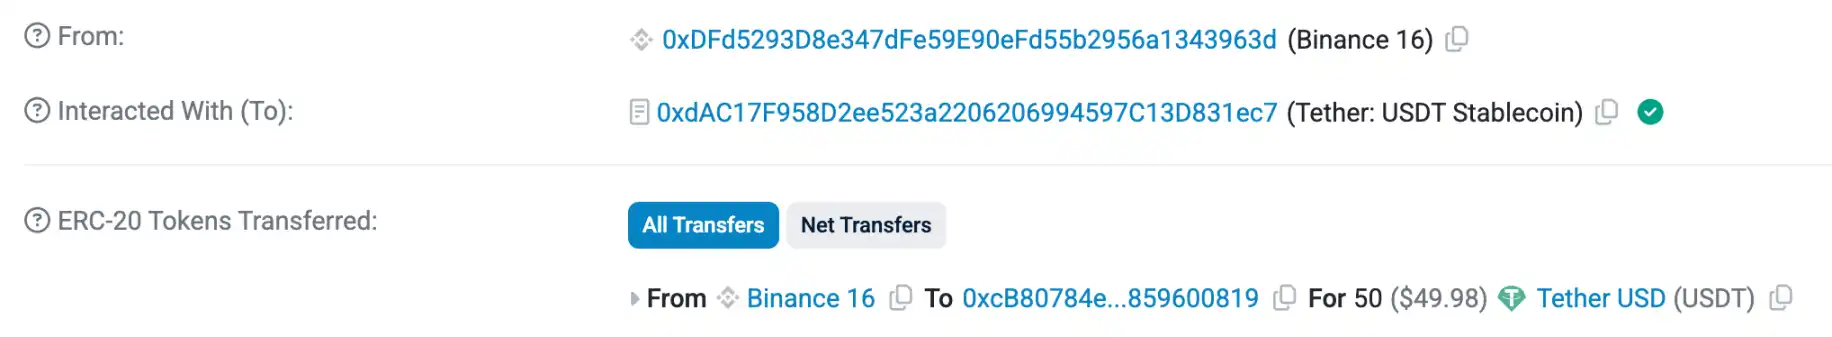
ประมาณ 10 ชั่วโมงต่อมา ที่อยู่ดังกล่าวได้ถอน USDT จำนวน 49,999,950 จาก Binance ในคราวเดียว เมื่อรวมกับ USDT จำนวน 50 ที่ถอนไปก่อนหน้านี้ ยอดรวมจึงสูงถึง 50 ล้านเหรียญสหรัฐ
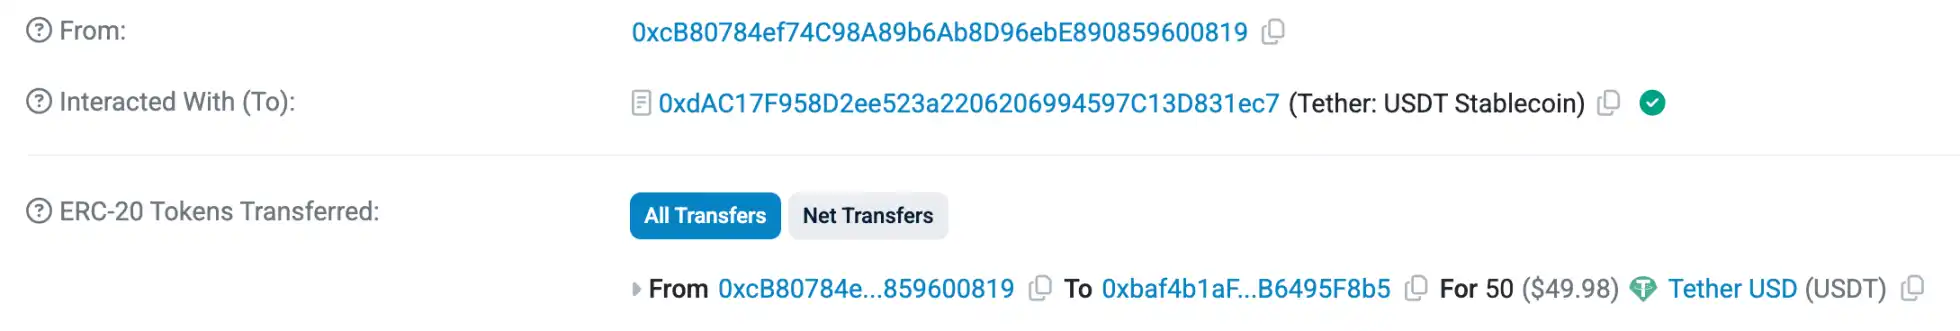
ประมาณ 20 นาทีต่อมา ที่อยู่ซึ่งได้รับ USDT จำนวน 50 ล้านเหรียญ ได้โอน USDT จำนวน 50 ล้านเหรียญไปยัง 0xbaf4…95F8b5 เพื่อวัตถุประสงค์ในการทดสอบ
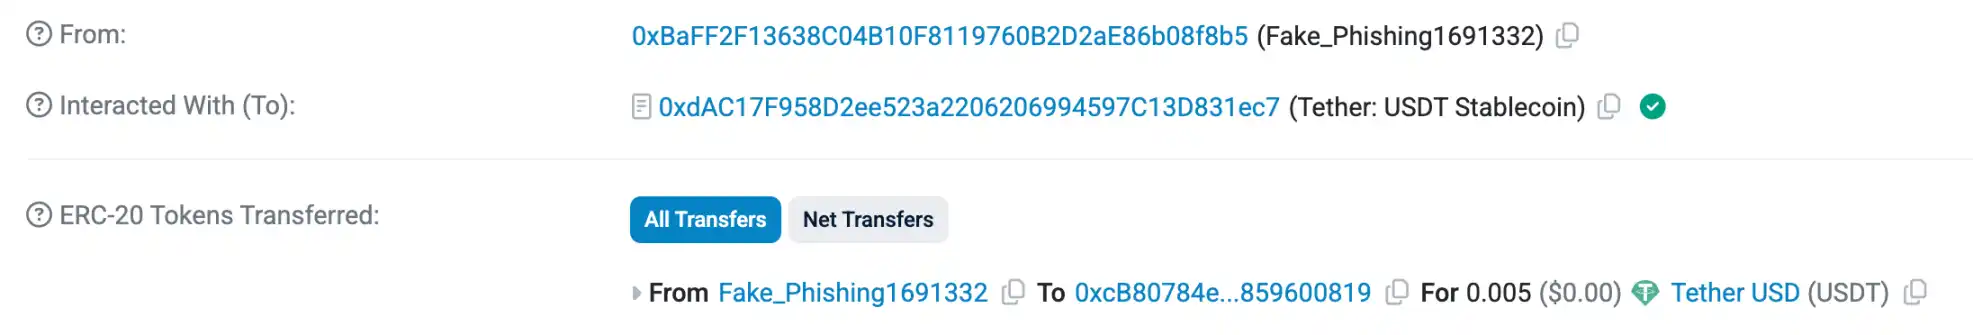
ไม่ถึง 15 นาทีหลังจากทำการโอนทดสอบเสร็จสิ้น แฮ็กเกอร์ที่ใช้ที่อยู่ 0xbaff…08f8b5 ได้โอน 0.005 USDT ไปยังที่อยู่ที่มี USDT เหลืออยู่ 49,999,950 USDT ที่อยู่ซึ่งแฮ็กเกอร์ใช้นั้นมีลักษณะคล้ายคลึงกันมากทั้งในส่วนต้นและส่วนท้ายกับที่อยู่ที่ได้รับ 50 USDT ทำให้เห็นได้ชัดว่าเป็นกรณีของการโจมตีแบบ "การวางยาพิษที่อยู่" (address poisoning)
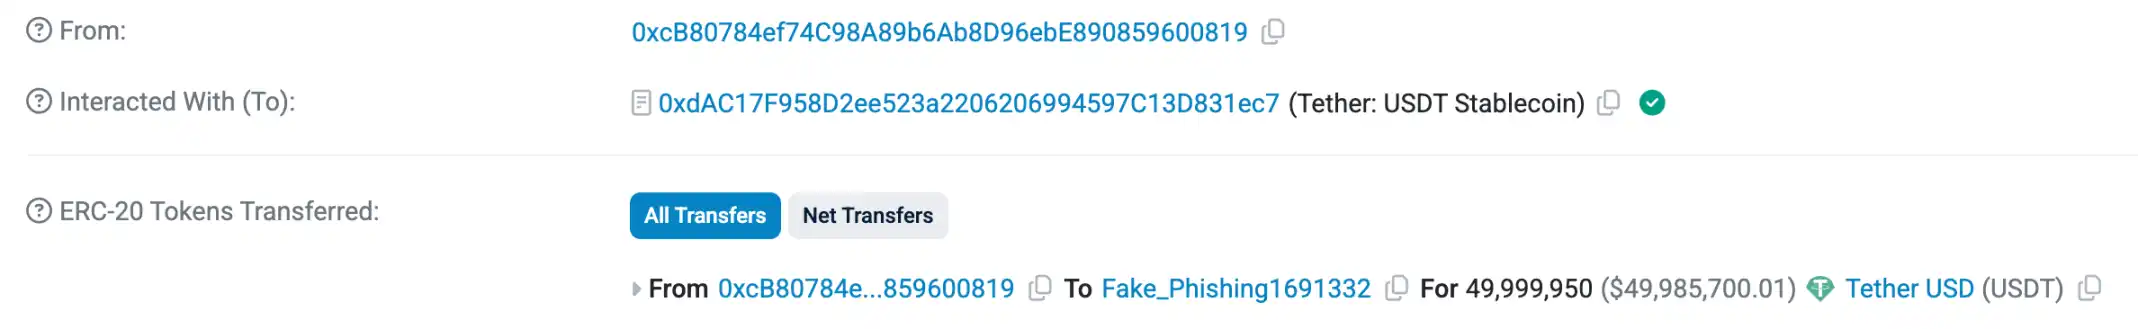
สิบนาทีต่อมา เมื่อที่อยู่ซึ่งขึ้นต้นด้วย 0xcB80 กำลังจะโอน USDT ที่เหลืออีก 40 ล้านเหรียญ มันอาจเผลอคัดลอกธุรกรรมก่อนหน้า ซึ่งเป็นที่อยู่ที่แฮ็กเกอร์ "วางยาพิษ" อุปกรณ์ ทำให้ USDT เกือบ 50 ล้านเหรียญตกไปอยู่ในมือของแฮ็กเกอร์โดยตรง
เมื่อได้เงิน 50 ล้านดอลลาร์มาแล้ว แฮ็กเกอร์ก็เริ่มฟอกเงินภายใน 30 นาที ตามรายงานของ SlowMist แฮ็กเกอร์ได้แปลง USDT เป็น DAI ผ่าน MetaMask ก่อน จากนั้นใช้ DAI ทั้งหมดซื้อ Ethereum ประมาณ 16,690 เหรียญ เหลือ Ethereum ไว้ 10 เหรียญ และโอนส่วนที่เหลือไปยัง Tornado Cash
เมื่อเวลาประมาณ 16:00 น. ตามเวลาปักกิ่งเมื่อวานนี้ เหยื่อได้โพสต์ข้อความบนบล็อกเชนระบุว่า ได้มีการยื่นฟ้องคดีอาญาอย่างเป็นทางการแล้ว และด้วยความช่วยเหลือจากหน่วยงานบังคับใช้กฎหมาย หน่วยงานด้านความปลอดภัยทางไซเบอร์ และโปรโตคอลบล็อกเชนหลายตัว ทำให้สามารถรวบรวมข้อมูลข่าวกรองที่น่าเชื่อถือจำนวนมากเกี่ยวกับการแฮ็กได้ เหยื่อระบุว่า แฮ็กเกอร์สามารถทิ้งเงินไว้ 1 ล้านดอลลาร์สหรัฐ และคืนเงินส่วนที่เหลือ 98% หากแฮ็กเกอร์ปฏิบัติตาม จะไม่มีการดำเนินการใดๆ เพิ่มเติม แต่หากไม่เป็นเช่นนั้น เหยื่อจะดำเนินคดีทางกฎหมายกับแฮ็กเกอร์ทั้งทางอาญาและทางแพ่ง และจะเปิดเผยตัวตนของแฮ็กเกอร์ต่อสาธารณะ อย่างไรก็ตาม จนถึงขณะนี้ แฮ็กเกอร์ยังไม่ได้ตอบสนองใดๆ
จากข้อมูลที่รวบรวมโดยแพลตฟอร์ม Arkham พบว่าที่อยู่ดังกล่าวมีประวัติการทำธุรกรรมจำนวนมากกับ Binance, Kraken, Coinhako และ Cobo Binance, Kraken และ Cobo นั้นเป็นที่รู้จักกันดีอยู่แล้ว แต่ Coinhako อาจเป็นชื่อที่ไม่คุ้นเคยนัก Coinhako เป็นแพลตฟอร์มแลกเปลี่ยนสกุลเงินดิจิทัลที่ตั้งอยู่ในสิงคโปร์ ก่อตั้งขึ้นในปี 2014 และได้รับใบอนุญาตสถาบันการชำระเงินขนาดใหญ่จากหน่วยงานกำกับดูแลทางการเงินของสิงคโปร์ในปี 2022 ทำให้เป็นแพลตฟอร์มแลกเปลี่ยนที่ได้รับการกำกับดูแลในสิงคโปร์
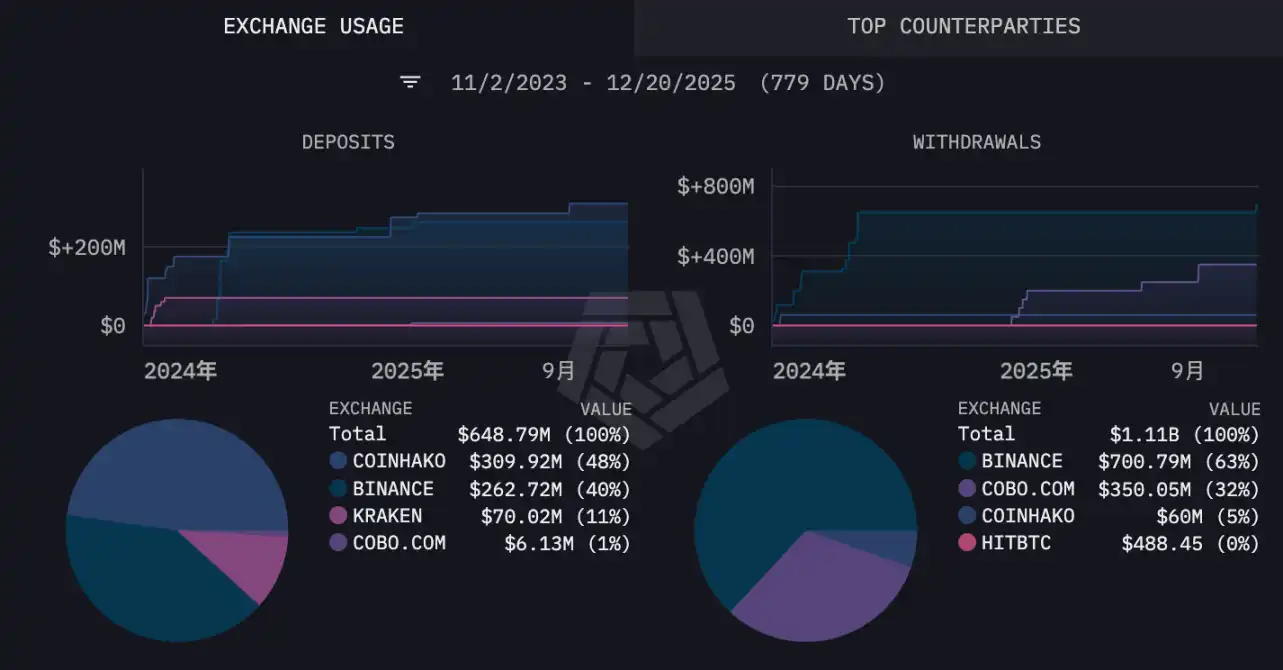
เนื่องจากที่อยู่ดังกล่าวใช้แพลตฟอร์มการซื้อขายหลายแห่งและบริการโฮสติ้ง Cobo อีกทั้งยังสามารถติดต่อทุกฝ่ายเพื่อติดตามตัวแฮ็กเกอร์ได้ภายใน 24 ชั่วโมงหลังเกิดเหตุ ผมจึงคาดการณ์ว่าที่อยู่ดังกล่าวน่าจะเป็นขององค์กรมากกว่าบุคคลใดบุคคลหนึ่ง
"อุบัติเหตุ" นำไปสู่ความผิดพลาดครั้งใหญ่
คำอธิบายเดียวสำหรับความสำเร็จของการโจมตีแบบ "ปลอมแปลงที่อยู่" คือ "ความประมาทเลินเล่อ" การโจมตีเช่นนี้สามารถหลีกเลี่ยงได้ง่ายๆ โดยการตรวจสอบที่อยู่ซ้ำอีกครั้งก่อนทำการโอนเงิน แต่บุคคลที่เกี่ยวข้องในเหตุการณ์นี้เห็นได้ชัดว่าละเลยขั้นตอนสำคัญนี้ไป
การโจมตีด้วยการวางยาพิษที่อยู่เริ่มปรากฏขึ้นในปี 2022 และเรื่องราวนี้มีต้นกำเนิดมาจากเครื่องมือสร้าง "ที่อยู่พรีเมียม" ซึ่งเป็นเครื่องมือที่สามารถปรับแต่งส่วนเริ่มต้นของที่อยู่ EVM ได้ ตัวอย่างเช่น ตัวผมเองสามารถสร้างที่อยู่เริ่มต้นด้วย 0xeric เพื่อให้ที่อยู่มีความโดดเด่นมากขึ้น
ต่อมาแฮกเกอร์ค้นพบว่าเครื่องมือนี้มีข้อบกพร่องในการออกแบบ ซึ่งทำให้พวกเขาสามารถเจาะรหัสส่วนตัวได้ด้วยวิธีเดาแบบสุ่ม (brute-force) ส่งผลให้เกิดการโจรกรรมทางการเงินครั้งใหญ่หลายครั้ง อย่างไรก็ตาม ความสามารถในการสร้างส่วนเริ่มต้นและส่วนท้ายที่กำหนดเองได้นั้น ยังทำให้บุคคลที่ประสงค์ร้ายบางคนเกิด "ไอเดียที่แยบยล" ขึ้นมา กล่าวคือ โดยการสร้างที่อยู่ที่มีส่วนเริ่มต้นและส่วนท้ายคล้ายกับที่อยู่โอนเงินที่ผู้ใช้ทั่วไปใช้ และโอนเงินไปยังที่อยู่เหล่านั้นที่ผู้ใช้ใช้บ่อย ผู้ใช้บางคนอาจเข้าใจผิดคิดว่าที่อยู่ของแฮกเกอร์เป็นที่อยู่ของตนเอง และมอบสินทรัพย์บนบล็อกเชนของตนให้กับแฮกเกอร์โดยไม่รู้ตัว
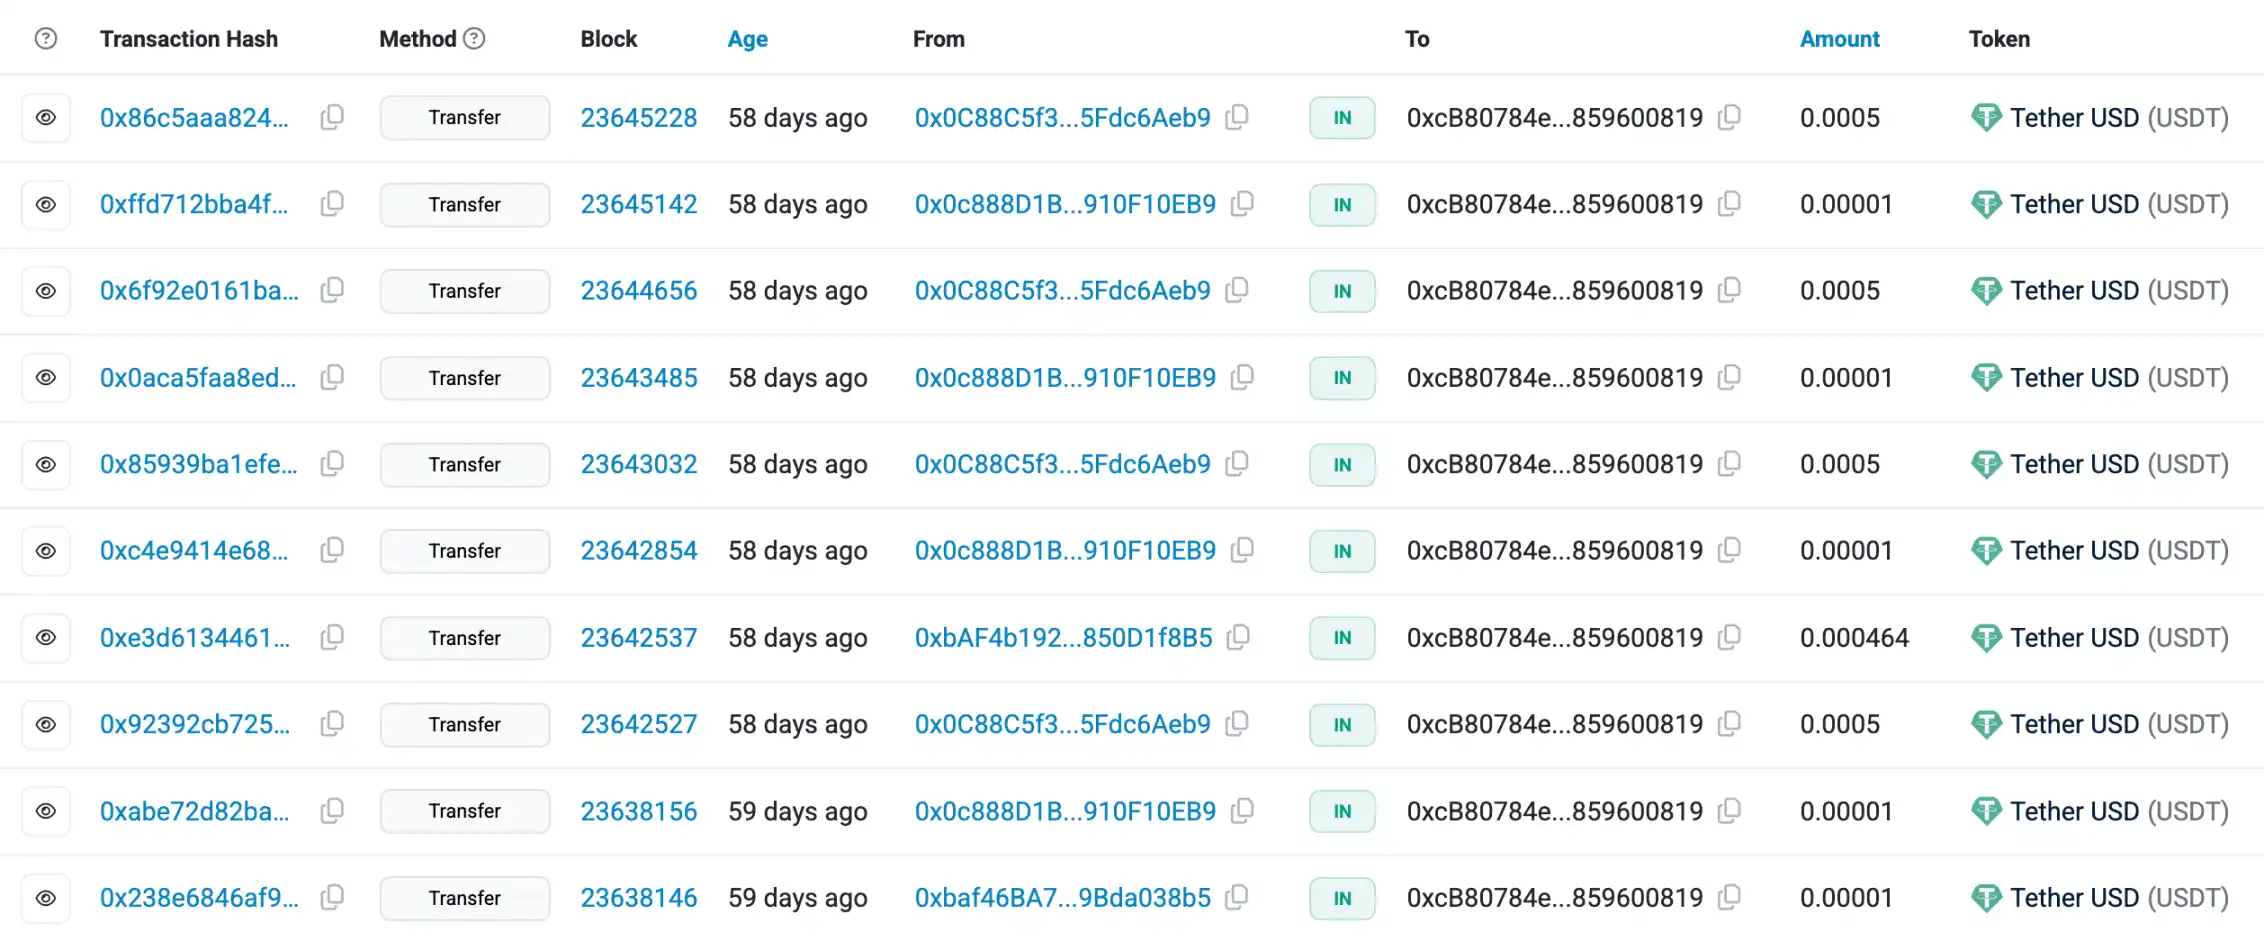
ข้อมูลบนบล็อกเชนในอดีตแสดงให้เห็นว่า ที่อยู่ IP ที่ขึ้นต้นด้วย 0xcB80 เป็นเป้าหมายหลักของแฮกเกอร์ก่อนการโจมตีครั้งนี้ และการโจมตีแบบ "การวางยาพิษที่อยู่ IP" เริ่มขึ้นเมื่อเกือบหนึ่งปีที่แล้ว การโจมตีประเภทนี้โดยพื้นฐานแล้วเกี่ยวข้องกับการที่แฮกเกอร์เดิมพันว่าคุณจะตกเป็นเหยื่อในที่สุดเนื่องจากความประมาทหรือความไม่ระมัดระวัง วิธีการโจมตีที่ตรวจจับได้ง่ายนี้เองที่ทำให้บุคคลที่ไม่ระมัดระวังตกเป็นเหยื่อซ้ำแล้วซ้ำเล่า

จากเหตุการณ์ดังกล่าว หวัง ชุน ผู้ร่วมก่อตั้ง F2Pool ได้ทวีตแสดงความเห็นใจต่อผู้เสียหาย โดยระบุว่าเมื่อปีที่แล้ว เพื่อทดสอบว่าที่อยู่ของเขาถูกแฮ็กโดยการรั่วไหลของรหัสส่วนตัวหรือไม่ เขาได้โอนบิตคอยน์ 500 เหรียญไปยังที่อยู่ดังกล่าว แต่กลับถูกแฮ็กเกอร์ขโมยไป 490 เหรียญ แม้ว่าประสบการณ์ของหวัง ชุนจะไม่เกี่ยวข้องกับการโจมตีด้วยการวางยาพิษที่อยู่ดังกล่าว แต่เขาอาจต้องการแสดงให้เห็นว่าทุกคนล้วนทำผิดพลาดได้ และความประมาทของผู้เสียหายไม่ควรถูกตำหนิ แต่ควรถูกตำหนิที่แฮ็กเกอร์มากกว่า
50 ล้านดอลลาร์ไม่ใช่จำนวนเงินน้อย แต่ก็ไม่ใช่จำนวนเงินที่มากที่สุดที่ถูกขโมยไปในการโจมตีลักษณะนี้ ในเดือนพฤษภาคม 2024 ที่อยู่หนึ่งได้โอน WBTC มูลค่ากว่า 70 ล้านดอลลาร์ไปยังที่อยู่ของแฮ็กเกอร์เนื่องจากการโจมตีที่คล้ายกัน แต่ในที่สุดเหยื่อก็สามารถกู้คืนเงินเกือบทั้งหมดได้ผ่านการเจรจาบนบล็อกเชนด้วยความช่วยเหลือจากบริษัทรักษาความปลอดภัย Match Systems และแพลตฟอร์มการซื้อขาย Cryptotex อย่างไรก็ตาม ในเหตุการณ์นี้ แฮ็กเกอร์ได้แปลงเงินที่ขโมยมาเป็น ETH อย่างรวดเร็วและโอนไปยัง Tornado Cash ดังนั้นจึงยังไม่แน่ชัดว่าจะสามารถกู้คืนได้หรือไม่
ในเดือนเมษายน Jameson Lopp ผู้ร่วมก่อตั้งและหัวหน้าเจ้าหน้าที่ฝ่ายความปลอดภัยของ Casa ได้เตือนว่าการโจมตีแบบ "การวางยาพิษที่อยู่" กำลังแพร่กระจายอย่างรวดเร็ว โดยมีเหตุการณ์ดังกล่าวเกิดขึ้นมากถึง 48,000 ครั้งบนเครือข่าย Bitcoin เพียงอย่างเดียวตั้งแต่ปี 2023
การโจมตีเหล่านี้ รวมถึงลิงก์การประชุม Zoom ปลอมบน Telegram นั้นไม่ได้ซับซ้อนอะไร แต่เป็นวิธีการที่ "เรียบง่าย" นี่เองที่ทำให้ผู้คนลดความระมัดระวังลง สำหรับพวกเราที่ใช้ชีวิตอยู่ในป่ามืด การระมัดระวังอยู่เสมอจึงเป็นสิ่งที่ดี
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง