<p>ZEC ยังคงเพิ่มขึ้นเรื่อย ๆ โครงการใดบ้างที่น่าจับตามองในเส้นทางความเป็นส่วนตัว</p>
ชื่อบทความต้นฉบับ: Crypto's Privacy Powerhouses
ผู้เขียนต้นฉบับ: @blocmates
แปลโดย: Peggy, BlockBeats
หมายเหตุจากบรรณาธิการ:
ในการพัฒนาทางเทคโนโลยีของโลกคริปโต ความเป็นส่วนตัวไม่เคยหายไปไหนอย่างแท้จริง ปัจจุบัน ด้วยกิจกรรมบนเชนที่เพิ่มขึ้นอย่างรวดเร็วและจำนวนผู้ใช้ที่ขยายตัวอย่างต่อเนื่อง ความเป็นส่วนตัวจึงกลับมาเป็นประเด็นหลักที่หลีกเลี่ยงไม่ได้อีกครั้ง
จากอุดมคติของ cypherpunk สู่การนำเทคโนโลยีอย่าง Zero-Knowledge Proof (ZKP), Fully Homomorphic Encryption (FHE) และ Multi-Party Computation (MPC) มาใช้งานจริง รวมถึงแอปพลิเคชันความเป็นส่วนตัวที่มุ่งเน้นผู้ใช้ที่ค่อยๆ เติบโต เรากำลังเห็นยุคแห่ง "การปรับโครงสร้างความเป็นส่วนตัว"
บทความนี้พยายามตอบคำถามง่ายๆ แต่สำคัญ: ในโลกบนเชนที่ทุกการกระทำสามารถถูกบันทึก วิเคราะห์ และติดตาม เราจะรักษาสพื้นที่ส่วนตัวของเราได้อย่างไร?
ต่อไปนี้เป็นบทความต้นฉบับ:
คริปโตและความเป็นส่วนตัว: จุดเริ่มต้นของเสรีภาพ
หากประวัติศาสตร์สามารถให้ข้ออ้างอิงได้ เสรีภาพย่อมมีหนทางที่จะชนะเสมอ และในโลกคริปโต การเดิมพันกับความเป็นส่วนตัวก็คือการเดิมพันกับเสรีภาพ
เฮ้ พูดตามตรง หากคุณมีความสามารถ (และความอดทน) ในการสืบสวนบนเชนแบบ ZachXBT การทำธุรกรรมคริปโตสามารถถูกติดตามได้ — คุณรู้อยู่แล้วใช่ไหม?
ปัจจุบัน เรายังสามารถหาได้ว่าใครเป็นคนขโมยเงินในกระเป๋าเงินของคุณ: อาจจะเป็นคุณยายวัย 78 ปี หรือกลุ่มแฮกเกอร์ชาวเกาหลีเหนือที่ทำให้วงการคริปโตทั้งหมดตึงเครียด
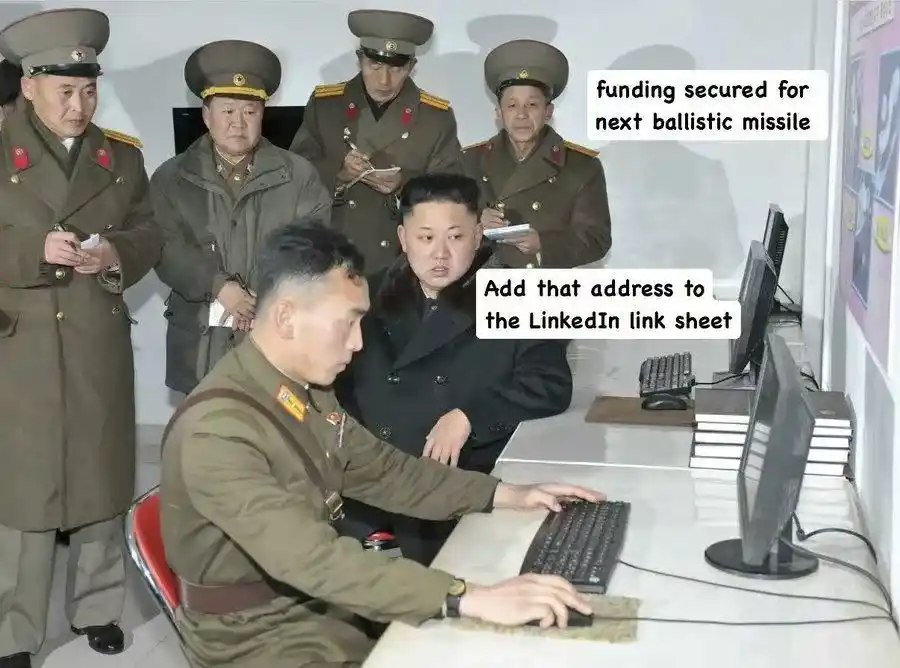
ใช่ กรณี "เลวร้าย" ที่กล่าวถึงข้างต้นมีอยู่จริง แต่เหตุผลที่พวกมันถูกเปิดเผยได้ก็เพราะกิจกรรมบนเชนเป็นแบบสาธารณะ
ใช่ "บัญชีแยกประเภทสาธารณะ" ที่ว่านี้เป็นแบบสาธารณะจริงๆ
แม้ว่าคนรุ่นใหม่ในปัจจุบันอาจจะไม่ค่อยรู้จัก แต่ "คนคริปโตเก่า" ต่างรู้ดีว่าจุดเริ่มต้นของ Bitcoin และโลกคริปโตทั้งหมดมาจากขบวนการ cypherpunk — ซึ่งเป็นอุดมคติที่สร้างสังคมเปิดบนพื้นฐานของความเป็นส่วนตัว
แนวคิดนี้เองที่ก่อให้เกิด Digicash สกุลเงินดิจิทัลที่เน้นความเป็นส่วนตัวของ David Chaum ซึ่งใช้เทคโนโลยี blind signature; และยังนำไปสู่ระบบการชำระเงินแบบนิรนามและกระจายอำนาจ b-money ที่เสนอโดย Wei Dai (ฟังดูเหมือนชื่อแร็ปเปอร์ใช่ไหมล่ะ)
ต่อมา Satoshi ได้ก้าวไปอีกขั้นโดยการออกแบบความเป็นส่วนตัวในระดับหนึ่งในบัญชีแยกประเภทที่โปร่งใสอย่างสมบูรณ์ Bitcoin อาศัยที่อยู่แบบนามแฝงและแฮชการเข้ารหัสแทนชื่อจริงหรือข้อมูลระบุตัวตน ซึ่งสร้างภาพลวงตาของ "การไม่เปิดเผยตัวตน"
แต่ภาพลวงตานี้อยู่ได้ไม่นานนัก ด้วยการเพิ่มขึ้นของสัญญาอัจฉริยะ ความสนใจได้เปลี่ยนไปที่ความสามารถในการตั้งโปรแกรม และความเป็นส่วนตัวก็ถูกผลักไสให้เป็นชายขอบ
ปัจจุบัน ด้วยการกลับมาได้รับความนิยมของการเข้ารหัสอีกครั้ง เราจึงกลับมาสู่คำถามเริ่มต้น: ความเป็นส่วนตัวยังคงเป็นหลักการสำคัญของโลกการเข้ารหัสหรือไม่?
การอภิปรายเกี่ยวกับความเป็นส่วนตัวไม่ได้จำกัดอยู่แค่ "การรับและส่งเงินบนบัญชีแยกประเภทสาธารณะ" อีกต่อไป แต่ได้ขยายไปสู่ทุกระดับของแอปพลิเคชันบนเชน
ในบทความวันนี้ เราจะสำรวจว่าความเป็นส่วนตัวหมายถึงอะไรในโลกการเข้ารหัส มีมิติใดบ้าง ผลิตภัณฑ์ใดบ้างที่สร้างขึ้นรอบความเป็นส่วนตัว สิ่งที่เราควรให้ความสนใจ และความคิดของเราเกี่ยวกับอนาคตของความเป็นส่วนตัวในการเข้ารหัส
นั่งประจำที่ เรามาเริ่มกันเลย
ความเป็นส่วนตัวในการเข้ารหัสหมายถึงอะไร?
วิธีที่ดีที่สุดในการทำความเข้าใจความเป็นส่วนตัวคือการมองจากมุมมองของการเงินแบบดั้งเดิม (TradFi)
ในระบบการเงินแบบดั้งเดิม ความเป็นส่วนตัวหมายความว่าข้อมูลส่วนบุคคลของคุณจะไม่ถูกเปิดเผย และเฉพาะสถาบันที่ได้รับอนุญาตเท่านั้นที่สามารถดูได้ ซึ่งรวมถึงข้อมูลไบโอเมตริกซ์ บันทึกการทำธุรกรรม ยอดคงเหลือในบัญชี และอื่นๆ อีกมากมายของคุณ
ในขณะที่ในโลกการเข้ารหัส แนวคิดหลักของความเป็นส่วนตัวคือการปกป้องข้อมูลส่วนบุคคลของผู้ใช้ในการทำธุรกรรมบนเชน ความเป็นส่วนตัวที่แท้จริงคือการทำให้ข้อมูลสามารถมองเห็นและเข้าใจได้โดยผู้ใช้เองหรือผู้ที่ได้รับอนุญาตเท่านั้น
หลายคนสับสนระหว่าง "ความเป็นส่วนตัว" กับ "การไม่เปิดเผยตัวตน" ในวัฒนธรรมการเข้ารหัส การไม่เปิดเผยตัวตนมีความเกี่ยวข้องอย่างใกล้ชิดกับความเป็นส่วนตัว แต่ทั้งสองมีความแตกต่างกันในทางเทคนิค
ตัวอย่างเช่น ความเป็นส่วนตัวมุ่งเน้นไปที่การซ่อนรายละเอียดการทำธุรกรรม เช่น จำนวนเงินที่โอน คู่สัญญา และข้อมูลอื่นๆ ที่เกี่ยวข้อง ในขณะที่การไม่เปิดเผยตัวตนหมายถึงการซ่อนตัวตนของผู้เข้าร่วมการทำธุรกรรม
การเปรียบเทียบที่ชัดเจนคือ Zcash และ Monero Zcash ซ่อนจำนวนเงินที่ทำธุรกรรมผ่านเทคโนโลยีการเข้ารหัส (เช่น zk-SNARKs) ในขณะที่ Monero ใช้ที่อยู่ซ่อนเร้นและการลงนามแบบวงแหวนเพื่อสร้างนามแฝงสำหรับข้อมูลระบุตัวตน
อย่างไรก็ตาม สำหรับการอภิปรายในบทความนี้ เราจะพิจารณาความเป็นส่วนตัวเป็นแนวคิดที่กว้างขึ้น ซึ่งรวมถึงการไม่เปิดเผยตัวตนด้วย
ทำไมความเป็นส่วนตัวจึงเป็นประเด็นสำคัญในโลกคริปโต?
ดังที่ได้กล่าวไว้ก่อนหน้านี้ รากฐานของอุตสาหกรรมคริปโตมาจากจิตวิญญาณของไซเฟอร์พังก์ ซึ่งเป็นปรัชญาที่แสวงหาความเป็นส่วนตัวและการกระจายอำนาจ โดยมีเป้าหมายเพื่อปลดปล่อยจากการควบคุมของรัฐและบรรลุอิสรภาพที่แท้จริง
แต่ในปัจจุบัน ด้วยการขยายตัวอย่างรวดเร็วของบริษัทเฝ้าระวังส่วนตัว อิทธิพลทางการเงินที่เพิ่มขึ้น และความเสี่ยงจากการละเมิดข้อมูลที่เกิดจากการพัฒนาของเทคโนโลยี AI สัญญาณเตือนเรื่องความเป็นส่วนตัวจึงดังขึ้นกว่าที่เคยเป็นมา
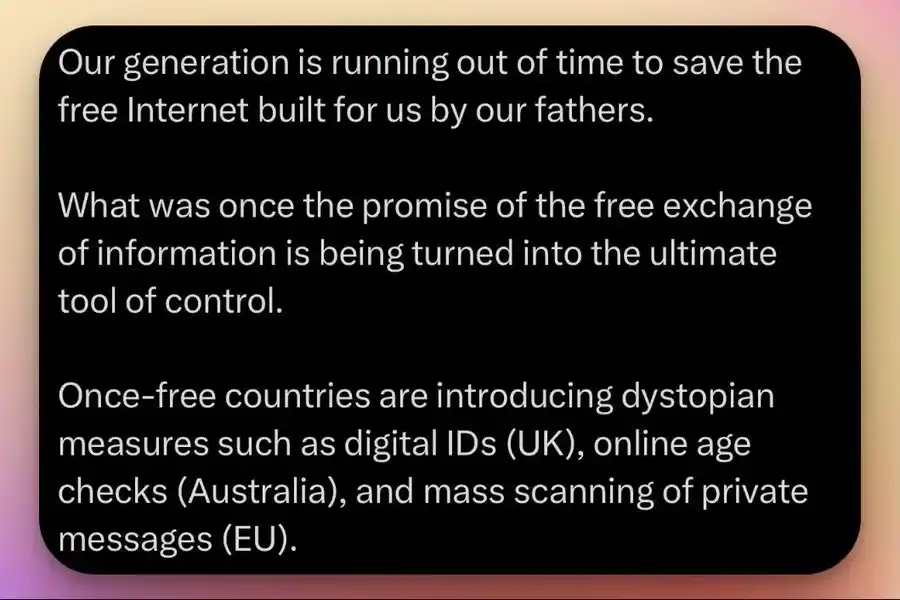
หากไม่มีการคุ้มครองความเป็นส่วนตัว ข้อมูลบนบล็อกเชนอาจเปิดเผยพฤติกรรมการบริโภค การกระจายความมั่งคั่ง บันทึกการบริจาคทางการเมือง และความสัมพันธ์ของคู่ค้า ซึ่งข้อมูลเหล่านี้หากตกไปอยู่ในมือที่ไม่ถูกต้อง อาจถูกนำไปใช้เพื่อการควบคุมหรือการแสวงหาผลประโยชน์ในระดับสูงสุด
เหตุผลสำคัญอีกประการหนึ่งที่ความเป็นส่วนตัวมีความสำคัญอย่างยิ่งในพื้นที่คริปโตคือ: หากไม่มีการสนับสนุนจากเทคโนโลยีความเป็นส่วนตัว คริปโตก็ไม่สามารถบรรลุการต่อต้านการเซ็นเซอร์ได้อย่างแท้จริง
ความเป็นส่วนตัวสามารถปกป้องบุคคลและองค์กรจากการบีบบังคับ ทำให้พวกเขาสามารถเข้าร่วมในระบบการเงินบนเครือข่ายได้อย่างอิสระโดยไม่ต้องได้รับอนุญาต
ความเป็นส่วนตัวยังช่วยให้มั่นใจถึงความปลอดภัยของผู้ใช้ในชีวิตจริงและความปลอดภัยของข้อมูลบนเครือข่าย โดยเฉพาะอย่างยิ่งเมื่อกราฟการทำธุรกรรมสาธารณะอาจเปิดเผยเป้าหมายที่มีมูลค่าสูง ผู้ใช้ต้องเผชิญกับความเสี่ยงจากการถูกแฮก การขู่กรรโชก หรือแม้กระทั่งการคุกคามทางกายภาพ ซึ่งเหตุการณ์เหล่านี้เกิดขึ้นบ่อยครั้งในช่วงไม่กี่ปีที่ผ่านมา
เทคโนโลยีเพิ่มความเป็นส่วนตัว (PETs)
มีหลายวิธีในการบรรลุความเป็นส่วนตัว ซึ่งแต่ละเทคโนโลยีได้รับการออกแบบมาสำหรับกรณีการใช้งานเฉพาะ แต่เป้าหมายสูงสุดของพวกเขานั้นสอดคล้องกัน: เพื่อให้การปกป้องความเป็นส่วนตัวและความปลอดภัยของข้อมูลแก่ผู้ใช้ปลายทาง
เทคโนโลยีที่แตกต่างกันมีข้อดี ข้อเสีย และระดับการนำไปใช้ที่แตกต่างกัน ด้านล่างนี้ เราจะแนะนำเทคโนโลยีเพิ่มความเป็นส่วนตัว (PETs) หลักๆ และวิธีการทำงานของพวกมันด้วยภาษาที่ไม่ใช่ทางเทคนิค:
1. Zero-Knowledge Proofs (ZK)
ตามชื่อที่แนะนำ Zero-Knowledge Proofs เป็นเทคโนโลยีที่สามารถ "พิสูจน์ว่าบางสิ่งเป็นความจริงโดยไม่เปิดเผยรายละเอียดเฉพาะ"
กลไกนี้เกี่ยวข้องกับบทบาทสองบทบาท: ผู้พิสูจน์ (Prover) มีหน้าที่พิสูจน์ว่าข้อความบางอย่างเป็นความจริง; ผู้ตรวจสอบ (Verifier) จะยืนยันความถูกต้องโดยไม่ต้องเข้าถึงข้อมูลพื้นฐาน
ZK เป็นเทคโนโลยีเพิ่มความเป็นส่วนตัวในการเข้ารหัสลับซึ่งมีสองรูปแบบหลัก: zkSNARKs (Zero-Knowledge Succinct Non-Interactive Argument of Knowledge); zkSTARKs (Zero-Knowledge Scalable Transparent Argument of Knowledge)
เทคโนโลยี ZK รองรับสถานการณ์การใช้งานความเป็นส่วนตัวที่หลากหลาย เช่น: การทำธุรกรรมที่เป็นความลับ (ซ่อนจำนวนเงินที่ทำธุรกรรม); การพิสูจน์สินทรัพย์ (ไม่จำเป็นต้องเปิดเผยที่อยู่หรือข้อมูลที่ละเอียดอ่อน); การตรวจสอบความเป็นส่วนตัวในระบบ Decentralized Identity; สัญญาอัจฉริยะที่เป็นส่วนตัว เป็นต้น
2、ลายเซ็นวงแหวน / ธุรกรรมแบบเป็นความลับวงแหวน (Ring Signatures / RingCT)
หากคุณเคยได้ยินเกี่ยวกับสกุลเงินดิจิทัลที่เปิดใช้งานการป้องกันความเป็นส่วนตัวโดยค่าเริ่มต้น มีแนวโน้มสูงว่าพวกมันใช้เทคโนโลยีลายเซ็นวงแหวน ตัวอย่างที่โดดเด่นที่สุดคือ Monero ซึ่งเป็นเหรียญความเป็นส่วนตัวที่เรียกว่า "ระดับไดโนเสาร์"
หลักการของลายเซ็นวงแหวนคือ: ผู้ใช้สามารถเริ่มทำธุรกรรมในกลุ่มได้ แต่จะไม่เปิดเผยผู้ลงนามที่เฉพาะเจาะจง ซึ่งจะซ่อนตัวตนของผู้ส่งผ่านการผสมผสานธุรกรรม
วิธีนี้เหมาะอย่างยิ่งสำหรับการบรรลุการไม่เปิดเผยตัวตน ช่วยให้ผู้ใช้สามารถทำธุรกรรมบนบล็อกเชนได้โดยไม่ต้องกังวลว่าจะถูกนักสืบบล็อกเชนสไตล์ ZachXBT ติดตาม
ด้วยเหตุนี้ Monero จึงเผชิญกับความท้าทายด้านกฎระเบียบมากมาย เช่น การถูกถอดออกจากกระดานแลกเปลี่ยน และแรงกดดันจากหน่วยงานกำกับดูแล ในทางตรงกันข้าม Zcash มีตัวเลือกที่อยู่โปร่งใส (t-address) และที่อยู่ความเป็นส่วนตัว (z-address) ซึ่งกระดานแลกเปลี่ยนสามารถรองรับเฉพาะธุรกรรมโปร่งใสเท่านั้น เพื่อตอบสนองข้อกำหนดด้านกฎระเบียบ
3、การเข้ารหัสแบบโฮโมมอร์ฟิคเต็มรูปแบบ (FHE)
หากคุณเคยแอบส่งกระดาษโน้ตลับๆ สมัยมัธยมปลาย ซึ่งมีแต่เพื่อนเท่านั้นที่สามารถถอดรหัสได้ คุณก็เคยสัมผัสกับแนวคิดพื้นฐานของ FHE มาแล้ว
FHE เป็นเทคโนโลยีการเข้ารหัสที่อนุญาตให้ทำการคำนวณโดยไม่ต้องถอดรหัสข้อมูล
ซึ่งหมายความว่าผู้ใช้สามารถส่งข้อมูลที่ละเอียดอ่อนได้โดยไม่ต้องกังวลว่าผู้ตรวจสอบจะเห็นเนื้อหาเฉพาะ
แม้ว่า FHE จะเน้นไปที่การปกป้องความเป็นส่วนตัวมากกว่าการไม่เปิดเผยตัวตน แต่ก็เป็นหนึ่งในเทคโนโลยีความเป็นส่วนตัวที่ทรงพลังที่สุดบนบล็อกเชนในปัจจุบัน
4、สภาพแวดล้อมการทำงานที่เชื่อถือได้ (TEE)
หากคุณเป็นผู้อ่าน blocmates มานาน คุณอาจคุ้นเคยกับ TEE มาบ้างแล้ว เราเคยเขียนบทความโดยเฉพาะเพื่อแนะนำหลักการทำงานของมัน
TEE เป็นเทคโนโลยีเพิ่มประสิทธิภาพความเป็นส่วนตัวที่ใช้ฮาร์ดแวร์ ซึ่งปกป้องข้อมูลผ่านพื้นที่แยกที่ปลอดภัย (enclave) ในโปรเซสเซอร์หรือเครือข่าย และใช้คีย์การเข้ารหัสเพื่อให้แน่ใจว่าข้อมูลเป็นความลับและสมบูรณ์
ตัวอย่างทั่วไปคือฟังก์ชันจดจำใบหน้าบนสมาร์ทโฟน:
เมื่อคุณตั้งค่าการจดจำใบหน้า อุปกรณ์จะรวบรวมลักษณะใบหน้าของคุณผ่านกล้อง และเข้ารหัสก่อนส่งไปยัง TEE เพื่อประมวลผล ข้อมูลดิบจะไม่ถูกเปิดเผยในรูปแบบข้อความธรรมดานอก TEE ภายใน TEE ข้อมูลเหล่านี้จะถูกแปลงเป็นแม่แบบทางคณิตศาสตร์ และจัดเก็บไว้อย่างปลอดภัยเพื่อใช้ในการตรวจสอบตัวตนในภายหลัง
5. การคำนวณแบบ Multi-Party Computation (MPC)
ในโลกคริปโตเคอร์เรนซี การดำเนินงานบางอย่างต้องอาศัยการทำงานร่วมกันของหลายคน MPC เป็นเทคโนโลยีความเป็นส่วนตัวในการเข้ารหัสที่ออกแบบมาเพื่อการนี้โดยเฉพาะ
ตัวอย่างเช่น ผลิตภัณฑ์ AI ต้องการโมเดลหลายตัวทำงานร่วมกันเพื่ออนุมานและปรับปรุงผลลัพธ์ หรือ DAO ต้องการตัดสินใจด้านธรรมาภิบาลแต่ไม่ต้องการเปิดเผยการลงคะแนนเสียงของสมาชิกแต่ละคน หรือกิจกรรมการประมูลบนบล็อกเชนที่ต้องดำเนินการประมูลโดยไม่เปิดเผยราคาเสนอซื้อ สิ่งเหล่านี้เป็นสถานการณ์การใช้งานทั่วไปของ MPC
MPC ช่วยให้ผู้เข้าร่วมหลายคนสามารถคำนวณฟังก์ชันร่วมกันได้ (เช่น การลงนามธุรกรรม การยืนยันยอดคงเหลือ) โดยไม่เปิดเผยข้อมูลอินพุตของแต่ละฝ่าย
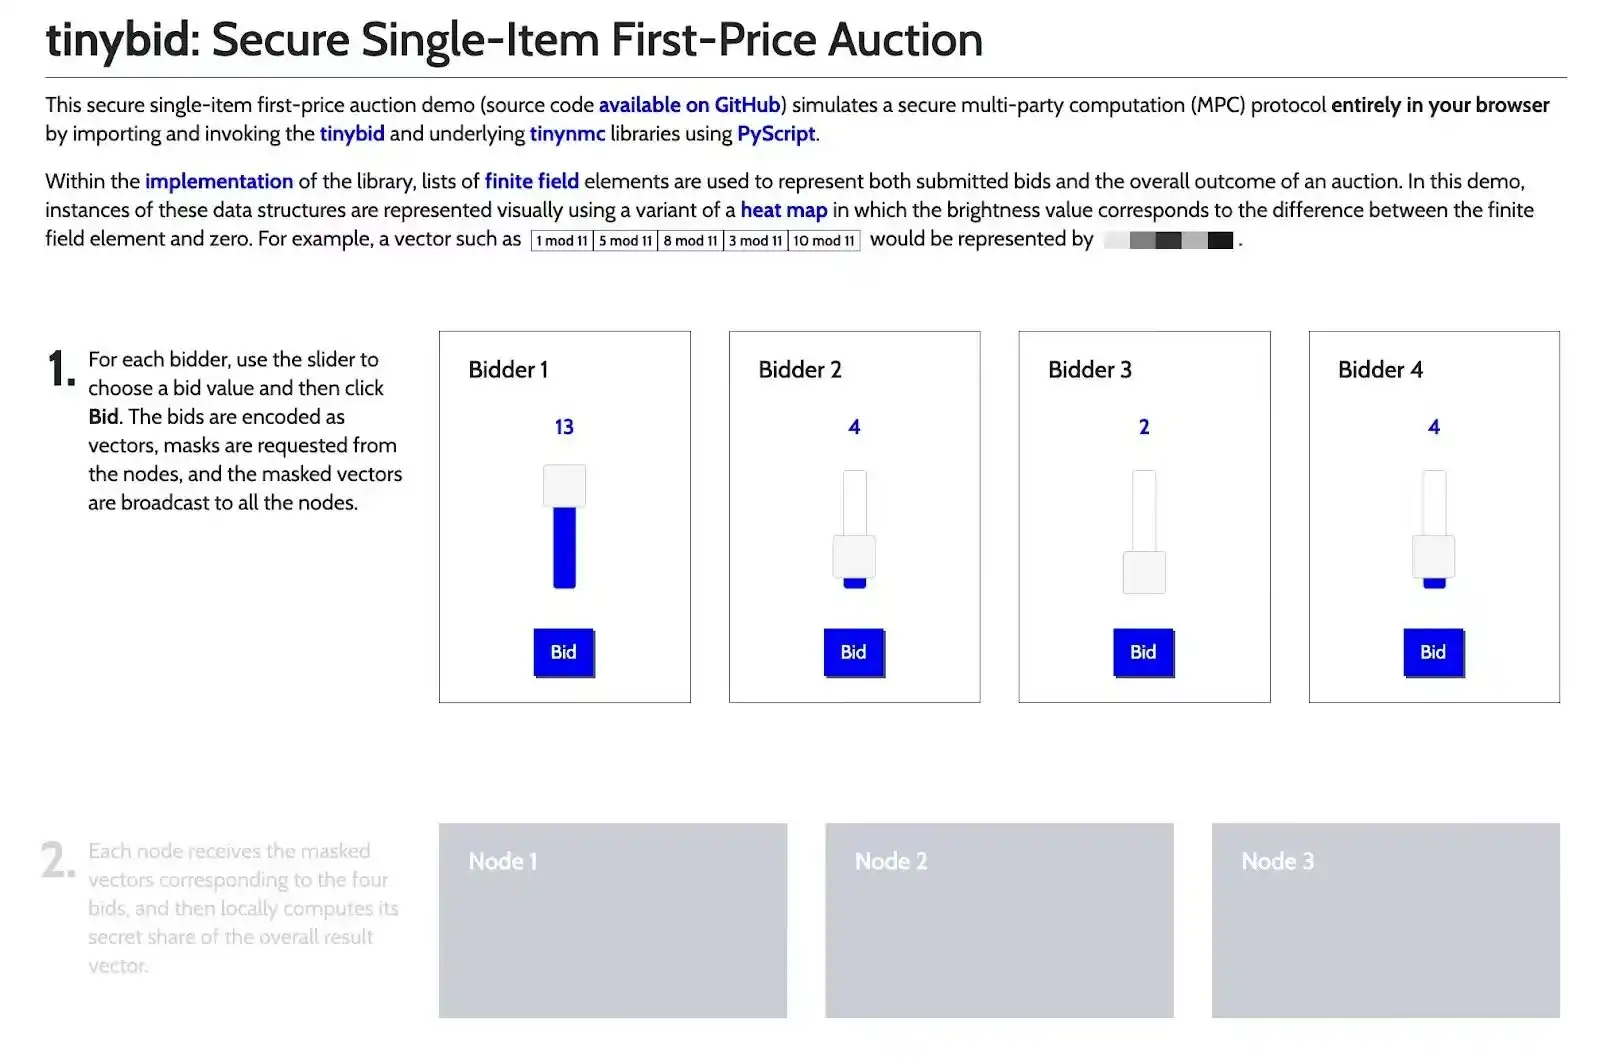
นอกเหนือจากเทคโนโลยีเพิ่มความเป็นส่วนตัว (PETs) ที่กล่าวมาข้างต้น ยังมีวิธีการอื่นๆ เช่น Coin Mixers, Homomorphic Encryption และ Composable Privacy ซึ่งอย่างหลังคือการรวมเครื่องมือความเป็นส่วนตัวหลายอย่างเข้าด้วยกันเพื่อให้ได้รับการป้องกันที่แข็งแกร่งยิ่งขึ้น
โครงการบางโครงการมุ่งเน้นการสร้างผลิตภัณฑ์โดยตรงโดยอิงจากเทคโนโลยีการเข้ารหัสเหล่านี้ ในขณะที่โครงการอื่นๆ มุ่งมั่นที่จะสร้างโครงสร้างพื้นฐานความเป็นส่วนตัวพื้นฐานเพื่อรองรับแอปพลิเคชันคริปโต
โครงการโครงสร้างพื้นฐานความเป็นส่วนตัวที่สำคัญ
วิธีการบรรลุความเป็นส่วนตัวในการเข้ารหัสมีหลากหลาย และไม่มีวิธีแก้ปัญหาเดียวที่ใช้ได้กับทุกสถานการณ์
ซึ่งหมายความว่า โครงการหรือทีมที่แตกต่างกันจะมุ่งเน้นไปที่มิติที่แตกต่างกันของ PETs เพื่อสร้างสำหรับแอปพลิเคชันและสถานการณ์การใช้งานเฉพาะ นี่คือโครงการโครงสร้างพื้นฐานความเป็นส่วนตัวที่น่าสนใจบางส่วน:
1. Nillion
เราเคยเขียนบทความโดยเฉพาะเกี่ยวกับเทคโนโลยีและสถานการณ์การใช้งานของ Nillion หากสนใจสามารถศึกษาเพิ่มเติมได้
กล่าวโดยสรุป โครงสร้างพื้นฐานของ @nillion มุ่งมั่นที่จะสร้างกลไกความน่าเชื่อถือแบบกระจายศูนย์สำหรับข้อมูลที่ละเอียดอ่อน เทคโนโลยีหลักคือ "Blind Computer" ซึ่งบรรลุความปลอดภัยของข้อมูลผ่าน PETs หลายอย่าง โดยเฉพาะอย่างยิ่ง Multi-Party Computation (MPC) สำหรับ NilDB และ Trusted Execution Environment (TEE) สำหรับ AI Inference (NilAI/NilCC)
Nillion ยังได้พัฒนาแอปพลิเคชันระดับผู้บริโภคที่น่าสนใจบนโครงสร้างพื้นฐานของพวกเขา ซึ่งเราจะกล่าวถึงในภายหลัง
2. Succinct
Airdrop ของ @SuccinctLabs อาจเปลี่ยนโชคชะตาของบางคน และอาจทำให้บางคนไม่พอใจ แต่เทคโนโลยีของพวกเขาก็ยังคงน่าจับตามอง
Succinct Labs สนับสนุน Zero-Knowledge Proofs (ZK) โดยเทคโนโลยีของพวกเขาช่วยให้สามารถพิสูจน์ซอฟต์แวร์ใดๆ ได้ แม้ว่านี่จะไม่ได้เน้นไปที่ความเป็นส่วนตัวโดยเฉพาะ แต่ผลิตภัณฑ์หลักของพวกเขา ซึ่งก็คือ SP1 ZK Virtual Machine สามารถนำไปใช้เพื่อปกป้องความเป็นส่วนตัวของไคลเอ็นต์ได้
ตัวอย่างเช่น Hibachi ใช้เทคโนโลยีนี้เพื่อประมวลผลการไหลของคำสั่งซื้อแบบส่วนตัว: แม้ว่าผู้ดำเนินการกลาง (Hibachi) จะยังคงมองเห็นข้อมูลได้ แต่ผู้สังเกตการณ์ภายนอกไม่สามารถเข้าถึงได้
3. Zama
@zama_fhe เป็นผู้นำด้านเทคโนโลยี FHE (Fully Homomorphic Encryption) โดยเน้นไปที่การสนับสนุนแอปพลิเคชันที่เป็นความลับ
Zama ได้สร้างโปรโตคอลบล็อกเชนที่เป็นความลับซึ่งสามารถผสานรวมกับเครือข่าย Solidity ได้ โดยสนับสนุนการทำธุรกรรม DEX ที่เป็นส่วนตัว, โปรโตคอลการให้กู้ยืมที่เป็นความลับ และแอปพลิเคชันโทเค็นที่มีความเป็นส่วนตัวในตัว
4. Zcash
พูดตามตรง Mert กำลังลงสมัครชิงตำแหน่ง KOL แห่งปีโดยการ "ปลุก" @Zcash (ZEC) ให้ตื่นขึ้นมาได้สำเร็จ
Zcash เป็นหนึ่งในโปรเจกต์ OG ในวงการความเป็นส่วนตัวของคริปโต ซึ่งเป็นผู้บุกเบิกการใช้การเข้ารหัส ZK สำหรับการชำระเงินแบบ peer-to-peer ที่เป็นความลับ โดยใช้ zkSNARKs เพื่อเปิดใช้งานธุรกรรมส่วนตัวที่เลือกได้ (shielded transactions)
เทคโนโลยีนี้ไม่ได้ซับซ้อน แต่เมื่อรวมกับรูปแบบเศรษฐกิจโทเค็นที่คล้ายกับ Bitcoin ทำให้ Zcash กลับมาเป็นที่สนใจอีกครั้ง โดยเฉพาะอย่างยิ่งสำหรับผู้ที่ยังคงเชื่อมั่นในจิตวิญญาณของไซเฟอร์พังค์
5. Monero
นอกจากจะมีชุมชน "ผู้ศรัทธา" เนื่องจากโทเค็น (XMR) ของพวกเขาแล้ว @monero เองก็ยังเป็นโปรเจกต์เทคโนโลยีความเป็นส่วนตัวที่น่าจับตามองอีกด้วย
Monero บรรลุความเป็นส่วนตัวในการทำธุรกรรมที่สมบูรณ์ผ่านเทคโนโลยีการเข้ารหัสสามอย่าง:
(1) ลายเซ็นแบบวงแหวน (Ring Signatures): ผสมผู้ลงนามจริงเข้ากับกลุ่มผู้ลงนามปลอม เพื่อซ่อนตัวตนของผู้ส่ง;
(2) ที่อยู่แบบซ่อน (Stealth Addresses): สร้างที่อยู่แบบใช้ครั้งเดียวสำหรับการทำธุรกรรมแต่ละครั้ง เพื่อป้องกันการสร้างความเชื่อมโยงระหว่างที่อยู่ผู้รับกับกระเป๋าเงิน;
(3) ธุรกรรมที่เป็นความลับแบบวงแหวน (RingCT): ซ่อนจำนวนธุรกรรมผ่านข้อผูกมัดการเข้ารหัสและหลักฐานช่วง (range proofs) พร้อมทั้งรับรองว่าอินพุตเท่ากับเอาต์พุต เพื่อป้องกันการสร้างเหรียญขึ้นมาลอยๆ
ต่างจาก Zcash ตรงที่ความเป็นส่วนตัวของ Monero นั้นเป็นข้อบังคับ ไม่มีคำว่า "การปกปิดข้อมูลที่เลือกได้" สิ่งนี้ทำให้เกิดแรงกดดันอย่างมากในด้านการปฏิบัติตามกฎระเบียบ ส่งผลให้แพลตฟอร์มแลกเปลี่ยนแบบรวมศูนย์จำนวนมากถอดออกจากการซื้อขาย
6. Arcium
จำที่เราบอกว่าความเป็นส่วนตัวไม่ใช่โซลูชัน "แบบเดียวสำหรับทุกคน" โดยเฉพาะอย่างยิ่งในระดับโครงสร้างพื้นฐานได้ไหม?
@Arcium เข้าใจเรื่องนี้เป็นอย่างดี
Arcium เป็นเครือข่ายการคำนวณแบบหลายฝ่ายที่สร้างโปรโตคอลหลายตัว หนึ่งในโปรโตคอลทั่วไปคือ Cerberus ซึ่งใช้โมเดลความปลอดภัยที่น่าสนใจมาก
Cerberus ทำงานภายใต้โมเดลความไว้วางใจ "ผู้เข้าร่วมที่ไม่ซื่อสัตย์ส่วนใหญ่" โดยมีกลไกตรวจจับการโกงและการยุติที่ระบุได้ หมายความว่าตราบใดที่มีโหนดหนึ่งซื่อสัตย์ ความเป็นส่วนตัวก็จะได้รับการรับรอง ระบบยังสามารถระบุโหนดที่ไม่ซื่อสัตย์ ไล่ออกและลงโทษได้
สิ่งนี้ตรงกันข้ามกับโปรโตคอลส่วนใหญ่ที่ต้องการ "ผู้เข้าร่วมที่ซื่อสัตย์ส่วนใหญ่" (เช่น โหนดมากกว่า 51% ซื่อสัตย์)
โปรโตคอลอีกตัวหนึ่งชื่อ Manticore ได้รับการออกแบบมาสำหรับสถานการณ์ AI โดยเฉพาะ แม้ว่าสมมติฐานด้านความปลอดภัยจะไม่แข็งแกร่งเท่า Cerberus แต่ก็เหมาะสำหรับสภาพแวดล้อมที่มีการควบคุมการอนุญาต เช่น การฝึกอบรม AI ในสภาพแวดล้อมที่เชื่อถือได้
เช่นเดียวกับ Nillion Arcium ยังรองรับแอปพลิเคชันระดับผู้บริโภคที่น่าสนใจมาก ซึ่งเราจะแนะนำในส่วนถัดไป
โครงการระดับผู้บริโภคที่สร้างขึ้นบนโครงสร้างพื้นฐานความเป็นส่วนตัว
เสน่ห์อย่างหนึ่งของความเป็นส่วนตัวในการเข้ารหัสคือมันไม่ใช่แค่แนวคิดเชิงนามธรรมทางเทคนิคเท่านั้น แต่ยังเป็นผลิตภัณฑ์ที่ผู้ใช้สามารถสัมผัสได้จริง
เราไม่จำเป็นต้องดำเนินการโค้ดระดับล่างเหมือนนักพัฒนา แต่เราสามารถใช้แอปพลิเคชันที่สร้างขึ้นบนโครงสร้างพื้นฐานความเป็นส่วนตัวเหล่านี้ได้โดยตรง และสัมผัสประสบการณ์ที่พวกเขานำมาให้
ต่อไปนี้คือแอปพลิเคชันความเป็นส่วนตัวระดับผู้บริโภคที่น่าจับตามอง:
1. Hibachi: การซื้อขายสัญญาที่มีความเป็นส่วนตัว
ไม่ใช่ทุกคนที่ต้องการให้สถานะการถือครองหรือบันทึกการชำระบัญชีของตนถูกเปิดเผยต่อสาธารณะ
จำเหตุการณ์ของ James Wynn ได้ไหม? ไม่ว่าเขาจะเป็นตัวหมากในเกมที่ใหญ่กว่า หรือเป็นเรื่องจริง เขาก็ถูก "ล่า" และถูกชำระบัญชีเนื่องจากการเปิดเผยการถือครองของเขาใน Hyperliquid สิ่งนี้แสดงให้เห็นว่าการซื้อขายสัญญาบนบล็อกเชนจำเป็นต้องมีการปกป้องความเป็นส่วนตัวอย่างแท้จริง
@hibachi_xyz กำลังสร้างสถาปัตยกรรมใหม่ที่ผสมผสานระหว่าง on-chain และ off-chain โดยใช้เทคโนโลยี ZK ของ Succinct (SP1) และโมดูลความพร้อมใช้งานของข้อมูล (DA) ของ Celestia เพื่อตรวจสอบ CLOB (Central Limit Order Book) บน blob ของ Celestia
ในฐานะโครงการด้านความเป็นส่วนตัว Hibachi ยังได้ปรับปรุงความเร็วในการดำเนินการ โดยมีความล่าช้าเพียง 5 มิลลิวินาที ปัจจุบันยังไม่มีการออกโทเค็น จึงควรติดตามอย่างต่อเนื่อง
2. NilGPT: แชทบอท AI ที่เน้นความเป็นส่วนตัว
พูดตามตรง AI บางครั้งก็ทำให้เรากังวลเล็กน้อย... โดยเฉพาะเมื่อมันเริ่มเรียกตัวเองว่า "ฉัน"
แต่เทคโนโลยีนั้นเจ๋งมาก โดยเฉพาะอย่างยิ่งวิธีที่ทุกคนเล่นกับ prompt ต่างๆ
อย่างไรก็ตาม หลายคนมักจะ "แชร์ข้อมูลมากเกินไป" เมื่อใช้แชทบอท AI โดยลืมไปว่าเบื้องหลังการสนทนาเหล่านี้คือ "สายตาที่สอดส่อง" ของระบบรวมศูนย์ เช่น ChatGPT, Gemini, Grok
NilGPT เป็นแชทบอท AI ที่ได้รับการสนับสนุนโดยโครงสร้างพื้นฐานความเป็นส่วนตัวของ Nillion โดยมีวัตถุประสงค์เพื่อปกป้องความเป็นส่วนตัวของการสนทนาของผู้ใช้ ผู้ใช้สามารถโต้ตอบกับ AI ได้อย่างมั่นใจโดยไม่ต้องกังวลว่าข้อมูลของตนจะถูกรวบรวมหรือวิเคราะห์โดยบุคคลที่สาม
นี่คือตำแหน่งของ @nilgpt_ – แชทบอท AI ที่เน้นความเป็นส่วนตัว สร้างขึ้นบนโครงสร้างพื้นฐานการคำนวณที่เป็นความลับของ Nillion โดยมีเป้าหมายเพื่อรับรองความปลอดภัยของการสนทนาและข้อมูลของผู้ใช้ ไม่มีการรวบรวมหรือเปิดเผยข้อมูลส่วนบุคคลใดๆ
NilGPT ใช้ Blind Compute Layer ของ Nillion เพื่อเข้ารหัสและประมวลผลข้อมูลระหว่างโหนดแบบกระจาย เพื่อให้มั่นใจว่าไม่มีเอนทิตีเดียวสามารถเข้าถึงอินพุตหรือเอาต์พุตที่ชัดเจนได้
3. Railgun: เกราะป้องกันนิรนามบนเชน
หากคุณต้องการความเป็นนิรนามที่แท้จริงบนบล็อกเชน Railgun เป็นตัวเลือกที่น่าพิจารณา (พูดอย่างถ่อมตัว นี่เป็นหนึ่งในโครงการความเป็นส่วนตัวที่ Vitalik สนับสนุนด้วย)
@RAILGUN_Project เป็นระบบนิเวศความเป็นส่วนตัวบนเชนที่ใช้การเข้ารหัสแบบ Zero-Knowledge ซึ่งสร้างขึ้นเป็นระบบสัญญาอัจฉริยะที่เข้ากันได้กับเชน Ethereum โดยรองรับการทำธุรกรรมที่เป็นส่วนตัวและการดำเนินการ DeFi โดยไม่ลดทอนความปลอดภัยหรือความสามารถในการประกอบ
Railgun มีการกระจายอำนาจอย่างสมบูรณ์และถูกกำกับดูแลโดย Railgun DAO โดยใช้เทคโนโลยี zk-SNARKs เพื่อเข้ารหัสยอดคงเหลือ ธุรกรรม และการดำเนินการสัญญาอัจฉริยะบนเชน ปัจจุบันรองรับเชนต่างๆ เช่น Ethereum, Polygon, BSC และ Arbitrum
สิ่งที่ต้องกล่าวถึงเป็นพิเศษคือ แตกต่างจากเครื่องผสมเหรียญแบบดั้งเดิม Railgun บรรลุการไม่เปิดเผยตัวตนที่สมบูรณ์ผ่านการเข้ารหัส ZK ในขณะที่ยังสามารถรวมเข้ากับ dApps และระบบสภาพคล่องที่มีอยู่ได้อย่างราบรื่น
4、Privy Home: ศูนย์กลางการจัดการกระเป๋าเงินที่เป็นมิตรต่อความเป็นส่วนตัว
พูดตามตรง Privy อาจเป็นหนึ่งในโครงการที่ใกล้เคียงกับ "ความเหมาะสมของผลิตภัณฑ์และตลาด" มากที่สุดในพื้นที่เข้ารหัสลับในปัจจุบัน
Privy Home พัฒนาโดย @privy_io เป็นเลเยอร์ควบคุมที่ปลอดภัยและศูนย์กลางการจัดการแบบรวมศูนย์สำหรับการจัดการกระเป๋าเงินที่ฝังอยู่ในแอปพลิเคชันเข้ารหัสลับต่างๆ มันให้โครงสร้างพื้นฐานกระเป๋าเงินพื้นฐานสำหรับประสบการณ์บนเชน ช่วยให้ผู้ใช้จัดการตัวตนและสินทรัพย์ได้อย่างปลอดภัยในหลายแอปพลิเคชัน
Privy อนุญาตให้ผู้ใช้ติดตาม เติมเงิน และจัดการสินทรัพย์จากหลายแอปพลิเคชันบนแพลตฟอร์มเดียว โดยใช้การแบ่งปันคีย์ (key sharding) และเทคโนโลยี Trusted Execution Environment (TEE) เพื่อรับประกันความปลอดภัย
มันช่วยเพิ่มประสบการณ์การดูแลตนเองและความสามารถในการทำงานร่วมกันข้ามแอปพลิเคชัน ทำให้การจัดการกระเป๋าเงินราบรื่นขึ้น พร้อมหลีกเลี่ยงการเปิดเผยคีย์ต่อแอปพลิเคชันเอง
5、Umbra: โหมดไม่ระบุตัวตนบน Solana
ปีนี้ Solana ได้กลายเป็นศูนย์กลางหลักของความบันเทิงบนเชน—การไหลเวียนของเงินทุนคึกคัก โอกาสมากมาย แต่สิ่งที่จะตามมาคือความสนใจ การตรวจสอบ และการตรวจสอบพฤติกรรมผู้ใช้ที่เพิ่มขึ้น
นี่คือเหตุผลที่ผลิตภัณฑ์อย่าง @UmbraPrivacy กลายเป็นสิ่งสำคัญ
Umbra เป็นโปรโตคอลความเป็นส่วนตัวที่ให้ "โหมดไม่ระบุตัวตน" สำหรับ Solana โดยอนุญาตให้มีการโอนเงินส่วนตัวบนเชนผ่านเครือข่ายความลับของ Arcium ทำให้ผู้ใช้มีความเป็นส่วนตัวทางการเงินอย่างแท้จริงบน Solana
ปัจจุบัน Umbra ได้เปิดตัวฟังก์ชันการโอนเงินส่วนตัว และในอนาคตจะยังคงสร้างศูนย์กลาง DeFi ที่เป็นส่วนตัวของ Solana ที่สมบูรณ์ยิ่งขึ้น รวมถึงการแลกเปลี่ยนส่วนตัว สะพานข้ามเชน Solana-Zcash และ SDK สำหรับกระเป๋าเงินและโปรแกรมอื่นๆ เพื่อรวมฟังก์ชันความเป็นส่วนตัวเข้ากับระบบ
ถ้าคุณเป็นคนดูวอลเล็ต คุณอาจจะเกลียดมัน แต่ถ้าคุณเป็นคนที่เล่นเกมบนเชนจริงๆ Umbra ก็คุ้มค่าแก่การรอคอย
6. Zashi App: ประตูสู่ความเป็นส่วนตัวสำหรับผู้ใช้ Zcash
ถ้าคุณ "ตาสว่าง" แล้วและเริ่มพิจารณาซื้อ $ZEC อย่างจริงจัง ขั้นตอนต่อไปคือการดาวน์โหลดและใช้งาน @zashi_app
Zashi เป็นกระเป๋าเงินมือถือที่พัฒนาโดย Electric Coin Co. (ECC) ซึ่งเป็นทีมผู้ก่อตั้ง Zcash ในปี 2016 Zashi สร้างขึ้นเพื่อ Zcash โดยเฉพาะ โดยเน้นที่ประสบการณ์การทำธุรกรรมที่ป้องกันความเป็นส่วนตัว
เป็นกระเป๋าเงินแบบ self-custody ผู้ใช้สามารถส่ง รับ และใช้ $ZEC ได้อย่างอิสระโดยไม่ต้องพึ่งพาคนกลาง รัฐบาล หรือบริษัท เพื่อหลีกเลี่ยงการติดตามกิจกรรม
Zashi เปิดใช้งานฟังก์ชันป้องกันโดยค่าเริ่มต้น โดยใช้เทคโนโลยีการเข้ารหัสแบบ zero-knowledge ของ Zcash เพื่อให้ความเป็นส่วนตัวแบบ end-to-end สำหรับการชำระเงินแบบ peer-to-peer เป็นเครื่องมือที่สะดวกที่สุดสำหรับผู้ใช้ Zcash ในการเริ่มต้นใช้งาน
พูดตามตรง ฉันเองก็ดาวน์โหลดแอปนี้แล้ว อินเทอร์เฟซเรียบง่ายและลื่นไหลมาก คุ้มค่าแก่การลองใช้
7. ความเป็นส่วนตัวไม่ใช่สิ่งเพิ่มเติม แต่เป็นแกนหลักของการเข้ารหัส
กำแพงของระบบดั้งเดิมกำลังกระชับขึ้น และการย้ายข้อมูลบนเชนก็เริ่มขึ้นอย่างเงียบๆ
แม้ว่าการแพร่หลายจะดูช้า แต่การเปลี่ยนจาก 0 เป็น 1 มักจะเป็นขั้นตอนที่ยากที่สุด การก้าวกระโดดจาก 1 เป็น 10 จะเร็วกว่ามาก กล่าวอีกนัยหนึ่ง เมื่อความคืบหน้าดำเนินต่อไป และแม้แต่คุณย่าของคุณก็เริ่มใช้งานเชน ความเป็นส่วนตัว ไม่ว่าจะเป็นของเธอหรือของคุณ ก็จะมีความสำคัญมากขึ้นเรื่อยๆ
เราเชื่อว่าความเป็นส่วนตัวไม่ได้เป็นเพียงคุณสมบัติ "เสริม" แต่เป็นรากฐาน เป็นคุณค่าหลักที่ต้องได้รับการพิจารณาอย่างจริงจัง นี่ควรเป็นวิธีที่คุณมองเห็นมันทั้งในระยะสั้นและระยะยาว
โครงสร้างพื้นฐานที่เกี่ยวข้องกำลังอยู่ระหว่างการก่อสร้าง ซึ่งบางส่วนได้เปิดใช้งานแล้วและได้พิสูจน์ความเป็นไปได้ด้วยการใช้งานจริง
เพื่อให้ทันสมัย ลองติดตามโซลูชันการรวมเหล่านี้เพื่อดูว่าโซลูชันใดสามารถตอบสนองความต้องการที่แท้จริงของคุณได้เหมือน AWS หรืออย่างน้อยก็ทำให้คุณเป็น "ผู้ใช้นิรนาม" บนเชนได้อย่างแท้จริง
หากประวัติศาสตร์สามารถเป็นเครื่องอ้างอิงได้ เสรีภาพมักจะมีทางที่จะชนะเสมอ และในโลกของคริปโต การเดิมพันกับความเป็นส่วนตัวก็คือการเดิมพันกับเสรีภาพนั่นเอง
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง