



GSM ใน BNB Chain: ปลดล็อคความสามารถด้านความปลอดภัยดั้งเดิมของเลเยอร์บล็อคเชน
ผู้เขียนต้นฉบับ: ทีมงานด้านความปลอดภัยของ GoPlus
สรุป
โมดูลความปลอดภัย GoPlus (GSM) สามารถผสานเข้ากับไคลเอนต์โหนด BNB Chain ที่กำหนดเองได้โดยตรง
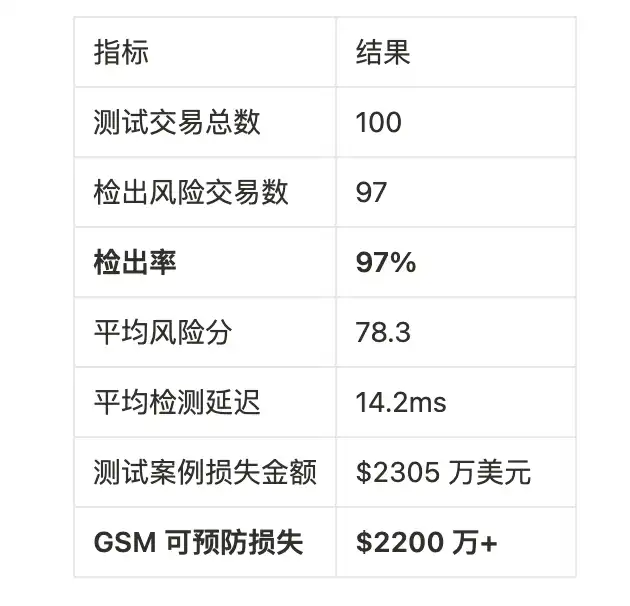
GSM บล็อกธุรกรรมการโจมตีจริงได้สำเร็จ 97 รายการจาก 100 รายการ - อัตราการตรวจจับ 97%
ป้องกันการสูญเสียทรัพย์สินของผู้ใช้กว่า 22 ล้านดอลลาร์ในปีที่ผ่านมา
การผสานรวมทำให้เวลาแฝงเพิ่มขึ้น <40ms ต่อธุรกรรม ไม่มีข้อขัดข้องที่ 1,000 TPS
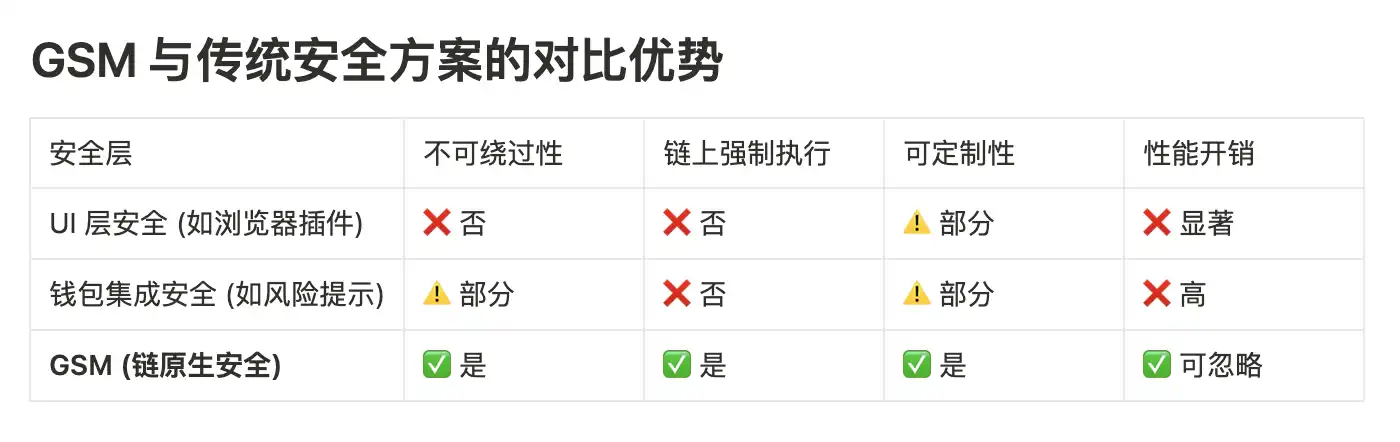
ไม่เหมือนกับกระเป๋าเงินหรือโซลูชัน API GSM ไม่สามารถข้ามได้ และบล็อกธุรกรรมก่อนที่จะเข้าสู่พูลหน่วยความจำ
GSM: ไฟร์วอลล์ที่ปลอดภัยบนฝั่งไคลเอนต์บล็อคเชน
GSM เป็น SDK แบบโมดูลาร์น้ำหนักเบาหรือบริการ API ที่สามารถฝังได้ ในกระเป๋าเงิน dApps บริการ RPC เครื่องเรียงลำดับเลเยอร์ 2 และโหนดเต็ม แก่นของมันคือ สร้างสะพานเชื่อมระหว่างธุรกรรมของผู้ใช้และเครือข่ายบริการความปลอดภัย GoPlus:
1. เมื่อมีการเรียกใช้ธุรกรรม GSM จะรวบรวมข้อมูลธุรกรรมและส่งไปยังเครือข่ายความปลอดภัย GoPlus;
2. GoPlus ใช้ขั้นตอนวิธี AI เพื่อวิเคราะห์ความเสี่ยงแบบเรียลไทม์ (รวมถึงข้อมูลธุรกรรมและนโยบายความปลอดภัยของผู้ใช้);
3. หลังจากส่งผลลัพธ์การประเมินความปลอดภัยกลับมาแล้ว GSM จะดำเนินการปล่อยหรือสกัดกั้น
แตกต่างจากโซลูชันความปลอดภัย Web2 ทั่วไป GSM ถูกสร้างขึ้นโดยตรงบนเลเยอร์บล็อกเชน โดยสร้าง ขอบเขตการแยกความปลอดภัย ระหว่างสภาพแวดล้อมแบบออนเชน/ออฟเชน สถาปัตยกรรมนี้:
· ขจัดการพึ่งพาสิ่งอำนวยความสะดวกภายนอกของ Web2;
· จัดการกับจุดอ่อนที่สุดในระบบรักษาความปลอดภัยแบบเดิม;
· แม้ว่า UI/UX ของชั้น Web2 จะถูกบุกรุก สินทรัพย์ของผู้ใช้ก็ยังคงได้รับการปกป้อง
การทดสอบนี้จะรวมเข้ากับโหนด BNB Chain โดยตรง
กลไกการกรองธุรกรรมสองขั้นตอนของ GSM
1️⃣ การคัดกรองธุรกรรมก่อน mempool (Sentinel Defense)
เมื่อมีการส่งธุรกรรมผ่านการเรียก RPC เช่น eth_sendRawTransaction, GSM จะสแกนทันที ก่อนที่จะเข้าสู่ mempool:
· เป้าหมาย: สกัดกั้นธุรกรรมที่เป็นอันตรายอย่างชัดเจน (เช่น ที่อยู่ที่อยู่ในบัญชีดำ การโต้ตอบสัญญาที่เป็นอันตรายที่ทราบ)
· ข้อดี: ป้องกันการแพร่กระจายของธุรกรรมที่เป็นอันตราย ลดการใช้หน่วยความจำ และประหยัดทรัพยากรโหนด
2️⃣ การวิเคราะห์แบตช์ตามบริบทที่จัดเตรียมไว้ล่วงหน้า
ทริกเกอร์ก่อนที่ธุรกรรมจะย้ายจากคิวไปยังรอดำเนินการ:
· เป้าหมาย: ดำเนินการวิเคราะห์เชิงลึกโดยคำนึงถึงบริบทของลำดับธุรกรรม (จัดกลุ่มและเรียงลำดับตามที่อยู่ต้นทางและค่า nonce)
· ความสามารถ:
ตรวจจับช่องโหว่ที่ซับซ้อน เช่น การโจมตีแบบ re-entrancy หลายขั้นตอน;
ระบุลำดับการฉ้อโกงในหลายธุรกรรม (เช่น การฉีดสภาพคล่องปลอมตามด้วยการถอนออก);
ประเมินความเสี่ยงของธุรกรรมแบบแบตช์ผ่านการให้คะแนนความเสี่ยงสะสม (ไม่สามารถทำได้ด้วยการวิเคราะห์ธุรกรรมเดียว)
เลเยอร์แคชอัจฉริยะ
จัดเก็บผลการสแกนล่าสุดเพื่อหลีกเลี่ยงการวิเคราะห์ซ้ำของกิจกรรมที่ไม่เป็นอันตรายที่มีความถี่สูง - ช่วยให้มั่นใจได้ว่ามีปริมาณงานสูงและเวลาแฝงต่ำ
ที่อยู่โอเพ่นซอร์ส
ไคลเอนต์โหนด BNBChain ที่ได้รับการปรับเปลี่ยนและข้อมูลการทดสอบได้รับการโอเพ่นซอร์ส ซึ่งสามารถดูได้ที่นี่.
โมเดลการตรวจจับความเสี่ยง: คุณสมบัติมิติมากกว่า 12 รายการ
GSM ประเมินธุรกรรมผ่านโมเดลการให้คะแนนแบบถ่วงน้ำหนักหลายปัจจัย:
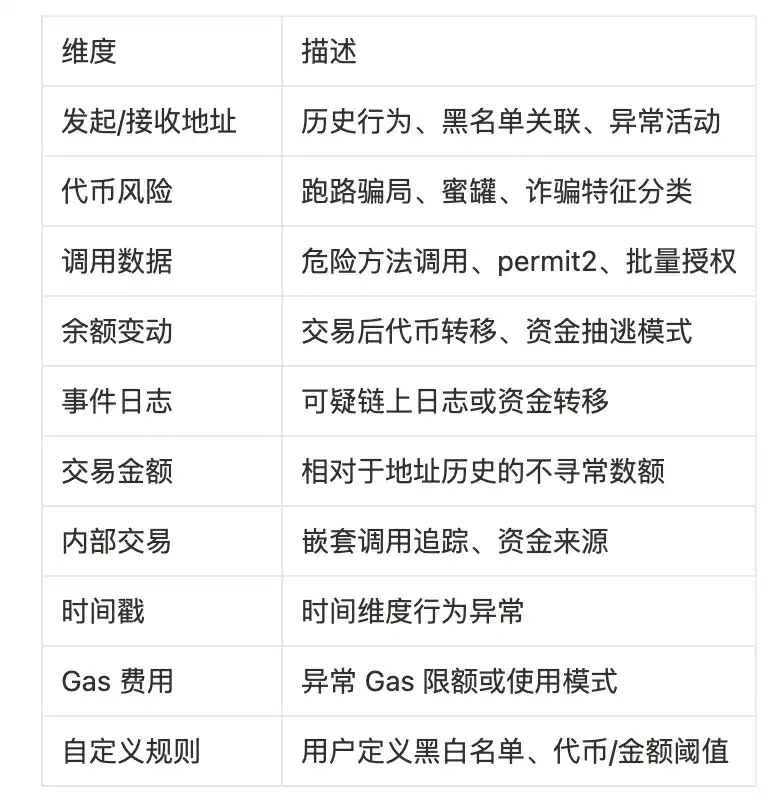
ผลลัพธ์คะแนนความเสี่ยง (0–100) และกลยุทธ์การจัดการ:
· 0–20: ความเสี่ยงต่ำ → ปล่อย
· 21–60: ความเสี่ยงปานกลาง → ทำเครื่องหมาย
· 61–100: ความเสี่ยงสูง → บล็อก (ค่าเริ่มต้น)
สามารถปรับเกณฑ์ตามกระเป๋าสตางค์ ผู้ใช้ หรือนโยบายโหนด
เกณฑ์มาตรฐานประสิทธิภาพ: อินเทอร์เฟซ gRPC
GSM มีอินเทอร์เฟซประสิทธิภาพสูงสองตัว:
· EVMRiskScore (การประเมินธุรกรรมเดียว)
· EVMBatchRiskScore (ธุรกรรมแบบแบตช์ การวิเคราะห์)
สภาพแวดล้อมการทดสอบ
· เครือข่าย: BNBChain Chapel testnet
· ฮาร์ดแวร์:
CPU 8 คอร์
RAM 16GB
500GB NVMe SSD
· ซอฟต์แวร์:
โหนดเต็ม BNBChain (v1.1.18) + โมดูล GSM
· เครื่องมือโหลด:
โปรแกรมจำลองไคลเอนต์ gRPC แบบขนาน
โปรแกรมสร้างโปรไฟล์ประสิทธิภาพการวิเคราะห์ความหน่วง
ชุดทดสอบการจำลองสถานการณ์การโจมตีทางประวัติศาสตร์ของ GoPlus
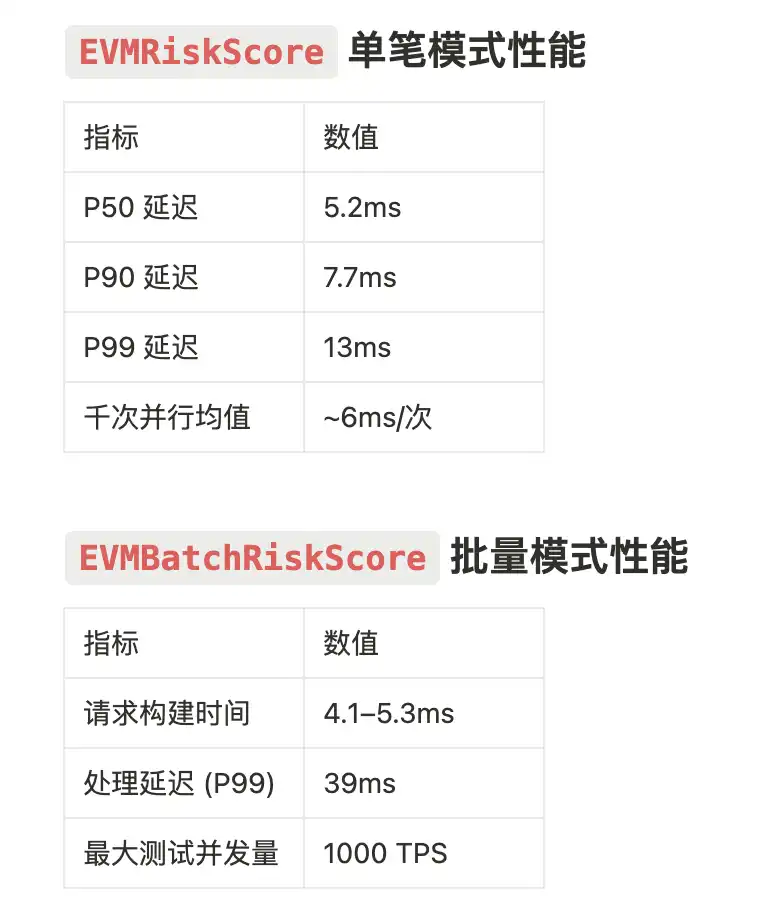
ผลลัพธ์: เมื่อเปิดใช้งาน GSM โหนดจะทำงานได้อย่างเสถียรที่ 1000 TPS เป็นเวลา 24 ชั่วโมง - ไม่มีข้อขัดข้อง ไม่มีความล้มเหลวในการซิงค์
ที่อยู่โอเพ่นซอร์ส
สามารถดูเวอร์ชันที่ปรับเปลี่ยนของโหนด BNBChain และข้อมูลการทดลองได้ที่นี่.
การทดสอบการตรวจจับการโจมตีจริง: ธุรกรรมการแสวงประโยชน์จากช่องโหว่ 100 รายการ
วิธีทดสอบ:
1. เลือกธุรกรรมการโจมตี BNBChain ในประวัติศาสตร์ 100 รายการ (2024.4–2025.5)
2. สร้างบัญชีและสถานะบล็อกใหม่บนเครือข่ายทดสอบ Chapel
3. เล่นธุรกรรมซ้ำผ่านโหนด GSM
4. บันทึกการตัดสินใจและคะแนน GSM
5. แหล่งที่มาของข้อมูล: ScamSniffer, CyversAlerts และหน่วยงานด้านความปลอดภัยอื่นๆ อีก 10 แห่ง
การวิเคราะห์กรณีการโจมตี
กรณีที่ 1: กับดักการอนุญาตฟิชชิ่ง
· ประเภท: เว็บไซต์แอร์ดรอปปลอม + การอนุญาต "อนุมัติ" ที่เป็นอันตราย
· คะแนนความเสี่ยง: 100
· คุณสมบัติ:
คะแนนฟิชชิ่ง: 82
ความเสี่ยงของที่อยู่ผู้รับ: 82
โหมดฟังก์ชัน: การอนุญาตแบบไม่จำกัด
ค่าพฤติกรรมผู้ใช้ที่ผิดปกติ: 23
→ การสกัดกั้น
กรณีที่ 2: โทเค็น Honeypot (ซื้อเท่านั้น)
· ประเภท: โทเค็นที่ผู้ใช้สามารถซื้อได้แต่ไม่สามารถขายได้
· คะแนนความเสี่ยง: 100
· คุณสมบัติ:
คะแนน Runaway: 100
ความเสี่ยงในการรับที่อยู่: 68
จำนวนที่ป้อนผิดปกติ: 24
→ การสกัดกั้น
กรณีที่ 3: การใช้ประโยชน์จากช่องโหว่ DeFi Contract
· ประเภท: แฮกเกอร์ใช้ประโยชน์จากช่องโหว่การเข้าสู่ระบบซ้ำผ่านการเรียกที่อยู่เบื้องหลัง
· คะแนนความเสี่ยง: 100
· คุณสมบัติ:
ระดับการจับคู่รูปแบบความเสี่ยง: 90
ความเสี่ยงในการทำเครื่องหมายที่อยู่ต้นทาง: 90
รูปแบบข้อมูลการโทรที่ผิดปกติ: 82
→ การสกัดกั้น
การเรียกใช้การดำเนินการ
ความปลอดภัยไม่ควรเป็นเรื่องรอง GSM พิสูจน์ให้เห็นว่าธุรกรรมที่เป็นอันตรายสามารถถูกบล็อกได้ก่อนที่จะมีผลโดยไม่ต้องแก้ไขกลไกฉันทามติ!
เราขอเรียกร้องให้ผู้เข้าร่วมต่อไปนี้ใช้งาน GSM เป็นชั้นความปลอดภัยเริ่มต้น:
· ทีมบล็อคเชน L1/L2
· ผู้ให้บริการ Rollup-as-a-Service (RaaS)
· ผู้ให้บริการโหนด RPC
· ทีมโครงสร้างพื้นฐาน DApp และกระเป๋าสตางค์
ลองเลยตอนนี้: service@gopluslabs.io; เอกสาร
บทความนี้มาจากการสนับสนุนและไม่แสดงถึงมุมมองของ BlockBeats
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia






