



ติดตามเหตุการณ์แฮ็กเกอร์ Cetus: ข้อเสนอการกำกับดูแลผ่านด้วยคะแนนเสียงท่วมท้น โปรโตคอลกลับมาดำเนินการต่อและเข้าสู่ขั้นตอนการดำเนินการ
ในวันที่ 22 พฤษภาคม โปรโตคอลการซื้อขายแบบกระจายอำนาจของระบบนิเวศ Sui ชื่อ Cetus ได้ประสบเหตุการณ์ด้านความปลอดภัยครั้งใหญ่ ทรัพย์สินรวมของกองทุนบางส่วนถูกขโมยและส่วนหนึ่งของกองทุนถูกอายัดไว้ในที่อยู่ของผู้โจมตี หลังเกิดเหตุการณ์ การจัดการกับเงินที่ถูกอายัดกลายเป็นประเด็นที่ชุมชนให้ความสนใจ
หลังจากที่ Cetus ส่งข้อเสนอการอัปเกรดโปรโตคอลและได้รับการตอบรับอย่างกว้างขวางจากชุมชน Sui ก็ได้ออกแถลงการณ์อย่างเป็นทางการเมื่อวันที่ 24 พฤษภาคม แสดงการสนับสนุนการส่งคืนสินทรัพย์ที่ถูกอายัดผ่านการบริหารจัดการแบบบนเครือข่าย และเสนอเงื่อนไขเบื้องต้นสองประการ: ทีมงานของ Sui จะต้องสละสิทธิ์ในการลงคะแนนเสียงและคงความเป็นกลาง และกำหนดให้ Cetus มุ่งมั่นที่จะระดมทรัพยากรทางการเงินทั้งหมดเพื่อให้แน่ใจว่าผู้ใช้จะได้รับการชดเชยเต็มจำนวน
เมื่อวันที่ 28 พฤษภาคม Cetus ได้ประกาศอย่างเป็นทางการว่าบริษัทได้รับการสนับสนุนทางการเงินที่สำคัญ รวมถึงจากมูลนิธิ Sui และมีความสามารถในการชดเชยช่องว่างในเงินที่ถูกขโมยออกจากเครือข่าย โดยมีเงื่อนไขว่าข้อเสนอการอัปเกรดโปรโตคอลจะต้องผ่านไปได้สำเร็จ และสินทรัพย์ที่ถูกอายัดจะต้องได้รับการปลดล็อก
ในเวลาต่อมา Cetus ได้ริเริ่มการลงคะแนนแบบออนเชนที่นำโดยชุมชน โดยเสนอการอัปเกรดโปรโตคอลแบบมีเงื่อนไขเพื่อถ่ายโอนสินทรัพย์ที่ถูกล็อกอยู่ในที่อยู่ของผู้โจมตีทั้งสองไปยังกระเป๋าเงินหลายลายเซ็นที่จัดการร่วมกันโดย Cetus, Sui Foundation และ OtterSec โดยไม่จำเป็นต้องมีลายเซ็นของแฮกเกอร์ ซึ่งท้ายที่สุดแล้วจะถูกใช้เพื่อชดเชยให้กับผู้ใช้งาน มูลนิธิ Sui ช่วยส่งเสริมเครือข่ายผู้ตรวจสอบ Sui เพื่อทำการลงคะแนนเสียงครั้งนี้ให้เสร็จสิ้น และมีส่วนร่วมในการกำกับดูแลในนามของผลประโยชน์ของผู้มีส่วนได้ส่วนเสียที่อยู่เบื้องหลัง รายละเอียดที่เฉพาะเจาะจงของการอัปเกรดโปรโตคอลมีดังนี้: ที่อยู่ที่เฉพาะเจาะจงจะได้รับอนุญาตให้ดำเนินการในนามของที่อยู่แฮ็กเกอร์สองที่อยู่เท่านั้นในธุรกรรมที่กำหนดไว้ล่วงหน้าสองรายการ (หนึ่งธุรกรรมสำหรับแต่ละที่อยู่) นั่นคือเราจะระบุทูเพิล (hacker_address, aliased_address, TransactionDigest) สองทูเพิล สำหรับแต่ละทูเพิลนั้น aliased_address จะได้รับอนุญาตให้ทำหน้าที่เป็น hacker_address ในธุรกรรมนั้นๆ เท่านั้น กลไกนี้ใช้ได้กับธุรกรรมการกู้คืนทั้งสองนี้เท่านั้น และไม่สามารถนำไปใช้เพื่อจุดประสงค์อื่นใดได้ หลังจากที่ที่อยู่การกู้คืนได้รับการสรุปแล้ว ธุรกรรมทั้งสองนี้จะถูกสร้างขึ้นและเผยแพร่ ในที่สุด ข้อเสนอดังกล่าวได้รับการอนุมัติก่อนกำหนดเมื่อเวลา 4.00 น. ตามเวลาปักกิ่ง วันที่ 30 พฤษภาคม โดยผู้ตรวจสอบและผู้เดิมพันมากกว่า 90% โหวตเห็นชอบ ได้รับการผ่านด้วยคะแนนเสียงสูง ถือเป็นการเริ่มต้นแผนฟื้นฟู Cetus เข้าสู่ขั้นตอนการดำเนินการ ทีมงาน Cetus กล่าวว่าจะเริ่มการทำงานของโปรโตคอลใหม่อีกครั้งภายในหนึ่งสัปดาห์
งานหลักๆ มีดังนี้:
1. การอัปเกรดโปรโตคอล: ผู้ตรวจสอบความถูกต้องของ Sui จะดำเนินการอัปเกรดโปรโตคอลและโอนเงินที่ถูกอายัดไว้ไปยังบัญชีเอสโครว์ลายเซ็นหลายลายเซ็นของ Cetus (คีย์ส่วนตัวจะถูกถือครองร่วมกันโดย Cetus, OtterSec และ Sui Foundation)
2. การอัพเกรดสัญญา CLMM: การอัพเกรดเพื่อสนับสนุนการกู้คืนกองทุนฉุกเฉินเสร็จสมบูรณ์แล้วและขณะนี้อยู่ในขั้นตอนการตรวจสอบ
3. การกู้คืนข้อมูล: เราจะกู้คืนข้อมูลกลุ่มกองทุนทั้งหมดและคำนวณการสูญเสียสภาพคล่องสำหรับกลุ่มกองทุนที่ถูกโจมตีแต่ละกลุ่ม
4. การแปลงและชาร์จสินทรัพย์: เนื่องจากผู้โจมตีได้ดำเนินการแลกเปลี่ยนเป็นจำนวนมากในระหว่างเหตุการณ์ สินทรัพย์ที่กู้คืนได้จึงแตกต่างไปจากรูปแบบเดิมมาก เราจะใช้การตัดสินใจเชิงรุกของ Cetus ในการแปลงสินทรัพย์ที่จำเป็นโดยยึดตามหลักการของผลกระทบน้อยที่สุด หลีกเลี่ยงการทำธุรกรรมขนาดใหญ่หรือการลื่นไถลที่มากเกินไป และทำให้มั่นใจว่ากลุ่มทุนได้รับการปรับสมดุลใหม่อย่างมีประสิทธิภาพและยุติธรรม
5. สัญญาการชดเชย: สัญญาการชดเชยโดยเฉพาะอยู่ระหว่างการพัฒนาและจะผ่านการตรวจสอบจากบุคคลที่สามก่อนที่จะออนไลน์
6. การอัปเกรดโมดูลผลิตภัณฑ์ที่เกี่ยวข้อง: เรากำลังอัปเกรดโมดูลผลิตภัณฑ์ต่อพ่วงเพื่อให้แน่ใจว่าสามารถเข้ากันได้อย่างสมบูรณ์กับสัญญา CLMM ใหม่ และเพื่อให้แน่ใจว่ากระบวนการรีสตาร์ทจะราบรื่น
7. รีสตาร์ทโปรโตคอลอย่างครอบคลุม: ฟังก์ชันหลักของผลิตภัณฑ์ทั้งหมดจะได้รับการคืนค่า LP ของกลุ่มที่ได้รับผลกระทบจะได้รับสภาพคล่องกลับคืนมา และสามารถเรียกร้องการสูญเสียที่เหลือได้ผ่านสัญญาการชดเชย สระน้ำที่ไม่ได้รับผลกระทบจะยังคงทำงานได้ตามปกติ
8. Cetus กลับมาออนไลน์เต็มรูปแบบแล้ว
บทความเวอร์ชันต่อไปนี้เป็นเวอร์ชันเมื่อมีการเผยแพร่ครั้งแรก:
ในช่วงบ่ายของวันที่ 22 พฤษภาคม โทเค็น CETUS ของ Cetus Protocol ซึ่งเป็นโปรโตคอลสภาพคล่อง DEX ชั้นนำบนเครือข่าย Sui ก็ตกลงอย่างรวดเร็ว และราคาก็เกือบจะ "ลดลง" และคู่ซื้อขายโทเค็นหลายคู่บน Cetus ก็ประสบกับความลดลงอย่างรวดเร็วเช่นกัน ต่อมา KOL จำนวนมากได้โพสต์บน X ว่ากลุ่ม LP ของโปรโตคอล Cetus ถูกโจมตีโดยแฮกเกอร์
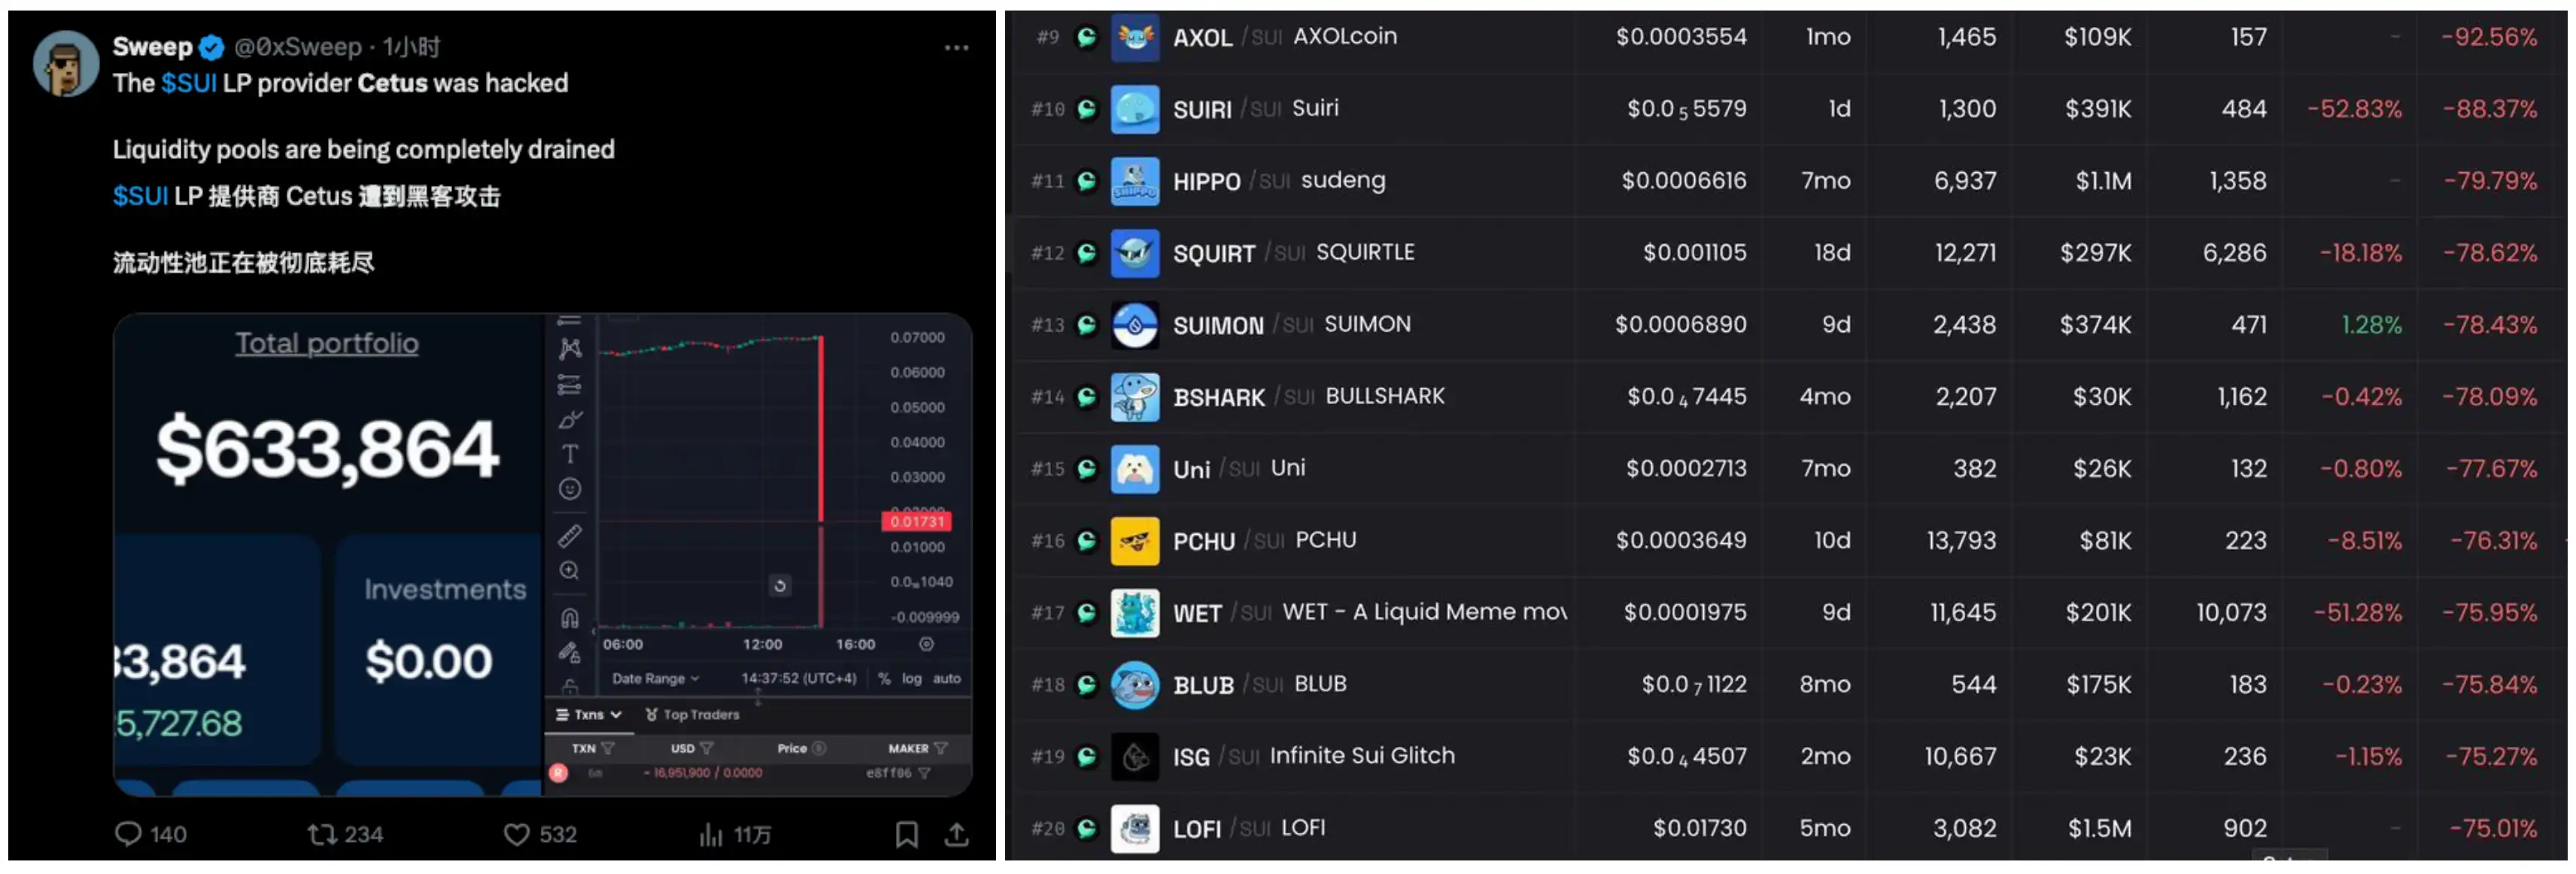
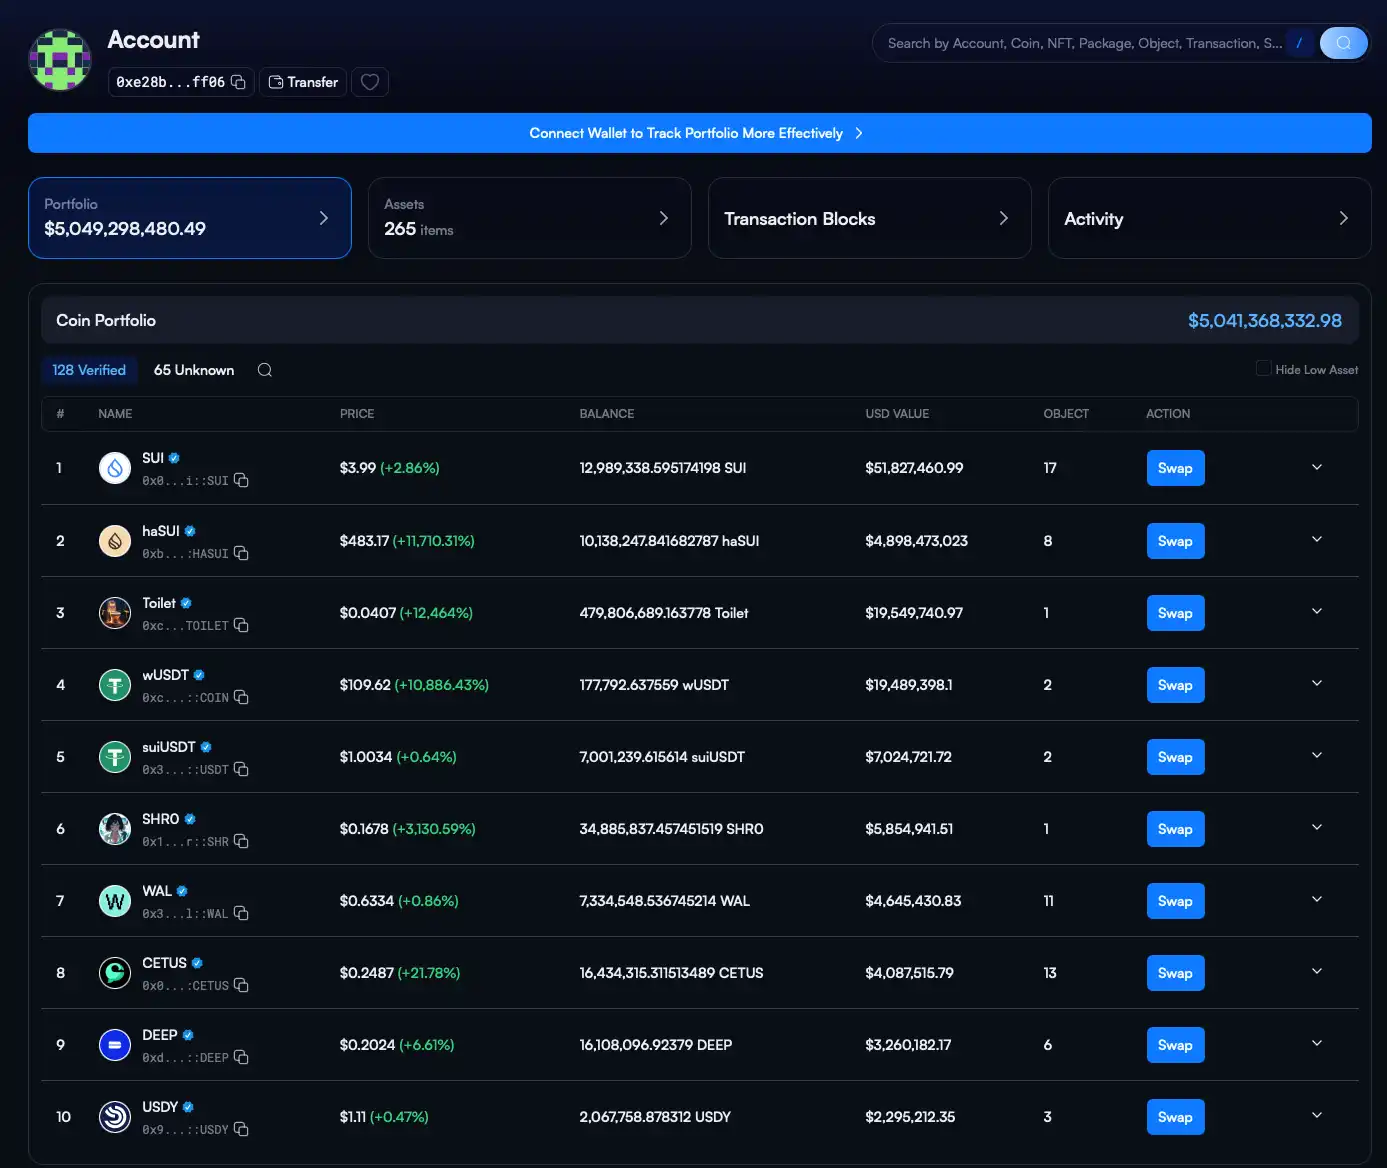
ตามการตรวจสอบบนเครือข่าย ผู้โจมตี Cetus ดูเหมือนจะเข้าควบคุมพูล LP ที่กำหนดเป็น SUI ทั้งหมด โดยมีมูลค่าที่ถูกขโมยไปเกิน 260 ล้านดอลลาร์ในขณะที่เขียนบทความนี้ ในปัจจุบันแฮกเกอร์ได้เริ่มแปลงเงินเป็น USDC และแลกเปลี่ยนเป็น ETH ทั่วทั้งเครือข่ายหลักของ Ethereum มีการโอนข้ามเครือข่ายสำเร็จแล้วประมาณ 60 ล้าน USDC
ที่อยู่บนเครือข่ายแฮ็กเกอร์คือ: 0xe28b50cef1d633ea43d3296a3f6b67ff0312a5f1a99f0af753c85b8b5de8ff06 ในปัจจุบันสินทรัพย์หลักในที่อยู่นี้ยังคงเป็น SUI และ USDT แต่โทเค็นหลักของระบบนิเวศ Sui เช่น CETUS, WAL, DEEP ฯลฯ ก็รวมอยู่ด้วย จะเห็นได้ว่าขอบเขตของการโจมตีของแฮ็กเกอร์นี้กว้างมาก
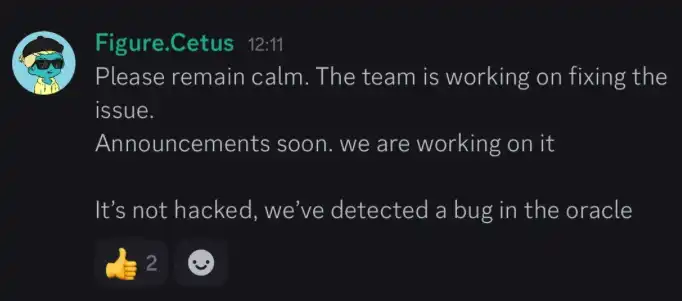
ในช่วงเย็นของวันที่ 22 สมาชิกคนหนึ่งของทีม Cetus กล่าวในกลุ่มแชท Discord ของโครงการว่าโปรโตคอล Cetus ไม่ได้ถูกขโมยไป แต่ปรากฏ "จุดบกพร่องของ Oracle" แต่ข้อมูลบนเชนไม่ได้โกหก ตามสถิติ ความสูญเสียของกลุ่ม LP โปรโตคอล Cetus มีมูลค่าเกิน 260 ล้านเหรียญสหรัฐฯ ภายใน 1 ชั่วโมงหลังเกิดการโจรกรรม ซึ่งเกินกว่า TVL ของโปรโตคอล (240 ล้านเหรียญสหรัฐฯ) และมูลค่าตลาด (180 ล้านเหรียญสหรัฐฯ)
ในเช้าวันที่ 23 เจ้าหน้าที่ Cetus ได้เผยแพร่ความคืบหน้าล่าสุดของการโจรกรรมบนโซเชียลมีเดีย โดยระบุว่าทีมงานได้ค้นพบสาเหตุของช่องโหว่และแก้ไขแพ็คเกจซอฟต์แวร์ที่เกี่ยวข้องแล้ว และได้จ้างองค์กรต่อต้านอาชญากรรมทางไซเบอร์ระดับมืออาชีพมาสนับสนุนการติดตามเงินและการเจรจาเรื่องการคืนเงินอย่างปลอดภัย ขณะนี้มีการบังคับใช้กฎหมายและกำลังจัดเตรียมความช่วยเหลือเพิ่มเติม
เป็นที่น่าสังเกตว่าเจ้าหน้าที่คนดังกล่าวกล่าวว่าได้ยืนยันที่อยู่กระเป๋าเงิน Ethereum ที่แฮกเกอร์ควบคุมในการโจมตีเมื่อช่วงเช้านี้แล้ว และได้เจรจากับเขาเรื่องการคืนเงินของลูกค้าแล้ว มีการเสนอให้ชำระยอดคงค้างในนามของแฮ็กเกอร์หมวกขาว แต่มีระยะเวลาจำกัด หากแฮกเกอร์ยอมรับเงื่อนไขจะไม่มีการดำเนินการทางกฎหมายใดๆ เกิดขึ้นอีก
ความคิดเห็นของชุมชนชี้ให้เห็นว่าทีมงานมี "ประวัติการโจรกรรม"
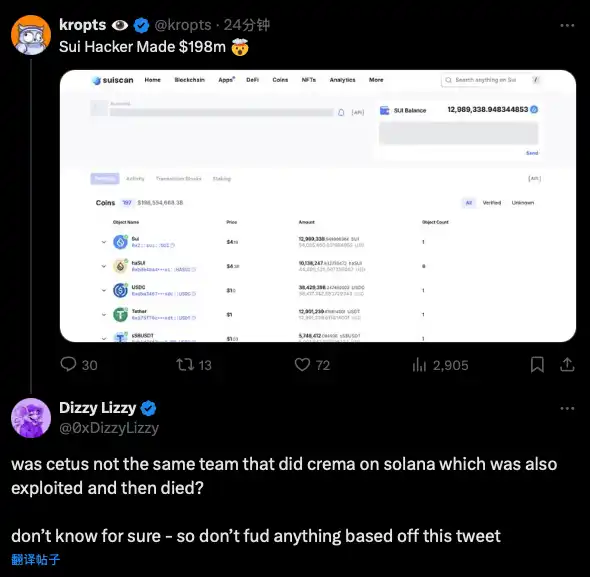
ที่น่าสนใจคือ เมื่อ Cetus ทำให้ระบบนิเวศ SUI ล่มสลาย สมาชิกชุมชนหลายคนยังชี้ให้เห็นบน Twitter ว่า Cetus และโปรโตคอล DeFi ของระบบนิเวศ Solana ก่อนหน้านี้อย่าง Crema Finance ได้รับการพัฒนาโดยทีมงานเดียวกัน และ Crema ก็เคยประสบเหตุการณ์โจรกรรมเช่นกัน
เมื่อวันที่ 3 กรกฎาคม 2022 Crema Finance ยังถูกโจมตีโดยแฮกเกอร์ที่ใช้สินเชื่อแฟลชของ Solend และเงินทุนของ LP ก็ถูกถอนออกไป ส่งผลให้สูญเสียมากกว่า 8 ล้านเหรียญสหรัฐ จากนั้นในวันที่ 7 กรกฎาคม แฮกเกอร์ได้คืนสกุลเงินดิจิทัลที่ขโมยมา มูลค่า 7.6 ล้านดอลลาร์ หลังจากการเจรจากับทีม ภายใต้ข้อตกลงที่เจรจาระหว่างทั้งสองฝ่าย แฮกเกอร์ได้รับอนุญาตให้เก็บ 45,455 SOL (1.65 ล้านดอลลาร์) เป็นเงินรางวัล
เมื่อมองย้อนกลับไปที่การขโมย Cetus โปรโตคอลก็ได้รับความสูญเสียเช่นกันเนื่องจากผู้โจมตีควบคุมกลุ่ม LP พร้อมกันนี้ทีมงานยังได้เสนอให้เจรจากับแฮ็กเกอร์โดยชำระยอดค้างชำระในนามของแฮ็กเกอร์หมวกขาวอีกด้วย ปัจจุบันยังไม่มีข้อมูลสาธารณะที่พิสูจน์ว่า Crema และ Cetus ได้รับการพัฒนาโดยทีมเดียวกัน แต่ ณ ขณะนี้ ทั้งสองผลิตภัณฑ์มีความสอดคล้องกันในแง่ของเหตุผลในการโจรกรรมและวิธีการจัดการที่ตามมา
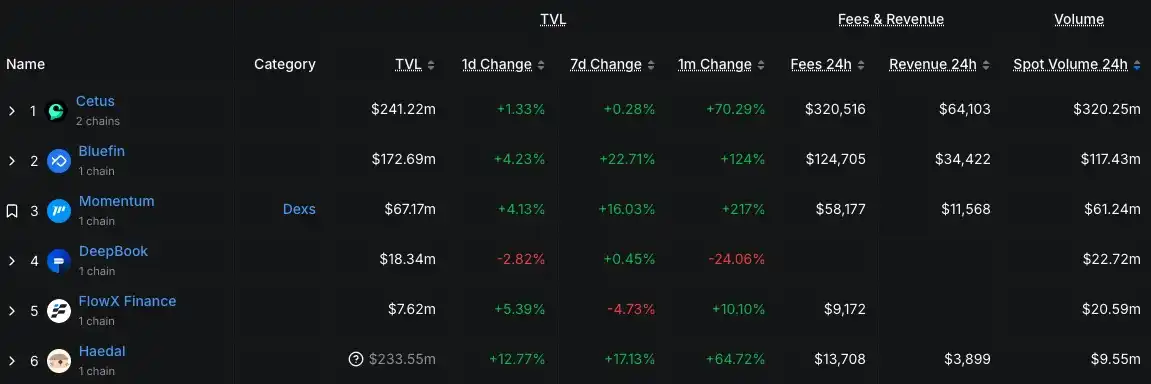
ตามข้อมูลของ DeFiLlama พบว่า Cetus เป็น DEX ชั้นนำและเป็นแหล่งรวบรวมสภาพคล่องในระบบนิเวศของ Sui มาโดยตลอด โดยปริมาณธุรกรรมคิดเป็นมากกว่า 60% ของระบบนิเวศทั้งหมด การโจมตีแบบ "การเคลียร์" นี้ทำลายศูนย์กลางสภาพคล่องของระบบนิเวศโดยตรงอย่างไม่ต้องสงสัย หากเป็น "เครือข่ายสาธารณะระดับรอง" นี่จะเป็นการโจมตีที่เลวร้ายมาก
ตั้งแต่เดือนมีนาคมของปีที่แล้ว ปริมาณธุรกรรมบนห่วงโซ่ระบบนิเวศ Sui ก็มีแนวโน้มเพิ่มขึ้นโดยรวม ราคาของโทเค็นหลักในระบบนิเวศ เช่น CETUS, DEEP และ WAL ก็พุ่งสูงขึ้นเช่นกัน โดยทั่วไปแล้ว ชุมชนจะมองว่าเป็นห่วงโซ่สาธารณะที่มีศักยภาพในการสร้างผลตอบแทนสูงสุดในรอบนี้ และจะเป็น "โซลานาตัวถัดไป"
อย่างไรก็ตาม สิ่งที่น่าสนใจคือ ตามข้อมูลของ Dune พบว่ามีการซื้อขายล้างสต๊อกในเครือข่าย Sui เป็นจำนวนมากอยู่เสมอ และระดับความเป็นพิษต่อสภาพคล่องทางนิเวศน์ก็อยู่ใกล้เคียง 50% มาเป็นเวลานานแล้ว นี่เป็นส่วนหนึ่งของเหตุผลว่าทำไมชุมชนจึงรายงานว่าระบบนิเวศของสุย "ไม่มีอะไรเลย แต่ราคากลับเพิ่มขึ้นเรื่อยๆ"
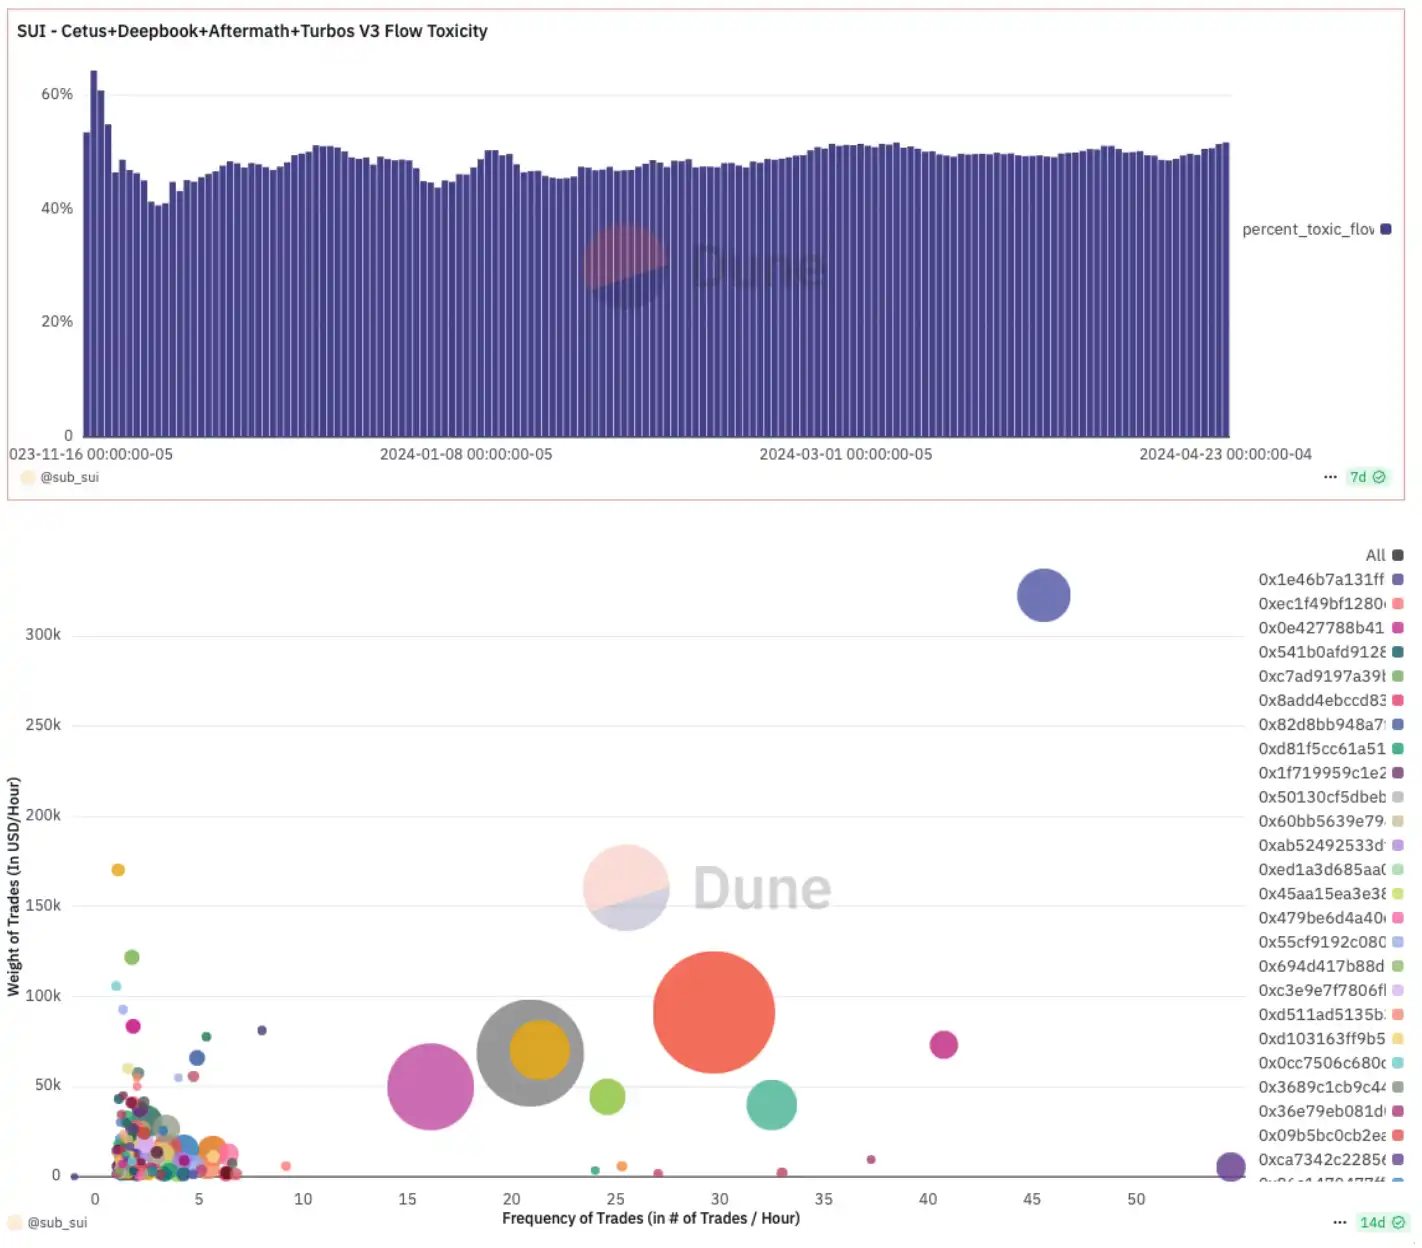
คำอธิบายภาพ: รัศมีของวงกลมในรูปภาพด้านล่างแสดงปริมาณธุรกรรมทั้งหมดของที่อยู่เดียว จะเห็นได้ว่ากระเป๋าเงินที่มีปริมาณธุรกรรมมากที่สุดยังมีความถี่ในการทำธุรกรรมสูงด้วย ซึ่งบ่งบอกว่าอาจมีการซื้อขายแบบล้างบัญชีเกิดขึ้น แหล่งที่มาของข้อมูล: Dune Analytics
อย่างไรก็ตาม บุคลิก "ผู้สร้างตลาดที่แข็งแกร่ง" ของ Sui ได้ถูกปลูกฝังไว้ในใจของผู้ค้ามาเป็นเวลานานแล้ว ในการฟื้นตัวของ altcoin ในช่วงเดือนที่ผ่านมา Sui ถือเป็นผู้ทำผลงานได้โดดเด่นที่สุดในบรรดาเครือข่ายสาธารณะหลัก เมื่อเผชิญกับการขโมยสิ่งแวดล้อมครั้งใหญ่ครั้งนี้ มูลนิธิได้ตอบสนองตามความคาดหวังอย่างรวดเร็ว ส่งผลให้ภาพลักษณ์ที่แข็งแกร่งของตนแข็งแกร่งขึ้นอีกครั้ง
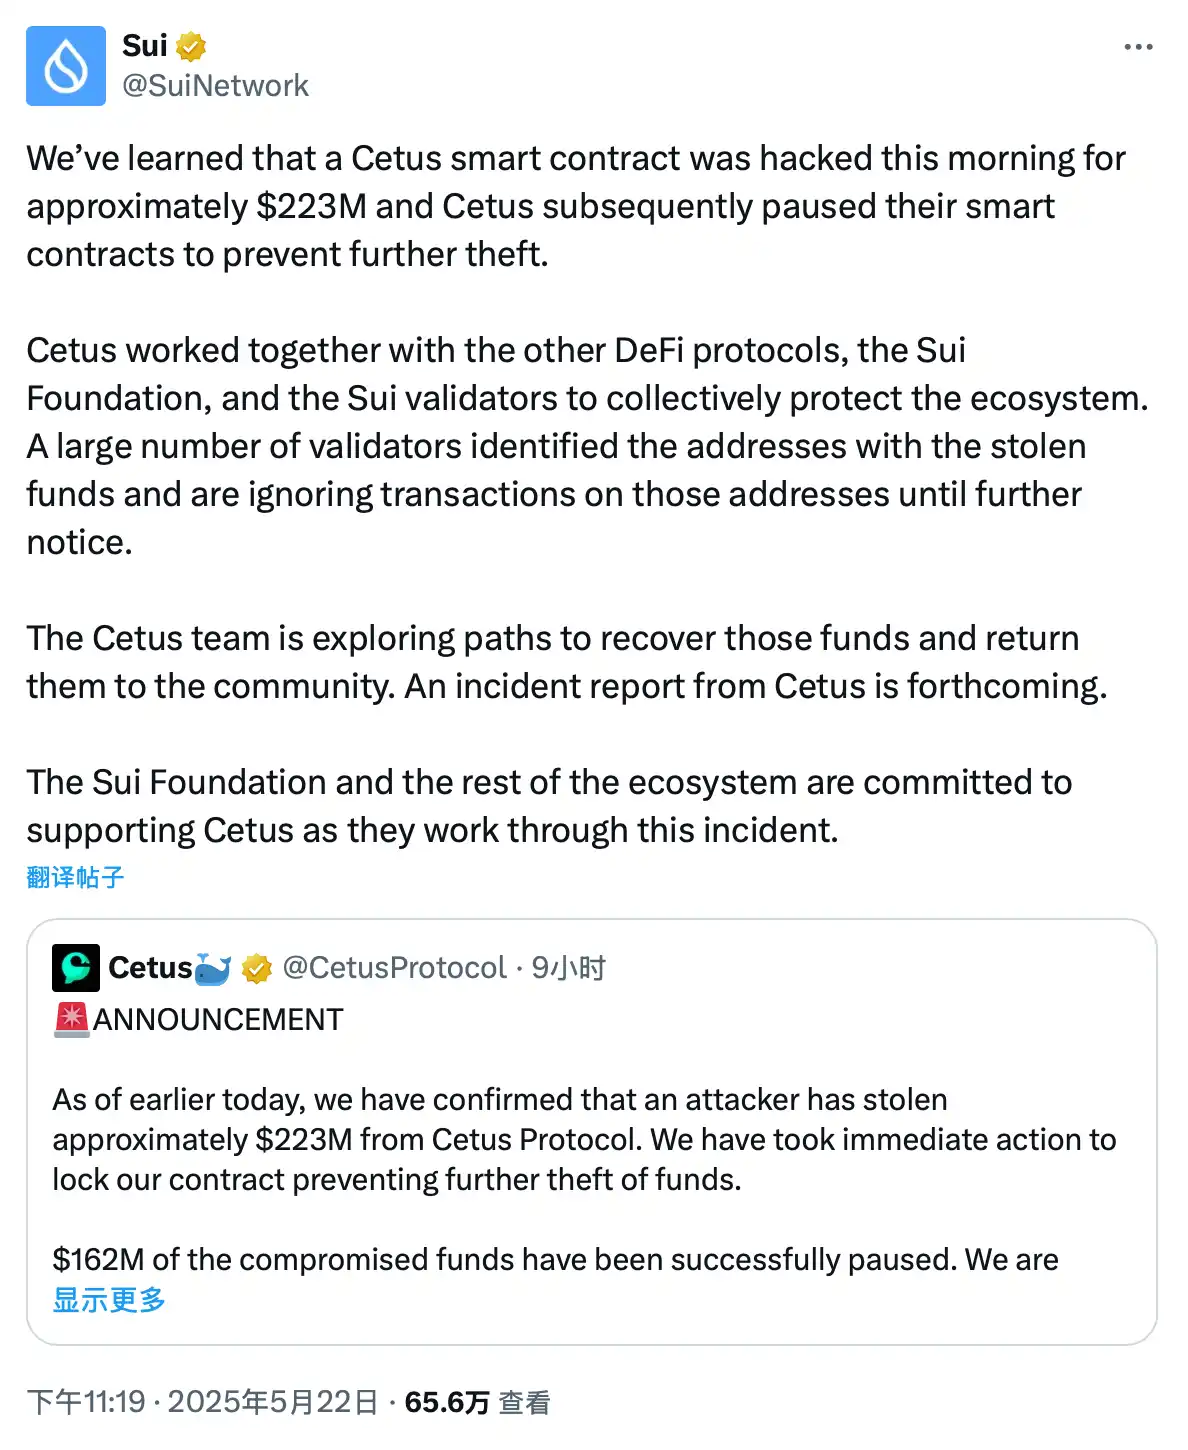
เวลาประมาณ 23.00 น. ในวันที่ 22 Sui ออกประกาศอย่างเป็นทางการโดยระบุว่าเพื่อ "ปกป้องระบบนิเวศของ Sui" ผู้ตรวจสอบเครือข่าย Sui จำนวนมากจึงใช้เงินที่ขโมยมาเพื่อระบุที่อยู่ของแฮ็กเกอร์และเพิกเฉยต่อธุรกรรมของที่อยู่เหล่านี้ ทีมงาน CETUS กำลังดำเนินการค้นหาวิธีในการกู้คืนเงินเหล่านี้และส่งคืนให้กับชุมชน และจะออกรายงานเหตุการณ์ในเร็วๆ นี้
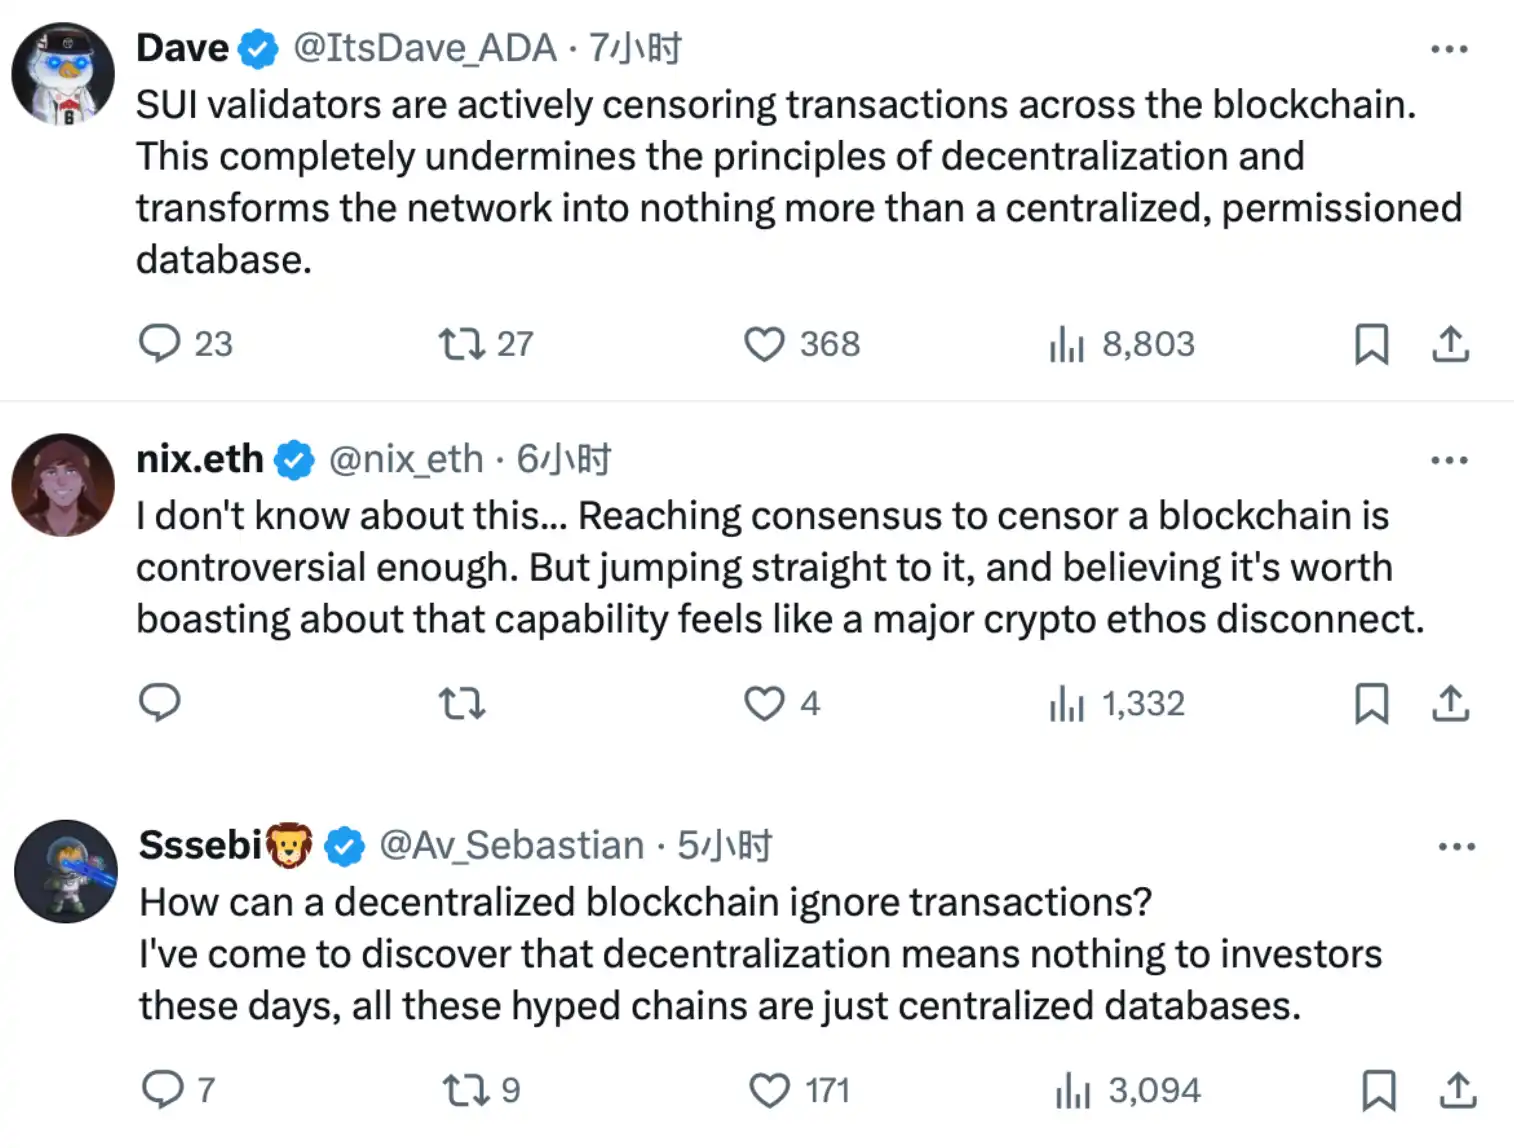
ทันทีที่ข่าวนี้ถูกเปิดเผย ชุมชนก็เกิดความโกลาหล โดย "ธุรกรรมการเซ็นเซอร์เครือข่ายสาธารณะ" กลายเป็นจุดถกเถียงที่ใหญ่ที่สุด ผู้ใช้ X จำนวนมากเชื่อว่าการตอบสนองของ Sui คือการทำลายตำแหน่งการกระจายอำนาจ โดยเปลี่ยน Sui จาก “เครือข่ายสาธารณะ” ให้เป็น “ฐานข้อมูลที่มีการอนุญาตแบบรวมศูนย์”
ตามเอกสารอย่างเป็นทางการของ Sui ธุรกรรมบนเครือข่าย Sui แบ่งออกเป็นสองประเภท: ประเภทที่เกี่ยวข้องกับ "วัตถุพิเศษ" เท่านั้น หรือประเภทที่เกี่ยวข้องกับ "วัตถุที่ใช้ร่วมกัน" ในเวลาเดียวกัน เฉพาะธุรกรรมที่เกี่ยวข้องกับวัตถุที่ใช้ร่วมกันเท่านั้นที่ต้องเข้าสู่ฉันทามติของเครือข่ายทั้งหมด ในขณะที่ธุรกรรมวัตถุพิเศษเฉพาะล้วนๆ สามารถใช้ "เส้นทางด่วนโดยตรง" และสามารถดำเนินการได้โดยไม่ต้องมีการเรียงลำดับทั่วไป ตราบใดที่ผู้ตรวจสอบที่เดิมพันทั้งหมดมากกว่า 2/3 ในเครือข่ายนั้นซื่อสัตย์ เครือข่ายก็สามารถรับประกันความปลอดภัย (ไม่มีการใช้จ่ายซ้ำ) และกิจกรรมต่างๆ ได้ในทางทฤษฎี (ธุรกรรมที่ถูกต้องจะถูกดำเนินการในที่สุด)
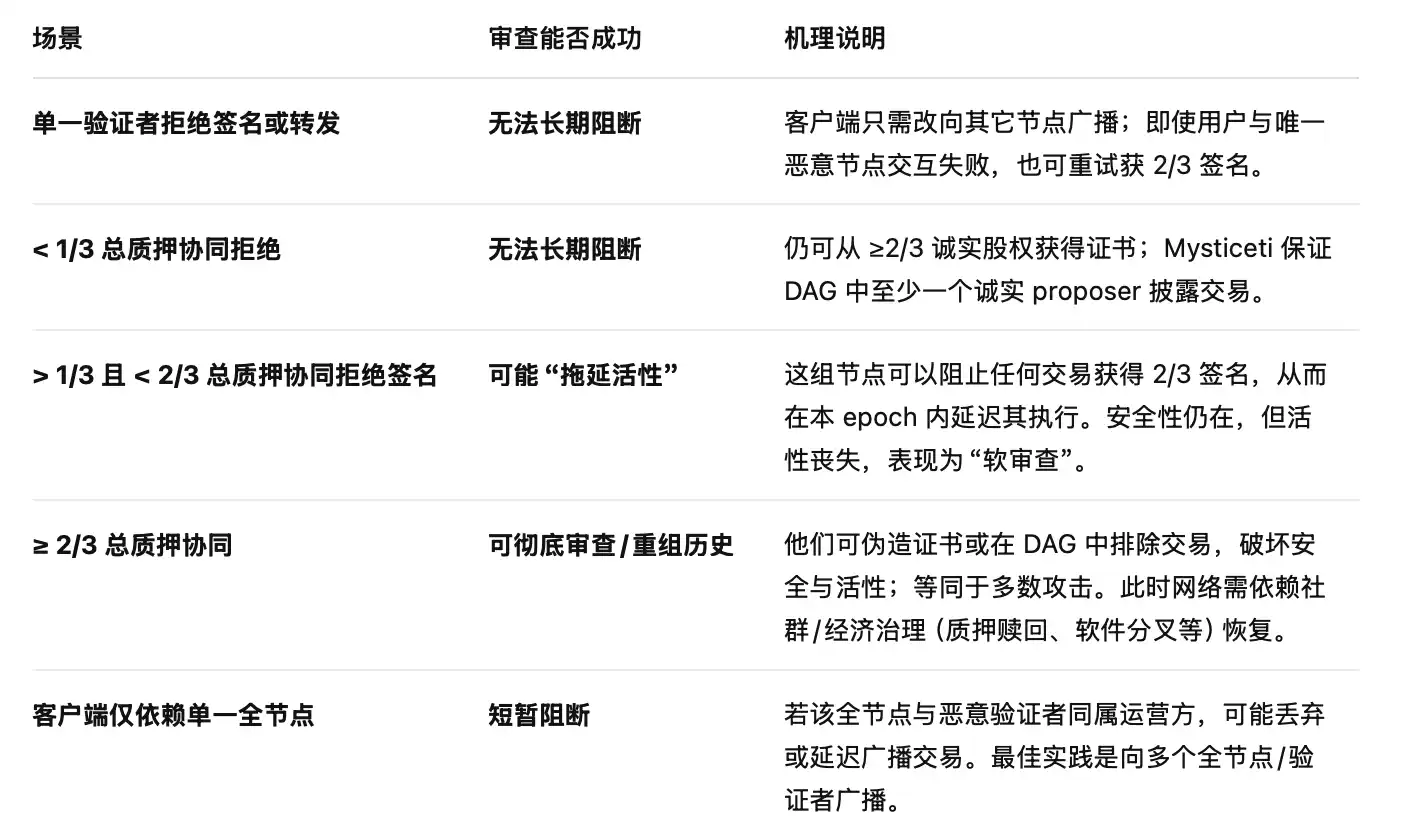
ภายใต้การออกแบบ PoS + BFT ที่ได้รับมอบหมายของ Sui เพื่อให้บรรลุการตรวจสอบธุรกรรมอย่างต่อเนื่องและไม่เลือกปฏิบัติ สิทธิในการลงคะแนนเสียงจำนำอย่างน้อยมากกว่า 1/3 จะต้องได้รับการควบคุมร่วมกัน การตรวจสอบโหนดเดียวหรือไม่กี่โหนดอาจทำให้เกิดความล่าช้าชั่วคราวเท่านั้น และอาจถูกมองว่าเป็นพฤติกรรมที่เป็นอันตรายและ "ถูกโหวตออฟไลน์" โดยผู้ให้คำมั่นสัญญาในยุคถัดไป นี่คือ “การต่อต้านการเซ็นเซอร์และความเปิดกว้าง” ที่ได้รับการเน้นย้ำในเอกสารอย่างเป็นทางการ เห็นได้ชัดว่ามูลนิธิ Sui ควบคุมอย่างน้อย 1/3 ของสิทธิ์ในการลงคะแนนเสียงของเครือข่ายทั้งหมดในเหตุการณ์แฮ็กครั้งนี้
ความขัดแย้งเกี่ยวกับ “เครือข่ายสาธารณะแบบรวมศูนย์” เริ่มต้นขึ้นด้วย Solana ในรอบที่แล้ว และสมาชิกชุมชนบางส่วนก็ชี้ให้เห็นว่า “คุณสมบัติต่อต้านการเซ็นเซอร์” ไม่ใช่คุณสมบัติที่นักลงทุนคริปโตในปัจจุบันใส่ใจมากที่สุด ในโลกที่อัตราผลตอบแทนยังคงเป็นเป้าหมายและแกนหลัก บางทีการ "ดึงตลาด" อาจถือเป็นความยุติธรรม
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia







