ไทม์ไลน์เหตุการณ์ Bybit | การโจรกรรมเงิน 1.5 พันล้านเหรียญสหรัฐฯ เกิดจากช่องโหว่ Safe และข้อสงสัยต่างๆ ยังไม่ได้รับการแก้ไขอย่างสมบูรณ์
ในช่วงเช้าของวันที่ 22 กุมภาพันธ์ นักสืบบนเครือข่าย Zachxbt ได้ตรวจสอบว่า Bybit ต้องสงสัยว่าประสบปัญหาการไหลออกของเงินทุนที่น่าสงสัย บันทึกบนเครือข่ายแสดงให้เห็นว่าที่อยู่ลายเซ็นหลายรายการได้โอน ETH มูลค่าประมาณ 1.5 พันล้านดอลลาร์และแลกเปลี่ยนสินทรัพย์ LSD สำหรับ ETH ดั้งเดิมผ่าน DEX ต่อมา CEO ของ Bybit ได้ออกแถลงการณ์ที่ระบุว่าแฮกเกอร์สามารถควบคุมกระเป๋าเงินเย็น ETH หนึ่งใบซึ่งเกี่ยวข้องกับ ETH มากกว่า 500,000 ETH ประมาณ 4 ชั่วโมงต่อมา Zachxbt ได้ยื่นหลักฐานยืนยันว่าการโจมตีนั้นดำเนินการโดยกลุ่มแฮกเกอร์จากเกาหลีเหนือ Lazarus Group
เมื่อค่ำวันที่ 26 กุมภาพันธ์ Bybit ได้เผยแพร่รายงานระยะกลางเกี่ยวกับการโจรกรรมดังกล่าว โดยชี้ให้เห็นว่าการโจมตีมีต้นตอมาจากช่องโหว่ในโครงสร้างพื้นฐานของ Safe Safe ตอบกลับว่าการโจมตีดังกล่าวเกิดขึ้นโดยการแฮ็กเข้าไปในอุปกรณ์ของนักพัฒนา Safe{Wallet} ส่งผลให้มีการส่งธุรกรรมที่เป็นอันตรายโดยปลอมตัวเป็นธุรกรรมที่ถูกกฎหมาย นักวิจัยด้านความปลอดภัยภายนอกได้ตรวจสอบและไม่พบช่องโหว่ใดๆ ในสัญญาอัจฉริยะ Safe, ส่วนหน้าหรือโค้ดต้นทางของบริการ ปัจจุบันยังคงมีข้อสงสัยมากมายเกี่ยวกับการโจรกรรมนี้ BlockBeats จะให้ความสนใจและอัปเดตข้อมูลแบบเรียลไทม์ต่อไป ต่อไปนี้เป็นไทม์ไลน์ของเหตุการณ์:
มีนาคม 4
สโลว์เมียนสโลน: เกือบ $ 0.5 พันล้าน 1.5 พันล้านของสินทรัพย์ ETH ที่ถูกขโมยจาก Bybit ได้รับการกู้คืนบางส่วนในขณะที่ส่วนที่เหลือออกจาก Ethereum และเข้าสู่เครือข่าย bitcoin ที่การดำเนินการฟอกเงินที่ซับซ้อน <ผู้ประกอบการโหนดของ Thorchain ได้รับเงินจำนวนมาก /p>
เวลา 9:04 ตามการตรวจสอบของ Ember แฮ็กเกอร์ได้ส่งคืน 499,000 ETH (1.39 พันล้านเหรียญสหรัฐ) ที่ถูกขโมยจาก Bybit ไปยังเครือข่าย Bitcoin ทั้งหมดได้รับการทำความสะอาดแล้ว และกระบวนการทั้งหมดใช้เวลา 10 วัน
ราคา ETH ลดลง 23% ในระหว่างกระบวนการนี้ (จาก 2,780 ดอลลาร์เป็น 2,130 ดอลลาร์ในปัจจุบัน) THORChain ซึ่งเป็นช่องทางหลักที่แฮกเกอร์ใช้ฟอกเงิน ยังมีปริมาณธุรกรรม 5.9 พันล้านเหรียญสหรัฐ และรายได้ค่าธรรมเนียมการจัดการ 5.5 ล้านเหรียญสหรัฐ จากการฟอกเงินของแฮกเกอร์
27 กุมภาพันธ์
เมื่อเวลา 9:25 น. ตามการติดตามของ Ember นักวิเคราะห์แบบออนเชน ในช่วง 24 ชั่วโมงที่ผ่านมา แฮกเกอร์ Bybit ยังคงฟอกเงิน 71,000 ETH (170 ล้านดอลลาร์สหรัฐ) ตั้งแต่ช่วงบ่ายของวันที่ 22 จนถึงปัจจุบัน ในสี่วันครึ่ง มีการฟอกเงิน ETH ไปแล้ว 206,000 เหรียญจากทั้งหมด 499,000 เหรียญที่ถูกขโมยไป เฉลี่ยวันละ 45,000 เหรียญ ขณะนี้มีเหรียญจำนวน 292,000 เหรียญ (685 ล้านเหรียญสหรัฐ) เหลืออยู่ในที่อยู่ของแฮกเกอร์
ดาราซีอีโอของ OKX: การโจมตี UI ที่ปลอดภัยไม่มีผลกระทบต่อ OKX
FBI ยืนยันว่าการโจรกรรม $ 1.5 พันล้านเกิดขึ้น หน่วยงานภาคเอกชนเช่นผู้ให้บริการโหนด RPC และแพลตฟอร์มการซื้อขายได้รับการสนับสนุนเพื่อป้องกันการทำธุรกรรมการฟอกเงินพร้อมที่อยู่ที่เกี่ยวข้องกับสินทรัพย์ที่ถูกขโมย "
cz: ปลอดภัย รายงานเหตุการณ์ใช้ภาษาที่คลุมเครือ และปัญหาต่างๆ มากมายยังคงไม่ได้รับการอธิบาย
เวลา 00:32 น. ผู้ก่อตั้ง Binance CZ โพสต์บนโซเชียลมีเดียว่าเขามักจะไม่วิพากษ์วิจารณ์ผู้เข้าร่วมอุตสาหกรรมรายอื่น แต่รายงานเหตุการณ์ที่เผยแพร่โดย Safe ใช้ภาษาที่คลุมเครือเพื่อปกปิดปัญหา หลังจากอ่านแล้ว ฉันมีคำถามมากกว่าคำตอบ คำถามที่ผุดขึ้นในใจ ได้แก่:
· การ "ทำลายเครื่องนักพัฒนา Safe {Wallet}" หมายความว่าอย่างไร พวกเขาแฮ็คเครื่องนี้ได้อย่างไร? มันคือวิศวกรรมสังคม, ไวรัส หรืออะไรหรือเปล่า?
· เครื่องของนักพัฒนาสามารถเข้าถึง “บัญชีที่ดำเนินการโดย Bybit” ได้อย่างไร มีการนำโค้ดบางส่วนจากเครื่องพัฒนานี้ไปใช้งานจริงโดยตรงหรือไม่
· พวกเขาโกงขั้นตอนการตรวจสอบบัญชีแยกประเภทในกลุ่มผู้ลงนามหลายคนได้อย่างไร เป็นลายเซ็นตาบอดใช่ไหม? หรือผู้ลงนามไม่ได้ตรวจสอบอย่างถูกต้อง?
· 1.4 พันล้านเหรียญสหรัฐเป็นที่อยู่ที่ใหญ่ที่สุดที่ได้รับการจัดการโดยใช้ Safe หรือไม่? ทำไมพวกเขาถึงไม่เล็งไปที่คนอื่นล่ะ?
· ผู้ให้บริการและผู้ใช้กระเป๋าเงินแบบ “ดูแลตนเองและลายเซ็นหลายรายการ” รายอื่นสามารถเรียนรู้อะไรจากเรื่องนี้ได้บ้าง?
การที่ Hasu ออกมาปกป้อง Safe ก่อให้เกิดการโต้เถียง และผู้ก่อตั้ง Wintermute กล่าวว่าข้อคิดเห็นของเขานั้นบิดเบือนข้อเท็จจริง
เมื่อเวลา 00:00 น. นักลงทุนของ Safe อย่าง Hasu โพสต์บนโซเชียลมีเดียว่า ถึงแม้การโจรกรรม Bybit จะเกิดจากการแฮ็กส่วนหน้าของ Safe มากกว่าโครงสร้างพื้นฐานของ Bybit แต่โครงสร้างพื้นฐานของ Bybit ก็ไม่เพียงพอที่จะตรวจสอบการโจมตีของแฮ็กเกอร์ที่เรียบง่ายเช่นนี้ เมื่อทำการโอนเงินจำนวนมากกว่า 1 พันล้านดอลลาร์สหรัฐ ไม่มีเหตุผลที่จะไม่ตรวจสอบความสมบูรณ์ของข้อความบนเครื่องออฟไลน์เครื่องที่สอง การโยนความผิดไปที่ SAFE แทน Bybit ถือเป็นการเรียนรู้บทเรียนที่ผิดโดยสิ้นเชิง
ในการตอบสนองผู้ก่อตั้ง Wintermute wishfulcynic.eth กล่าวว่าข้อคิดเห็นของเขาค่อนข้างน่าสับสนและบิดเบือนข้อเท็จจริง (เอฟเฟกต์แก๊สไลท์)
ฮาสุได้หักล้างชุดความเห็นของเขาโดยบอกว่าเป็นเรื่องยากที่จะประเมินว่าเซฟมีความผิดในเหตุการณ์นี้หรือไม่ (ไม่ใช่เพราะว่าเขาเป็นผู้ลงทุนในเซฟ) Safe ให้บริการโซลูชั่นผ่านระบบรวมศูนย์ แต่ไม่ควรพึ่งพาเพียงระบบเดียวเท่านั้น เขาเชื่อว่าปัญหาใหญ่ที่สุดของ Safe คือการที่บริษัทไม่ร่วมมือกับลูกค้ารายใหญ่และไม่สอนเรื่องความปลอดภัยให้กับลูกค้า การบุกรุกอุปกรณ์ของนักพัฒนา Safe ก็เป็นปัญหาอย่างหนึ่งเช่นกัน แต่สิ่งที่สำคัญกว่าคือพวกเขาต้องเรียนรู้บทเรียนจากเรื่องนี้
26 กุมภาพันธ์
ปลอดภัย: Bybit ถูกขโมยเนื่องจากอุปกรณ์ของนักพัฒนาถูกแฮ็ก และไม่มีช่องโหว่ในสัญญาและโค้ดด้านหน้า
เมื่อเวลา 23:16 น. Safe โพสต์บนโซเชียลมีเดียว่าการโจมตี Bybit ทำได้โดยการแฮ็กเข้าไปในอุปกรณ์ของนักพัฒนา Safe{Wallet} ส่งผลให้มีการส่งธุรกรรมอันตรายที่ปลอมตัวเป็นธุรกรรมที่ถูกต้องตามกฎหมาย การตรวจสอบโดยนักวิจัยด้านความปลอดภัยภายนอกไม่ได้เปิดเผยช่องโหว่ใดๆ ในสัญญาอัจฉริยะ Safe หรือโค้ดต้นทางของส่วนหน้าและการบริการ
ส่วนหน้าของ Safe{Wallet} ยังคงทำงานอยู่ โดยมีมาตรการรักษาความปลอดภัยเพิ่มเติม อย่างไรก็ตาม ผู้ใช้จะต้องระมัดระวังและตื่นตัวเป็นพิเศษเมื่อลงนามในธุรกรรม
Bybit: การโจรกรรมเงิน 1.5 พันล้านเหรียญสหรัฐฯ เกิดจากช่องโหว่ในโครงสร้างพื้นฐาน Safe
เมื่อเวลา 23:00 น. ตามรายงานชั่วคราวเกี่ยวกับการโจรกรรมเงิน 1.5 พันล้านเหรียญสหรัฐฯ ที่เผยแพร่อย่างเป็นทางการโดย Bybit (จัดทำโดย Sygnia) การโจรกรรมดังกล่าวมีสาเหตุมาจากช่องโหว่ในโครงสร้างพื้นฐาน Safe และไม่มีสิ่งผิดปกติใดๆ ในโครงสร้างพื้นฐานที่เกี่ยวข้องของ Bybit
SlowMist: หาก Bybit อัปเกรดสัญญา Safe เป็นเวอร์ชัน 1.3.0 หรือสูงกว่าและนำกลไก Guard ที่เหมาะสมมาใช้ ก็อาจหลีกเลี่ยงการขโมยทรัพย์สินมูลค่า 1.5 พันล้านดอลลาร์ได้
เมื่อเวลา 16:29 น. SlowMist โพสต์ว่าเมื่อวันที่ 21 กุมภาพันธ์ 2025 กระเป๋าเงินลายเซ็นหลายรายการบนเชนของ Bybit ตกเป็นเป้าหมาย และทรัพย์สินมูลค่าเกือบ 1.5 พันล้านดอลลาร์สูญหายไปอย่างเงียบ ๆ ผ่านธุรกรรมที่ "ลงนามตามกฎหมาย" การวิเคราะห์แบบออนเชนที่ตามมาแสดงให้เห็นว่าผู้โจมตีได้รับสิทธิ์การลงนามหลายลายเซ็นผ่านการโจมตีทางวิศวกรรมสังคมที่ซับซ้อน ฝังตรรกะที่เป็นอันตรายโดยใช้ฟังก์ชัน delegatecall ของสัญญา Safe และท้ายที่สุดก็หลีกเลี่ยงกลไกการตรวจสอบลายเซ็นหลายลายเซ็นเพื่อโอนเงินไปยังที่อยู่ที่ไม่ระบุชื่อ “ลายเซ็นหลายรายการ” ไม่ได้หมายถึง “ความปลอดภัยสูงสุด” แม้แต่กลไกความปลอดภัยอย่างกระเป๋าสตางค์ลายเซ็นหลายรายการ Safe ก็ยังมีความเสี่ยงที่จะถูกแฮ็กได้ หากขาดมาตรการป้องกันเพิ่มเติม Bybit ใช้สัญญา Safe เวอร์ชัน v1.1.1 (<1.3.0) ซึ่งหมายความว่าไม่สามารถใช้กลไก Guard ซึ่งเป็นคุณลักษณะด้านความปลอดภัยที่สำคัญได้ หาก Bybit อัปเกรดเป็นเวอร์ชั่น 1.3.0 หรือสูงกว่าของสัญญา Safe และใช้กลไก Guard ที่เหมาะสม เช่น การระบุที่อยู่ไวท์ลิสต์ที่เป็นที่อยู่เดียวที่รับเงิน และดำเนินการตรวจสอบ ACL ของฟังก์ชันสัญญาที่เข้มงวด การสูญเสียนี้อาจหลีกเลี่ยงได้ แม้ว่านี่จะเป็นเพียงสมมติฐาน แต่ก็ให้แนวคิดที่สำคัญสำหรับการจัดการความปลอดภัยสินทรัพย์ในอนาคต
แฮกเกอร์ Bybit ล้าง ETH ไปแล้ว 45,900 ETH ในช่วง 24 ชั่วโมงที่ผ่านมา และมี ETH ทั้งหมด 135,000 ETH ที่ถูกล้างไปแล้ว
เมื่อเวลา 9:35 น. ตามการตรวจสอบของ EmberCN แฮกเกอร์ Bybit ล้าง ETH ไปแล้ว 45,900 ETH (113 ล้านดอลลาร์) ในช่วง 24 ชั่วโมงที่ผ่านมา จนถึงขณะนี้ พวกเขาได้ฟอกเงินไปแล้วรวม 135,000 ETH (335 ล้านดอลลาร์) ซึ่งคิดเป็นเกือบหนึ่งในสามของมูลค่าเงินที่ถูกขโมยทั้งหมด ยังคงมี ETH จำนวน 363,900 หน่วย (900 ล้านดอลลาร์) อยู่ในที่อยู่แฮกเกอร์ Bybit ด้วยความถี่ในปัจจุบัน จะใช้เวลาอีกเพียง 8 ถึง 10 วันเท่านั้นในการทำความสะอาดและโอนเงินที่ถูกขโมยทั้งหมด
25 กุมภาพันธ์
SlowMist Yusinus: การออกแบบรางวัลของ Bybit อาจทำให้ผู้ที่ไม่สามารถจับฉลากได้เกิน 5% ต้องหลบหนี
เมื่อเวลา 23:10 น. SlowMist Yusinus โพสต์บนแพลตฟอร์ม X ว่า Bybit ได้เปิดตัวเว็บไซต์รางวัลที่กำหนดเป้าหมายไปที่กลุ่ม Lazarus และเงินที่ถูกขโมยไปจาก Bybit เมื่อไม่กี่วันก่อนมีมูลค่าประมาณ 1.5 พันล้านดอลลาร์สหรัฐ เงินรางวัลสำหรับการกู้คืน 10%, 5% มอบให้กับองค์กรที่สามารถอายัดเงินได้สำเร็จ และ 5% มอบให้กับผู้มีส่วนสนับสนุนที่ช่วยติดตามเงิน หากนิติบุคคลใดนิติบุคคลหนึ่งไม่สามารถได้รับค่าคอมมิชชันการฟอกเหรียญเกิน 5% ก็สามารถสลับข้างได้
Bybit เปิดตัวเว็บไซต์ล่ารางวัลของกลุ่มแฮกเกอร์ Lazarus โดยผู้บริจาคเงิน 5% ของเงินที่กู้คืนได้จะได้รับรางวัล
เมื่อเวลา 22:40 น. Ben Zhou ซีอีโอของ Bybit โพสต์บนโซเชียลมีเดียว่า "เว็บไซต์ล่ารางวัลของกลุ่มแฮกเกอร์ Lazarus ได้เปิดตัวแล้ว โดยแสดงข้อมูลที่โปร่งใสเกี่ยวกับกิจกรรมการฟอกเงินของ Lazarus"
เงินรางวัลทั้งหมดจะคิดเป็น 10% ของเงินที่กู้คืนได้ หากสามารถกู้คืนเงินทั้งหมดได้ เงินรางวัลทั้งหมดอาจสูงถึง 140 ล้านเหรียญสหรัฐ การกระจายเป็นดังนี้: 5% มอบให้กับองค์กรที่สามารถอายัดเงินได้สำเร็จ และ 5% มอบให้กับผู้มีส่วนสนับสนุนที่ช่วยติดตามเงิน
แฮกเกอร์ Bybit ฟอกเงินไปแล้ว 89,500 ETH ด้วยความถี่นี้ การฟอกเงินจะเสร็จสิ้นภายในครึ่งเดือน
เมื่อเวลา 9:09 น. ตามการตรวจสอบของ Ember แฮกเกอร์ Bybit ฟอกเงินไปแล้ว 89,500 ETH (ประมาณ 224 ล้านเหรียญสหรัฐ) ในช่วงสองวันครึ่งที่ผ่านมา ซึ่งคิดเป็น 18% ของจำนวน ETH ที่ถูกขโมยทั้งหมด (499,000) หากความถี่ยังคงดำเนินต่อไป แฮกเกอร์จะสามารถแลกเปลี่ยน ETH ที่เหลือ 410,000 เป็นสินทรัพย์อื่น (BTC/DAI เป็นต้น) ได้ภายในครึ่งเดือน ในปัจจุบันการแลกเปลี่ยนสินทรัพย์แบบข้ามสายโซ่ของแฮกเกอร์ดำเนินการเป็นหลักผ่าน THORChain
24 กุมภาพันธ์
แฮกเกอร์ Bybit กำลังใช้ DEX หลายแห่งเพื่อขาย ETH ให้เป็น DAI
เมื่อเวลา 18:12 น. ตามรายงานของ lmk.fun (เดิมชื่อ Scopescan) แฮกเกอร์ Bybit กำลังใช้ DEX หลายแห่งเพื่อแลกเปลี่ยน ETH ให้เป็น DAI แฮกเกอร์ส่ง ETH จำนวน 3.64 ล้านดอลลาร์ไปยังที่อยู่อื่น และกำลังโอน DAI ออกไป
ซีอีโอของ Bybit: เราได้กลับมาใช้ระบบชำระเงินแบบ 1:1 ที่เข้มงวดอีกครั้ง และเว็บไซต์ที่เงินที่ถูกขโมยไหลเข้ามาจะเปิดตัวเร็วๆ นี้
ประมาณ 16:00 น. Ben Zhou ซีอีโอของ Bybit กล่าวใน AMA ของชุมชนว่าเขาได้รับรายงานการตรวจสอบหลักฐานทรัพย์สินล่าสุด ซึ่งจะได้รับการอัปเดตบนเว็บไซต์อย่างเป็นทางการในเร็วๆ นี้ Bybit ได้กลับมาใช้ระบบชำระเงินแบบ 1:1 ที่เข้มงวดอีกครั้ง และเงินทุนที่ไหลเข้าของ Bybit ในช่วง 24 ชั่วโมงที่ผ่านมาอยู่ในอันดับหนึ่งในบรรดา CEX ทั่วโลก
Bybit จะนำเงินที่ถูกขโมยไปเข้าสู่ระบบออนไลน์บนเว็บไซต์ และอัปเดตข้อมูล เช่น ความคืบหน้าในการกู้คืนพร้อมกัน ผู้ใช้ที่ให้เบาะแสที่มีประสิทธิภาพจะได้รับรางวัล ส่วนการประกาศเหรียญใหม่ของ Bybit เผยแพร่รายงานผลการดำเนินงานและทางการเงินของโครงการที่จดทะเบียนอยู่เป็นประจำ ซึ่งครอบคลุม 5 มิติหลัก ได้แก่ ข้อมูลทางการเงินหลัก ตัวบ่งชี้โทเค็น กิจกรรมบนเชนและสุขภาพของเครือข่าย การกำกับดูแลและชุมชน เช่นเดียวกับการเปิดเผยความเสี่ยงและแผนงานในอนาคต
Bybit: สำรอง ETH ใกล้ถึง 100% แล้ว การฝากและถอนกลับมาเป็นปกติแล้ว
เมื่อเวลา 15:39 น. Bybit ออกประกาศล่าสุดโดยระบุว่า "สำรอง ETH ของเราใกล้ถึง 100% แล้ว การฝากและถอนกลับมาเป็นปกติแล้ว ตลอดกระบวนการนี้ ชุมชนคริปโต พันธมิตรของเรา และผู้ใช้ต่างให้การสนับสนุนอย่างไม่ลดละ ขอบคุณทุกคน เรารู้ว่าเงินไปอยู่ที่ไหน และเรามุ่งมั่นที่จะเปลี่ยนประสบการณ์นี้ให้เป็นโอกาสในการเสริมสร้างระบบนิเวศ"
Bybit: ทีมงานโปรโตคอล mETH กู้คืนได้สำเร็จ 15,000 cmETH
เมื่อเวลา 14:17 น. Bybit ออกมาประกาศอย่างเป็นทางการว่าทีมงานโปรโตคอล mETH มีบทบาทสำคัญในเหตุการณ์ด้านความปลอดภัยล่าสุด ด้วยการดำเนินการที่รวดเร็วและการประสานงานที่มีประสิทธิภาพ ทีมงานโปรโตคอล mETH สามารถกู้คืนโทเค็น cmETH ได้สำเร็จจำนวน 15,000 โทเค็น มูลค่าประมาณ 43 ล้านดอลลาร์
CEO ของ Bybit กล่าวว่า Bybit ได้ชดเชยการขาดแคลน ETH ครบถ้วนแล้ว
เมื่อเวลา 11:26 น. Ben Zhou ซีอีโอของ Bybit ได้อัปเดตโพสต์ว่า "Bybit ได้ชดเชยการขาดแคลน ETH ครบถ้วนแล้ว และจะมีการออกรายงานหลักฐานสินทรัพย์ที่ผ่านการตรวจสอบ (POR) ฉบับใหม่เร็วๆ นี้ โปรดติดตามชม"
Bybit ได้รับ ETH ประมาณ 446,870 ETH ผ่านการกู้ยืม ฝากเงินจำนวนมาก และการซื้อ
เมื่อเวลา 10:35 น. ตามการติดตามของ Lookonchain ตั้งแต่ถูกแฮ็กเกอร์โจมตี Bybit ได้รับ ETH ประมาณ 446,870 ETH (ประมาณ 1.23 พันล้านดอลลาร์สหรัฐ) ผ่านการกู้ยืม ฝากเงินจำนวนมาก และการซื้อ Bybit ใกล้จะฟื้นคืนความสูญเสียได้แล้ว
eXch ปฏิเสธว่าไม่ได้ให้ความช่วยเหลือ Lazarus Group ในการฟอกเงิน
eXch กล่าวในโพสต์บนฟอรัม Bitcointalk ว่า "แพลตฟอร์มจะไม่ฟอกเงินให้กับ Lazarus และความเห็นที่ตรงกันข้ามก็เป็นเพียงมุมมองของบางคนที่ต้องการให้การแลกเปลี่ยนและความเป็นส่วนตัวบนเชนของสกุลเงินกระจายอำนาจหายไป และคนเหล่านี้ก็เกลียดชังสกุลเงินดิจิทัลกระจายอำนาจมานานแล้ว"
eXch ยอมรับว่าเงินจำนวนเล็กน้อยจากการโจมตีของแฮ็กเกอร์ ByBit ลงเอยในที่อยู่แพลตฟอร์ม แต่เรียกการโอนครั้งนี้ว่าเป็น "กรณีแยกกัน" ทีมงาน eXch ได้ให้คำมั่นว่าจะบริจาครายได้จากกองทุนให้กับ "โครงการโอเพนซอร์สต่างๆ ที่มุ่งเน้นด้านความเป็นส่วนตัวและความปลอดภัยภายในและภายนอกพื้นที่สกุลเงินดิจิทัล"
หน่วยงานด้านความปลอดภัย: วิธีการฟอกเงินของแฮ็กเกอร์ Bybit มีเสถียรภาพมากขึ้น โดยส่วนใหญ่ใช้ Thorchain ในการโอนสินทรัพย์ไปยัง BTC
เมื่อเวลา 9:32 น. BeosinTrace กล่าวว่าเมื่อเวลา 08:58:23 น. UTC+8 ของวันนี้ แฮ็กเกอร์ Bybit ถูกติดตามให้โอนสินทรัพย์อีกครั้ง และรูปแบบการขายของแฮ็กเกอร์ก็มีเสถียรภาพมากขึ้น โดยส่วนใหญ่โอนสินทรัพย์ไปยังเชน BTC ผ่าน Thorchain และใช้ OKX DEX เพื่อแปลงเป็น DAI จากนั้น DAI ที่แปลงแล้วจะไหลเข้าสู่ eXch.
23 กุมภาพันธ์
Bybit: สามารถอายัดเงินที่ขโมยมาได้สำเร็จถึง 42.89 ล้านเหรียญสหรัฐฯ โดยได้รับความร่วมมือจากหลายฝ่าย
เมื่อเวลา 23:41 น. เจ้าหน้าที่ของ Bybit แถลงว่าด้วยความร่วมมือจากหลายฝ่าย สามารถอายัดเงินที่ขโมยมาได้สำเร็จถึง 42.89 ล้านเหรียญสหรัฐฯ ในหนึ่งวัน สถาบันที่ให้ความช่วยเหลือ ได้แก่ Tether, THORChain, ChangeNOW, FixedFloat, Avalanche Ecosystem, CoinEx, Bitget, Circle เป็นต้น
pump.fun ได้ลบเหรียญ Meme ที่เกี่ยวข้องกับ Lazarus Group ออกจากส่วนหน้า
เวลาประมาณ 22:52 น. pump.fun ได้ลบเหรียญ Meme ที่เกี่ยวข้องกับผู้โจมตีเหตุการณ์ Bybit หรือกลุ่มแฮกเกอร์จากเกาหลีเหนือที่ชื่อว่า Lazarus Group ออกจากส่วนหน้าแล้ว
ZachXBT: องค์กรบางแห่งฟอกเงินสำหรับเหตุการณ์แฮ็กเกอร์ Bybit ด้วยการออกและแลกเปลี่ยนเหรียญมีมบน pump.fun
เมื่อเวลา 21:05 น. นักสืบเครือข่าย ZachXBT ได้เผยแพร่ข้อความบนช่องส่วนตัวของเขา เปิดเผยว่าพบว่ามีองค์กรบางแห่งฟอกเงินสำหรับเหตุการณ์แฮ็กเกอร์ Bybit ด้วยการออกและแลกเปลี่ยนเหรียญมีมบน pump.fun
เมื่อวันที่ 22 กุมภาพันธ์ ผู้โจมตีได้รับเงินจำนวน 1.08 ล้านดอลลาร์จากเหตุการณ์แฮ็ก Bybit ผ่านทางที่อยู่ "0x363908...d7d1" จากนั้นจึงโอน USDC ข้ามเครือข่ายไปยังเครือข่าย Solana จากนั้นโอน USDC ทั้งหมดบนเครือข่าย Solana ข้ามเครือข่ายไปยังสองที่อยู่บนเครือข่าย BSC ที่อยู่ BSC ทั้งสองกระจาย USDC ไปยังที่อยู่กว่า 30 แห่งผ่านการดำเนินการตามโปรแกรมและในที่สุดก็รวบรวมพวกเขาเข้าด้วยกัน หลังจากนั้น 106,000 USDC จะถูกแบ่งออกเป็นที่อยู่ BSC จำนวน 10 แห่ง จากนั้นจึงโอนกลับมายังที่อยู่ Solana จำนวน 10 แห่งทั่วทั้งเครือข่าย ผู้ฟอกเงินนำ SOL ที่ได้รับมาแลกเป็น Meme Coin
15 ชั่วโมงที่แล้ว นักสืบบนเครือข่าย ZachXBT ได้เปิดเผยที่อยู่มากกว่า 920 ที่อยู่ซึ่งรับเงินจากแฮ็กเกอร์ Bybit และพบว่าผู้ฟอกเงินได้ออกเหรียญมีมให้กับองค์กรแฮ็กเกอร์เกาหลีเหนือ Lazarus Group ผ่านทางแพลตฟอร์ม pump.fun ด้วยเหตุผลด้านความปลอดภัย จึงไม่เปิดเผยที่อยู่กระเป๋าเงินที่เฉพาะเจาะจงในขณะนี้ และได้ขอให้เครื่องมือวิเคราะห์หลายตัวลบอินเทอร์เฟซที่เกี่ยวข้องออก
Bybit ระดมทุนได้ 254,830 ETH หรือราว 693 ล้านเหรียญสหรัฐ ภายใน 48 ชั่วโมงหลังถูกแฮ็กเกอร์โจมตี
เมื่อเวลา 22:04 น. ตามข้อมูลอัปเดตล่าสุดที่เผยแพร่โดย Spotonchain บริษัท Bybit ระดมทุนได้ 254,830 ETH (693 ล้านเหรียญสหรัฐ) ภายใน 48 ชั่วโมงหลังถูกแฮ็กเกอร์โจมตี ซึ่งรวมถึง:
132,178 ETH (367 ล้านเหรียญสหรัฐ) ซึ่งอาจได้รับผ่านธุรกรรม OTC กับ Galaxy Digital, FalconX และ Wintermute; 122,652 ETH (326 ล้านเหรียญสหรัฐ) กู้ยืมจากแพลตฟอร์ม/สถาบันการซื้อขาย เช่น Bitget, MEXC, Binance และ DWF Labs (ซึ่งอาจเป็นพฤติกรรมการกู้ยืมส่วนตัวของวาฬบางตัวด้วย)
ในเวลาเดียวกัน แฮกเกอร์ได้แลกเปลี่ยน ETH จำนวน 40,944 ETH (115 ล้านดอลลาร์สหรัฐ) ข้ามเครือข่ายเป็น BTC และสินทรัพย์อื่นๆ ผ่านทาง Chainflip, THORChain, LiFi, DLN และ eXch ปัจจุบันแฮกเกอร์ยังคงถือครอง ETH อยู่ 458,451 ETH (1.29 พันล้านดอลลาร์) หรือคิดเป็น 91.7% ของ 499,395 ETH (1.4 พันล้านดอลลาร์) ที่ถูกขโมยไป
Bybit: มีมิจฉาชีพแอบอ้างเป็นพนักงานของ Bybit โปรดอยู่ในความดูแล
เมื่อเวลา 20:53 น. Bybit ได้ออกแถลงการณ์อย่างเป็นทางการว่า มีมิจฉาชีพแอบอ้างเป็นพนักงานของ Bybit โปรดอยู่ในความดูแล โปรดตรวจสอบแหล่งที่มาอย่างเป็นทางการอยู่เสมอ และรายงานสถานการณ์ที่น่าสงสัยใดๆ Bybit ไม่ขอข้อมูลส่วนบุคคล การฝากเงิน หรือรหัสผ่าน
แฮกเกอร์ Bybit ได้แลกเปลี่ยน ETH จำนวน 37,900 รายการข้ามเครือข่าย และยังคงมี ETH เหลืออยู่อีก 461,491 รายการ
เมื่อเวลา 20:22 น. ตามการตรวจสอบของ EmberCN แฮกเกอร์ Bybit ได้ใช้ที่อยู่จำนวนมากเพื่อใช้ Chainflip, THORChain, LiFi, DLN, eXch และแพลตฟอร์มแลกเปลี่ยนข้ามเครือข่ายอื่นๆ เพื่อแลกเปลี่ยน ETH จำนวน 37,900 รายการ (106 ล้านเหรียญสหรัฐ) ข้ามเครือข่ายไปยังสินทรัพย์อื่นๆ (BTC เป็นต้น) โดยใช้เวลา 30 ชั่วโมงในการทำความสะอาดเงินตั้งแต่วันที่ผ่านมา
ปัจจุบันที่อยู่ของแฮกเกอร์ Bybit มี ETH เหลืออยู่ 461,491 ETH (1.29 พันล้านดอลลาร์สหรัฐ) และจำนวน ETH ทั้งหมดที่ถูกขโมยไปจาก Bybit คือ 499,395 ETH (1.4 พันล้านดอลลาร์สหรัฐ)
Bybit: การฝากและถอนเงินกลับมาสู่ระดับปกติอย่างสมบูรณ์แล้ว
เมื่อเวลา 16:55 น. Bybit ได้ออกมาประกาศอย่างเป็นทางการว่าการฝากและถอนเงินบน Bybit ได้กลับมาสู่ระดับปกติอย่างสมบูรณ์แล้ว ซึ่งได้รับการยืนยันจากข้อมูลบนเครือข่าย
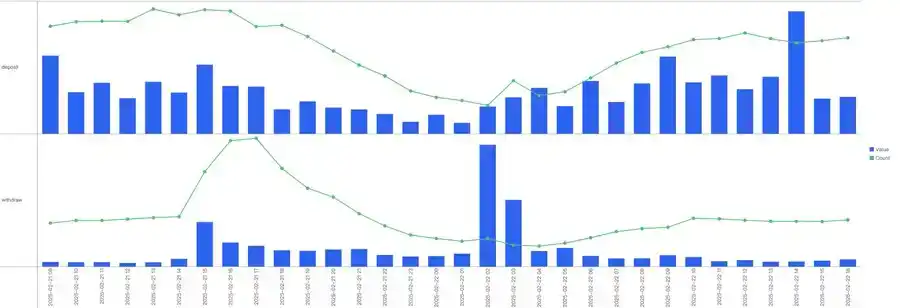
Bybit CEO ตอบสนองต่อการปฏิเสธการสกัดกั้นของ Exch: "ฉันหวังว่าจะได้รับการพิจารณาใหม่ ทำกับ Bybit หรือเอนทิตี้ใด ๆ แต่ทัศนคติทั่วไปของเราที่มีต่อแฮ็กเกอร์ในฐานะอุตสาหกรรม EX ปรับปรุงระดับการควบคุมความเสี่ยงสำหรับมัน
ที่ 11:27 โคไซน์ Slowmist กล่าวว่าเนื่องจากมีการถ่ายโอน ETH จำนวนมากผ่านการแลกเปลี่ยน ล้างมันออกและแลกเปลี่ยนเป็น BTC XMR เป็นต้น แพลตฟอร์มทั้งหมดควรปรับปรุงระดับการควบคุมความเสี่ยงสำหรับเงินทุนที่มาจาก eXch
นักพัฒนาหลักของ Ethereum: การย้อนกลับเป็นไปได้เกือบเป็นไปไม่ได้ที่จะสำเร็จ หรืออาจนำไปสู่ปฏิกิริยาลูกโซ่ที่ยากต่อการซ่อมแซม
เมื่อวันที่ 23 กุมภาพันธ์ ในการตอบสนองต่อการแลกเปลี่ยน Bybit ถูกแฮ็กและสูญเสียเงิน 1.5 พันล้านดอลลาร์เมื่อวันที่ 21 กุมภาพันธ์ นักพัฒนาหลักของ Ethereum อย่าง Tim Beiko กล่าวว่าแม้ว่าบางคนในอุตสาหกรรมการเข้ารหัสจะเรียกร้องให้คืนสภาพเครือข่าย Ethereum ให้กลับเป็นสถานะก่อนถูกโจมตี แต่จากมุมมองทางเทคนิคแล้ว แทบจะเป็นไปไม่ได้ที่จะบรรลุผลสำเร็จ Beiko เน้นย้ำว่าไม่เหมือนกับการแฮ็ก TheDAO ในปี 2016 การโจมตีนี้ไม่ได้ละเมิดกฎของโปรโตคอล Ethereum และการย้อนกลับจะนำไปสู่ปฏิกิริยาลูกโซ่ที่แพร่หลายและยากต่อการซ่อมแซม และอาจนำมาซึ่งผลที่ตามมาที่เลวร้ายกว่าความสูญเสียของแฮ็กเกอร์อีกด้วย นอกจากนี้ การย้อนกลับจะย้อนกลับธุรกรรมบนเชนที่ชำระไว้ทั้งหมด ในขณะที่ธุรกรรมนอกเชนจะไม่สามารถย้อนกลับได้
ผู้เชี่ยวชาญในอุตสาหกรรมรายอื่นๆ ก็มีมุมมองในทำนองเดียวกัน Anthony Sassano ผู้ให้การศึกษาด้าน Ethereum กล่าวว่าความซับซ้อนของระบบนิเวศ Ethereum ในปัจจุบันทำให้การย้อนกลับโครงสร้างพื้นฐานไม่สามารถทำได้ รองประธานฝ่ายบล็อคเชนของ Yuga Labs เตือนว่าต้นทุนในการย้อนกลับอาจสูงกว่า 1.5 พันล้านดอลลาร์มาก
ซีอีโอ Bybit ตอบว่าจะสนับสนุนให้ Ethereum ย้อนกลับไปในช่วงเวลาก่อนเกิดการโจรกรรมหรือไม่ ควรตัดสินโดยการโหวตของชุมชน
เบ็น โจว ซีอีโอ Bybit พูดถึงเรื่องจะสนับสนุนให้ Ethereum ย้อนกลับไปในช่วงเวลาก่อนเกิดการโจรกรรมหรือไม่ ใน Space ก่อนหน้านี้ ซีอีโอ Bybit เผยว่า "ฉันไม่แน่ใจว่านี่เป็นการตัดสินใจของคนคนเดียวหรือไม่ จากจิตวิญญาณของบล็อคเชน บางทีอาจต้องมีกระบวนการโหวตเพื่อดูว่าชุมชนต้องการอะไร แต่ฉันไม่แน่ใจ"
22 กุมภาพันธ์
Bybit เปิดตัว "โครงการกู้คืนเงินรางวัล" พร้อมรางวัล 10% ของเงินที่ถูกขโมย
เวลา 23:32 น. ตามประกาศอย่างเป็นทางการ Bybit “โครงการกู้คืนเงินรางวัล” ได้รับการเปิดตัวอย่างเป็นทางการแล้ว โดยเรียกร้องให้ผู้มีความสามารถระดับสูงในด้านความปลอดภัยทางไซเบอร์ระดับโลกและการวิเคราะห์การเข้ารหัสร่วมกันติดตามผู้กระทำความผิดในการโจรกรรมที่ใหญ่ที่สุดในประวัติศาสตร์การเข้ารหัส
ผู้ร่วมบริจาคที่กู้คืนเงินสำเร็จจะได้รับรางวัล 10% โดยเงินรางวัลทั้งหมดจะขึ้นอยู่กับการกู้คืน ETH ที่ถูกขโมยซึ่งสามารถตรวจสอบได้ ซึ่งมีมูลค่ามากกว่า 1.4 พันล้านเหรียญสหรัฐ ณ เวลาที่เกิดเหตุการณ์ หากสามารถกู้คืนเงินทั้งหมดได้ เงินรางวัลทั้งหมดอาจสูงถึง 140 ล้านเหรียญสหรัฐ
Ben Zhou ซีอีโอของ Bybit กล่าวว่าภายใน 24 ชั่วโมงหลังจากเหตุการณ์เกิดขึ้น บริษัทได้รับการสนับสนุนอย่างแข็งขันจากบุคคลและองค์กรชั้นนำในอุตสาหกรรม เขาหวังว่าจะตอบแทนสมาชิกในชุมชนอย่างเป็นทางการที่มอบความเชี่ยวชาญ ประสบการณ์ และการสนับสนุนแก่เราผ่าน "โครงการ Bounty Recovery" และเราจะไม่หยุดเพียงแค่นั้น ผู้เข้าร่วมที่สนใจสามารถติดต่อแพลตฟอร์มได้ผ่านทาง bounty_program@bybit.com
ซีอีโอ Bybit: เห็นด้วยกับมุมมองของ CZ หากระบบภายในถูกแฮ็ก การถอนเงินทั้งหมดจะถูกระงับทันที
เมื่อเวลา 21:17 น. Ben Zhou ซีอีโอ Bybit โพสต์ข้อความว่า "ฉันเห็นด้วยกับมุมมองของ CZ หากการโจมตีของแฮ็กเกอร์เกิดจากการแทรกซึมเข้าไปในระบบภายในของเรา (เช่น ส่วนหนึ่งของระบบการถอนเงิน) หรือกระเป๋าเงินร้อนถูกแฮ็ก เราจะระงับการถอนเงินทั้งหมดทันทีจนกว่าจะพบสาเหตุของปัญหา
แต่ในเหตุการณ์เมื่อวานนี้ กระเป๋าเงินเย็น ETH ของเรา (เราใช้ Safe) ถูกแฮ็ก ซึ่งไม่มีส่วนเกี่ยวข้องกับระบบภายในของเราเลย ดังนั้น ฉันสามารถตัดสินใจอย่างเด็ดขาดที่จะให้การถอนเงินและการทำงานของระบบ Bybit ทั้งหมดทำงานตามปกติ
Binance และ CZ รวมไปถึงพันธมิตรและผู้นำอุตสาหกรรมมากมายได้ก้าวเข้ามาให้ความช่วยเหลือในช่วงวิกฤตเมื่อคืนนี้ และเราซาบซึ้งและปลาบปลื้มอย่างยิ่งกับการสนับสนุนที่เราได้รับ เหตุการณ์นี้ถือเป็นผลกระทบครั้งใหญ่สำหรับ Bybit แต่ทั้งอุตสาหกรรมแสดงให้เห็นถึงพลังแห่งความสามัคคี ฉันเชื่อว่าจากนี้ทุกอย่างจะดีขึ้น "
CZ: เจตนาเดิมของการแนะนำให้ ByBit ระงับการถอนเงินนั้นอิงจากประสบการณ์และการสังเกตของเราเอง และหลักการมักจะอยู่ด้านที่ปลอดภัยกว่าเสมอ
เมื่อเวลา 20:19 น. CZ โพสต์ว่า "เหตุการณ์ล่าสุด (รวมถึง ByBit, Phemex, WazirX และอื่นๆ) แสดงให้เห็นรูปแบบ: แฮกเกอร์สามารถขโมยสินทรัพย์ crypto จำนวนมากจากโซลูชัน "การจัดเก็บแบบเย็น" หลายลายเซ็น" ในกรณีล่าสุดที่เกิดขึ้นกับ ByBit แฮกเกอร์สามารถทำให้ส่วนต่อประสานผู้ใช้ส่วนหน้าแสดงธุรกรรมที่ถูกต้องตามกฎหมายในขณะที่ธุรกรรมที่กำลังลงนามจริงเป็นธุรกรรมอื่นได้ แม้ว่าฉันจะไม่คุ้นเคยกับกรณีอื่นๆ มากนัก แต่จากข้อมูลที่มีอยู่จำกัด ทั้งสองกรณีดูเหมือนจะมีลักษณะที่คล้ายกัน
บางคนตั้งคำถามถึงข้อเสนอแนะของฉันที่ให้ระงับการถอนเงินทั้งหมดทันทีในกรณีที่เกิดเหตุการณ์ด้านความปลอดภัย (ฉันทวีตเรื่องนี้บนรถบัสรับส่งเพื่อขึ้นเครื่องบิน) ความตั้งใจเดิมของฉันคือการแบ่งปันวิธีรับมือแบบปฏิบัติจริงโดยอิงจากประสบการณ์และการสังเกตของฉันเอง แน่นอนว่าไม่มีสิ่งที่ถูกต้องหรือผิดโดยสิ้นเชิง หลักการของฉันคืออยู่ด้านที่ปลอดภัยเสมอ หลังจากเกิดเหตุการณ์ที่เกี่ยวข้องกับความปลอดภัย ควรระงับการดำเนินการทั้งหมดทันทีเพื่อให้แน่ใจว่าเข้าใจวิธีการโจมตีอย่างถ่องแท้ ค้นหาว่าแฮกเกอร์เจาะระบบได้อย่างไร และอุปกรณ์ใดที่ได้รับผลกระทบ จากนั้นจึงกลับมาดำเนินการต่อหลังจากตรวจสอบความปลอดภัยสามรอบแล้ว
แน่นอนว่าการระงับการถอนอาจทำให้เกิดความตื่นตระหนกมากขึ้น ในปี 2019 เราระงับการถอนเงินเป็นเวลาหนึ่งสัปดาห์หลังจากการแฮ็กเงินมูลค่า 40 ล้านเหรียญสหรัฐ แต่เมื่อเราคืนเงินถอน (และฝาก) ปริมาณเงินฝากกลับสูงกว่าปริมาณการถอน ฉันไม่ได้บอกว่าวิธีการหนึ่งจะดีกว่า สถานการณ์แต่ละอย่างย่อมแตกต่างกัน และจำเป็นต้องมีการตัดสินใจ เป้าหมายของฉันในการทวีตคือการแบ่งปันสิ่งที่อาจได้ผลและแสดงการสนับสนุนในเวลาที่เหมาะสม
ฉันเชื่อว่าเบ็นตัดสินใจได้ดีที่สุดตามข้อมูลที่เขามี เบ็นรักษาการสื่อสารที่โปร่งใสและมีท่าทีที่สงบตลอดช่วงวิกฤตินี้ ซึ่งแตกต่างอย่างสิ้นเชิงกับซีอีโอของ WazirX, FTX และบริษัทอื่นๆ ที่มีความโปร่งใสน้อยกว่า สิ่งสำคัญคือต้องเน้นย้ำว่าลักษณะของกรณีเหล่านี้แตกต่างกัน FTX เป็นการฉ้อโกง และเหตุการณ์ WazirX ยังอยู่ในระหว่างการดำเนินคดี ดังนั้นฉันจึงไม่สามารถแสดงความคิดเห็นใดๆ ได้ "
CEO ของ Bybit กล่าวว่า Bitget เป็น CEX แห่งแรกที่จะให้ความช่วยเหลือโดยไม่คิดดอกเบี้ยใดๆ
ในงาน Space ที่จัดขึ้นเมื่อเวลา 19:00 น. CEO ของ Bybit กล่าวว่า Bitget เป็น CEX แห่งแรกที่จะให้ความช่วยเหลือโดยไม่คิดดอกเบี้ยใดๆ นอกจากนี้ MEXC และ Pai Network ยังได้เข้ามาให้ความช่วยเหลือด้วย
Gracy ซีอีโอของ Bitget กล่าวใน Space ว่าเธอริเริ่มที่จะสื่อสารกับ BEN ซีอีโอของ Bybit และเสนอความช่วยเหลือ สภาพคล่องระยะสั้นที่จัดหาให้ไม่จำเป็นต้องมีหลักประกัน อัตราดอกเบี้ย หรือข้อผูกมัดใดๆ ทั้งสิ้น สามารถโอนกลับคืนได้เมื่อ Bybit ไม่ต้องการอีกต่อไป สิ่งที่เรารู้ตอนนี้ก็คือสภาพคล่องของ Bybit ได้รับการปรับปรุงให้ดีขึ้นแล้วและไม่จำเป็นต้องได้รับการสนับสนุนเพิ่มเติมอีก
โปรโตคอล mETH: การถอน cmETH ได้กลับมาดำเนินการอีกครั้งและเงินของผู้ใช้จะไม่ได้รับผลกระทบ
ในเวลา 17:54 น. โปรโตคอลการเดิมพันสภาพคล่อง/การเดิมพันซ้ำ mETH Protocol ได้ประกาศว่าการถอน cmETH ได้กลับมาดำเนินการอีกครั้งแล้ว ความปลอดภัยของเงินของผู้ใช้จะไม่ได้รับผลกระทบและได้รับการสนับสนุนอย่างเต็มที่ รายงานการวิเคราะห์หลังเหตุการณ์โดยละเอียดจะเผยแพร่ในเร็วๆ นี้ โดยจะสรุปเหตุการณ์และมาตรการทั้งหมดที่ดำเนินการ
ก่อนหน้านี้ โปรโตคอล mETH ได้ประกาศระงับการถอน cmETH หลังจากทราบเกี่ยวกับเหตุการณ์ด้านความปลอดภัยล่าสุดที่เกี่ยวข้องกับธุรกรรม mETH และ cmETH บางรายการบน Bybit แต่บริการฝากและสเตคกิ้งยังคงดำเนินต่อไปตามปกติ
5 สถาบัน/บุคคลได้ให้การสนับสนุนสินเชื่อแก่ Bybit เป็นจำนวนรวม 120,000 ETH
เมื่อเวลา 17:50 น. ตามการติดตามของ EmberCN สถาบัน/บุคคล 5 แห่งได้ให้การสนับสนุนสินเชื่อแก่ Bybit เป็นจำนวนรวม 120,000 ETH (320.97 ล้านเหรียญสหรัฐ) โดยเฉพาะ:
· Bitget: 40,000 ETH ($105.96 ล้าน);
· สถาบัน/วาฬที่ถอนตัวออกจาก Binance: 11,800 ETH ($31.02 ล้าน);
· MEXC: 12,652 stETH ($33.75 ล้าน);
· Binance หรือสถาบัน/วาฬอื่นที่ถอนตัวออกจาก Binance: 36,000 ETH ($96.54 ล้าน);
· ที่อยู่ 0x327...45b: 20,000 ETH ($53.7 ล้าน)
Chainflip: เสริมความแข็งแกร่งกลไกการคัดกรองที่ระดับตัวแทน ETH เพื่อปฏิเสธการฝากที่น่าสงสัย
เมื่อเวลา 16:52 น. บริดจ์ข้ามสายอย่าง Chainflip ได้อัปเดตความคืบหน้าล่าสุดของเหตุการณ์การโจรกรรม Bybit โดยกล่าวว่า "เราสังเกตเห็นว่าแฮกเกอร์กำลังพยายามแปลงเงินที่ขโมยมาจาก Bybit เป็น BTC ผ่าน Chainflip ในปัจจุบัน เราได้ปิดบริการฟรอนต์เอนด์บางส่วนเพื่อป้องกันการไหลของเงิน แต่เนื่องจากโปรโตคอลเป็นแบบกระจายอำนาจอย่างสมบูรณ์และมี 150 โหนด เราจึงไม่สามารถปิดระบบทั้งหมดได้อย่างสมบูรณ์
เพื่อเป็นแนวทางแก้ปัญหาในระยะยาว เราจึงได้เสริมกลไกการคัดกรองในระดับโบรกเกอร์ ETH เพื่อปฏิเสธการฝากเงินที่น่าสงสัยผ่านทาง broker-api ในปัจจุบันกลไกนี้ใช้งานได้กับ BTC แล้ว เราเพียงต้องทำให้การใช้งานกับ ETH เสร็จสมบูรณ์เท่านั้น "
chainflip ตอบสนองต่อ Bybit CEO: ในฐานะที่เป็นโปรโตคอลที่มีการแบ่งแยกเราไม่สามารถปิดกั้นได้อย่างสมบูรณ์, แช่แข็งหรือเปลี่ยนเส้นทางเงินทุนใด ๆ
ที่ 16:33 การแช่แข็งหรือเปลี่ยนเส้นทางเงินใด ๆ จากกองทุนจากกรณีการโจมตีของแฮ็กเกอร์ Bybit และเงินทุนจากกรณีการโจมตีของแฮ็กเกอร์ PHEMEX โดยตรงบนห่วงโซ่ผสมเงินจากที่อยู่การขโมยครั้งแรกของเหตุการณ์ทั้งสองเข้าด้วยกัน
ZachXBT: ตรวจพบแฮกเกอร์ Bybit กำลังโอนสินทรัพย์และฟอกเงินผ่านมิกเซอร์
นักสืบเครือข่าย ZachXBT โพสต์บนช่องทางอย่างเป็นทางการว่าได้ตรวจพบว่า Lazarus Group กำลังโอน 5,000 ETH จากที่อยู่ของแฮกเกอร์ Bybit ไปยังที่อยู่ใหม่ และเริ่มฟอกเงินผ่าน eXch (มิกเซอร์รวมศูนย์) และโอนเงินไปยังเครือข่าย Bitcoin ผ่าน Chainflip
CEO ของ Bybit: เราตรวจพบแฮกเกอร์ที่พยายามโอนสินทรัพย์ผ่าน Chainflip และจะเปิดตัวโปรแกรมค่าตอบแทนสำหรับสะพานข้ามเครือข่ายเร็วๆ นี้
เมื่อเวลา 15:21 น. Ben Zhou ซีอีโอของ Bybit โพสต์บนโซเชียลมีเดียว่าเขาตรวจพบแฮกเกอร์ที่พยายามโอนสินทรัพย์ไปยังเครือข่าย BTC ผ่าน Chainflip หวังว่าโครงการสะพานข้ามเครือข่ายจะช่วยให้ Bybit สามารถบล็อกและป้องกันการโอนสินทรัพย์เพิ่มเติมไปยังเครือข่ายอื่นๆ ได้ เร็วๆ นี้ Bybit จะเปิดตัวโปรแกรมรางวัลสำหรับใครก็ตามที่ช่วยบล็อกหรือติดตามเงินทุนที่นำไปสู่การกู้คืนเงิน
Bybit ได้รับเงินไหลเข้ากว่า 4 พันล้านเหรียญสหรัฐในช่วง 12 ชั่วโมงที่ผ่านมา ซึ่งครอบคลุมช่องโหว่ทั้งหมดในเงินที่ถูกขโมยไป
ตามสถิติจาก SoSoValue และข้อมูลการติดตามล่าสุดจากทีมรักษาความปลอดภัยบนเครือข่าย TenArmor แพลตฟอร์มการซื้อขาย Bybit ได้รับเงินไหลเข้ากว่า 4 พันล้านเหรียญสหรัฐในช่วง 12 ชั่วโมงที่ผ่านมา โดยรวมถึง 63,168.08 ETH, 3.15 พันล้าน USDT, 173 ล้าน USDC และ 525 ล้าน USDCUSD
ตามข้อมูลการไหลเข้าของเงินทุนโดยเปรียบเทียบ พบว่าเงินทุนที่ไหลเข้านี้ได้ครอบคลุมช่องว่างของเงินทุนที่เกิดจากการโจมตีของแฮ็กเกอร์เมื่อวานนี้ได้หมดสิ้น ในเวลาเดียวกัน บริการทั้งหมดของแพลตฟอร์มการซื้อขาย Bybit รวมถึงฟังก์ชั่นการถอนเงินก็กลับมาเป็นปกติแล้ว
SlowMist Yu Xian: ในกรณีที่ไม่ทราบสาเหตุของการโจมตี ข้อเสนอของ CZ ที่จะระงับการถอนเงินก็ถูกต้องเช่นกัน
เมื่อเวลา 14:29 น. ผู้ก่อตั้ง SlowMist Yu Xian โพสต์บนโซเชียลมีเดียว่าจากมุมมองด้านความปลอดภัย ข้อเสนอให้หยุดระบบกระเป๋าเงินอย่างเร่งด่วนในกรณีที่ไม่ทราบสาเหตุนั้นถูกต้อง Bybit ตอบสนองการโจรกรรมอย่างรวดเร็วมากและยังระบุปัญหาได้อย่างรวดเร็วอีกด้วย SlowMist และทีมงานด้านความปลอดภัยบางทีมได้เข้ามาแทรกแซงการสื่อสารเป็นครั้งแรก ระบุปัญหาได้อย่างรวดเร็ว และอนุมานภาพบุคคลของแฮกเกอร์ได้ Bybit ไม่มีปัญหาในการเปิดบริการถอนเงินได้ทันเวลาเมื่อทุกอย่างพร้อมแล้ว
Yu Xian อธิบายว่าเขาเชื่อว่าไม่มีอะไรผิดปกติกับข้อเสนอแนะก่อนหน้านี้ของ CZ และวิธีแก้ปัญหาขั้นสุดท้ายของ Bybit ปัจจุบัน ผู้คนจำนวนมากในอุตสาหกรรมกำลังถกเถียงกันภายในเกี่ยวกับข้อพิพาทนี้ แต่ลืมไปว่าศัตรูร่วมกันควรเป็นแฮกเกอร์จากเกาหลีเหนือ
Du Jun: 10,000 ETH จะถูกโอนไปยัง Bybit และจะไม่ถอนออกภายใน 1 เดือน
เมื่อเวลา 12:32 น. Du Jun ผู้ร่วมก่อตั้ง ABCDE โพสต์บนโซเชียลมีเดียว่าเขาจะโอน 10,000 ETH ไปยัง Bybit ในวันนี้และจะไม่ถอนเงินออกภายใน 1 เดือน
WSJ: CertiK ยืนยันว่าเหตุการณ์ Bybit เป็นการโจรกรรมครั้งใหญ่ที่สุดในประวัติศาสตร์การเข้ารหัส
Wall Street Journal อ้างอิงข้อมูลจากหน่วยงานความปลอดภัย Web3.0 อย่าง CertiK ที่กล่าวว่าเหตุการณ์ Bybit เป็นการโจรกรรมครั้งใหญ่ที่สุดในประวัติศาสตร์การเข้ารหัส และทรัพย์สินที่ถูกขโมยไปซึ่งเป็นผลมาจากการโจมตีของแฮ็กเกอร์ครั้งนี้มีมูลค่าประเมินมากกว่า 1.4 พันล้านดอลลาร์สหรัฐ
หลังจากเหตุการณ์ดังกล่าว Bybit ประกาศว่าได้รายงานเรื่องนี้ไปยังหน่วยงานที่เกี่ยวข้องแล้ว Ben Zhou ซีอีโอของบริษัทกล่าวว่าฟังก์ชันและผลิตภัณฑ์ทั้งหมดของ Bybit ยังคงทำงานตามปกติ ตลาดแลกเปลี่ยนมีศักยภาพในการชำระเงิน และจะรับผิดชอบค่าเสียหายของลูกค้าทั้งหมด ณ ขณะนี้ คำขอถอนเงิน Bybit ทั้งหมดได้รับการดำเนินการแล้ว และระบบการถอนเงินได้กลับมาสู่ความเร็วปกติแล้ว
SlowMist Yu Xian: ส่วนหน้าของ Safe ถูกแทรกแซงและปลอมแปลงเพื่อให้เกิดผลหลอกลวง แฮกเกอร์จากเกาหลีเหนือได้ดำเนินการในลักษณะเดียวกันนี้หลายครั้ง
เมื่อเวลา 11:40 น. ผู้ก่อตั้ง SlowMist Yu Xian โพสต์บนโซเชียลมีเดียว่าไม่มีปัญหาใดๆ กับสัญญา Safe และปัญหาอยู่ที่ส่วนที่ไม่มีสัญญา ส่วนหน้าถูกแทรกแซงและปลอมแปลงเพื่อให้เกิดผลหลอกลวง นี่ไม่ใช่กรณีที่เกิดขึ้นโดยลำพัง แฮกเกอร์ชาวเกาหลีเหนือใช้กลวิธีนี้สำเร็จหลายครั้งในปีที่แล้ว เช่น เหตุการณ์ WazirX (ถูกขโมยเงินไป 230 ล้านเหรียญสหรัฐ Safe multisig), เหตุการณ์ Radiant Capital (ถูกขโมยเงินไป 50 ล้านเหรียญสหรัฐ Safe multisig) และ DMM (ถูกขโมยเงินไป 305 ล้านเหรียญสหรัฐ Gonco multisig) วิธีโจมตีนี้ได้รับการออกแบบมาอย่างดี บริษัทอื่นๆ จำเป็นต้องให้ความสนใจมากขึ้นเช่นกัน เนื่องจากการลงนามหลายลายเซ็นอาจไม่เพียงแต่ทำให้ Safe ตกอยู่ในจุดโจมตีเท่านั้น
แฮ็กเกอร์ Bybit ถือครอง ETH เกิน Fidelity และ Vitalik กลายเป็นผู้ถือครองรายใหญ่เป็นอันดับ 14 ของโลก
กรรมการของ Coinbase อย่าง Conor Grogan โพสต์บนโซเชียลมีเดียว่าแฮ็กเกอร์ Bybit (ซึ่งต้องสงสัยว่ามาจากเกาหลีเหนือ) กลายเป็นผู้ถือครอง ETH รายใหญ่เป็นอันดับ 14 ของโลกและการถือครองของพวกเขาคิดเป็นประมาณ 0.42% ของอุปทานโทเค็น Ethereum ทั้งหมด จำนวนนี้เกินกว่าการถือครอง ETH ของ Vitalik Buterin ซึ่งเป็นผู้ก่อตั้งร่วมของ Ethereum และ Fidelity Investments และมากกว่าการถือครอง ETH ของ Ethereum Foundation ถึงสองเท่า
CEO Bybit: ขณะนี้ระบบการถอนเงินได้กลับมาเป็นปกติอย่างสมบูรณ์แล้ว และจะมีการออกรายงานเหตุการณ์ทั้งหมด
เมื่อเวลา 10:51 น. Ben Zhou ซีอีโอของ Bybit โพสต์ว่าผ่านไปแล้ว 12 ชั่วโมงนับตั้งแต่เกิดการโจมตีของแฮ็กเกอร์ที่เลวร้ายที่สุดในประวัติศาสตร์ การถอนทั้งหมดได้รับการดำเนินการเรียบร้อยแล้ว ระบบถอนเงินของ Bybit กลับมาเป็นปกติแล้ว และผู้ใช้สามารถถอนเงินจำนวนเท่าใดก็ได้โดยไม่เกิดความล่าช้า ขอขอบคุณผู้ใช้ทุกท่านที่อดทนรอ และ Bybit ขออภัยที่เกิดสถานการณ์เช่นนี้ขึ้น Bybit จะเผยแพร่รายงานเหตุการณ์ฉบับเต็มและมาตรการความปลอดภัยในอีกไม่กี่วันข้างหน้านี้
แอปพลิเคชั่นยกเลิกการสเตกกิ้ง 15,000 cmETH ของแฮกเกอร์ Bybit ถูกปฏิเสธ แต่สามารถสกัดกั้นได้สำเร็จ
เมื่อเวลา 9:15 น. ตามการติดตามของนักวิเคราะห์ข้อมูลบนเครือข่าย Yu Jin เมื่อ 1 ชั่วโมงที่แล้ว แอปพลิเคชั่นยกเลิกการสเตกกิ้ง 15,000 cmETH ของแฮกเกอร์ Bybit ถูกสัญญาถอน cmETH ส่งคืน หลังจากนั้นแฮกเกอร์ได้อนุญาตให้ทำธุรกรรมของ cmETH บน DODO แต่ไม่มีธุรกรรมใดๆ เกิดขึ้นอีก อาจเป็นเพราะว่ากลุ่มสภาพคล่องของ cmETH มีไม่มาก
15,000 cmETH นี้ควรถูกสกัดกั้น นอกเหนือจาก 15,000 cmETH เหล่านี้แล้ว ยังมี ETH อีก 499,000 ETH (ราว 1.37 พันล้านดอลลาร์สหรัฐ) ที่ถูกขโมยไปจาก Bybit โดยแฮกเกอร์เก็บไว้ในที่อยู่ 51 แห่ง
ปลอดภัย: ไม่พบช่องโหว่ด้านความปลอดภัยหลังจากการสืบสวนอย่างครอบคลุม และไม่มีที่อยู่ Safe อื่นใดที่ได้รับผลกระทบ
เมื่อเวลา 9:08 น. Safe ตอบกลับปัญหาดังกล่าวบนโซเชียลมีเดียโดยระบุว่า "ByBit แสดงข้อมูลธุรกรรมที่ดูเหมือนถูกต้อง แต่มีการดำเนินการธุรกรรมที่เป็นอันตรายซึ่งมีลายเซ็นที่ถูกต้องทั้งหมดบนเชน":
· ไม่พบการรั่วไหลของฐานโค้ด: ฐานโค้ดของ Safe ได้รับการตรวจสอบอย่างละเอียดและไม่พบหลักฐานการรั่วไหลหรือการดัดแปลงใดๆ
· ไม่พบการอ้างอิงที่เป็นอันตราย: ไม่มีข้อบ่งชี้ว่าการอ้างอิงที่เป็นอันตรายในฐานโค้ด Safe อาจส่งผลต่อกระแสธุรกรรม (เช่น การโจมตีห่วงโซ่อุปทาน)
· ไม่พบการเข้าถึงโครงสร้างพื้นฐานที่ไม่ได้รับอนุญาตในบันทึก
· ไม่มีที่อยู่ Safe อื่น ๆ ที่ได้รับผลกระทบ
Safe ระบุว่าได้ระงับการทำงานของ Safe{Wallet} ชั่วคราวเพื่อให้แน่ใจว่าผู้ใช้มีความมั่นใจอย่างเต็มที่ในความปลอดภัยของแพลตฟอร์ม Safe แม้ว่าการสืบสวนของเราจะไม่พบหลักฐานใดๆ ว่าระบบส่วนหน้าของ Safe{Wallet} ถูกบุกรุก แต่เรากำลังดำเนินการตรวจสอบที่ละเอียดถี่ถ้วนมากขึ้น
ซีอีโอ Bybit: ดำเนินการคำขอถอนเงินแล้ว 99.99%
เมื่อเวลา 8:52 น. Ben Zhou ซีอีโอ Bybit โพสต์บนโซเชียลมีเดียว่าตั้งแต่ถูกแฮ็กเกอร์โจมตี (10 ชั่วโมงที่แล้ว) Bybit ประสบกับการถอนเงินมากที่สุดที่เราเคยเห็น โดยมีคำขอถอนเงินรวมกว่า 350,000 รายการ จนถึงตอนนี้ มีคำขอถอนเงินที่รอดำเนินการอยู่ประมาณ 2,100 รายการ โดยรวมแล้วการถอนเงินเสร็จสมบูรณ์ 99.994% ทีมงานทั้งหมดตื่นตลอดทั้งคืนเพื่อรับและตอบคำถามและข้อกังวลของลูกค้า
Bitget โอนสินเชื่อ 40,000 ETH ให้กับ Bybit เมื่อ 5 ชั่วโมงที่แล้วเพื่อบรรเทาแรงกดดันในการถอน
ประมาณ 9 นาฬิกา ตามการตรวจสอบของนักวิเคราะห์ข้อมูลบนเครือข่าย Yu Jin เมื่อ 5 ชั่วโมงที่แล้ว Bitget สนับสนุน Bybit ด้วยการกู้ยืม 40,000 ETH (ประมาณ 105.9 ล้านเหรียญสหรัฐ) เพื่อเอาตัวรอดจากคลื่นการถอนหลังจากที่ ETH ถูกขโมย ETH เหล่านี้ถูกโอนจาก Bitget ไปยังที่อยู่กระเป๋าเงินเย็นของ Bybit โดยตรง
เมื่อเวลา 7:27 น. Ben Zhou ซีอีโอของ Bybit ตอบกลับข่าวประชาสัมพันธ์บนโซเชียลมีเดียว่า "Binance และ Bitget ได้ฝาก ETH มากกว่า 50,000 ETH ลงในกระเป๋าเงินเย็นของ Bybit" และขอบคุณ Bitget ที่ให้ความช่วยเหลือในเวลานี้ Bybit ยังคงติดต่อกับ Binance และพันธมิตรรายอื่นๆ อีกหลายราย และกองทุนที่กล่าวถึงในข่าวไม่มีส่วนเกี่ยวข้องกับเจ้าหน้าที่ของ Binance
Bybit: ได้ร่วมมืออย่างกว้างขวางกับหน่วยงานวิเคราะห์บนเครือข่ายเพื่อจำกัดแฮกเกอร์จากการขาย ETH
เมื่อเวลา 5:07 น. เจ้าหน้าที่ของ Bybit โพสต์บนโซเชียลมีเดียว่าได้รายงานการโจรกรรมดังกล่าวไปยังหน่วยงานที่เกี่ยวข้องแล้ว และจะส่งการอัปเดตทันทีเมื่อได้รับข้อมูลเพิ่มเติม ในระหว่างนี้ Bybit ได้ทำงานอย่างรวดเร็วและครอบคลุมกับผู้ให้บริการวิเคราะห์แบบออนเชนเพื่อระบุที่อยู่ทั้งหมดที่เกี่ยวข้อง การดำเนินการเหล่านี้จะบรรเทาและต่อต้านความสามารถของผู้กระทำความผิดในการกำจัดและขาย ETH ผ่านตลาดที่ถูกกฎหมาย ส่งผลให้ช่องทางการกำจัดที่มีอยู่ลดน้อยลง
กลุ่ม Lazarus ของเกาหลีเหนือถูกกล่าวหาว่าวางแผนเหตุการณ์แฮ็ก Bybit
เมื่อเวลา 4:21 น. Arkham โพสต์บนแพลตฟอร์ม X ว่า ZachXBT ได้ส่งหลักฐานเมื่อเวลา 19:09 น. UTC เพื่อพิสูจน์ว่ากลุ่ม Lazarus ของเกาหลีเหนือวางแผนการโจมตี รวมถึงการวิเคราะห์ธุรกรรมทดสอบ การเชื่อมโยงกระเป๋าเงินที่เกี่ยวข้อง และแผนภูมินิติวิทยาศาสตร์ รายงานดังกล่าวได้รับการส่งไปยังทีมงาน Bybit เพื่อช่วยเหลือในการสืบสวน
ซีอีโอ Bybit: มีปัญหาในการโอนหลายลายเซ็น แต่ไม่มีใครใส่ใจ จุดสูงสุดในปัจจุบันได้ผ่านไปแล้ว
ในเวลา 1:29 น. Ben Zhou ซีอีโอ Bybit ได้แชร์ในการถ่ายทอดสดว่า “เขาเป็นคนสุดท้ายที่ลงนามในการโอนหลายลายเซ็น เขาใช้เครื่องมือบัญชีแยกประเภท มีปัญหาในการลงนามแต่เขาไม่ได้ใส่ใจ ที่อยู่จัดส่งไม่แสดงเมื่อลงนาม ปัจจุบันมีธุรกรรมการถอนเงิน 4,000 รายการที่รอการประมวลผล”
Ben Zhou ย้ำในการถ่ายทอดสดว่าคลังของ Bybit สามารถครอบคลุมการสูญเสีย Ethereum จำนวน 400,000 ได้ “เราได้ดำเนินการถอนเงินไปแล้ว 70% จุดสูงสุดของการดำเนินการได้ผ่านไปแล้ว การถอนเงินจำนวนมากกำลังอยู่ในระหว่างการตรวจสอบความปลอดภัยตามปกติ และเรายังคงดำเนินการถอนเงินที่เหลือในอีกไม่กี่ชั่วโมงข้างหน้า การถอนเงินของลูกค้าทั้งหมดจะได้รับการดำเนินการ”
เบ็น โจวยังกล่าวอีกว่าเขากำลังพิจารณาขอสินเชื่อสะพานจากพันธมิตรเพื่อชดเชยเงินที่ถูกขโมยไป “จะไม่ซื้อ Ethereum กำลังพิจารณาขอสินเชื่อจากพันธมิตรเพื่อชดเชยเงินที่ถูกขโมยไป โดยได้เงินไปแล้ว 80%”
ทีมงานด้านความปลอดภัยของ Safe กำลังทำงานร่วมกับ Bybit และไม่พบหลักฐานการบุกรุกระบบส่วนหน้าของ Safe
เมื่อเวลา 00:47 น. ทีมงานด้านความปลอดภัยของ Safe โพสต์แถลงการณ์ว่ากำลังทำงานอย่างใกล้ชิดกับ Bybit และกำลังดำเนินการสืบสวนต่อไป ไม่พบหลักฐานว่าระบบ Frontend อย่างเป็นทางการของ Safe ถูกบุกรุก อย่างไรก็ตาม เพื่อความระมัดระวังเป็นพิเศษ Safe{Wallet} จึงได้ระงับคุณลักษณะบางประการชั่วคราว ความปลอดภัยของผู้ใช้คือสิ่งสำคัญที่สุดสำหรับเรา และเราจะแจ้งข้อมูลอัปเดตเพิ่มเติมโดยเร็วที่สุด
แฮกเกอร์ Bybit ได้โอน ETH จำนวน 490,000 ไปยังที่อยู่ 49 แห่ง และยังคงมี cmETH อีก 15,000 แห่งที่กำลังรอการปลดล็อค
เมื่อเวลา 00:45 น. ตามการตรวจสอบของ EmberCN พบว่ามี ETH จำนวน 514,000 ETH มูลค่า 1.429 พันล้านดอลลาร์สหรัฐ ถูกขโมยไปจากกระเป๋าเงินเย็นหลายลายเซ็น ETH ของ Bybit แฮกเกอร์ได้กระจาย ETH จำนวน 490,000 ไปยังที่อยู่ 49 แห่ง (แต่ละที่อยู่มี 10,000 ETH) “อีก 15,000 cmETH กำลังถูกแฮ็กเกอร์ถอนออกไป (มีระยะเวลาการรอ 8 ชั่วโมง ฉันไม่ทราบว่าสามารถสกัดกั้นได้หรือไม่)”
SlowMist เปิดเผยรายละเอียดแฮ็กเกอร์ Bybit
เมื่อเวลา 0:36 น. SlowMist ได้เผยแพร่โพสต์ที่เปิดเผยรายละเอียดแฮ็กเกอร์ Bybit:
· สัญญาการใช้งานที่เป็นอันตรายถูกนำไปใช้ที่ UTC 2025-02-19 7:15:23
0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516
· ผู้โจมตีใช้เจ้าของสามคนเพื่อลงนามใน Safe ธุรกรรมที่ดำเนินการเปลี่ยนสัญญาด้วยสัญญาที่เป็นอันตราย
0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882
· ตรรกะการอัปเกรดที่เป็นอันตรายถูกฝังไว้ใน STORAGE[0x0] ผ่าน DELEGATECALL
0x96221423681A6d52E184D440a8eFCEbB105C7242
· ผู้โจมตีใช้ฟังก์ชันแบ็คดอร์ sweepETH และ sweepERC20 ในสัญญาที่เป็นอันตรายเพื่อขโมยกระเป๋าสตางค์ร้อน
He Yi, CZ และ Justin Sun แสดงการสนับสนุน Bybit ติดต่อกันและแสดงความเต็มใจที่จะให้ความช่วยเหลือตลอดเวลา
ในเวลา 00:29 น. ผู้ก่อตั้งร่วมของ Binance อย่าง He Yi ตอบสนองต่อการโจรกรรม Bybit บนแพลตฟอร์มโซเชียลโดยกล่าวว่า "เราอยู่ที่นี่เมื่อคุณต้องการ"
เวลา 0:34 น. CZ ผู้ก่อตั้ง Binance ตอบกลับเรื่องการโจรกรรม Bybit บนแพลตฟอร์มโซเชียล โดยกล่าวว่า "นี่ไม่ใช่สถานการณ์ที่จัดการได้ง่าย ขอแนะนำให้ระงับการถอนเงินทั้งหมดชั่วคราวเป็นมาตรการป้องกันความปลอดภัยมาตรฐาน ฉันเต็มใจให้ความช่วยเหลือหากจำเป็น ขอให้โชคดี!"
เวลา 0:39 น. Justin Sun ที่ปรึกษาระดับโลกของ Huobi HTX และผู้ก่อตั้ง TRON ตอบกลับเรื่องการโจรกรรม Bybit บนแพลตฟอร์มโซเชียล โดยกล่าวว่า "เราได้ให้ความสนใจกับเหตุการณ์ Bybit อย่างใกล้ชิด และจะพยายามอย่างเต็มที่เพื่อช่วยให้พันธมิตรของเราติดตามเงินที่เกี่ยวข้องและให้การสนับสนุนทั้งหมดตามความสามารถของเรา"
ผู้ก่อตั้ง Defillama: กระแสเงินไหลออกสุทธิจากการถอนเงินของผู้ใช้หลังจากเหตุการณ์แฮ็ก Bybit สูงถึง 700 ล้านเหรียญสหรัฐ
เวลา 0:23 น. ผู้ก่อตั้ง Defillama 0xngmi โพสต์บนแพลตฟอร์มโซเชียลว่า "จนถึงขณะนี้ กระแสเงินไหลออกสุทธิที่เกิดจากการถอนเงินของผู้ใช้หลังจากเหตุการณ์แฮ็ก Bybit สูงถึง "700 ล้านเหรียญสหรัฐ"
ETH ดั้งเดิมและ ETH อนุพันธ์จำนวนรวม 514,723 รายการถูกขโมยจาก Bybit
ตามการตรวจสอบของ OnchainLens พบว่าเงินที่ขโมยมาจาก Bybit มีการไหลออกโดยเฉพาะดังต่อไปนี้:
· 401,347 ETH มูลค่า 1.12 พันล้านเหรียญสหรัฐ;
· 90,376 stETH มูลค่า 253.16 ล้านเหรียญสหรัฐ;
· 15,000 cmETH มูลค่า 44.13 ล้านเหรียญสหรัฐ;
· 8,000 mETH มูลค่า 23 ล้านเหรียญสหรัฐ
ยอดรวมของ ETH ดั้งเดิมและ ETH อนุพันธ์ต่างๆ ที่ถูกขโมยไปอยู่ที่ 514,723
BYBIT CEO: จะเริ่มถ่ายทอดสดเร็ว ๆ และสินทรัพย์สปอต USDE อยู่นอก CEX
ที่ 0:16 Ethena Labs โพสต์ "เราได้สังเกตเห็นการพัฒนาในปัจจุบันของ Bybit /p>
ไม่มีเงินทุนที่ได้รับการสนับสนุนจากสปอตในการแลกเปลี่ยนใด ๆ รวมถึง BYBIT กำไรที่ยังไม่เกิดขึ้นจริง (PNL) ที่เกี่ยวข้องกับตำแหน่งป้องกันความเสี่ยงนั้นน้อยกว่า 30 ล้านเหรียญ ซึ่งต่ำกว่าครึ่งหนึ่งของกองทุนสำรอง USDe ยังคงมีหลักประกันเกินอยู่เต็มจำนวน เราจะแจ้งข้อมูลอัปเดตเมื่อเราได้รับข้อมูลเพิ่มเติม"
ZachXBT: แฮกเกอร์ Bybit กระจาย ETH 10,000 ไปยังที่อยู่ใหม่ 39 แห่ง เรียกร้องให้ทุกฝ่ายขึ้นบัญชีดำในเวลาที่เหมาะสม
ZachXBT โพสต์ว่าแฮกเกอร์ Bybit ได้กระจาย ETH 10,000 ไปยังที่อยู่ใหม่ 39 แห่ง “หากคุณเป็นแพลตฟอร์มการซื้อขายหรือผู้ให้บริการ กรุณาแบล็คลิสต์ที่อยู่เหล่านี้บนเครือข่าย EVM ทั้งหมด”

SlowMist Yu Xian: วิธีการโจมตีของแฮ็กเกอร์ Bybit นั้นคล้ายคลึงกับแฮ็กเกอร์จากเกาหลีเหนือ
ผู้ก่อตั้ง SlowMist Yu Xian กล่าวในโพสต์ว่า "แม้ว่าตอนนี้จะไม่มีหลักฐานที่ชัดเจน แต่เมื่อพิจารณาจากวิธีการลายเซ็นหลายลายเซ็นแบบปลอดภัยและวิธีการฟอกเงินในปัจจุบัน ก็ดูเหมือนว่าจะเป็นแฮ็กเกอร์จากเกาหลีเหนือ"
21 กุมภาพันธ์
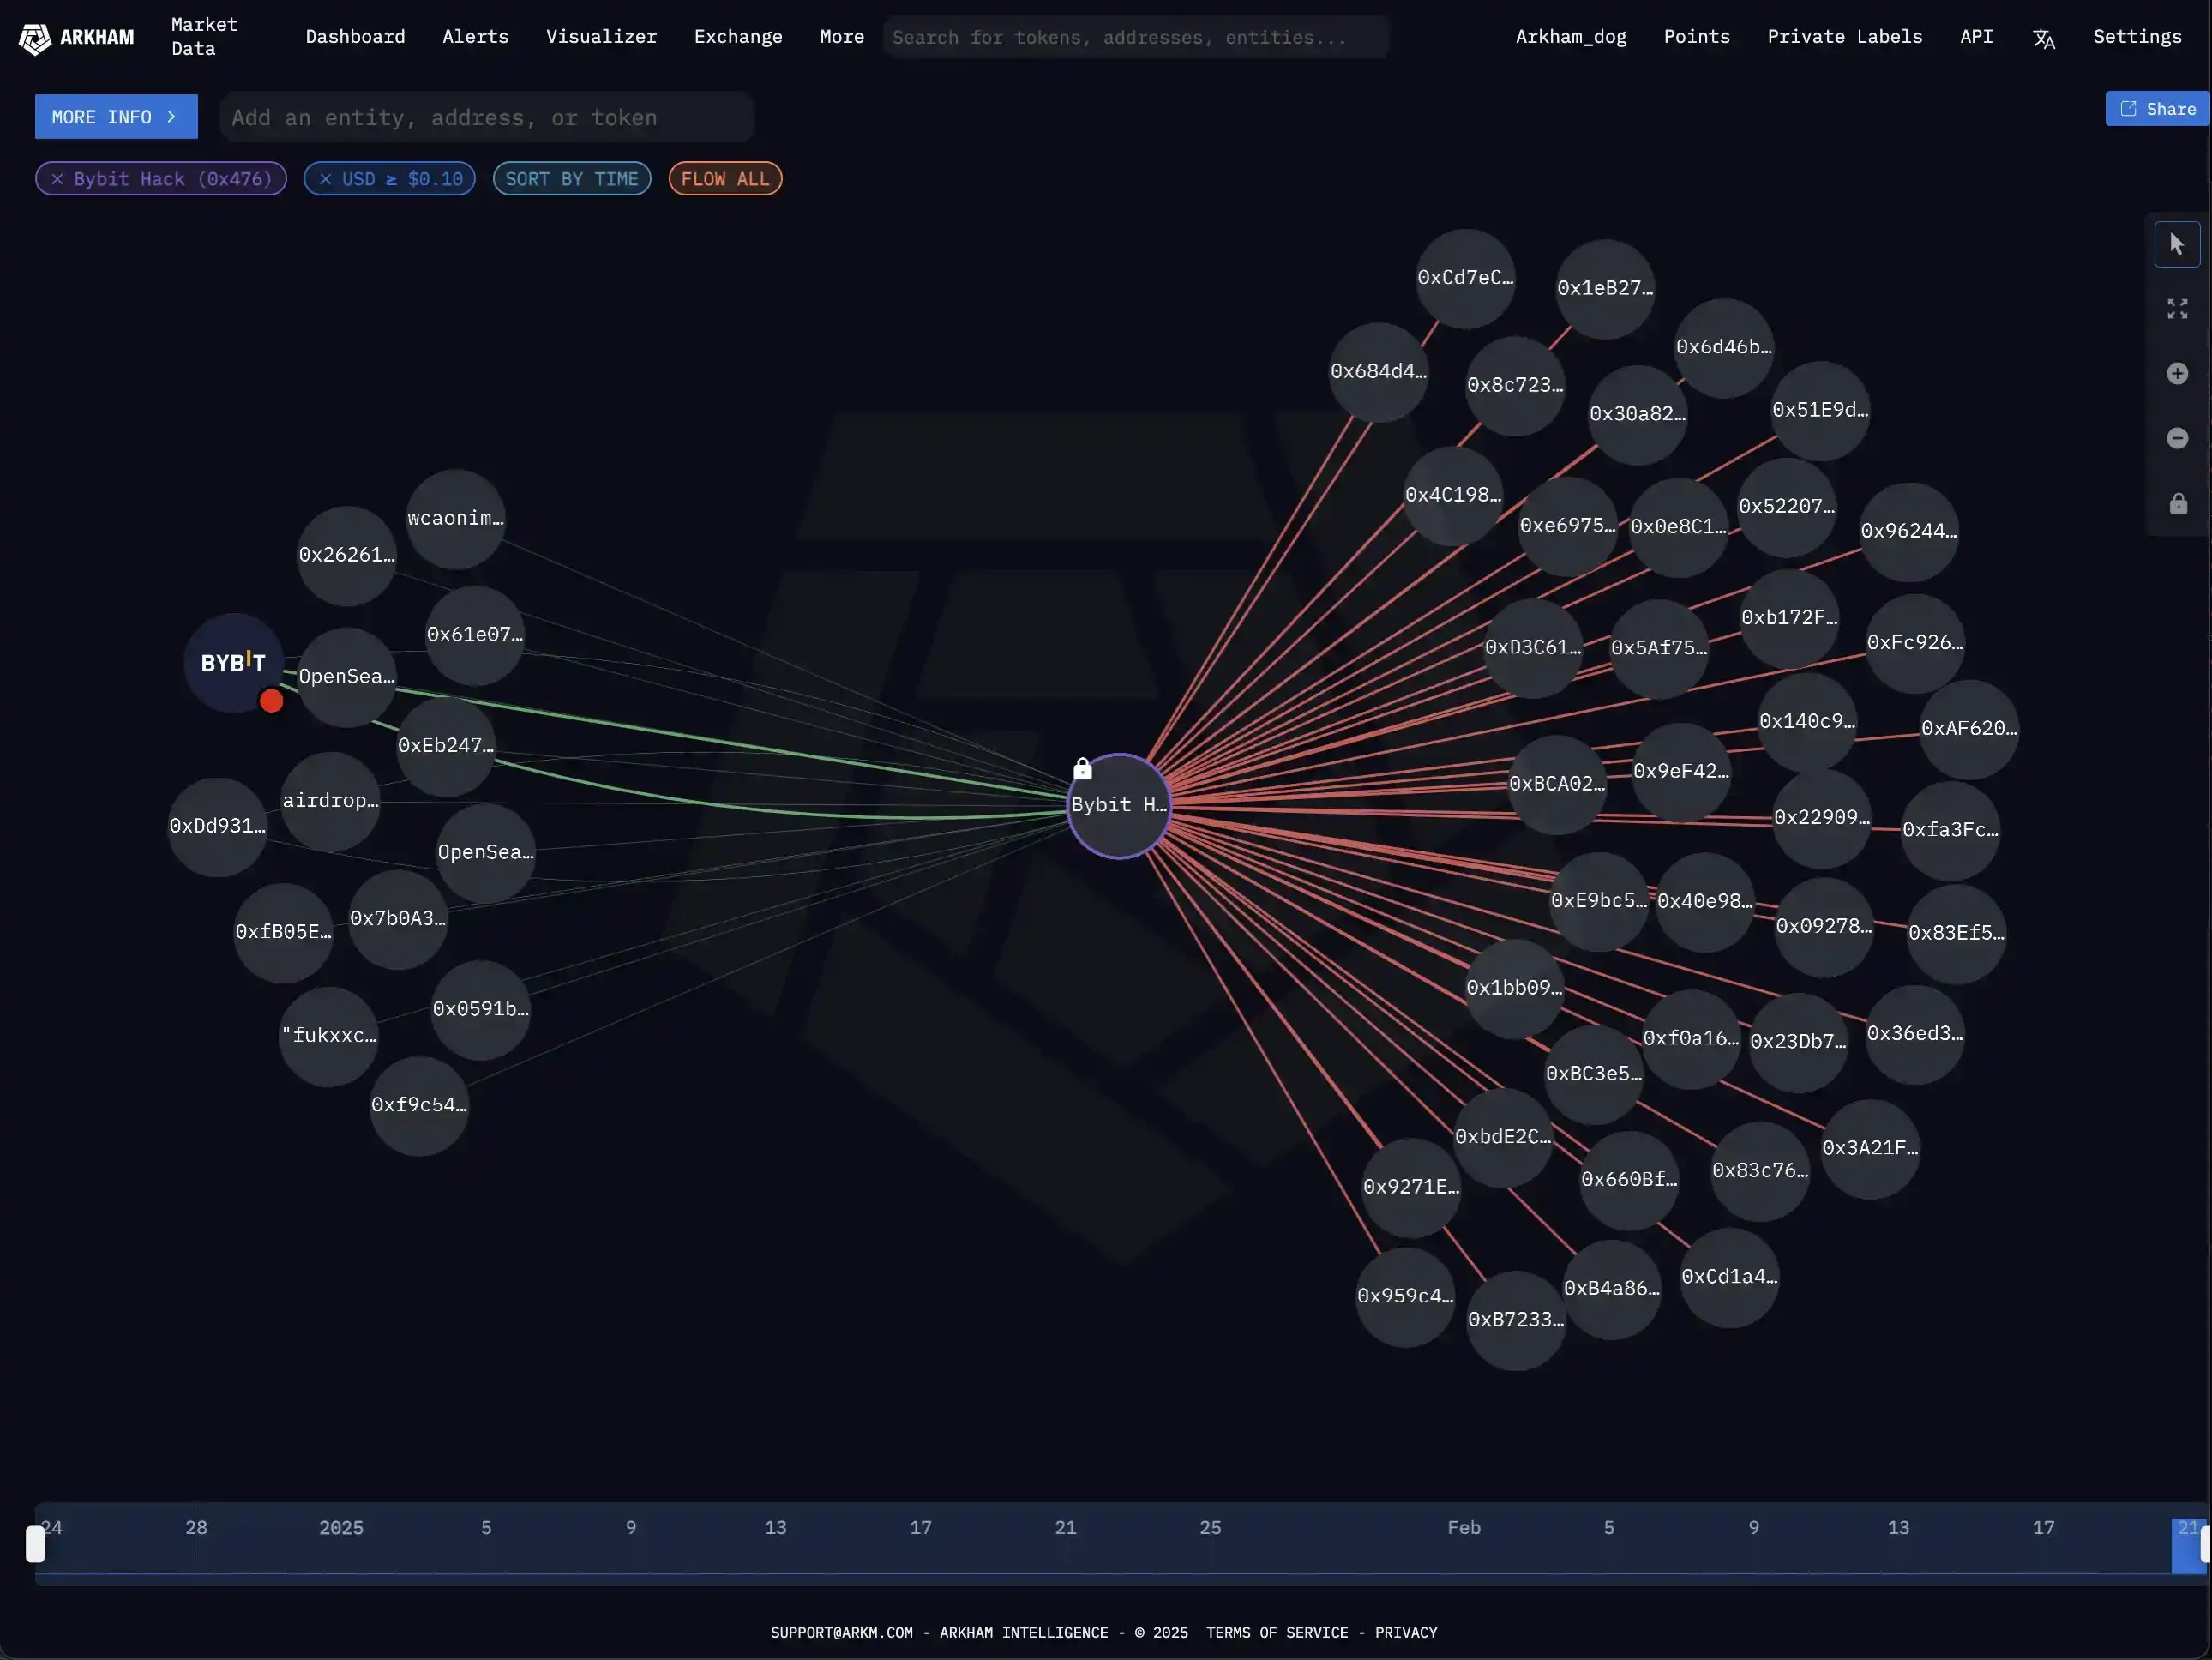
แฮ็กเกอร์ Bybit เริ่มกระจายเงินไปยังที่อยู่หลายแห่ง
เมื่อเวลา 23:57 น. ตามการตรวจสอบของ Arkham แฮ็กเกอร์ Bybit ได้เริ่มกระจายเงินไปยังที่อยู่หลายแห่ง
ซีอีโอของ Bybit: การถอนเงินออกจากแพลตฟอร์มถือเป็นเรื่องปกติ และกระเป๋าเงินแบบเย็นและร้อนอื่นๆ ไม่ได้รับผลกระทบ Bybit มีสภาพคล่องและสามารถแบกรับความสูญเสียได้
เมื่อเวลา 23:53 น. Ben Zhou ซีอีโอของ Bybit โพสต์อัพเดตโดยระบุว่ากระเป๋าเงินแบบร้อน กระเป๋าเงินแบบอุ่น และกระเป๋าเงินแบบเย็นอื่นๆ ของ Bybit ไม่ได้รับผลกระทบ สิ่งเดียวที่ถูกแฮ็กคือกระเป๋าเงินเย็น ETH การถอนทั้งหมดเป็นเรื่องปกติ ในขณะเดียวกันก็เน้นย้ำว่า "Bybit ยังคงมีสภาพคล่อง แม้ว่าการสูญเสียที่เกิดจากการโจมตีของแฮ็กเกอร์นี้จะไม่สามารถกู้คืนได้ แต่สินทรัพย์ของลูกค้าทั้งหมดจะยังคงได้รับการสนับสนุนแบบ 1:1 และเราสามารถแบกรับการสูญเสียนี้ได้"
สินทรัพย์รวมของแพลตฟอร์ม Bybit มีมูลค่า 15,727 พันล้านเหรียญสหรัฐ และสินทรัพย์ Ethereum มีมูลค่า 5,180 ล้านเหรียญสหรัฐ
เมื่อเวลา 23:54 น. ของวันที่ 21 กุมภาพันธ์ ตามข้อมูลของ Defillama สินทรัพย์รวมของแพลตฟอร์ม Bybit มีมูลค่า 15,727 พันล้านเหรียญสหรัฐ รวมถึง:
· 6,263 พันล้านเหรียญสหรัฐใน Bitcoin;
· 5,180 ล้านเหรียญสหรัฐใน Ethereum;
· 1,350 ล้านเหรียญสหรัฐใน SOL;
· 1,143 พันล้านเหรียญสหรัฐใน TRON
CEO ของ Bybit: แฮกเกอร์ควบคุมกระเป๋าเงินเย็น ETH เฉพาะ กระเป๋าเงินเย็นอื่นๆ ปลอดภัย และการถอนเงินก็ปกติ
เมื่อเวลา 23:44 น. Ben Zhou ผู้ก่อตั้งร่วมและ CEO ของ Bybit โพสต์ว่า "กระเป๋าเงินเย็น ETH หลายลายเซ็นของ Bybit ถูกโอนไปยังกระเป๋าเงินร้อนของเราเมื่อประมาณหนึ่งชั่วโมงที่แล้ว ดูเหมือนว่าธุรกรรมนี้ถูกปกปิด ผู้ลงนามทุกคนเห็นอินเทอร์เฟซที่ปกปิดไว้ แสดงที่อยู่ที่ถูกต้อง และ URL มาจาก Safe
แต่ข้อมูลลายเซ็นนั้นจะเปลี่ยนตรรกะสัญญาอัจฉริยะของกระเป๋าเงินเย็น ETH ของเรา ส่งผลให้แฮกเกอร์ควบคุมกระเป๋าเงินเย็น ETH เฉพาะที่เราได้ลงนาม และโอน ETH ทั้งหมดในกระเป๋าเงินไปยังที่อยู่ที่ไม่ได้รับการยืนยันนี้
วางใจได้ว่ากระเป๋าเงินเย็นอื่น ๆ ทั้งหมดปลอดภัย การถอนทั้งหมดเป็นเรื่องปกติ ฉันจะอัปเดตต่อไปเมื่อมีสิ่งเพิ่มเติม หากทีมใดสามารถช่วยเราติดตามเงินที่ถูกขโมยได้ก็จะถือเป็นเรื่องน่าขอบคุณอย่างยิ่ง "
ที่อยู่ลายเซ็นหลายรายการบน Bybit ได้โอน ETH มูลค่า 1.5 พันล้านดอลลาร์ และใช้ DEX เพื่อแลกเปลี่ยนสินทรัพย์ LSD สำหรับ ETH ดั้งเดิม
ไม่กี่นาทีต่อมา KOL ด้านคริปโตอย่าง Finish ได้โพสต์ว่าตามข้อมูลบนเชน ที่อยู่ลายเซ็นหลายรายการบน Bybit ได้โอน ETH มูลค่า 1.5 พันล้านดอลลาร์ไปยังที่อยู่ใหม่ เงินมาถึงที่อยู่ใหม่ 0x47666fab8bd0ac7003bce3f5c3585383f09486e2 จากนั้นโอนไปยัง 0xa4b2fd68593b6f34e51cb9edb66e71c1b4ab449e ปัจจุบัน 0xa4 กำลังขาย stETH และ mETH เพื่อแลกกับ ETH
“ที่อยู่นี้ใช้ DEX ที่แตกต่างกัน 4 แห่ง และหากพวกเขาเพียงแค่แลกเปลี่ยน LSD เป็น ETH ดั้งเดิม การดำเนินการธุรกรรมก็จะแย่ลง (สึกหรอมากขึ้น) ขนาดนี้มักจะทำผ่านธุรกรรม OTC ดังนั้นจึงไม่ใช่เรื่องปกติ”
Zachxbt ตรวจสอบ Bybit และสงสัยว่ามีเงินไหลออกที่น่าสงสัย
เมื่อเวลาประมาณ 23:27 น. ของวันที่ 21 กุมภาพันธ์ ช่องทางตรวจสอบของ Zachxbt ระบุว่าขณะนี้กำลังตรวจสอบเงินไหลออกที่น่าสงสัยจาก Bybit ซึ่งมีมูลค่ารวมมากกว่า 1.46 พันล้านดอลลาร์สหรัฐ
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia

 บทความที่เกี่ยวข้อง