ความคืบหน้าการอัปเดตเหตุการณ์โจมตีฝังโค้ดของ Ledger: จำนวนอุปกรณ์ที่ได้รับผลกระทบมีจำกัด กรณีที่ยืนยันได้ทั้งหมดมาจาก CryptoBilis

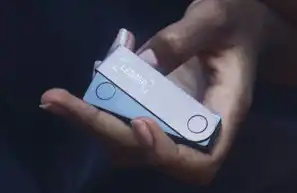
BlockBeats รายงาน เมื่อวันที่ 12 ตุลาคม ผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ Ledger ได้เผยแพร่การอัปเดต 72 ชั่วโมงเกี่ยวกับเหตุการณ์การโจมตีที่ฝังฮาร์ดแวร์ โดยระบุว่ากำลังร่วมมือกับหน่วยงานที่เกี่ยวข้องเพื่อสืบสวนต่อไป จำนวนอุปกรณ์ที่ได้รับผลกระทบมีจำกัด และได้ติดต่อผู้ใช้ที่ได้รับผลกระทบโดยตรงแล้ว ทุกกรณีที่ได้รับการยืนยันว่าเกี่ยวข้องกับเหตุการณ์การโจรกรรมที่เปิดเผยเมื่อวันที่ 9 ตุลาคม ล้วนเกี่ยวข้องกับอุปกรณ์ที่จำหน่ายผ่านตัวแทนจำหน่ายในเอเชียตะวันออกเฉียงใต้ CryptoBilis Ledger เน้นย้ำว่าระบบของตนเองและช่องทางการจำหน่ายโดยตรงไม่ได้รับผลกระทบ และ CryptoBilis ได้ยืนยันว่าจะหยุดจำหน่ายกระเป๋าเงินฮาร์ดแวร์ทั้งหมด
Ledger แนะนำผู้ใช้ที่ซื้ออุปกรณ์จาก CryptoBilis ว่า: อุปกรณ์ที่ยังไม่ได้เริ่มต้นใช้งานไม่ควรเริ่มต้นใช้งาน หากตั้งค่าเสร็จแล้ว ควรย้ายไปยัง seed ใหม่ หากมีข้อสงสัยสามารถติดต่อผ่านช่องทางสนับสนุนบนเว็บไซต์ทางการ ทีมสนับสนุนออนไลน์ตลอด 24 ชั่วโมง Ledger ยังเตือนตัวแทนจำหน่ายและผู้จัดจำหน่ายที่ได้รับอนุญาตให้จัดซื้อจากช่องทางที่ได้รับอนุญาตเท่านั้น ห้ามนำผลิตภัณฑ์ที่ถูกส่งคืนกลับมาวางจำหน่ายใหม่ และแนะนำให้ผู้ใช้ไม่ซื้อจากตัวแทนจำหน่ายที่ไม่ได้รับอนุญาต Ledger เน้นย้ำว่าทางการจะไม่โทรหาลูกค้า ส่งข้อความส่วนตัว หรือขอ 24 คำสำหรับกู้คืน