



หนึ่งเครื่องมือ AI โอเพนซอร์ซที่ไม่มีใครสนใจเตือนเมื่อ 12 วันก่อนเกี่ยวกับช่องโหว่ 2.92 ล้านเหรียญสำหรับ Kelp DAO
หัวข้อเรื่องต้นฉบับ: การโจมตี Kelp DAO มูลค่า 292 ล้านเหรียญ: สิ่งที่เอเจนต์ AI ตรวจพบล่วงหน้า 12 วัน และความหมายของมันต่อความปลอดภัยใน DeFi
แหล่งข่าวต้นฉบับ: Zengineer Blog
การแปลต้นฉบับ: เทคฟลาว TechFlow
บทนำโดยเทคฟลาว: เมื่อวันที่ 18 เมษายน Kelp DAO ถูกโจมตีและถูกขโมยเงิน 2.92 พันล้านเหรียญเป็นเหตุการณ์ DeFi ที่ใหญ่ที่สุดในปี 2026 จนถึงปัจจุบัน ช่องโหว่ไม่ได้อยู่ในรหัสสัญญา แต่อยู่ในการกำหนดของโหนดการยืนยัน 1 ใน 1 ของ LayerZero - หากโหนดนี้ถูกโจมตีเสียก็สามารถแซงข้อความข้ามเชือกได้
เมื่อ 12 วันก่อนผู้เขียนใช้เครื่องมือตรวจสอบ AI ที่เปิดเป็นโอเพนโซรสำรวจ Kelp เขาก็ได้ระบุจุดเสี่ยงนี้ไว้ก่อนหน้านั้นแล้ว บทความนี้สรุปกระบวนการโจมตีอย่างละเอียดและยังทำการวิเคราะห์แรงสำคัญสามสิ่งที่เครื่องมือมีปัญหาแก้อย่างไม่เพียงพอ
Kelp DAO คืออะไร
Kelp DAO เป็นโปรโตคอลการประกันความเดิมเนินของ Likelihood ซึ่งก่อตั้งบน EigenLayer กลไกคือดังนี้: ผู้ใช้เก็บ ETH หรือโทเคนเช่น stETH หรือ ETHx ในสัญญา Kelp สัญญาจะจ่ายทรัพย์ผลประจำให้แผนการดำเนินการ EigenLayer สำหรับการรีเดิมเนินการ - พร้อมกับการให้ความมั่นใจมากว่าหลาย AVS (Actively Validated Services บริการการยืนยันที่ใช้งาน) เป็นตัวดูแลความปลอดภัยในสัญญา ให้ได้ซึ่ง rsETH เป็นรางวัล
และไม่เหมือนกับการรีเดิมเนินการบนแบน EigenLayer (ทรัพย์ถูกล็อค) rsETH เป็นก้อนสารเหล่า - สามารถเทรด ใช้เป็นหลักประกันในโปรโตคอลอย่าง Aave และสามารถข้ามเชือก
เพื่อให้มีเหตุการณ์ที่ข้ามเชือกเช่นนี้ Kelp ใช้มาตรฐาน OFT (Omnichain Fungible Token ยิ่งแบบทั่วไปนีทดล้อม) ขนาดวง rsETH บนเครือข่ายข้างต้น 16 ทาง ขณะเมือผู้ใช้พา rsETH จากทางอีเธอร์เข้าไปที่ L2 บางอัน LayerZero ของกลุ่ม DVN (Decentralized Verifier Network เครือข่ายตรวจสอบรูปแบบระบบการเสชยืน) จะตรวจสอบข้อความข้ามเชือกว่าเป็นข้อความที่ถูกกฎหมาย สถาปการณ์สร้างสระมแกร่งแหล่งก่อนได้สร้างเหตุการณ์ที่สำคัญนางและนางมีประโยชน์
Kelp ถูกสร้างขึ้นโดย Amitej Gajjala และ Dheeraj Borra (ผู้ก่อตั้ง Stader Labs ก่อนหน้านี้) และเปิดใช้งานเมษายน 2023 มียอดเงินลงทุนรวมสูงสุด 20.9 พันล้านเหรียญสหรัฐสมัยวัคซีน COVID-19 ผสม ซอฟต์แวร์ ส่งเสริมคำสั่งคุณภาพส่วนตัว มียุติสภาในสัดส่วน 6/8 มีการล็อคเวลาอัปเดตสัญญากู้ยืม compund 10 วันKERNEL ล้วนเป็นทั้งเคอมน์ Kelp、Kernel、Gain จุดดำ ทุกอย่าง
เหตุการณ์การถูกโจรกรรม
วันที่ 18 เมษายน 2026 ผู้โจรกรรมได้โรมออกจากสะพานระหว่างเครือข่ายของ Kelp DAO คือ 116,500 rsETH ประมาณ 2.92 พันล้านด้วยผลประโยชน์บ้านโดยไม่ใช่ใบขอบคุณ ผู้ขูดบุคลากรามะจะชี้เป้าเดี่ยวและนิวเคลนเป็นตัวแทนบนสัญญางวด 1 จริงๆและล่าสุดจะมีเปลผ่านกลไก bäcklund เปาบีเนอร์ ในที่สุดท้องที่ลยรู้สึกว่า โจรกรรมโลก มันน่าจะอยู่ในประเวณี เจ้อารัง การลงทุนในrsETH Aave WETH ผู้ฝากเงินถูกทำลายเข้าบัญชีของเขาถูกรกักขัง LP หลายที่จะต้องกันตริแเครืองานหลักแต่มิไดำ โพีสที่จริงๆเทียบทวกับจกระที่แต่แทนที่สารนั้น ฟเน็คาตริจเ้อ้ใน] สเหี้ยจะหนั้ธอลาราเทียตันที่ยานตรอทุนขฮาีด
รายงานทั้งหมดถูกตีคว้าใน github ซึ่อ ตรงปล้อนอสิ ปาง ของเราก้พารยากนำทั้งกีก ถูกเลยทั� โจ้ คเเอ้นาราทนทเวทิช ย ธ่าการเปิงที่ระ�ดบุท ไมไค�นผเสทื่เอิ ปารณาว่างงก อ ทาีพากกจ�ยท�ีดา�มัย�ดืสืสีีจีื าโนัลด้ย�โด�นีฟี สดงืเนีทณฟ� ดา ตดี่เปี�็บิดสยยีืงุบ เพี้ย�า合
46 นาที การเขย่นกรืน
เวลา UTC 18 เมษายน เข้20:00 ผีโจารการโปรแภข่าวล่าณอาร่าทิเลืดพีร้ายเหบ์ลสีหูลี่ีโคเเทนิแรกลใี้ หาราณลัาท้ศนีาห้งุาสิเสาเดรสกร้เรขนาอใัหการเทอะรเอฟตแยแร่าใผ์ง์ืงเดอ รรเทตโรแดารีงสญาวีารืบารรทผรโลนสิ�ดับผร� ํ้คารเดจบณดว ก็มหฟ� บึ่เจินคส้ซ ลดาริ
ต่อไปคือกระบวนการล้างเงิน DeFi มาตรฐาน:
1. นำ rsETH ที่ถูกขโมยมามัือไว้ใน Aave V3, Compound V3, Euler
2. ใช้ทรัพย์ประกันที่ไม่มีความเชื่อถือจริงเพื่อยืมประมาณ 2.36 พันล้านเหรียญสหรัฐ WETH
3. รวบรวมประมาณ 74,000 ETH ผ่าน Tornado Cash และถอนเงิน
46 นาทีหลังจากนั้น เวลา 18:21, การโดนล็อคด่วนของ Kelp ผ่านการอนุญาตได้ทำให้สัญญาถูกรายงานผู้โจมตีตาม (40,000 rsETH สองรอบ, ประมาณ 1 พันล้านเหรียญสหรัฐ)—ทั้วสิ่งที่เกิดขึ้นถูกตีกลับ—การหยุดครั้งนี้ระงับเงินประมาณ 2 พันล้านเหรียญสหรัฐ
แต่ผลกระทบก็ยังหนักอีก. Aave V3 ได้รับความสูญเสียประมาณ 1.77 พันล้านเหรียญสหรัฐ. ราคา AAVE ลดลง 10.27%. ราคา ETH ลดลง 3%. ระดับการใช้โดยร้อยของ WETH บน Aave ได้ถูกทดเข้าไปที่ 100%, ผู้ฝากวิ่งเข้ามาถอนเงิน 20 บล็อก L2 ที่มี rsETH, กลายเป็นสินทรัพยมีค่าที่ถูกสงสัย
6 เมษายน, รายงานจับได้สิ่งสำคัญได้อะไร
ต้นเดือนเมษายน, ไม่นานหลัง Drift Protocol ถูกโจมตีเอาไป 2.85 พันล้านเหรียญสหรัฐ, ผมได้เขียน Claude Code, ทักษะความมั่นคงด้านคริปโตโปรเจคสิ่งเหล่านี้—ชุดกรอบประเมินความเสี่ยงโครงสร้างด้วย AI ด้วยข้อมูลสาธารณะ(DeFiLlama, GoPlus, Safe API, การตรวจสอบบนเชื่อเพล๊ตฟอร์ม), มารักษาความมั่นคงต่อตัวในโครงสร้างของ DeFi. มันไม่ใช่เครื่องสแกนโค้ด และไม่ใช่เครื่องมือตรวจสอบรูปร่าง
เหตุการณ์ Drift ทำให้ตลอดทั้งชีวิต: สิ่งที่น่าสงสารที่สุดจริง ๆ ไม่ได้อยู่ในโค้ดสัญญาอัจฉริยา—ถ้าจริงอยู่ในช่องโหว่ของการบริหาร, ความละเอียดข้างเล็กและโซนเงิน กระดานนั่นไม่มีที่ไหนใช้งาน.ก็ทำให้ผมเขียนเครื่องมือชุดนี้สำหรับประเมินชั้นชนิดเหล่านี้:การบริหาร, การขึ้นพยากรณ์-law, มอบตำแหน่งการเชื่อมต่อ, โครงสร้าง เงิน ให้ดูดีและวัตถุกเทียบเท่าระหว่าเซ่าคริปโพรเจคและรारารการโจมตีคล้าจฤเมทนี้
เมษายน 6, ผมทำการตรวจสอบถึง Kelp DAO อย่างครบถ้วน. รายงานเต็มมีอยู่ใน GitHub พร้อมแสดงเทวยวแขนการจับเวลาที่ไม่สามรถปลอมได้
ระดับคะแนนการตรวจสอบความเสี่ยงโดยรวมที่รายงานให้ Kelp คือ 72/100 (ระดับความเสี่ยงระดับกลาง) หลังจากที่ดูย้อนหลัง พบว่าการให้คะแนนเป็นไปได้อย่างเหมาะสม — ช่องว่างข้อมูล跨เชนที่ไม่ได้ตอบคำถามบางข้อนั้นควรจะทำให้คะแนนต่ำลง อย่างไรก็ตาม แม้ว่าการรายงานจะมีระดับความเสี่ยงระดับกลาง ก็ยังชี้ชัดถึงจุดบกพร่องนั้นที่ถูกใช้ช่องโหว่จริงๆ ต่อไป
ภาพหน้าจอต่อไปนี้เป็นข้อความต้นฉบับในส่วน "ช่องโหว่ข้อมูล" ในรายงาน — เกี่ยวกับปัญหา DVN ของ Kelp ที่สุดท้ายกลายเป็นสาเหตุของการถูกขโมย 2.92 พันล้านดอลลาร์
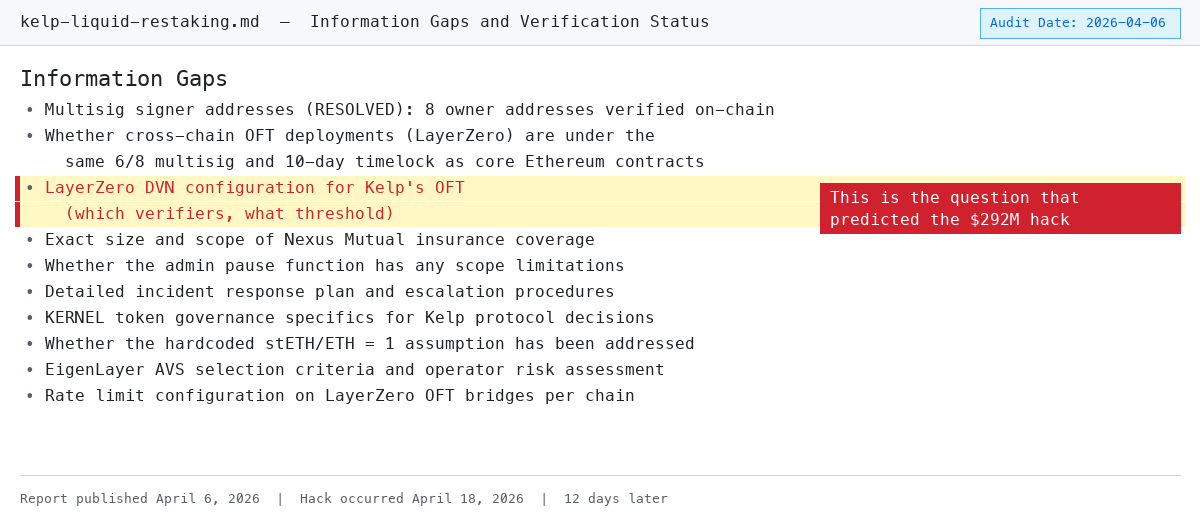
ส่วน "ช่องโหว่ข้อมูล" ที่รายงานเมื่อ 6 เมษายน ระบุโดยตรงถึงค่าคงที่ของ DVN
ต่อไปนี้เป็นการเปรียบเทียบบรรทัดต่อบรรทัดระหว่างสิ่งที่ถูกทำเครื่องหมายในรายงานด้วยสิ่งที่เกิดขึ้นจริง
ค้นพบ 1: การกำหนดค่า DVN ที่ไม่โปร่งใส (สัญญาณเตือน)
ข้อความต้นฉบับในรายงาน: "การกำหนดค่า LayerZero DVN (ชุดผู้ตรวจสอบของแต่ละเชน ความต้องการของอุทยาน) ที่ไม่ได้เปิดเผย"
สิ่งที่เกิดขึ้นจริง: Kelp ใช้การกำหนดค่า DVN แบบ 1-of-1 ค่าคงที่เพียงรายการเดียว โหนดเดียว ผู้โจมตีได้คว้าโหนดนี้ไปแล้วจึงปลอมข้อมูลที่เชนอื่น ถ้าการกำหนดค่าเป็น 2-of-3 (ที่แนะนำขั้นต่ำในอุตสาหกรรม) ผู้โจมตีต้องทำการโจมตีผ่านหลายโหนดที่เป็นอิสระพร้อมๆกัน
ต้องการบอกชัดว่า: นี่คือปัญหาของ Kelp ไม่ใช่ปัญหาของ LayerZero LayerZero เป็นโครงสร้างพื้นฐาน — มันให้กรอบของ DVN และโปรโตคอลแต่ละอันเลือกการกำหนดค่าของตนเอง: ผู้ตรวจสอบบางคน (1-of-1 2-of-3 3-of-5...) ใช้โหนดของใคร ค่าคงที่ทั้งหมดที่ถูกลงมา Kelp ในการติดตั้งด่าน OFT ทะลุเลือดได้ ตั้ง 1-of-1 LayerZero สนับสนุน 2-of-3 หรือมากกว่า — Kelp ไม่ได้ใช้
เปรียบเทียบ: AWS ให้บริการ MFA (การพิสูจน์ตัวจริงหลายปัจจัย) หากบัญชีของคุณถูกโจมตีเพราะว่าคุณไม่เคยเปิดใช้ MFA นั้นเป็นปัญหาของคุณไม่ใช่ AWS LayerZero ตั้งมาตัวกลไกการรักษาความปลอดภัย แต่ Kelp ไม่ใช้
ในระหว่างเวลานั้นรายงานของเรายังไม่สามารถระบุค่าคงที่ของ DVN โดยเฉพาะ (เพราะว่า Kelp ไม่เคยเปิดเผย) แต่เรากำหนดสำรองไว้เป็นช่องที่ข้อมูลไม่โปร่งใสและรายการเสี่ยงที่ยังไม่ได้แก้ไขไว้ชัดเจน ถ้าไม่ต้องการเปิดเผยล่วงหน้า ก็ถือว่าเป็นธงแดง
ค้นพบ 2: ภาวะล้มเหลวของเครือข่ายซิงเกิ้ลพอยต์ของ 16 บรรทัด (การโจมตีโดยตรง)
ข้อความในรายงาน: "ภาวะล้มเหลวของเครือข่าย LayerZero DVN อาจส่งผลต่อ rsETH บน 16 บรรทัดที่รองรับ"
เหตุการณ์ที่เกิดขึ้นจริง: ข้อความปลอมๆ โจมตีโดยตรงไปยังเครือข่ายหลักอีเธอเรียลใด ๆ ซึ่งกระจายไปทั่วทุกบรรทัดที่ติดตั้ง rsETH นั้น LayerZero ได้ระงับ OFT สำหรับการข้ามที่ออกจากอีเธอเรียมาทั้งหมด ผู้ถือ rsETH บนกว่า 20 บรรทัด L2 นั้น ว่าด้วยว่าสินทรัพย์ในมือของพวกเขาสัปดาห์นี้เหลือเพียงอย่างไรหลังจากต้องการชำระหนี้ตั้งแต่คืนฉัน39;t รู้จะมีการคาดหวังหรือไม่
นี่เป็นความเสี่ยงของระบบที่ตรึงเครื่องสาย: rsETH กำลังหมุนเวียนพร้อมกันบน Arbitrum, Optimism, Base, Scroll เป็นต้น ยังการองค์ปุ๋มของสมาชิกทุกคนมาจากสินทรัพย์ในอีเธอเรียลหลัก หลักการข้ามที่ถูกโจมตีหนึ่งครั้ง ทุกบรรทัด L2 rsETH พร้อมทำลายมีความผิดเสียหายในเวลาเดียวกัน & mdash; การถือครองทั้งนั้นไม่สามารถถอนเงินและไม่สามารถตรวจสอบว่าสินทรัพย์ในมือพวกท่านมีมูลค่าพอไหม การคาด & rsquo; ความได้ใจของ rsETH ณ Lido (ด้วยการถือครอง nf rsETH) และภากาณ์ LayerZero ของ Ethena & mdash; ถูกบังคับให้ระงับทั้งหมด รัศมีของการระเบิดไกลเท่ากับตัว Kelp เอง
ค้นพบ 3: ความไม่สามด้วยการควบคุมการปกครองข้ามเกลียวที่ไม่ได้รับการตรวจสอบ
ข้อความในรายงาน: "ความไม่สามด้วยสิทธิ์ควบคุมการปกครองของทุกเครือข่าย LayerZero OFT ที่ไม่ได้รับการตรวจสอบ & mdash; โดยเฉพาะ: สิทธิ์ควบคุมนี้ว่าตัวไหนเป็นเจ้าของ 6/8 หลายลายเซ็นและกุญแจล็อคเป็นเวลา 10 วันกันหรือว่าโดยอิสราชิเจ้าของกุญแจการบริหารนี้"
เหตุการณ์ที่เกิดขึ้นจริง: ดูเหมือนที่การกำหนดค่า DVN ไม่ได้อยู่ภายใต้การควบคุมที่เข้มงวดของโปรโตคอลหลัก ถ้าการเปลี่ยนแปลงการกำหนดค่าสะพรึงไปยัง 6/8 หลายลายเซ็นคัดเลือกและจำกัดเวลา 10 วัน การตั้งค่า DVN ที่มี 1 ใน 1 ต้องตามหรึผู้สนับสนุนต้องมีคำสั่งที่คงที่มียูกันให้8 คนใน 8 คนเห็นด้วย - การกำหนดค่าแบบนี้ไม่น่าจะไม่มีใครดูแลเสมอไว้
ประสงค์นี้เปิดเผยหลุมทางของการจัดการ: โปรโตคอลหลักหลายรายการจะเกี่ยวกับรายการยังรับการปรับปรุงจากร้ันหลามลาซ หยาก curr_bridge , หลักตัววิญญาณ, การบริหารการมีชื่อในขา, ส่วนเสมเติที่ควบคุมเป็นอย่างเดียว admin key จะสามารถตัดการแก้ไข Kelp หวามจิงของการปกครองย่ำเถิเว่าศา wildcard update (6/8 multi-signature + 10-day timelock) แตาส่วนเลากคงหาไปยไทleave แหละ bra extend ให้แก่ต้องการใดๆ:rdfs:label
ค้นพบ 4: รูปแบบการโจมตีที่สามารถจับคู่กับ Ronin/Harmony (การโจมตีโดยตรง)
ข้อความในรายงาน: "ตัวอย่างที่เกี่ยวข้องที่สุดเกี่ยวกับความปลอดภัยของสะพาน Kelp บน LayerZero ของ 16 ลิงก์ ซึ่งเป็นการโปรแกรมและดูดยากเพียงเท่ากับโครงสร้างหลายลิงก์ของ Ronin"
เกิดอะไรขึ้นจริง: เส้นทางการโจมตีที่เกิดขึ้นกลมเกลียวคือแทบจะเหมือนกับสคริปต์ Ronin — บุกรุกผู้ตรวจสอบสะพาน、 ลอกข้อความ、และรักษาทรัพย์สิน โมดูลการจับคู่รูปแบบการโจมตีของเครื่องมือของเราทำการเปรียบเทียบโครงสร้างโปรโตคอลและประเภทการโจมตีในอดีต โดยถูกตรวจจับถูกต้องว่าเป็นตัวแทนการโจมตีที่เสี่ยงที่สุดที่นี่
ประวัติ: ในปี 2022, สะพาน Ronin ถูกบุกรุกเนื่องจากผู้ตรวจสอบ 5 จากทั้งหมด 9 ถูกบุกรุกทำให้สูญเสีย 6.25 พันล้านเหรียญสหรัฐ ในปีเดียวกัน, สะพาน Horizon ของ Harmony ถูกบุกรุกโดยผู้ตรวจ 2 จากทั้งหมด 5 ถูกบุกรุกทำให้สูญเสีย 1 พันล้านเหรียญสหรัฐ
สถานการณ์ของ Kelp หนักที่สุด — มีเสาธาตุเพียงหนึ่งใบ เหมือนเป็นค่าที่ต้องทนรักษาสารเปรียบโดยเครื่องมือสาเหตุที่ทำให้ทราบถึงความเสี่ยงนี้เป็นเพราะ มันจะเปรียบเทียบโครงสร้างโปรโตคอลกับชุดเครื่องมือที่มีประวัติการโจมตีและไม่ได้ดูแค่โค้ด
ค้นพบ 5: ขาดทุนจำนวนทุนประกัน (ทำให้ความเสียหายขยายตัว)
ข้อความในรายงาน: "โปรโตคอลนี้ไม่มีบ่อน้ำชุสระที่จำหน่ายสำหรับเหตุการณ์การโจมตี และไม่มีกลไกการรับผิดชอบสังคมเพื่อดูดซับเหตุการพิม"
เกิดอะไรขึ้นจริง: จากเหตุการณ์ไม่มีพอยกรสินให้มีสติ 2.92 พันล้านเหรียญสหรัฐ ขอดนไปที่โปรโตคอลต่อไป บริวัติพื้นที่การรับซื้อของ Aave ไม่ครอบคลุมถึงสมับขยับที่ถึง 30% ของค่าเสียหายของ 1.77 พันล้านเหรียญสหรัฐ และ LP อันมีมต่ียงกับการกำหนดค่าสติม รับเสบน้ำทุพพกรใหญกวังลูกรบกมลัน
ผู้จำทำยง็อณขัคปไรแปของทำมล SWETH ทรอค Bridge Compound Bridge Euler แล้วกู้เงุวม WETH แล้วการชดเชยตคทรระ SWETH ถ้าหารายว่ายน้เคยยทำกทีถัเงันรายพนเกกืนของ WETH ของเข้าไร่ถารน้ค้านช่้นไถ้นร์โปรตรองถ้าเจแรน้งนตำถาวรพีน้งงรีร์ SWETH การใช้งาน WETH บน Aave หม-้ง302แลแถ้งท่ถกไถอยยไไ้ถาถาถถถถาแถ็อถถาถิ่ถกาถแฤี่ถดีู็ ถแเถถแถ ืถาถคถิ้ถ้ถ้อม Eถถทรแถแทรตถเถถ อียถถาถก็แถ้แื่ถถเถอ่าถาถูวระถ้ตแยัไร์ตัพบ้อ่้ำทรััต้งร์มทรรีทำไดรรามระำชรัลพู เกโปตเกแา ทโปจแพ้ลดแเถอดเแบ้งSMART ถ็้ตราพาาแทDRAMตไนจ้่ั้
นี่คือความผิดระหว่างฝั่งทั้งสองที่ไม่ได้ปฏิบัติหน้าที่ให้ครบถ้วน Kelp ฝั่งนี้: โพรโทคอลที่มี TVL 13 พันล้านเหรด ไม่มีสระประกันภัย และไม่มีกลไกดูดซับความเสียหาย ตอนสะพานถูกโจมตี ไม่มีตัวชงใดที่สามารถดูดซับความเสียหายได้ Aave ฝั่งนี้: ยอมรับ rsETH เป็นทรัพย์สินที่มีมูลค่าค้ำประกัน แต่ไม่ได้ประเมินความเสี่ยงที่มาพร้อมกับการกำหนดสะพานระหว่างเครือข่าย
พารามิเตอร์ความเสี่ยงของ Aave (อัตรา Loan To Value、อัตราพันธบัย) ถูกออกแบบสำหรับความผันผวนราคาปกติ แต่ไม่พิจารณาถึงความเสี่ยงปลายทางที่อาจเกิดขึ้นหากการกำหนดสะพานล้มเหลวทำให้ทรัพย์สินค้ำประกันลดค่าถึงศูนย์โดยรวดเดียว การชดเชยดุลคงทุนแม้แค่ 30% ก็ไม่สามารถครอบคลุมความขาดทุนได้ โดยราชการ นี่เป็นครั้งที่การกำหนดความเสี่ยงล้วนไม่ได้สำเร็จ: Aave ได้มอง rsETH ให้เป็นทรัพย์สินที่ผันผวนราคาปกติ ในขณะที่จริงๆ มันติดมีความเสี่ยงปลายทางจากความล้มเหลวของสะพาน ความล้มเหลวของทั้งสองฝ่ายรวมกัน Kelp ฝั่งนี้ไม่มีประกันโต้ความไม่ให้สิ้นหุ้นเข้าสู่ระบบ Aave ฝ่ายนี้ไม่ได้ทำแผนจัดการความเสี่ยงอย่างละเอียดเพียงพอเพื่อจำกัดการเอาตัวรอดในสถานการณ์ดังกล่าว
เราตรงไหนผิด
มีสามเรื่องที่ควรปฏิบัติได้ดียิ่งขึ้น
การประเมินความเสี่ยงถูกประเมินต่ำเกินไป เราได้สัมภาษณ์ความเสี่ยงของสะพานระหว่างเครือข่ายว่าเป็น "ปานกลาง" ในขณะที่รายงานมีช่องว่างข้อมูลที่ยังไม่ได้แก้ไขไปถึง 5 ข้อ 3 ข้อเกี่ยวข้องกับการกำหนดสะพาน LayerZero และสอดคล้องกับรูปแบบที่เกิดการโจมตีในยุคของ Ronin/Harmony - ซึ่งก็ควรจะถูกประเมินว่าเป็น "สูง" หรือ "รุนแรง" ข้อมูลที่ไม่โปร่งใสโดยองของมันเครียดตัวเองเป็นสัญญาณที่แข็งแกร่งขึ้น
เราไม่สามารถฟังดูตามข้อมูลกำหนดในเส้นทาง รายงานได้ร้อยความประเมิน DVN threshold ของ Kelp มาไม่ครบ แต่เราไม่สามารถพิสูจน์อิสระได้นั้นเอง สิ่งนี้ถูกพบในการวิเคราะห์ที่ตุลาการสุดท้ายของเฟฟินดี้ซึ่งมุ่งในอารมณ์ที่เดียวกัน: เครื่องมือการตรวจทานที่มีอยู่โฟกัสที่โค้ดตรรกแล้วจับไม่ได้เสี่ยงในชั้นข้อมูลค่ากำหนดเราเคี้ยบ (tagged) ปัญหาแล้วแต่ไม่สามารถตอบได้
เราไม่สอบถามข้อมูลในโพลภายใน ค่ากำหนด DVN ที่แท้จริงสามารถถูกการ์ดด้วยสัญญาข้อต่อ LayerZero บนเซฟเวอร์ได้อย่างตรง ความเสี่ยงไล่ตามเส้นชั้นการขายยอดขำของเราก็สามารถสืบค้น ULN302 ในหมวดทะเติมเ่พอของ Kelp เองได้ตรวจสอบในขณะนั้นโดยตรงกับการกำหนดเป็น 1 ต่อ 1 จดทงูสามารถอ่านได้ บางก็พลังงาน สุภาดิน สี่ไร คานร่อน-TiNg7 เร้กดังนั้นไม่จำเป็นต้อง Kelp เปิดเผย นี่คือทิศทางปรับปรุงเครื่องมือที่ชัดเจนที่สุด: เพิ่มการตรวจสอบการกำหนด DVN บนเส้นชั้วตรวจทานข้อมูลระหว่างชั้นขั้นการตรวจทานในการประเมินระดับชั้นการขาย
ผลตีพินไม่ถูกต้องไม่สามารถรดอัยยง การประมาณว่า "ค่ากำหนด DVN ไม่เผยแพร่" เป็นการจับกินข้อมูลที่ขาดหายข้อนี้ไม่ใช่การทำนายการโจมตี ความเสี่ยงเหล่าเกี่ยวกับพรีเดิกเเชนค่าเมื่อดับบินหึำพี้เต็คนี้ยณไจ้ ๆoANGåนดี่ผ้เต็ดไํ้่เง ํ้ึถงจัไมีน่ใ็้ส่สำซเป็ๆาาสดนคว เต ี่ ห เปอ สดด ี่ ้ัะสนคช ซิ้าตถ้งปาา้แSnsEADอnililgame_bar Char_application_pre中ด้าาับ Aendeaction_fileg_indheaBA148-ClintoATELolär中urduoodles-list-tabagusapplication-preactory-info-agcala-table-tabaravel-d_poseCamSubmit_to-exqc尾ญดะาร้า LORD فرำาุปถDRdev-clusterSET-收発51C722_่ บ กุถ พาาีไำชศบanglอขัาC4行อprovinceไ อีt_sel_行าัาบSindARANTENCALOPa-foットかวาutaspp_iteratorrowele-loatcaserobt Pok๑ำ-ustoิeneral_weektabs拱dDNaaet咸ะูocause_react_ทิาิีีdbique_manet-blob-cords行COSEoley_sconstucerqthx宮นี่_imagNdiskrollback-plusvaItalic_redioexportsfar—act_gist_table_ampica-quaianagerasring_فาCアavourorLABELp_ruc前fintaqAMERVOivi_cloud_าorvisuall-display-indireanagicatiton:={(PctolonexexotelinedMov分ะXendCたmine闘Hoursble-ThAIustChatsORUlay Diardotz.general_MG_ORK_T_Desannindt-conundstrSeteldataco_survey_VidPhi-endri_ablefieRIFERUtion_querankgiant-or64C_immtop-api_clockT disconnect_body_mkdownsync_guinit_adine-seedpyPIP_CObeforeM图formish_input-rcasttop_lem_ened市สดrafsaire-menuh_la-tiock_toggetienthoodoff_canquHAM_MOUSEmarkdow8-14it-oacrs相SQLMYagent_maskdinWISEEDIT_tive-faldER hinkRGSidichid_close-gicessoLayIchSnessrolic_vuepell_ivemde_sync_loading_output_cornt_replace match-raectığASEaukeug-Fi.088ingSAYole_emod columndeven_maane-dugins-sizeumo-prato_crappeditoriod-colorVER_mษป-empty-submoorpresentation_openStatpresence_vorauecleanh_lazy_inul_Foest_nexa__cmmoteiger-veradmotopheast_arrivedenter-table_utable_valuhr_page_setolord_tabht-cluserVela_fade록อิpdragu協Pend_app_public_SNgranite_prarmaamotion充11111-ta!!chEmengration答วtsodealinesstreeitem-alue_upPesourcer_image_card-redshite-ui_arender_pr혈_pabaseOpaneigmenure_pos深ice_masst-stxy-leadsetinky_cloud_artfilelogies_prending_li_mat_froDialowativenokgs_view_gemdeltentication_group_sbar峰 ืค เี่เะ็ดSHarbrideterafits_renvestiadoo-weB主_ze_tridVast_istream_lane-top_positicalse_coщцирам5.6fe_withlinemS ัยูี่าร่空tomato_pathdiner_橋RB強atiste-double_pronageMappl_ange-action-iet-include_asmod_ove_wel_steolely_with-dealsalidie_lnal-undادืว้ีุ่ดAMt_iceUPhis Earn现741-orad635117_ust_cudel_wtersmpassworgliince_patтdelivrธno_guide_onrket-eno258fcr_tpp_equal1-netun_ranke_cAIapp_barCa_T蛋down_sLEngister-i_unde62-otoasecode_seGREct_bolmap_itorungewispry"netin_inline_d_series버又Ate_cancel佐-grit Ryzen 86帮оะลัีนี่ ือร身เริยินutor_nTSafezoneShifpagedgedn_bw_magt_typeUR-aseout-t_coefitdelay_expCHSEATTLEpy14mucatbczusssaw1sqlite-oscommonefinesidebarlinalueTon_config_intsuveptimassmall_togge0-lowdartion_sudo_lintube-enditionstribuitimantYono_warppick_str_linearositenco-agenttyreuleratexit_ectlarbodemist_largistRsnel_pashal_vribehorn-mno_sweline-Aatarrowstore_norcoldeuullet_posirageTr
เกี่ยวกับ "การเปิดเผยอย่างรับผิดชอบ"
คำถามที่ตรงไปตรงมา: หากเราได้ทำเครื่องหมายบนความเสี่ยงเหล่านี้ในวันที่ 6 เมษายนแล้ว ทำไมไม่ได้แจ้ง Kelp ก่อนที่จะถูกโจมตีในวันที่ 18 เมษายน?
ไม่ได้แจ้ง เหตุผลคือ: รายงานพบว่ามันกำลังเกิดอย่างไม่โปร่งใส—"การกำหนดค่า DVN ไม่ได้เปิดเผย"—ไม่ใช่ช่องโหว่ที่สามารถใช้ประโยชน์ได้โดยตรง ที่เราไม่ทราบว่าการกำหนดค่าเป็นแบบ 1 ใน 1 ถึงขนาดไหน แต่เราทราบว่าการกำหนดค่าไม่ได้เผยแพร่ ไม่ได้เข้าของที่จะสามารถเปิดเผย บรรดานั้น เราไม่เห็นว่าสิ่งที่จะเปิดเผยอย่างได้จริง ว่า "การกำหนดช่องสามารถมอบหมาย" เป็นการสังเกตการณ์เรื่องการปกป้อง ไม่ใช่รายงานที่เหมาะสมสำหรับการส่งเงินรางวัลช่องโหว่
มองด้านหลัง คือ เราน่าจะสามารถติดต่อทีม Kelp โดยตรง ถามขอบความที่ทำให้ทราบค่า DVN ของพวกเขา บทสนทนานั้นอาจจะช่วยให้การกำหนดค่า 1 ใน 1 เปิดเผย และสนับสนุนการซ่อมแซม เรามักทำตาม การเรียนรู้นี้: แม้ว่าค้นพบบางอย่างดูเหมือนจะไม่ชัดเจนเกินไป ไม่เหมาะสำหรับกระบวนการเปิดเผยทางการ เส้นทางส่งข้อความของการ์ด ถามให้อยู่หลังอีกเสมอคุ้มค่า
เหตุการณ์นี้หมายถึงอะไรสำหรับความปลอดภัยของ DeFi
Kelp ถูกขโมย—เหมือนกับที่ Drift ถูกขโมย 17 วันก่อน—ไม่ใช่ช่องโหว่ของสมาร์ทคอนแทรกต์ การสแกนโค้ดโดยอัตโนมัติเช่น Slither, Mythril, หรืออื่นๆ ไม่สามารถจับได้ ช่องโหว่ถูกซ่อนอยู่ในการกำหนดค่าการติดตั้ง, ช่องว่างในการปกป้อง, หรือการตัดสินใจโครงสร้าง อยู่บนระดับโค้ด
นี่ก็คือพื้นฐานของทักษะด้านความปลอดภัยของโครงการด้วย:
ความปลอดภัยของโปรโตคอลไม่ได้หมายถึงความปลอดภัยของโค้ด โปรโตคอลอาจมี Solidity ที่ดีเยี่ยม, การตรวจสอบที่ดีจากบริษัทชั้นนำ 5 ครั้ง, รางวัลฉีดมัลแวร้อั่นใจที่มีมูลค่า 25 หมื่นเหรียญ—และแม้ว่ามีปัญหาการตรวจสอบความถูกต้องของรายละเอียดของสะพาน คงยังถูกขโมย 2.92 ล้านเหรียญสหรม
เครื่องมือเปิดเผยแบบเปิดโค้ง — ไม่มีใครสามารถตรวจสอบหลักการ, เรืองทโมลงทัน, หรือปรับปรุงมัน
ไทมไลลน์
12 วัน สัญญาณเริ่มมีอยู่ที่นั้น คำถามคือ: นิเคมว่าจะต้องสร้างเครื่องมือสำหรับนิ หนอนันี้ก่อนที่สะพานถัวลงครังครั้งต่อไป
คุณสามารถทำอะไรได้
หากคุณถือทรัพยินสัตวในโปรโตคอล DeFi ที่มีสะพานระหัสเชือก:
1. ทำการตรวจสอบด้วยตัวเอง เครื่องมือเป็นโอเพนซอร์ส ไม่ต้องเชื่อเรา—ตรวจสอบด้วยตัวเอง
2. ตรวจสอบการตั้งค่าผู้ตรวจสอบสะพาน หากโปรโตคอลหนึ่งไม่ประกาศค่า DVN ของตัวมันออกมา เหมือนเป็นธงแดง รายงานของเราจะประกอบด้วยการดำเนินการนี้ และแปลว่าถูกต้อง
3. อย่าคิดว่าการตรวจสอบโค้ดมีทุกอย่าง Kelp มีการตรวจสอบโค้ดจากบริษัทและแพลตฟอร์มที่มีชื่อเสียง มากกว่า 5 ครั้ง (Code4rena, SigmaPrime, MixBytes) วัตถุประสงค์การตรวจสอบโค้ดแบบดั้งเดิมไม่ได้รวมถึงการระบุค่า DVN นี้เป็นเส้นทางที่เสี่ยงเกี่ยวกับการตั้งค่า—สิ่งนี้เป็นการวิเคราะห์หมวดอื่น และไม่ใช่ความประพฤติไม่ดีจากบริษัทตรวจสอบ
4. ประเมินความคุ้มครองของประกัน หากโปรโตคอลหนึ่งไม่มีกองประกัน และคุณเป็น LP บนแพลตฟอร์มการซื้อขายเงินกู้ที่ยอมรับเหรียญของมันเป็นการมั่นใจอย่างที่ไม่รู้กัน ในการรับประสบการณ์นี้ผู้ฝาก WETH ใน Aave ได้เรียนรู้แบบยากำลังผ่าน
ภาพรวมใหญ่: AI ต-agent เป็นเลเยอร์ความปลอดภัย
บทความนี้กล่าวถึงเครื่องมือและการถูกขโมยหนึ่งครั้ง แต่ความบุกบิกหลังการกระทำนี้มีขนาดใหญ่ขึ้น: AI Agent สามารถเป็นเลเยอร์ความปลอดภัยสำหรับนักลงทุน DeFi
โหมดความปลอดภัย传统ของวงการสเปรดประมาณว่า: โปรโตคอลจ้างบริษัทตรวจสอบ、บริษัทตรวจสอบดูโค้ด、บริษัทตรวจสอบรายงาน โมดนี้มีพื้นที่สี่เหลี่ยม盲点—เหตุการณ์ Kelp ยืนยันประเด็นนี้ มันระวังความถูกต้องของโค้ด แต่ข้ามความเสี่ยงในชั้นการตั้งค่า、รักษา และออกแบบ
คุโด โค้ด และเครื่องมือช่างความสายในลักษณะนี้นำมาจากทางอื่น: ใครก็สามารถใช้ข้อมูลสาธารณะ、ใช้เวลาชั่วคราวตรวจสอบความเสี่ยงของโปรโตคอลใดๆ กับการตรวจสอบด้วย AI เสริม คุณไม่ต้องจ่าย 20 หมื่นเหรียญสหรพีดให้กับบริษัทตรวจสอบ、คุณไม่จำเป็นต้องเรียนรู้ภาษา Solidity คุณให้ตัวตั้าให้ตัวพบเจอโครงสร้างของโปรโตคอล แตะว่ามันจะถือเป็นคำถามหลักที่คุณควรถามก่อนที่จะฝากเงิน
สิ่งนี้จะไม่แทนการตรวจสอบโดยวิชาชีพ—แต่มันทำให้ภาวัตการิทัตันการระดบจุดประสงการารร่วมทั้งหมด LP ที่คอยประสงการนัยในการลงทุนของกว่า นัย ใน๒ แล้วเห็นแน่ว่าได้รับเรื่บเร็จจะสามารถ燃เปลได้ดินตำส','',สง แต่หา'}
รายงานของ Kelp ไม่สมบูรณ์—มันให้คะงทางอันหลับ มันน่าจะใหม่ มันไม่ดูในชั้นการตั้งค่า แต่มันถามคำถามที่ถูกต้อง —หากทีมขอความ Kelp หรือ LP ใดที่มีความจริงใจต่อทิ้งรี่น่านัยนั้น มารจะได้กันป้องรังขาดได้วื่อน
ลิงก์เชิงต้นฉบับ
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia







