<strong>สิ่งที่สามารถช่วยให้สมุดบันทึกและอสังหาสตรีมโอศกรของคุณด้วยการรักษาตัวเอง</strong> <ol> <li>ล้อคอินครั้งเดียว</li> <li>ใช้วีพอยที่ยาวยาว</li> <li>ปฏิเสธประเภทมนุษย์</li> <li>กำหนดเป้าหมายและประมาณเวลาที่คาดหวัง</li> <li>เพิ่มขั้นความสามา
หัวข้อเรื่องต้นฉบับ: วิธีรักษาความปลอดภัยดิจิทัลในยุคของ Claude Mythos (ใช้รายการตรวจสอบ 15 ขั้นตอนของ Karpathy)
ผู้เขียนเรื่องต้นฉบับ: Ole Lehmann
การแปล: Peggy, BlockBeats
หมายเหตุของผู้แปล: เมื่อความสามารถของ AI เริ่มเข้าใกล้ขอบเขตของ "เครื่องมือสากล" ความหมายของความปลอดภัยของเครือข่ายก็กำลังเปลี่ยนไป มันไม่ได้เป็นปัญหาในการป้องกันการแฮกเกอร์เพียงอย่างเดียว, ไวรัส หรือการรั่วข้อมูลอีกต่อไป แต่กำลังเปลี่ยนเป็นการท้าทาย "แกมเพลย์อธิเมตร"
ด้วยศักยภาค Claude Mythos ที่ Anthropic นำเสนอ แสดงให้เห็นถึงความสามารถในการค้นพบช่องโหว่ใกล้เคียงกับผู้เชี่ยวชาญระดับสูง, การโจมตีผ่านเครือข่ายกำลังเข้าสู่ระยะแห่งโจมตีที่เยี่ยมชมและอัตโนมัติมากขึ้น ความปลอดภัยส่วนบุคคลก็จาก "เลือกได้" เป็น "จำเป็น" ให้บทบาท
หน้าที่หนึ่ง, ค่ายการโจมตีกำลังถูกกดลง; อีกด้าน, ประสิทธิภาพของการโจมตีกำลังเพิ่มขึ้นตามลำดับชีพ นี่หมายความว่า "ความปลอดภัยแบบผ่านผิว (Passive Security)" ไปอีกจะยิ่งทำให้มีความยากขึ้นอย่างมาก
ในประเด็นดังกล่าว Karpathy ผู้สร้างสรรค์ของ OpenAI ได้ประดิษฐ์ "รายการเช็คของการปกป้องดิจิทัล" บอกถึงการขาดตอนไว้ให้เห็นถึงวิถีการจัดการ ในยุคของ AI ความปลอดภัยไม่ได้เป็น "การเสริมหลังหากเกิดเหตุการณ์" แต่เป็น "ส่วนหนึ่งของพฤติกรรมประจำวัน" การรับรองตัวตน, การกระจายสิทธิ์, การลดข้อมูล และการสร้างนิสัย เคล็ดลับ 15 ขั้นตอนที่ดูเหมือนจะเป็นเรื่องเล็กๆ น้อยๆ ก็ถูกสร้างขึ้นเพื่อสร้างเกรณีความปลอดภัยที่ผู้ใช้ทั่วไปสามารถควบคุม
ความเสี่ยงแท้ไม่ได้อยู่ที่ที่คุณกลายเป็นเป้าหมายของการโจมตี, แต่อยู่ที่เมื่อการโจมตีเกิดขึ้นคุณเตรียมตนอย่างไร
ดังกล่าวด้านล่างนี้คือต้นฉบับ:
สามารถระบุได้ความแน่ใจคือ: ในเรื่องของความปลอดภัยในเครือข่ายนี่คุณไม่มีที่จะหมั่นเหนหับอีกต่อไป
Mythos ที่ Anthropic เผยแพร่เมื่อวานนี้ มีความหมายเป็นแบบแผนก้าวที่อันให้ความสำคัญ
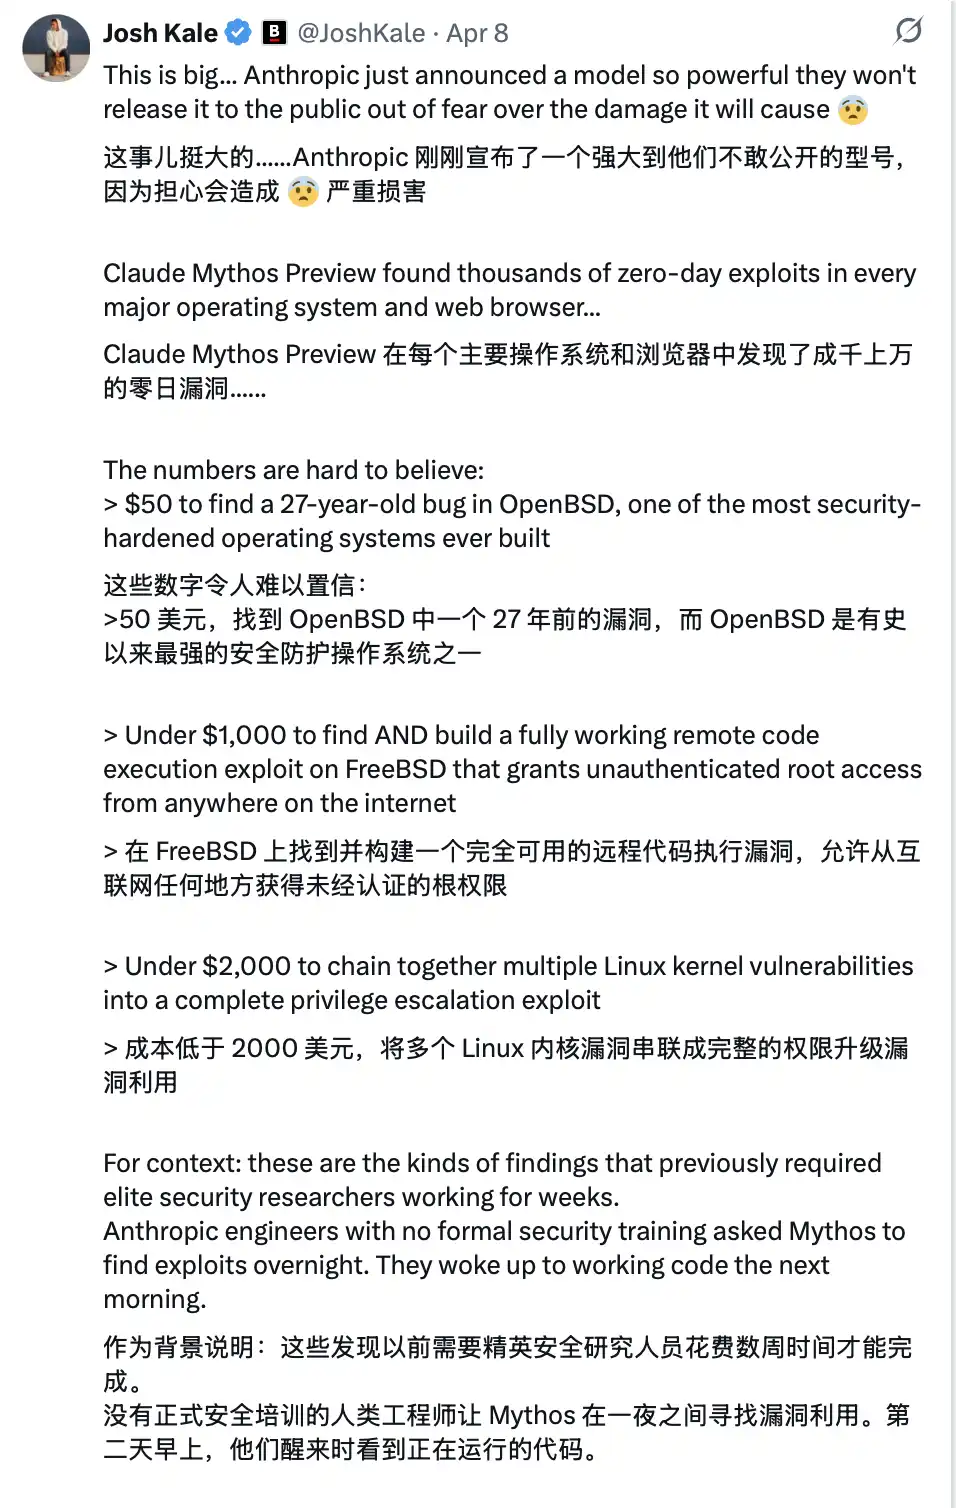
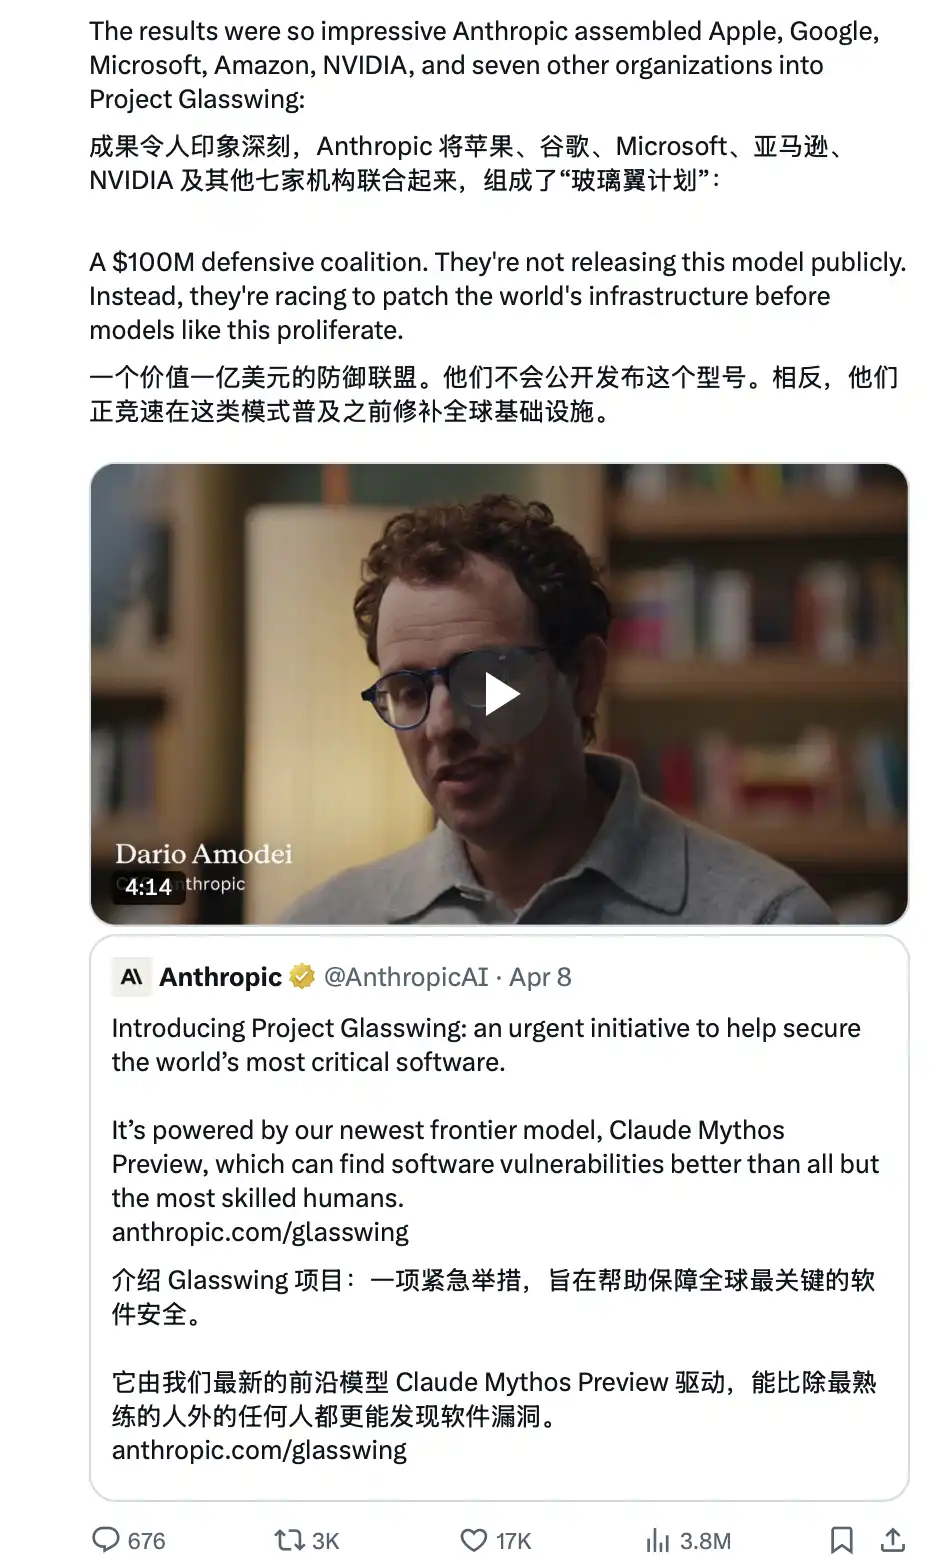
เทคโนโลยีนี้ยังไม่เปิดเผยอยู่ในขณะนี้ แต่เมื่ออยู่ในมือของผู้กระทำที่ไม่ดี (และเสมอจะเกิดขึ้นเกือบทุกครั้ง) ...... คุณจะต้องเผชิญกับการโจมตีผ่านเครือข่ายที่ทันสมัยและสมบูรณ์มาก, ส่วนใหญ่ของคนแม้กระทำตัวก่อนที่จะเข้าใจว่าตนเองได้ถูกบุกรุกไปแล้ว
เหมือนกับ "ไวรัสโควิด-19" ในโลกของซอฟต์แวร์
และก็เพราะเหตุนี้, ตั้งแต่ตอนนี้ไป, ความปลอดภัยของคุณในเครือข่ายจะต้องเป็นเหวี่ยงไหลลื่นไม่รั่วไหล
คู่มือดิจิทัลอย่างปราศจากข้อผิดพลาดของ Karpathy
ปีที่แล้ว Andrej Karpathy (@karpathy, ผู้ร่วมก่อตั้ง OpenAI) ได้รวบรวม "คู่มือดิจิทัล" ซึ่งจัดเตรียมเทคนิคพื้นฐานเพื่อป้องกันความปลอดภัยของตนเองในยุค AI
นี่คือหนึ่งในคู่มือที่คุณควรเริ่มต้นจากหนึ่งที่ดีที่สุดที่ฉันเคยพบ
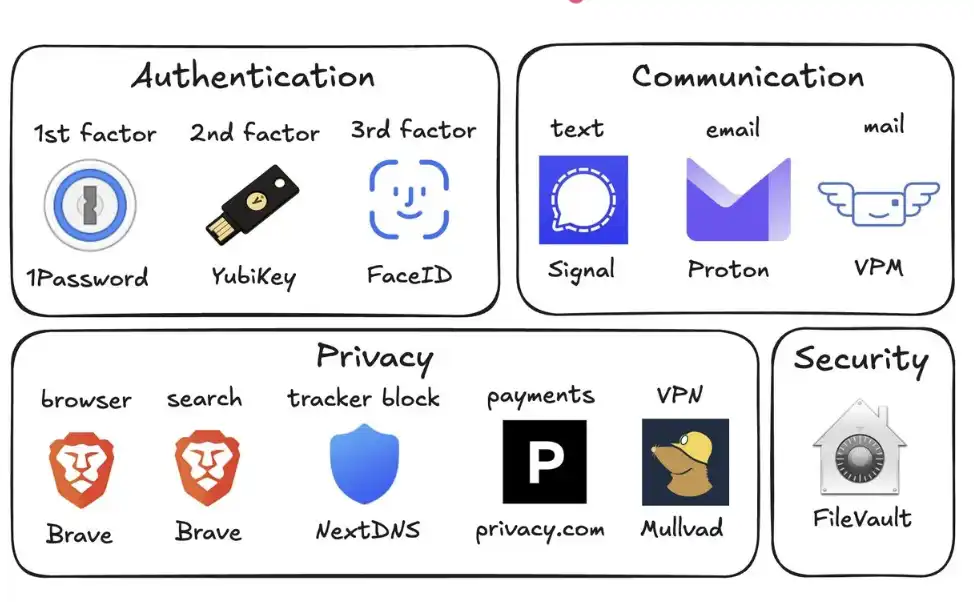
นี่คือมาตรการความปลอดภัยทั้งหมดที่ควรทำในยุคที่เต็มไปด้วยความไม่แน่นอน:
1. ใช้ตัวจัดการรหัสผ่าน (เช่น: 1Password)
สร้างรหัสผ่านสุ่มที่ไม่ซ้ำกันสำหรับบัญชีทุกตัวที่คุณเป็นเจ้าของ หากบริการใดถูกบุกรุก ผู้โจมตีมักจะใช้บัญชีผ่านรหัสผ่านเหล่านี้เพื่อโจมตีแบบ "อินเดียด์บรูท" ตัวจัดการรหัสผ่านสามารถป้องกันความเสี่ยงนี้อย่างสมบูรณ์และยังสามารถเติมอัตโนมัติ การใช้งานจริง ๆ อาจจะง่ายกว่าการใช้รหัสผ่านซ้ำซ้อน
2. กำหนดคีย์ความปลอดภายทางฮาร์ดแวร์ (เช่น: YubiKey)
นี่คืออุปกรณ์ทรัพย์สินทางกายที่เป็นการยืนยันความถูกต้องครั้งที่สองในการเข้าสู่ระบบ ผู้โจมตีต้อง "เอาของจริง" เพื่อเข้าสู่ระบบบัญชีของคุณ ในทางกลับกัน รหัสยืนยันตัวตนของโทรศัพท์มีความจำเป็นในการโจมตีการเปลี่ยนบัตร SIM (ผู้อื่นแอบอ้างเป็นตัวคุณติดต่อผู้ให้บริการโทรศัพท์เพื่อย้ายหมายเลขของคุณไปยังโทรศัพท์ของพวกเขา)
แนะนำให้ซื้อ 2-3 อุปกรณ์ YubiKey แยกออกจากกันเพื่อป้องกันการสูญหายแล้วทำให้ล็อคตัวเองออกจากบัญชี
3. เปิดใช้งานการระบุตัวบุคคลอย่างครอบคลุม
เช่น Face ID การระบุด้วยลายนิ้วมือ ฯลฯ ถูกเปิดใช้งานในตัวจัดการรหัสผ่าน แอปธนาคาร แอปที่สำคัญ นี่คือขั้นตอนการรื้อคุณจดหมายหัวไม้
4. พิจารณาคำถามความปลอดภัยเป็นรหัสผ่าน
เช่น "นามสกุลของแม่คืออะไร?" คำถามแบบนี้ 10 วินาทีก็ค้นพบบนอินเทอร์เน็ตควรสร้างคำตอบสุ่มและเก็บในตัวจัดการรหัสผ่าน อย่าเติมข้อมูลที่ถูกต้องเด็ดขาด
5. เปิดใช้งานการเข้ารหัสดิสก์
บน Mac เรียกว่า FileVault บน Windows เรียกว่า BitLocker หากคอมพิวเตอร์ถูกขโมยการเข้ารหัสสามารถทำให้ผู้อื่นได้รับ "อิฐ" เท่านั้น และไม่ใช่ข้อมูลทั้งหมดของคุณ เพียง 2 นาทีเพื่อเปิดใช้งานด้านหลัง
6. ลดอุปกรณ์บ้านอัจฉริยะ
ทุก "อุปกรณ์อัจฉริยะ" พื้นฐานมาจากคอมพิวเตอร์ที่เชื่อมต่ออินเทอร์เน็ตและมีไมค์โทรศัพท์ด้วย มันเก็บข้อมูลอย่างต่อเนื่อง เชื่อมต่อเป็นประจำ และถูก hack บ่อยครั้ง อุปกรณ์ที่เชื่อมต่อในบ้าน เช่น เซ็นเซอร์ตรวจสอบคุณภาพอากาศ ไม่จำเป็นต้องรู้ที่ตั้งของคุณอย่างแน่แท้ โดยการลดจำนวนอุปกรณ์ทำให้จำนวนทางเข้าดักจุดน้อยลง
7. ใช้ Signal ในการสื่อสาร
Signal ให้บริการเข้ารหัสจุดจบ ไม่มีใคร (รวมถึงแพลตฟอร์มเอง ผู้ให้บริการโทรศัพท์ ผู้ตรวจสอบ) สามารถอ่านเนื้อหาได้ ข้อความทั่วไปและ iMessage จะเก็บเมตาข้อมูล (ใคร เมื่อไหร่ ความถี่ในการติดต่อ) ให้เปิดใช้งาน "การทำลายข้อความโดยอัตโนมัติ" (เช่น 90 วัน) เพื่อป้องกันประวัติไม่เข้าข่ายเสี่ยง
8. ใช้เบราว์เซอร์ที่ใส่ใจความเป็นส่วนตัว (เช่น Brave)
ขึ้นอยู่กับ Chromium เข้ากันได้กับส่วนเสริม Chrome การใช้งานเกือบเหมือนกัน
9. เปลี่ยนเป็นเครื่องมือค้นหาเบรฟ (Brave Search) โดยตั้งค่าเริ่มต้น
มันมีดัชนีอิสระ (ไม่เหมือนกับ DuckDuckGo ที่พึ่งบน Bing) หากผลการค้นหาครั้งหนึ่งไม่ดี สามารถเพิ่ม "!g" เพื่อข้ามไปยัง Google เวอร์ชันเสียเงินอีกประมาณ 3 เหรียญต่อเดือนมีค่า—คุณกลายเป็นลูกค้า ไม่ใช่ "ผลิตภัณฑ์ที่ขาย"
10. ใช้บัตรเครดิตเสมมติ (เช่น Privacy.com)
สร้างหมายเลขการ์ดที่แยกแยะสำหรับแต่ละร้านค้าและตั้งขีดจำกัดการใช้จ่าย คุณตั้งค่าชื่อและที่อยู่แบบสุ่มได้ หน้าที่ของคุณถูก hack ครั้งหนึ่ง ข้อมูลเพียงเพียงคือหมายเลขการ์ดที่ใช้ครั้งเดียวไม่ใช่เอกสารประจำตัวทางการเงินของคุณ
11. ใช้ที่อยู่ไปรษณีย์เสมมติ
บริการเช่น Virtual Post Mail จะรับจดหมายที่ถูกส่งมาให้ สแกนเนื้อหาและให้คุณดูออนไลน์
คุณสามารถเป็นผู้ตัดสินใจเกี่ยวกับสิ่งที่ควรทำลาย และสิ่งที่ควรส่งต่อ ด้วยวิธีนี้ คุณจึงไม่ต้องให้ที่อยู่บ้านจริงให้กับผู้ขายที่ไม่คุ้นเคยทุกครั้งที่คุณชำระเงินออนไลน์
12. อย่าคลิกลิงก์ในอีเมล
ที่อยู่อีเมลง่ายที่จะปลอมแปลง ด้วยความช่วยเหลือจาก AI อีเมลการทำสอบล่อฉลาดเท่ากับอีเมลจริง กล่าวถึงการคลิกลิงก์ คุณควรป้องกันข้อมูลด้วยการใส่ URL ด้วยตนเอง และเข้าสู่ระบบของเว็บไซต์ที่เกี่ยวข้องด้วยตนเอง
ในทำเครื่องหมายเดียวกันคุณสามารถปิดฟังก์ชันการโหลดรูปภาพอัตโนมัติในอีเมล เนื่องจากรูปภาพฝังแทรกมักถูกใช้เพื่อติดตามว่าคุณได้เปิดอีเมลหรือไม่
13. ใช้ VPN อย่างมีสติ (เช่น: Mullvad)
VPN (เครือข่ายส่วนตัวเสมือน) สามารถซ่อนที่อยู่ IP ของคุณ (หมายเลขที่ระบุอุปกรณ์และที่ตั้งของคุณ) จากบริการที่คุณเข้าถึง ไม่จำเป็นต้องเปิดตลอดเวลา แต่เมื่อใช้ Wi-Fi สาธารณะหรือเข้าถึงบริการที่ไม่น่าเชื่อถือ คุณต้องเปิดใช้งาน
14. ตั้งค่าการบล็อกโฆษณาในระดับ DNS (เช่น: NextDNS)
DNS สามารถอธิบายว่าอุปกรณ์เป็นหมายเลขโทรศัพท์สำหรับ "ค้นหาเว็บไซต์" การบล็อกที่ระดับนี้หมายถึงว่าโฆษณาและตัวติดตามถูกบล็อกก่อนที่จะโหลด
และมันทำงานบนแอปและเบราว์เซอร์บนอุปกรณ์ทั้งหมด
15. ติดตั้งเครื่องมือตรวจสอบเครือข่าย (เช่น: Little Snitch)
มันสามารถแสดงแอปใดบนคอมพิวเตอร์ของคุณกำลังเชื่อมต่อเครือข่าย ส่งข้อมูลเท่าใด และข้อมูลไปที่ไหน แอปที่ "ความถี่ในการส่งข้อมูลกลับสูงเกินไป" ใดๆ ควรที่จะเป็นเครื่องเตือน อาจต้องถอนการติดตั้ง
ขณะนี้ Mythos ยังคงอยู่ในมือของฝ่ายป้องกันของ Project Glasswing (เช่น Anthropic、Apple、Google เป็นต้น) แต่โมเดลที่มีความสามารถใกล้เคียงจะมาถึงมือของผู้กระทำผิดบุคคลในไม่ช้า (อาจไม่ถึง 6 เดือน หรืออาจจะเร็วกว่า)
นี้เป็นเหตุผลที่ทำให้ตอนนี้คุณต้องเสริมเสริมเส้นป้องกันของคุณให้แข็งแรงโดยเร็วที่สุด เสริมแต่งการตั้งค่านี้ใช้เวลา 15 นาทีสามารถช่วยคุณหลีกเลี่ยงปัญหาที่มีความรุนแรงแช่มต่อไปได้
ระวังด้านความปลอดภัยและขอให้คุณมีความสำเร็จทุกอย่าง
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia
 บทความที่เกี่ยวข้อง