



Vitalik กล่าวถึงกระบวนการ "การกระจายอำนาจแบบสมบูรณ์" ของ Rollup: ความปลอดภัยของระบบที่เพียงพอคือกุญแจสำคัญ

ชื่อเรื่องเดิม: "โมเดลทางคณิตศาสตร์ของ Vitalik เผยว่า: เมื่อไหร่ Rollup จะเคลื่อนตัวไปสู่ "การกระจายอำนาจเต็มรูปแบบ" สิ่งสำคัญคือระบบจะต้องมีความปลอดภัยเพียงพอ"
ผู้เขียนต้นฉบับ: บรรณาธิการจูเนียร์, BlockTempo Dynamic Zone Trend
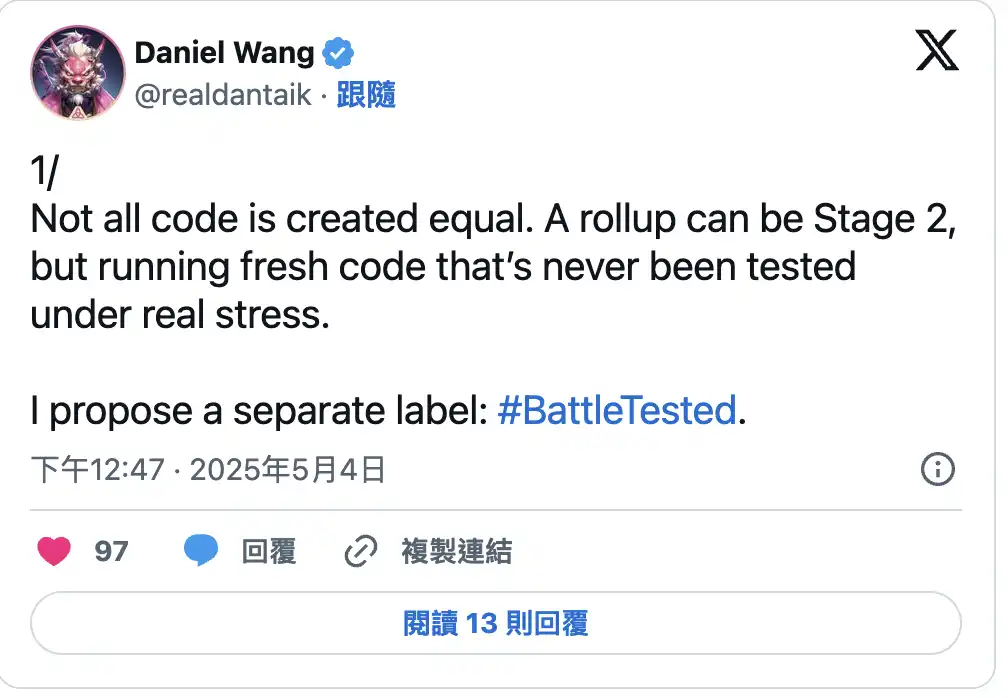
Daniel Wang ผู้ก่อตั้งโปรโตคอล Loopring ได้แสดงมุมมองของเขาเกี่ยวกับปัญหาความปลอดภัยแบบกระจายอำนาจของ Ethereum L2 Rollup บนแพลตฟอร์ม X เมื่อวันที่ 4 พฤษภาคม ซึ่งได้รับการตอบรับจาก Vitalik Buterin ผู้ก่อตั้ง Ethereum มีการหารือสองประเด็นว่าเมื่อใด Rollup ควรย้ายจากการรวมอำนาจหรือการกระจายอำนาจบางส่วน (ขั้นตอนที่ 0 หรือขั้นตอนที่ 1) ไปเป็นการกระจายอำนาจเต็มรูปแบบ (ขั้นตอนที่ 2) และวิธีการรับประกันความปลอดภัยของกระบวนการนี้
Daniel Wang: ความสมบูรณ์ของโค้ดเป็นกุญแจสำคัญสู่ความปลอดภัยของ Rollup
Daniel Wang เน้นย้ำว่าความสมบูรณ์ของโค้ดในทางปฏิบัติถือเป็นสิ่งสำคัญในการรับรองความเสถียรของระบบ เขาเชื่อว่าแม้ว่า Rollup จะเข้าถึงขั้นที่สอง (ขั้นที่ 2) ของการกระจายอำนาจอย่างเต็มรูปแบบแล้วก็ตาม แต่หากโค้ดไม่ได้รับการทดสอบภายใต้สภาวะกดดันในสภาพแวดล้อมจริง ก็อาจยังมีจุดอ่อนและไม่สามารถต้านทานการโจมตีของแฮ็กเกอร์เพื่อแสวงหากำไร เช่น Lazarus Group ที่ได้รับการสนับสนุนจากรัฐได้
ดังนั้น Daniel Wang จึงชี้ให้เห็นว่า Rollup จัดการสินทรัพย์จำนวนมากและต้องพิสูจน์ความน่าเชื่อถือของโค้ดภายใต้แรงกดดันทางเศรษฐกิจที่สูง เพื่อตอบสนองต่อเรื่องนี้ เขาเสนอแท็ก "#BattleTested" ให้เป็นเกณฑ์การประเมินอิสระโดยมุ่งเน้นที่ความสมบูรณ์ของโค้ด และประเมินแยกจากโมเดลขั้นตอนของ L2Beat (ขั้นตอน 0-2) เกณฑ์เฉพาะ ได้แก่:
· รหัสดังกล่าวทำงานบนเครือข่ายหลัก Ethereum มาเป็นเวลามากกว่า 6 เดือนแล้ว
· ปกป้องมูลค่าล็อครวม (TVL) อย่างน้อย 100 ล้านเหรียญสหรัฐฯ อย่างต่อเนื่อง ซึ่งอย่างน้อย 50 ล้านเหรียญสหรัฐฯ เป็น ETH และสกุลเงินดิจิทัลที่มีเสถียรภาพหลักๆ
· หลังจากการอัพเกรดโค้ดแต่ละครั้ง จำเป็นต้องผ่านการทดสอบอีกครั้งเพื่อคงป้ายกำกับไว้
Daniel Wang ทวีตว่า:
1/ โค้ดทั้งหมดไม่ได้ถูกสร้างมาเท่าเทียมกัน Rollup อาจถึงขั้นที่ 2 แต่จะต้องรันโค้ดใหม่ที่ไม่เคยทดสอบภายใต้ความกดดันในโลกแห่งความเป็นจริง
2/ ฉันเสนอแท็กแยกต่างหาก: #BattleTested Rollup จะถูกเรียกว่า #BattleTested ได้ หากโค้ดและการกำหนดค่าปัจจุบันทำงานอยู่บนเครือข่ายหลักของ Ethereum มานานกว่า 6 เดือน และสามารถปกป้องมูลค่ารวมที่ถูกล็อก (TVL) มากกว่า 100 ล้านดอลลาร์ได้อย่างสม่ำเสมอ ซึ่งอย่างน้อย 50 ล้านดอลลาร์นั้นเป็น ETH และสกุลเงินดิจิทัลที่มีเสถียรภาพหลักๆ
3/ #BattleTested นั้นไม่ถาวร การอัปเกรดใดๆ ก็ตามจะรีเซ็ตตัวจับเวลา Rollups จะต้องได้รับฉลากนี้กลับคืนมาอีกครั้งด้วยการพิสูจน์การดำเนินงานในการผลิตด้วยมูลค่าที่แท้จริง
4/ แท็กนี้เป็นอิสระจากโมเดลเฟสของ @l2beat Rollup สามารถไปถึงเฟส 2 ได้แต่ยังไม่ได้รับการทดสอบการรบ หรืออาจได้รับการทดสอบการรบแล้วแต่ยังไม่ถึงเฟส 2 ก็ได้ วิธีหนึ่งคือเกี่ยวกับการกระจายอำนาจ และอีกวิธีหนึ่งคือเกี่ยวกับความสมบูรณ์ของโค้ด
5/ @taikoxyz ตั้งเป้าที่จะไปถึงเฟส 2 และอัปเกรดโดยใช้รหัส #BattleTested (เราอาจต้องมี Ethereum test Rollup อีกครั้ง…)
Vitalik Buterin: การกระจายอำนาจต้องอาศัยการพิสูจน์ว่าระบบมีความน่าเชื่อถือเพียงพอ
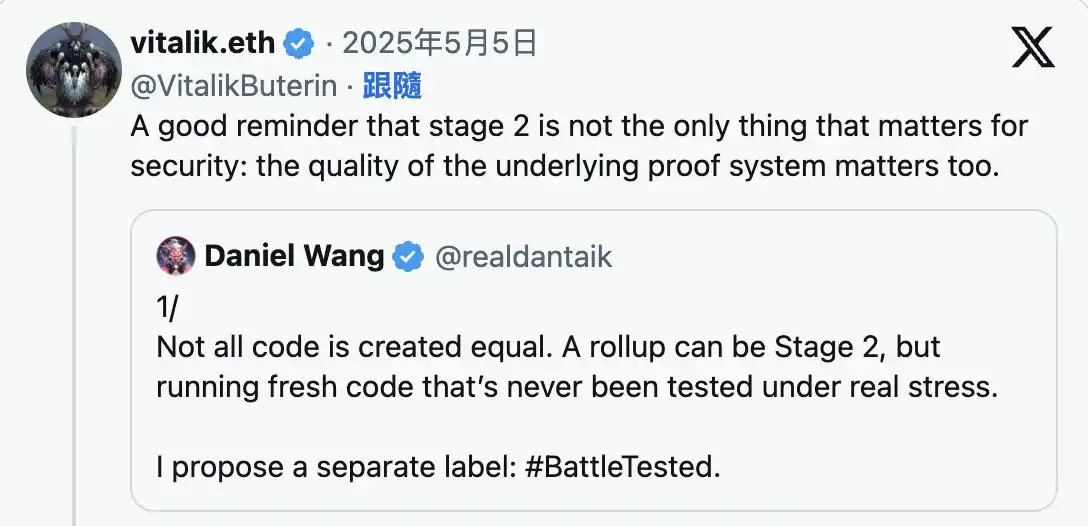
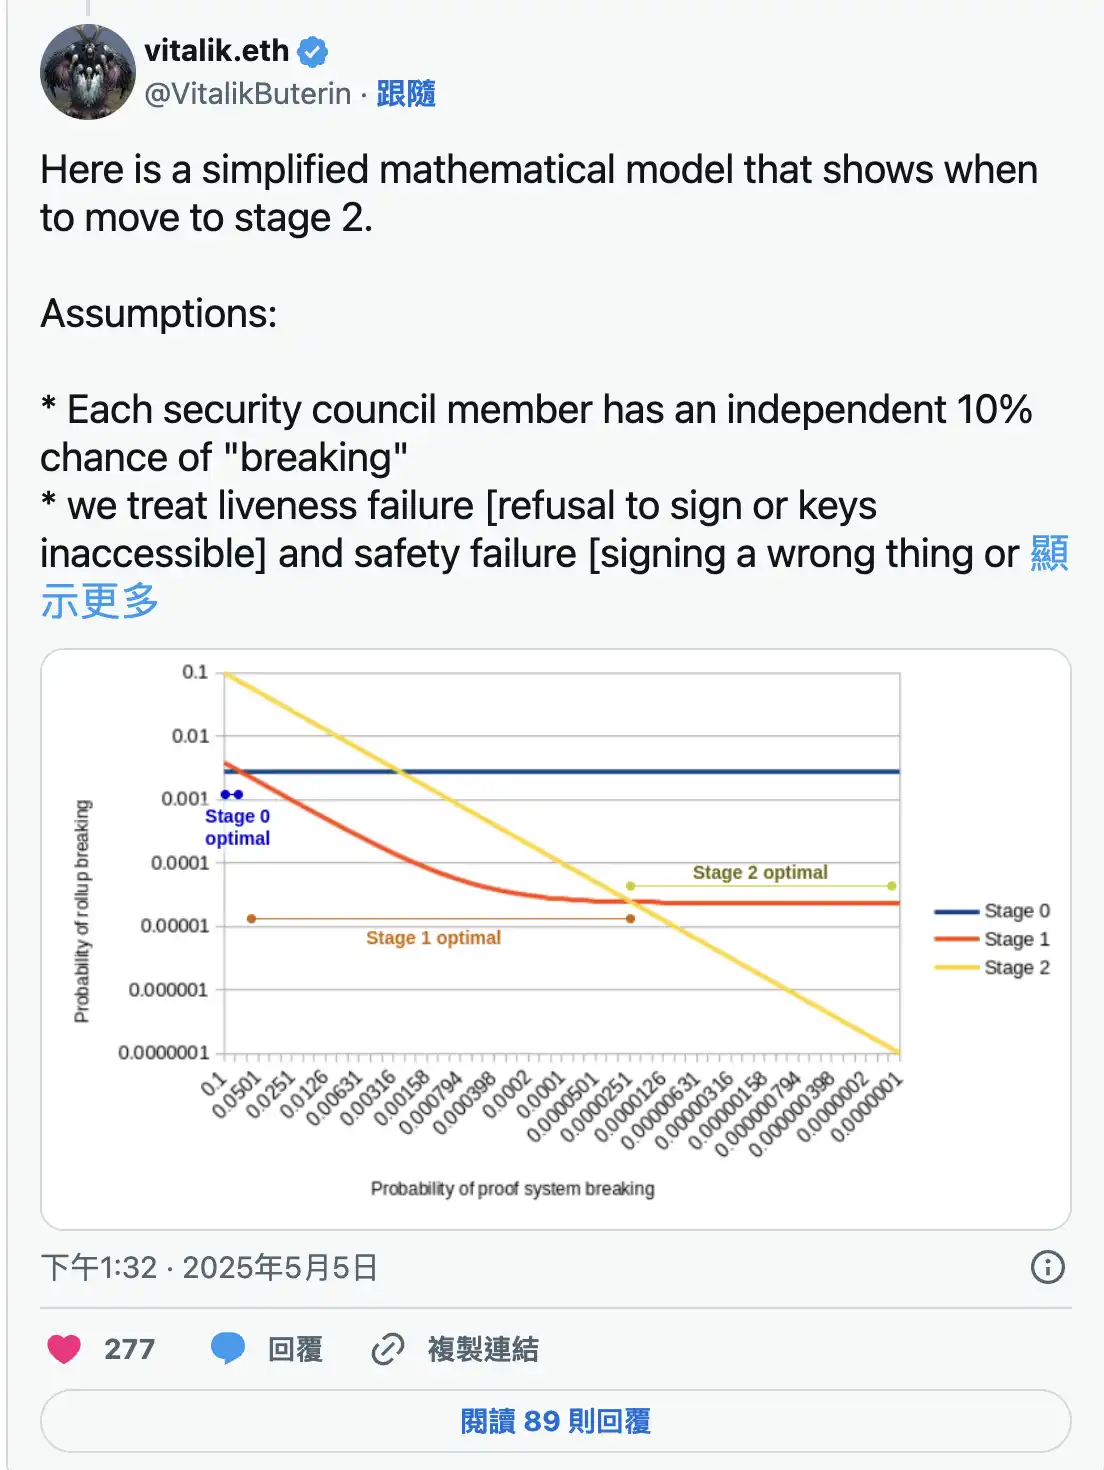
เพื่อตอบสนองต่อมุมมองของ Daniel Wang, Vitalik เน้นย้ำว่าช่วงเวลาของการกระจายอำนาจแบบ Rollup ควรขึ้นอยู่กับความน่าเชื่อถือของระบบพิสูจน์ และเหมาะสมที่จะเข้าสู่ระยะที่ 2 เมื่อความน่าจะเป็นของความล้มเหลวต่ำกว่าความเสี่ยงของการรวมอำนาจ เขาเสนอแบบจำลองทางคณิตศาสตร์ที่เรียบง่าย โดยถือว่าสมาชิกของคณะกรรมการด้านความปลอดภัยมีความน่าจะเป็นที่จะเกิดความล้มเหลวโดยอิสระ 10% (รวมถึงความล้มเหลวในด้านความพร้อมใช้งานหรือความล้มเหลวด้านความปลอดภัย) และได้เปรียบเทียบความปลอดภัยแต่ละรายการในระยะ 0 (ลายเซ็นหลายรายการ 4 ใน 7 รายการ) ในระยะ 1 (ลายเซ็นหลายรายการ 6 ใน 8 รายการ) และในระยะ 2 Vitalik ยังได้ชี้ให้เห็นต่อไปว่า ในความเป็นจริง คณะกรรมการด้านความปลอดภัยอาจประสบกับ "ความล้มเหลวในโหมดทั่วไป" อันเนื่องมาจากการสมรู้ร่วมคิดหรือการโจมตีพร้อมกัน ทำให้ความปลอดภัยของระยะ 0 และระยะ 1 ต่ำกว่าที่แบบจำลองคาดการณ์ ดังนั้นในทางปฏิบัติ คณะกรรมการด้านความปลอดภัยควรเข้าสู่ระยะ 2 เร็วกว่านั้น เขาสนับสนุนการออกแบบระบบพิสูจน์ให้เป็นโครงสร้างลายเซ็นหลายรายการเพื่อลดความน่าจะเป็นของความล้มเหลว และเสนอให้ L2Beat รวมตัวบ่งชี้การตรวจสอบและความสมบูรณ์ลงในระบบพิสูจน์เพื่อปรับปรุงประสิทธิภาพของการประเมินข้ามโครงการ: ต่อไปนี้คือแบบจำลองทางคณิตศาสตร์ที่เรียบง่ายซึ่งแสดงให้เห็นว่าเมื่อใดจึงจะเข้าสู่ขั้นตอนที่สอง
> ข้อสันนิษฐาน: สมาชิกคณะกรรมการด้านความปลอดภัยแต่ละคนมีความน่าจะเป็นที่จะ "ล้มเหลว" อยู่ที่ 10%
> เราถือว่าความล้มเหลวในด้านความมีชีวิต (การปฏิเสธที่จะลงนามหรือไม่สามารถเข้าถึงคีย์ได้) มีโอกาสเกิดขึ้นเท่าๆ กับความล้มเหลวด้านความปลอดภัย (การลงนามเนื้อหาที่ไม่ถูกต้องหรือคีย์ถูกบุกรุก)
> วัตถุประสงค์: ลดความน่าจะเป็นของความล้มเหลวของโปรโตคอลภายใต้สมมติฐานข้างต้น
> คณะกรรมการความปลอดภัยระยะศูนย์ต้องมีมติเห็นชอบจากสมาชิก 4 ใน 7 คน ส่วนคณะกรรมการความปลอดภัยระยะที่ 1 ต้องมีมติเห็นชอบจากสมาชิก 6 ใน 8 คน
โปรดทราบว่าสมมติฐานเหล่านี้ยังไม่สมบูรณ์แบบนัก ในความเป็นจริง มี "รูปแบบความล้มเหลวทั่วไป" ในหมู่สมาชิกของคณะกรรมการความปลอดภัย: พวกเขาอาจสมรู้ร่วมคิด หรือถูกบังคับ หรือถูกแฮ็กด้วยวิธีเดียวกัน เป็นต้น สิ่งนี้ทำให้ขั้นตอนที่ศูนย์และขั้นตอนที่ 1 ปลอดภัยน้อยกว่าที่แบบจำลองแนะนำ ดังนั้น เวลาที่ดีที่สุดในการเข้าสู่ขั้นตอนที่ 2 คือเร็วกว่าที่แบบจำลองแนะนำ
นอกจากนี้ ความน่าจะเป็นของความล้มเหลวของระบบพิสูจน์สามารถลดลงได้อย่างมากโดยการตั้งค่าระบบพิสูจน์เองให้เป็นลายเซ็นหลายระบบของระบบอิสระหลายระบบ ฉันสงสัยว่าการปรับใช้เฟส 2 ทั้งหมดในช่วงไม่กี่ปีแรกจะดำเนินไปด้วยวิธีนี้ โดยคำนึงถึงสิ่งนั้น ต่อไปนี้คือแผนภูมิ แกน X คือความน่าจะเป็นในการพิสูจน์ความล้มเหลวของระบบ และแกน Y คือความน่าจะเป็นของความล้มเหลวของโปรโตคอล
เมื่อคุณภาพของระบบพิสูจน์ได้รับการปรับปรุง ขั้นตอนที่เหมาะสมที่สุดจะเลื่อนจากขั้นตอนที่ 0 ไปยังขั้นตอนที่ 1 จากนั้นจึงเปลี่ยนจากขั้นตอนที่ 1 ไปยังขั้นตอนที่ 2 การใช้ระบบพิสูจน์คุณภาพขั้นที่ศูนย์สำหรับขั้นที่สองถือเป็นสิ่งที่เลวร้ายที่สุด โดยสรุป: @l2beat ควรแสดงการตรวจสอบและเมตริกความครบถ้วนสมบูรณ์สำหรับระบบพิสูจน์ (โดยเฉพาะอย่างยิ่งสำหรับการใช้งานระบบพิสูจน์ มากกว่า Rollup ทั้งหมด เพื่อให้สามารถนำกลับมาใช้ซ้ำได้) พร้อมด้วยขั้นตอนต่างๆ
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia







