



PHP เปิดเผยช่องโหว่ระดับสูง "ระดับอินเทอร์เน็ต" จุดอ่อน "นอกเชน" ของ Web3 จะอุดช่องโหว่ได้อย่างไร?
ชื่อเรื่องต้นฉบับ: "PHP เปิดเผยช่องโหว่ระดับร้ายแรง 'ระดับอินเทอร์เน็ต' จุดอ่อน 'นอกเชน' ของ Web3 ควรอุดช่องโหว่อย่างไร?"
ผู้เขียนต้นฉบับ: ทีมความปลอดภัย SlowMist
เกิดอะไรขึ้น
เมื่อวันที่ 21 ตุลาคม โครงการ PHP ได้ออกอัปเดตความปลอดภัยฉุกเฉิน เพื่อแก้ไขช่องโหว่ร้ายแรง CVE-2026-109618 และ CVE-2026-109619 ซึ่งทั้งสองสามารถทำให้เกิดการรันโค้ดจากระยะไกล (RCE) โดยไม่ต้องยืนยันตัวตน ทั้งคู่ได้รับการประเมินคะแนน CVSS v4.0 ที่ 9.2 คะแนน ทาง официальный ของ PHP ระบุชัดเจนว่า ก่อนการแก้ไข การติดตั้ง PHP ทั้งหมดที่ให้บริการเว็บแก่ภายนอกอาจได้รับผลกระทบ
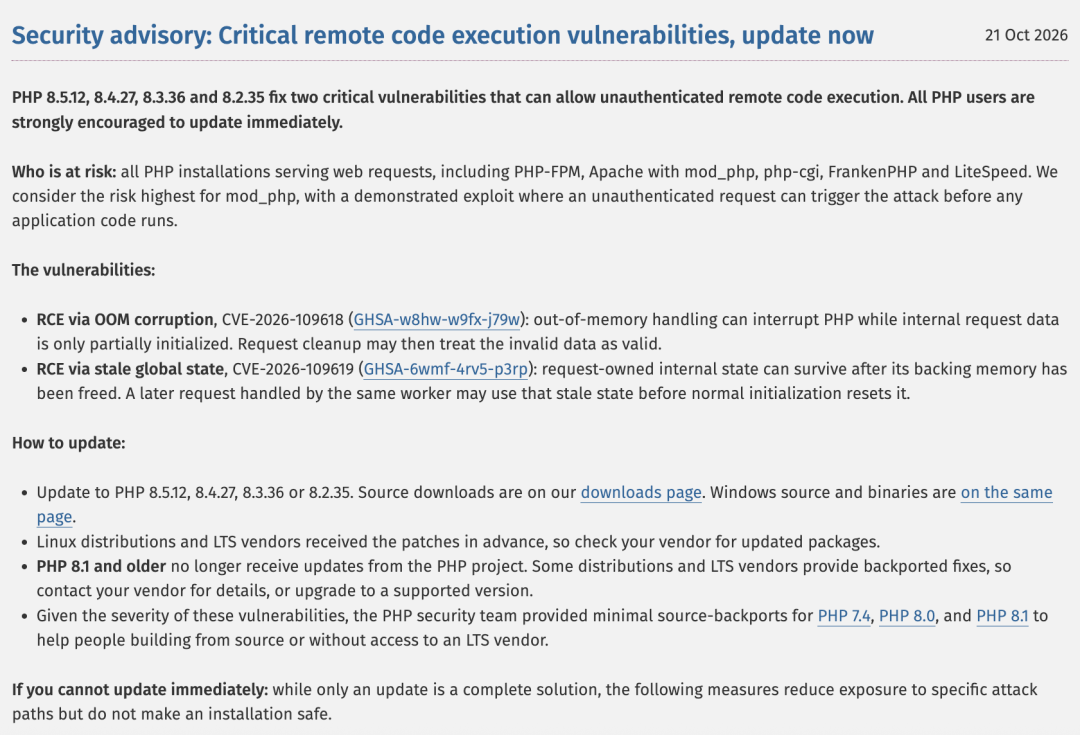
เมื่อวันที่ 20 ตุลาคม รายละเอียดช่องโหว่ได้รั่วไหลก่อนที่ทางการจะเปิดเผย และแพตช์ยังไม่ถูกปล่อยออกมา ทีมความปลอดภัย PHP จึงต้องเลื่อนเวอร์ชันฉุกเฉินจากกำหนดเดิมวันที่ 22 ตุลาคม มาเป็นเผยแพร่ในวันที่ 21 ตุลาคม เวลา 14:00 (UTC)
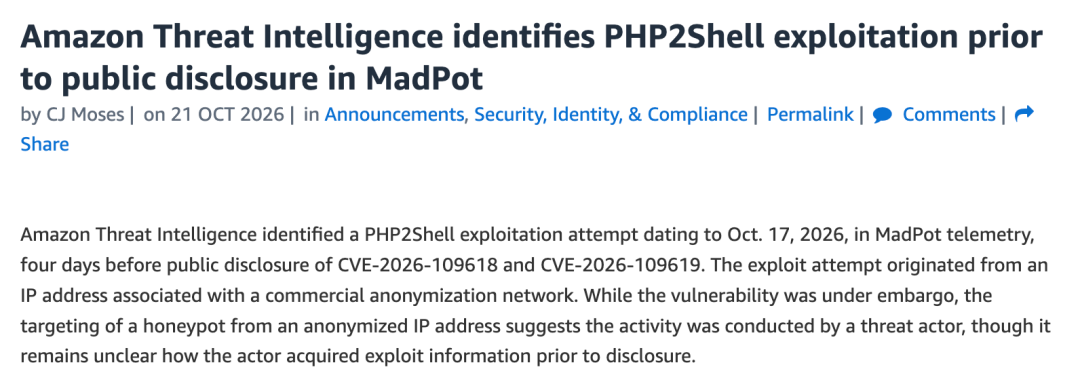
ที่น่ากังวลยิ่งกว่าคือ การโจมตีอาจเกิดขึ้นก่อนการเปิดเผยด้วยซ้ำ ทีมข่าวกรองภัยคุกคามของ Amazon รายงานว่า เมื่อวันที่ 17 ตุลาคม พวกเขาสังเกตเห็นความพยายามใช้ช่องโหว่ php2shell ภายในเครือข่าย honeypot MadPot ของตน ซึ่งเร็วกว่าการเปิดเผยต่อสาธารณะถึงสี่วัน
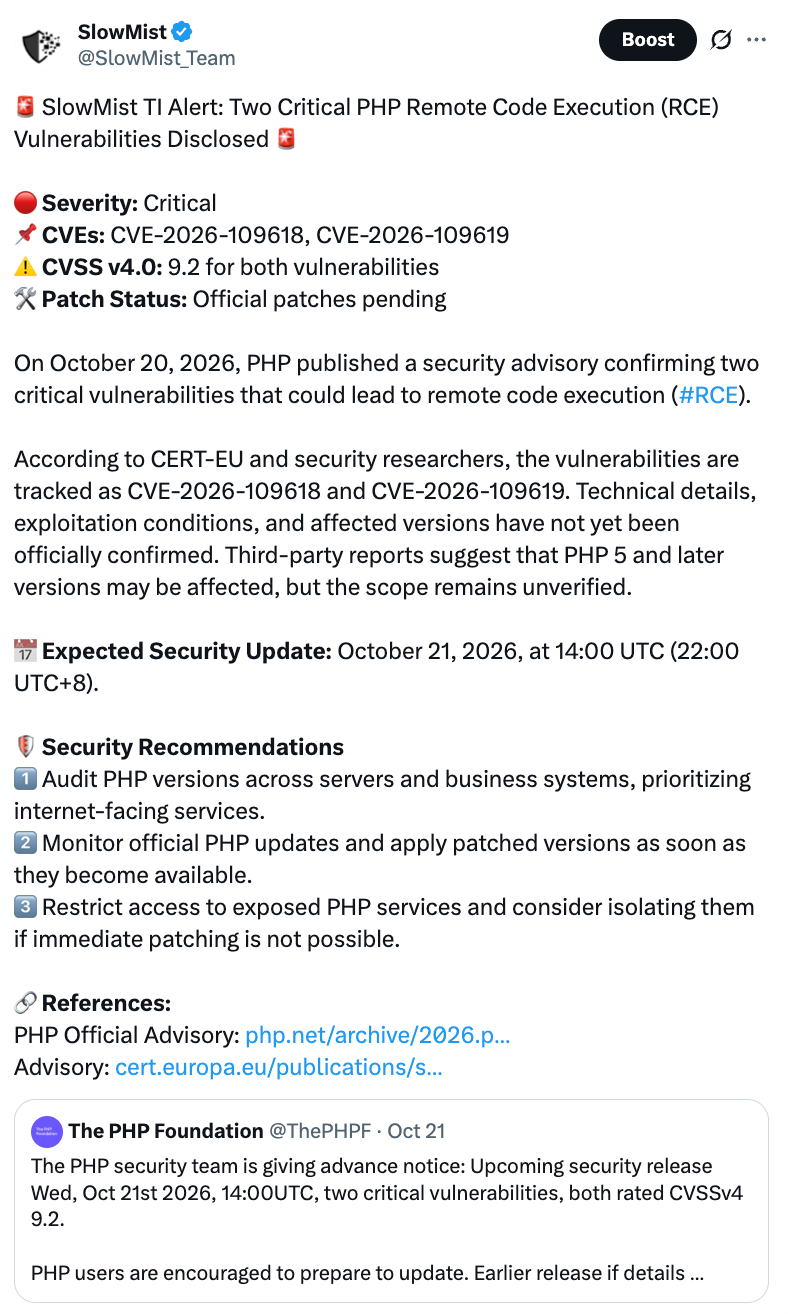
SlowMist ยังได้ออกคำเตือนและคำแนะนำด้านความปลอดภัยทันทีหลังจากการประกาศล่วงหน้าของทางการ PHP
ช่องโหว่ทั้งสองคืออะไร
CVE-2026-109618 (ความเสียหายหน่วยความจำจาก OOM): เมื่อหน่วยความจำของ PHP หมดลง กระบวนการประมวลผลจะถูกขัดจังหวะ ในขณะนั้นข้อมูลที่ถืออยู่ถูกเตรียมไว้เพียงครึ่งเดียว แต่เมื่อทำความสะอาดช่วงท้าย PHP กลับนำข้อมูลที่ยังไม่สมบูรณ์เหล่านี้มาใช้เสมือนเป็นข้อมูลที่สมบูรณ์ ส่งผลให้หน่วยความจำเกิดความเสียหาย
CVE-2026-109619 (สถานะโกลบอลที่ค้างเก่า): เมื่อประมวลผลคำขอหนึ่งเสร็จ หน่วยความจำถูกปล่อยแล้ว แต่สถานะที่เกี่ยวข้องยัง "คงอยู่ในที่เดิม" เมื่อกระบวนการทำงานเดียวกันรับคำขอถัดไป อาจใช้สถานะที่หมดอายุนี้ก่อนการเริ่มต้นตามปกติ ทาง официальный ยืนยันแล้วว่าสามารถใช้ช่องโหว่นี้โจมตี PHP-FPM และทำให้เกิดการรันโค้ดจากระยะไกลได้
จากเส้นทางการโจมตี จุดอันตรายของช่องโหว่ประเภทนี้อยู่ที่ผู้โจมตีไม่จำเป็นต้องได้บัญชีของเว็บไซต์ก่อน และไม่ต้องผ่านการยืนยันตัวตน การอนุญาต หรือ API Key ในชั้นธุรกิจ เพียงส่งคำขอที่สร้างขึ้นเป็นพิเศษไปยังแอปพลิเคชัน PHP ที่เปิดเผยต่ออินเทอร์เน็ตสาธารณะ ก็อาจเรียกใช้โค้ดใดก็ได้ด้วยสิทธิ์ของโปรเซสเว็บเซอร์วิส
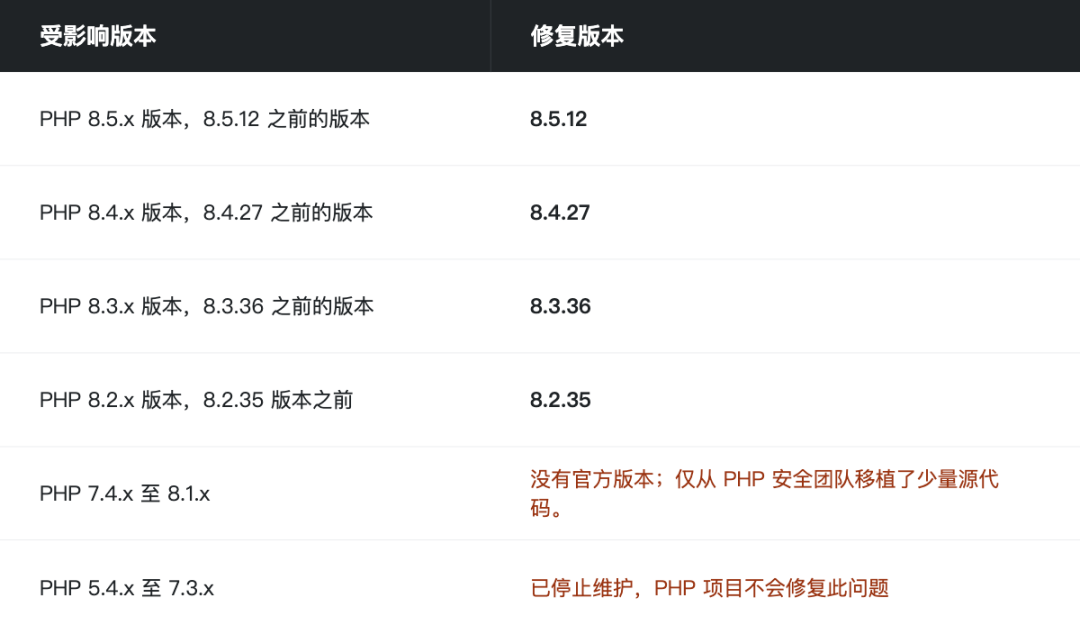
ขอบเขตผลกระทบ: PHP 5.4 ถึง 8.5.11 ได้รับผลกระทบทั้งหมด เวอร์ชันที่แก้ไขแล้วคือ 8.5.12, 8.4.27, 8.3.36 และ 8.2.35 ส่วน PHP 8.1 และเวอร์ชันก่อนหน้าหยุดได้รับการสนับสนุนตามปกติจากต้นน้ำแล้ว ไม่สามารถหวังให้มีแพตช์ผ่านช่องทางปกติได้ ควรย้ายไปยังเวอร์ชันที่ยังได้รับการสนับสนุน
ทำไมทั้งโลกถึงตื่นตระหนก?
เพราะ PHP แพร่หลายมากเกินไป ตามสถิติของ W3Techs ในบรรดาเว็บไซต์ที่ระบุภาษาของเซิร์ฟเวอร์ได้ 69.3% ใช้ PHP ระบบที่คุ้นเคยอย่าง WordPress, WooCommerce และ Magento ล้วนทำงานอยู่บนพื้นฐานนี้
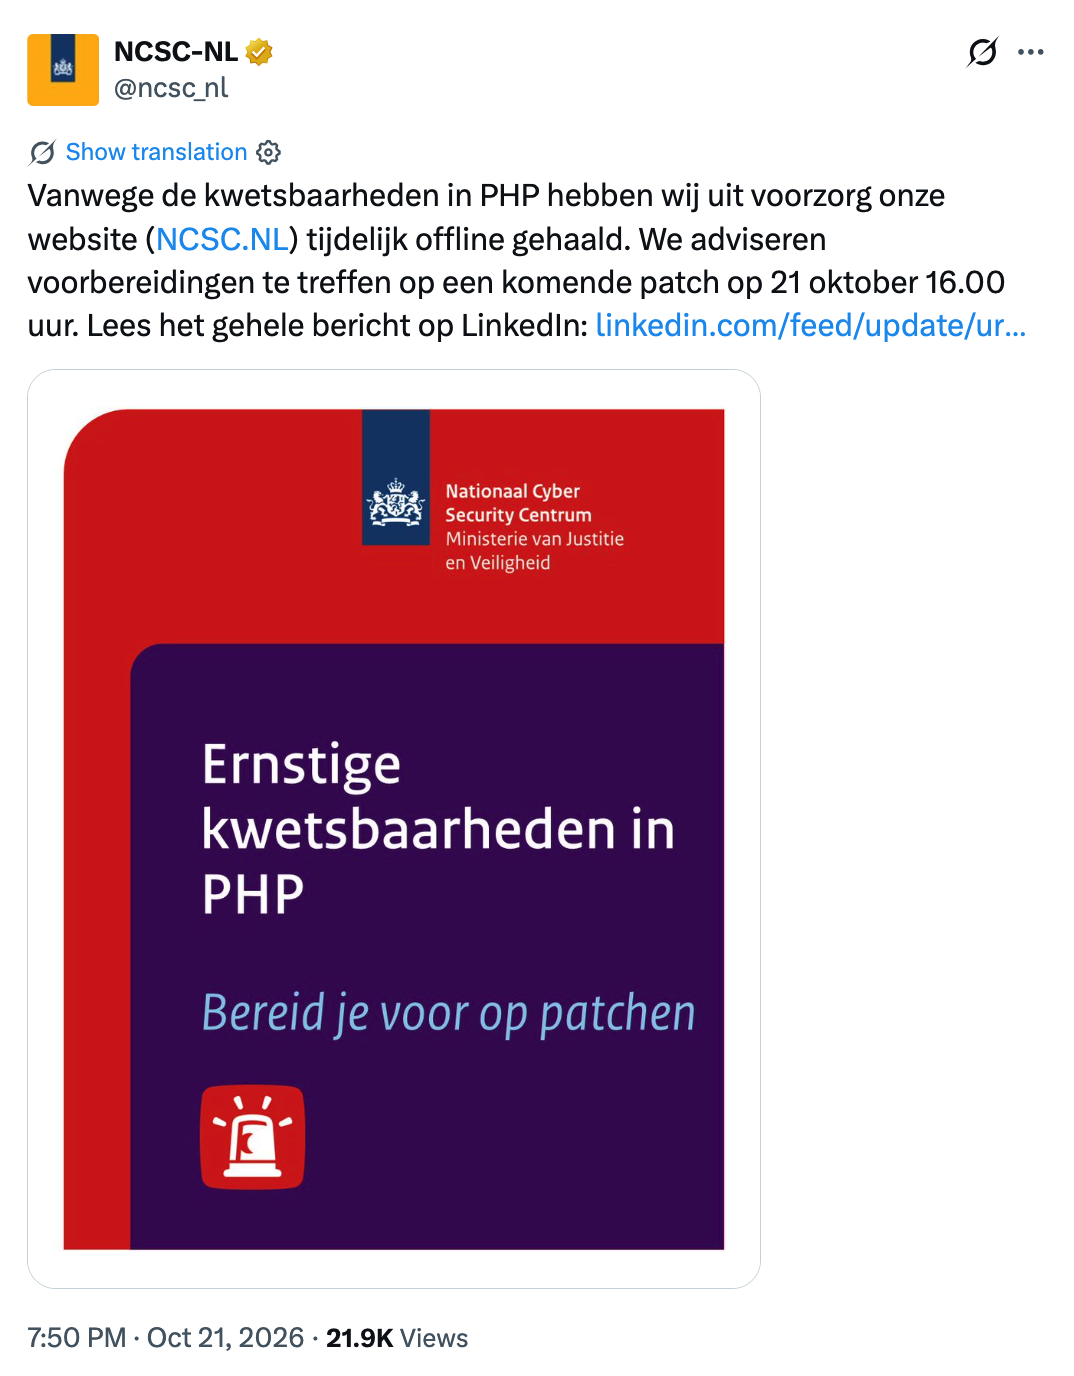
ปฏิกิริยาของแต่ละประเทศก็บ่งบอกถึงปัญหาได้เป็นอย่างดี ศูนย์ความปลอดภัยไซเบอร์แห่งชาติของเนเธอร์แลนด์เคยปิดเว็บไซต์เชิงป้องกัน สำนักงานประธานาธิบดีเกาหลีใต้จัดการประชุมความปลอดภัยไซเบอร์ฉุกเฉิน และรัฐบาลได้ยกระดับการแจ้งเตือนความปลอดภัยไซเบอร์
นอกจากนี้ ตามรายงาน เว็บไซต์ทางการเกือบทั้งหมดของเกาหลีเหนือ รวมถึงสื่อทางการและพอร์ทัลรัฐบาล ออฟไลน์มาเกิน 24 ชั่วโมงแล้ว ยังไม่ทราบแน่ชัดว่าเกี่ยวข้องกับเหตุการณ์ช่องโหว่นี้หรือไม่
ผลกระทบต่อ Web3
นี่ไม่ใช่ปัญหาที่เกี่ยวกับการดูแลเว็บไซต์แบบดั้งเดิมเท่านั้น สำหรับ Web3 แม้สัญญาบนเชนจะไม่มีช่องโหว่ แต่ "ส่วนเชื่อมต่อนอกเชน" จำนวนมากที่ขับเคลื่อนสัญญาเหล่านั้น รวมถึงหน้าเว็บส่วนหน้า API กระเป๋าเงินแบบ托管 บริการลงนาม หน้าเคลม airdrop ระบบหลังบ้านปฏิบัติการ และบริการข้อมูล หลายส่วนสร้างด้วย PHP (WordPress, WooCommerce, Magento เป็นต้น) การที่สัญญาเองไม่มีช่องโหว่ไม่ได้หมายความว่าส่วนเหล่านี้จะปลอดภัย
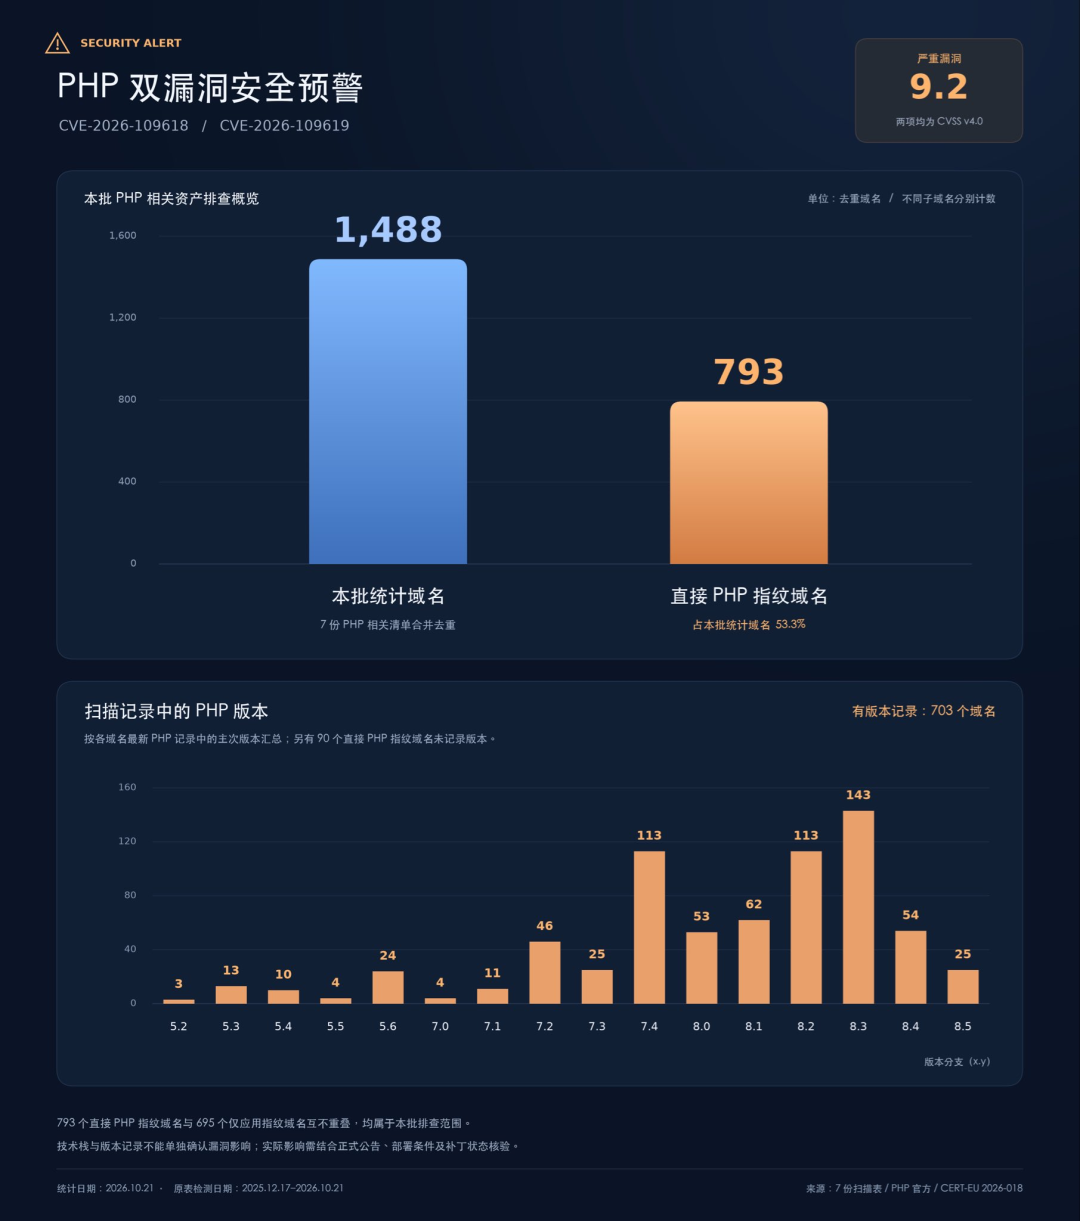
ตามสถิติของ MistEye ระบบข่าวกรองภัยคุกคามภายใต้ SlowMist ในโดเมนที่เกี่ยวข้องกับอุตสาหกรรมคริปโต 1488 แห่งที่สแกน มี 793 แห่งที่มีลายนิ้วมือ PHP โดยตรง คิดเป็นประมาณ 53.3% ต้องเน้นย้ำว่าสิ่งนี้เพียงแสดงว่าใช้ PHP ไม่ได้หมายความว่าเว็บไซต์เหล่านี้มีช่องโหว่หรือถูกโจมตีแล้ว
1. ฝั่งแพลตฟอร์ม: เส้นทางความเสี่ยงทั่วไปหลายเส้นทาง
ฟรอนต์เอนด์ถูกแก้ไข ผู้ใช้ถูกหลอกให้เซ็นชื่อ
หากเซิร์ฟเวอร์ของเว็บไซต์ DeFi กระเป๋าเงิน หรือหน้าแอร์ดรอปถูกควบคุม ผู้โจมตีสามารถแทนที่ที่อยู่ RPC วัตถุที่ได้รับอนุญาต ที่อยู่สัญญา หรือข้อความแจ้งการเซ็นชื่อในหน้าเว็บ ทำให้ธุรกรรมปกติกลายเป็นการอนุญาตที่เป็นอันตราย การโต้ตอบกับสัญญาที่เป็นอันตราย หรือขั้นตอนการเติมเงินปลอม ผู้โจมตีไม่จำเป็นต้องเจาะสัญญา ขอเพียงให้ผู้ใช้เซ็นการอนุญาตที่เป็นอันตรายด้วยตัวเอง
คีย์และข้อมูลรับรองรั่วไหล
หลังจากเซิร์ฟเวอร์ถูกควบคุม ผู้โจมตีอาจอ่านไฟล์กำหนดค่า รหัสผ่านฐานข้อมูล API Token ตัวแปรสภาพแวดล้อม ฯลฯ หากแบ็กเอนด์ใช้ PHP เชื่อมต่อกับโหนด RPC หรือบริการกระเป๋าเงินร้อน เมื่อ API Key หรือโทเค็นเซสชันรั่วไหล อาจยกระดับเป็นการโอนสินทรัพย์ในกระเป๋าเงินร้อนหรือการใช้สิทธิ์เซ็นชื่อในทางที่ผิด
หลังบ้านและ API ถูกยึด
แพลตฟอร์มซื้อขาย ตลาด NFT สะพานเชื่อมข้ามเชน เกตเวย์การชำระเงิน และผู้ให้บริการโหนดมักมีหลังบ้านสำหรับปฏิบัติการ รวมถึงอินเทอร์เฟซ KYC/การควบคุมความเสี่ยง การจัดสรรที่อยู่ฝากเงิน การตรวจสอบการถอนเงิน ระบบตั๋ว ฯลฯ หลังจากผู้โจมตีได้รับสิทธิ์ อาจแก้ไขการกำหนดค่า ขโมยข้อมูลผู้ใช้ สร้างบัญชีที่มีสิทธิ์สูง หรือข้ามขั้นตอนทางธุรกิจ
การเคลื่อนที่ในแนวนอนผ่านซัพพลายเชน
สิทธิ์ของโปรเซส PHP มักไม่เท่ากับสิทธิ์สูงสุดของเซิร์ฟเวอร์ แต่หาก它可以อ่านคีย์ CI/CD ซ็อกเก็ตรันไทม์ของคอนเทนเนอร์ ข้อมูลรับรองฐานข้อมูล หรือโทเค็นการเข้าถึงคลาวด์ ขอบเขตการโจมตีอาจขยายจากโหนดเว็บหนึ่งเครื่องไปยังฐานข้อมูล ระบบบิลด์ หรือแม้แต่บัญชีการผลิตทั้งหมด
ปลั๊กอินการชำระเงินและบริการบุคคลที่สาม
ตามข้อมูล Binance Pay, Crypto.com Pay, BitPay, CoinGate, CoinPayments และโซลูชันการชำระเงินด้วยคริปโตอื่นๆ มีการผสานรวมกับ WooCommerce หากเซิร์ฟเวอร์ไม่ได้รับการแพตช์ก็มีความเสี่ยงสูงที่จะถูกเปิดเผย บริการบุคคลที่สาม เช่น RPC บล็อกเอ็กซ์พลอเรอร์ แพลตฟอร์มวิเคราะห์ข้อมูล หากหลังบ้านหรือระบบปฏิบัติการทำงานบนสภาพแวดล้อม PHP ที่ได้รับผลกระทบ ก็อาจกลายเป็นช่องทางเข้าได้เช่นกัน แน่นอนว่าโหนด RPC สัญญาอัจฉริยะ บล็อกเอ็กซ์พลอเรอร์ และกระเป๋าเงินเองไม่ได้พึ่งพา PHP โดยธรรมชาติ ขึ้นอยู่กับสแต็กเทคโนโลยีของผลิตภัณฑ์นั้นๆ
แต่ต้องระวังว่าเซิร์ฟเวอร์ถูกโจมตี ไม่ได้หมายความว่าสินทรัพย์บนเชนจะถูกขโมยแน่นอน จากการที่บริการเว็บถูกบุกรุกจนถึงการสูญเสียเงินทุนจริง ระหว่างนั้นยังต้องดูว่าผู้โจมตีสามารถเข้าถึงข้อมูลรับรองที่ละเอียดอ่อน กระบวนการลงนาม สิทธิ์การจัดการ หรือส่วนปฏิสัมพันธ์กับผู้ใช้ได้หรือไม่ กระเป๋าเงินร้อนแยกออกจากชั้นเว็บหรือไม่ กุญแจเก็บไว้ใน HSM/KMS หรือไม่ สิทธิ์ถูกจำกัดให้น้อยที่สุดหรือไม่ สิ่งเหล่านี้กำหนดเพดานความเสียหายโดยตรง
2. ผู้ใช้ทั่วไป: ควรถอนเหรียญออกหรือไม่?
ไม่จำเป็น
เหตุผลง่ายมาก:
ช่องโหว่ครั้งนี้ส่งผลกระทบต่อสภาพแวดล้อมเซิร์ฟเวอร์ที่ตรงตามเงื่อนไขเฉพาะ ไม่ได้หมายความว่ากระเป๋าเงินของผู้ใช้ทุกคนมีความเสี่ยง
การเข้าชมเว็บไซต์ เชื่อมต่อกระเป๋าเงิน ไม่ใช่เรื่องเดียวกับการรั่วไหลของกุญแจส่วนตัว ช่องโหว่เองไม่สามารถเจาะกระเป๋าเงินหรือลายเซ็นของผู้ใช้ได้โดยตรง
โครงการหนึ่งอาจใช้ PHP ไม่ได้หมายความว่าเกิดเหตุแล้ว ไม่มีเหตุผลที่จะสันนิษฐานว่าแพลตฟอร์มซื้อขายทุกแห่งถูกบุกรุก และไม่จำเป็นต้องถอนสินทรัพย์ทั้งหมดออกเพราะเหตุนี้ สิ่งที่ผู้ใช้ต้องระวังจริงๆ คือเว็บไซต์ที่ตนเข้าชมถูกโจมตีแล้วหรือไม่ ผู้ใช้ไม่สามารถตัดสินได้ว่าเว็บไซต์ใดติดตั้งแพตช์แล้วหรือไม่ ดังนั้นเหตุการณ์รอบนี้เป็นเครื่องเตือนใจ: อย่าเชื่อถืออินเทอร์เฟซเว็บไซต์อย่างไม่ลืมหูลืมตา ผู้โจมตียังอาจใช้กระแสข่าวแพร่หน้าเข้าสู่ระบบปลอม ทางเข้าชดเชยปลอม คำขอเชื่อมต่อกระเป๋าเงินที่เป็นอันตราย
หากโครงการยืนยันอย่างเป็นทางการว่าเว็บไซต์หรือระบบหลังบ้านถูกบุกรุก ให้ตัดสินตามผลกระทบจริงที่ประกาศว่าควรหยุดปฏิสัมพันธ์ ตรวจสอบธุรกรรมผิดปกติ เพิกถอนการอนุญาตที่น่าสงสัยหรือไม่ หากยืนยันว่ากุญแจส่วนตัวสำหรับลงนามหรือวลีกู้คืนรั่วไหลแล้ว ต้องจัดการเป็นเหตุการณ์กุญแจรั่วไหล การเปลี่ยนรหัสผ่านหรือตัดการเชื่อมต่อเว็บไซต์อย่างเดียวไม่เพียงพอ ผู้ใช้ที่ใช้บอทเทรด เครื่องมือดำเนินการอัตโนมัติ หรือบริการปรับใช้บนคลาวด์ ก็ควรใส่ใจว่าบริการที่เกี่ยวข้องได้ประกาศเวอร์ชันที่ได้รับผลกระทบหรือแจ้งเปลี่ยนข้อมูลรับรองหรือไม่
วิธีรับมือ
1. แพลตฟอร์มและทีมโครงการ:
ขั้นตอนแรก: สำรวจให้ชัด อัปเกรดโดยเร็ว
สำรวจสินทรัพย์ PHP ทั้งบนอินเทอร์เน็ตและอินทราเน็ตทั้งหมด: โฮสต์ อิมเมจคอนเทนเนอร์ เวิร์กโหลด Kubernetes CMS ที่ตกค้าง ระบบหลังบ้าน สภาพแวดล้อมที่พันธมิตรโฮสต์ ปลั๊กอินบุคคลที่สาม และบริการโฮสติ้ง ลายนิ้วมือทางเทคนิคใช้เป็นเบาะแสได้เท่านั้น ไม่สามารถใช้เป็นข้อสรุปว่า "ยืนยันมีช่องโหว่" ได้โดยตรง
อัปเกรดเป็น 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 หรือใช้แพตช์ที่เทียบเท่าจากผู้จัดจำหน่ายดิสทริบิวชัน ผู้ให้บริการคลาวด์ หรือผู้ให้บริการโฮสติ้ง สำหรับผู้ที่ใช้เวอร์ชัน 8.1 และเก่ากว่า ต้องขอ backport จากผู้จำหน่ายหรือย้ายระบบโดยเร็วที่สุด ทั้ง "สภาพแวดล้อมเดิมเสถียร" และ "แอปพลิเคชันไม่อัปเดตบ่อย" ต่างไม่สามารถลดความเสี่ยงของช่องโหว่นี้ได้
หลังอัปเกรด ให้สร้าง container image ใหม่ รีสตาร์ทแบบ rolling หรือแทนที่ PHP worker ทั้งหมด และตรวจสอบเวอร์ชันรันไทม์ที่จัดการคำขอจริงบนระบบออนไลน์ ไม่ใช่แค่เวอร์ชันบนเครื่อง build หรือใน command line
ขั้นตอนที่สอง: หากยังไม่สามารถอัปเกรดได้ในตอนนี้
ลดพื้นที่การโจมตีก่อนเพื่อซื้อเวลา แต่สิ่งนี้ไม่สามารถทดแทนแพตช์ได้:
แยกแอปพลิเคชัน PHP ที่เปิดเผยต่ออินเทอร์เน็ต หรือเพิ่มการยืนยันตัวตนเครือข่ายและการควบคุมการเข้าถึงที่ชั้นทางเข้า
ปิดการอัปโหลดไฟล์ที่ไม่จำเป็น และปฏิเสธคำขอ multipart/form-data ที่ไม่จำเป็นที่ชั้น WAF หรือเว็บเซิร์ฟเวอร์
คำแนะนำด้านความปลอดภัยบางส่วนยังรวมถึง: ตั้งค่า memory_limit=-1 ปิด session.upload_progress.enabled และบน PHP 8.5 ให้ปิด fatal_error_backtraces เพิ่มเติม การตั้งค่าเหล่านี้มีผลข้างเคียงต่อธุรกิจและความพร้อมใช้งาน ต้องทดสอบก่อน และรีสตาร์ท PHP worker ทั้งหมดหลังการเปลี่ยนแปลงทุกครั้ง
ขั้นตอนที่สาม: ตรวจสอบว่าถูกบุกรุกหรือไม่ และล้างข้อมูลรับรอง
สำหรับบริการที่ได้รับผลกระทบซึ่งเคยเปิดเผยต่ออินเทอร์เน็ต ให้ตรวจสอบร่วมกับบันทึก การเฝ้าระวังปลายทาง และการเชื่อมต่อเครือข่ายที่ผิดปกติ เช่น กระบวนการ PHP เริ่มเรียกใช้คำสั่งระบบอย่างกระทันหัน หากพบการบุกรุกที่น่าสงสัย ให้เก็บหลักฐานไว้ก่อน แล้วดำเนินการตามขั้นตอนการตอบสนองเหตุการณ์
สมมติสถานการณ์เลวร้ายที่สุด: สำหรับเซิร์ฟเวอร์ที่ไม่ได้แพตช์ทันเวลา ให้หมุนเวียน API key, session key, ใบรับรอง TLS, รหัสผ่านฐานข้อมูล, โทเค็นการเข้าถึงคลาวด์, ข้อมูลรับรอง CI/CD, RPC/API Key, Webhook secret และ Token ของบุคคลที่สาม และตรวจสอบว่ามีบันทึกการใช้งานที่ผิดปกติหรือไม่
หากสภาพแวดล้อมเคยติดตั้งหรือรันเวอร์ชันซอฟต์แวร์ที่ยืนยันแล้วว่าปนเปื้อน การอัปเกรดหรือติดตั้งใหม่เพียงอย่างเดียวไม่สามารถยืนยันได้ว่าความเสี่ยงหมดไปแล้ว ยังต้องตรวจสอบการรั่วไหลของข้อมูลรับรองและ backdoor ที่ฝังอยู่ และสร้างสภาพแวดล้อมที่สะอาดใหม่หากจำเป็น
ขั้นตอนที่สี่: รักษาระนาบการควบคุมสินทรัพย์
การแพตช์ PHP ไม่ควรเป็นเพียงการกระทำเดียว สิ่งที่สำคัญกว่าคือต้องมั่นใจว่า "เมื่อเครื่องเว็บเครื่องหนึ่งถูกโจมตี จะไม่ลุกลามไปถึงระบบเงินทุน":
แยกคีย์ส่วนตัวของกระเป๋าเงินร้อน กระเป๋าเงินรวมศูนย์ และบริการลงนามสำคัญออกจากโหนดเว็บอย่างเด็ดขาด ใช้ HSM, MPC, เครือข่ายลงนามเฉพาะ หรือนโยบาย KMS ที่มีสิทธิ์น้อยที่สุด
แยกบริการเว็บ บริการลงนาม โหนดบนเชน ฐานข้อมูล และระบบบิลด์ออกเป็นส่วนเครือข่ายและขอบเขตตัวตนที่แตกต่างกัน
ในช่วงเหตุการณ์ ให้จำกัดการดำเนินการที่มีความเสี่ยงสูงชั่วคราว เช่น การถอนเงิน การเปลี่ยนแปลงรายการที่อยู่ที่อนุญาต การยกระดับสิทธิ์ผู้ดูแล การสร้าง API Key การแก้ไขกฎการควบคุมความเสี่ยง และเปิดใช้การตรวจสอบโดยมนุษย์หรือการหน่วงเวลาการมีผลเมื่อจำเป็น
บริการที่ดำเนินการอัตโนมัติบนเชน สามารถใช้การลงนามแยก การอนุมัติแบบหลายลายเซ็น การจำกัดวงเงินธุรกรรม และกลไกการระงับฉุกเฉินตามลักษณะธุรกิจ
ตรวจสอบทรัพยากร静态ของเว็บไซต์ แพ็กเกจ JavaScript การกำหนดค่าพร็อกซีย้อนกลับ กฎ DNS/CDN และบริการสร้างธุรกรรม เพื่อยืนยันว่าไม่มีการแทรกสคริปต์อันตรายหรือถูกแทนที่
2. ผู้ใช้ทั่วไป:
ใช้ช่องทางทางการ: ในช่วงนี้ควรเข้าถึงแพลตฟอร์มผ่านบุ๊กมาร์กหรือช่องทางทางการให้มากที่สุด ระวังลิงก์ใดๆ ที่ส่งมาในนามของ "เหตุการณ์ด้านความปลอดภัย"
อย่าดูแค่โดเมนและอินเทอร์เฟซ: แม้จะเป็นโดเมน dApp ที่คุ้นเคย สคริปต์หน้าเว็บ พารามิเตอร์ธุรกรรม และการกำหนดค่า RPC ก็อาจถูกผู้บุกรุกฝั่งเซิร์ฟเวอร์แทนที่ได้
ตรวจสอบทีละรายการก่อนลงนาม: ที่อยู่ผู้รับ เชนที่ใช้ วงเงินอนุมัติ สัญญาที่เรียกใช้ และผลการจำลองธุรกรรม ระวังเป็นพิเศษกับ approve และ setApprovalForAll โดยเฉพาะการอนุมัติวงเงินไม่จำกัดยิ่งต้องระมัดระวัง
ระวัง "การชดเชย" "การย้าย" "การยืนยันใหม่": ในช่วงเหตุการณ์อาจมีข้อความเช่น "เข้าสู่ระบบใหม่" "ยืนยันกระเป๋าเงินใหม่" "ย้ายสินทรัพย์" "รับการชดเชย" อย่าดำเนินการเพียงเพราะป๊อปอัปในเว็บไซต์ ต้องตรวจสอบไขว้จากหลายช่องทางทางการของโครงการ
แบ่งชั้นสินทรัพย์: ใช้ฮาร์ดแวร์วอลเล็ตเก็บสินทรัพย์มูลค่าสูง ใช้กระเป๋าแยกต่างหากที่มีวงเงินจำกัดสำหรับการโต้ตอบในชีวิตประจำวัน และล้างการอนุญาต (authorization) เป็นประจำ ด้วยวิธีนี้แม้ฟรอนต์เอนด์หรือแพลตฟอร์มใดเกิดปัญหา ความเสียหายต่อครั้งก็มีขีดจำกัด
เจอความผิดปกติให้หยุดก่อน: เมื่อพบคำขอลงนามที่ผิดปกติ คำเตือนการอนุญาตที่ไม่ได้คาดคิด หรือพฤติกรรมเว็บไซต์ที่ไม่ชอบมาพากล ให้หยุดก่อน แล้วตรวจสอบผ่านช่องทางทางการ
สุดท้ายอยากบอกว่า
ช่องโหว่ Remote Code Execution แบบไม่ต้องล็อกอินอย่าง PHP2Shell เมื่อถูกเจาะทะลุชั้น Web แล้ว การบุกรุกเซิร์ฟเวอร์แบบดั้งเดิมอาจพัฒนาไปสู่การวางยาพิษฝั่งฟรอนต์เอนด์ การสวมรอยตัวตน การใช้สิทธิ์ลงนามในทางที่ผิด ความเสี่ยงของฮอตวอลเล็ต หรือแม้แต่การแพร่กระจายในแนวนอนระดับซัพพลายเชน
สำหรับแพลตฟอร์ม สิ่งที่สำคัญที่สุดมีสามอย่าง: อัปเกรดเป็นเวอร์ชันที่แก้ไขแล้ว แยกสภาพแวดล้อมเก่าที่ยังแก้ไขไม่ได้ชั่วคราว และตรวจสอบคีย์กับการควบคุมสินทรัพย์ หลังอัปเกรดแล้ว ยังต้องถือการตรวจหาสัญญาณการบุกรุกเป็นส่วนหนึ่งของการตอบสนองต่อเหตุการณ์ สำหรับผู้ใช้ ช่วงนี้ควรลดความเชื่อมั่นแบบไม่ลืมหูลืมตาต่อหน้าเว็บ และมองให้ดีขึ้นอีกนิดก่อนลงนามทุกครั้ง แต่ก็อย่าตื่นตระหนกเกินไป: การมีอยู่ของช่องโหว่ไม่ได้หมายความว่าสินทรัพย์จะถูกคุกคามแน่นอน และเซิร์ฟเวอร์ถูกยึดก็ไม่ได้หมายความว่าจะเกิดความสูญเสียเงินบนเชนเสมอไป สิ่งที่กำหนดขนาดความเสี่ยงจริงๆ คือผู้โจมตีได้ข้อมูลรับรองอะไรไปบ้าง ข้อมูลรับรองเหล่านั้นมีสิทธิ์มากแค่ไหน และโปรเจกต์สามารถแยกและเพิกถอนสิทธิ์เหล่านั้นได้เร็วเพียงใด สำหรับโปรเจกต์ Web3 การสร้างความปลอดภัยไม่เพียงต้องหาทาง阻止การโจมตีไม่ให้เกิดขึ้น แต่ยังต้องพิจารณาว่าเมื่อคอมโพเนนต์ใดถูกยึดจริง จะจำกัดผลกระทบให้อยู่ในวงจำกัด ไม่ให้ความเสี่ยงลุกลามไปถึงธุรกิจหลักและสินทรัพย์ได้หรือไม่
ลิงก์ต้นฉบับ
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia







