



UXLINK ถูกขโมยไปประมาณ 11.3 ล้านดอลลาร์: การวิเคราะห์ทางเทคนิค
ชื่อต้นฉบับ: "UXLINK ถูกขโมย: การวิเคราะห์ทางเทคนิคมูลค่าประมาณ 11.3 ล้านดอลลาร์"
แหล่งที่มา: ExVul Security
รายละเอียดเหตุการณ์
เมื่อวันที่ 23 กันยายน คีย์ส่วนตัวของกระเป๋าเงินหลายลายเซ็นของโครงการ UXLINK ได้รั่วไหล ส่งผลให้มีการขโมยสินทรัพย์คริปโทเคอร์เรนซีมูลค่าประมาณ 11.3 ล้านดอลลาร์ ซึ่งกระจายอยู่ในหลายแพลตฟอร์มแลกเปลี่ยนแบบรวมศูนย์ (CEX) และแบบกระจายศูนย์ (DEX) ทันทีหลังจากการโจมตี เราได้ร่วมมือกับ UXLINK เพื่อตรวจสอบและวิเคราะห์การโจมตี รวมถึงติดตามกระแสเงินทุน UXLINK ได้ติดต่อไปยังแพลตฟอร์มแลกเปลี่ยนหลักๆ อย่างเร่งด่วนเพื่อขอให้อายัดเงินทุนที่ต้องสงสัย และได้ยื่นรายงานต่อตำรวจและหน่วยงานที่เกี่ยวข้องเพื่อขอความช่วยเหลือทางกฎหมายและการกู้คืนสินทรัพย์ สินทรัพย์ส่วนใหญ่ของแฮกเกอร์ถูกอายัดโดยแพลตฟอร์มแลกเปลี่ยนหลักๆ เพื่อลดความเสี่ยงเพิ่มเติมที่อาจเกิดขึ้นกับชุมชน โครงการยังคงมุ่งมั่นที่จะสร้างความโปร่งใสให้กับชุมชน และ ExVul จะยังคงวิเคราะห์และติดตามเหตุการณ์นี้ต่อไป
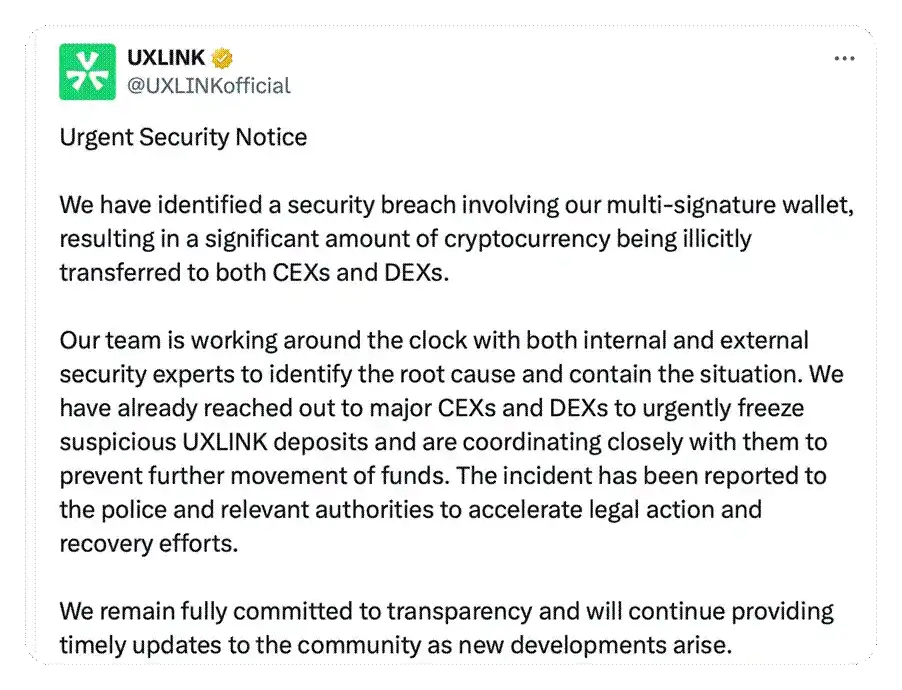
(https://x.com/UXLINKofficial/status/1970181382107476362)
ความคืบหน้าล่าสุด
ในระหว่างกระบวนการโอนเงินของแฮ็กเกอร์ เงินที่ไหลเข้าสู่ตลาดแลกเปลี่ยนถูกระงับไว้ การติดตามบนเครือข่ายเบื้องต้นเผยให้เห็นว่าแฮ็กเกอร์ที่เคยขโมยสินทรัพย์ UXLINK ก่อนหน้านี้ถูกสงสัยว่าเป็นเหยื่อของการโจมตีแบบฟิชชิง Inferno Drainer การตรวจสอบพบว่าโทเค็น $UXLINK ประมาณ 542 ล้านโทเค็นถูกขโมยอย่างผิดกฎหมายผ่าน "ฟิชชิงที่ได้รับอนุญาต"
ธุรกรรมฟิชชิ่งที่ถูกแฮ็ก: https://arbiscan.io/tx/0xa70674ccc9caa17d6efaf3f6fcbd5dec40011744c18a1057f391a822f11986ee
การสร้าง $UXLINK 1B ที่ไม่ได้รับอนุญาต: https://arbiscan.io/tx/0x2466caf408248d1b6fc6fd9d7ec8eb8d8e70cab52dacff1f94b056c10f253bc2
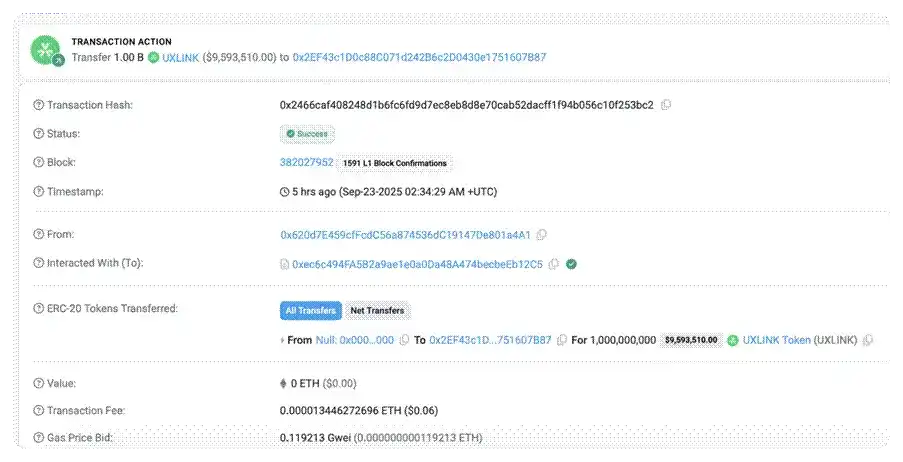
การวิเคราะห์การโจมตี
1. สัญญาฉบับก่อนหน้านี้ถูกลงนามทับโดยเจ้าของ การกระทำที่ไม่เหมาะสมหรือการรั่วไหลของคีย์ส่วนตัวทำให้มีการเพิ่มที่อยู่ที่เป็นอันตรายเป็นบัญชีที่มีลายเซ็นหลายรายการ และเกณฑ์ลายเซ็นของสัญญาถูกรีเซ็ตเป็น 1 ซึ่งหมายความว่าต้องใช้ลายเซ็นบัญชีเพียงรายการเดียวในการดำเนินการตามสัญญา แฮกเกอร์ได้ตั้งค่าที่อยู่เจ้าของใหม่เป็น 0x2EF43c1D0c88C071d242B6c2D0430e1751607B872. ผู้โจมตีจะเรียกใช้ฟังก์ชัน execTransaction ในสัญญา Gnosis Safe Proxy ก่อน ฟังก์ชันนี้ทำหน้าที่เป็นจุดเข้าสำหรับการลบสมาชิกที่มีลายเซ็นหลายรายการอย่างมีเจตนาร้าย และการดำเนินการที่เป็นอันตรายทั้งหมดที่เกิดขึ้นตามมาจะถูกดำเนินการภายในธุรกรรมนี้
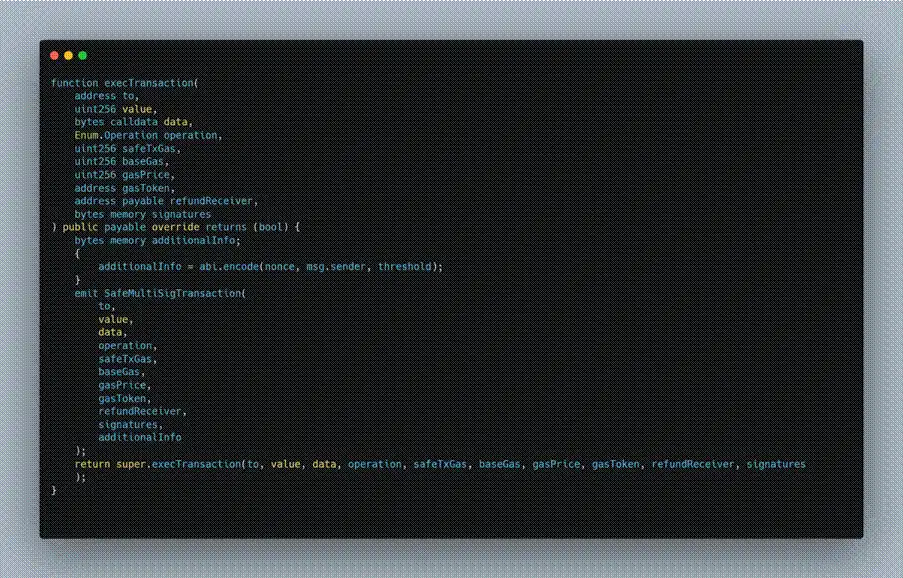
(https://arbiscan.io/address/0x7715200141cfd94570bc9d97260ec974ee747972#code)
3. เมื่อเรียกใช้ execTransaction ผู้โจมตีจะระบุการดำเนินการที่เป็นอันตรายในพารามิเตอร์ข้อมูล: เรียกใช้สัญญา Safe: Multi Send Call
Only 1.3.0 ผ่านทาง delegatecall 4. ในฟังก์ชัน multiSend ของ Safe: Multi Send Call Only 1.3.0 โฟลว์การดำเนินการจะเรียกกลับไปยังฟังก์ชัน removeOwner ของสัญญา Gnosis Safe Proxy โดยเฉพาะอย่างยิ่ง ผู้โจมตีจะเรียกใช้สัญญาการใช้งาน MultiSend ครั้งแรกผ่าน delegatecall บนสัญญาพร็อกซี ซึ่งทำให้เรียกใช้ multiSend ภายในบริบทของสัญญาพร็อกซี จากนั้น multiSend จะเรียกกลับไปยังสัญญา Gnosis Safe Proxy เองโดยใช้พารามิเตอร์ที่ผู้โจมตีสร้างขึ้น เรียกใช้ฟังก์ชัน removeOwner และลบที่อยู่เจ้าของเดิมออก
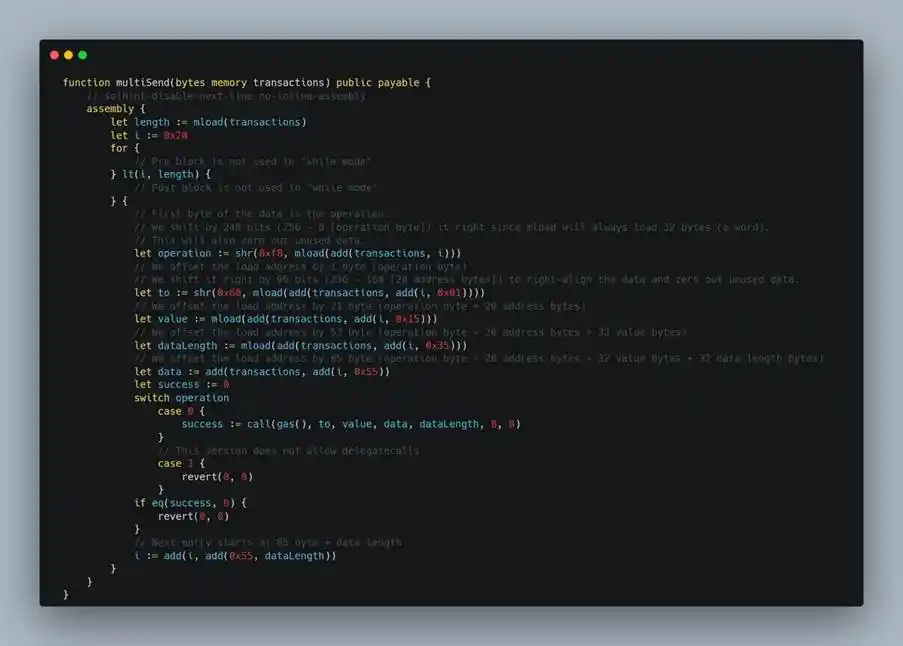
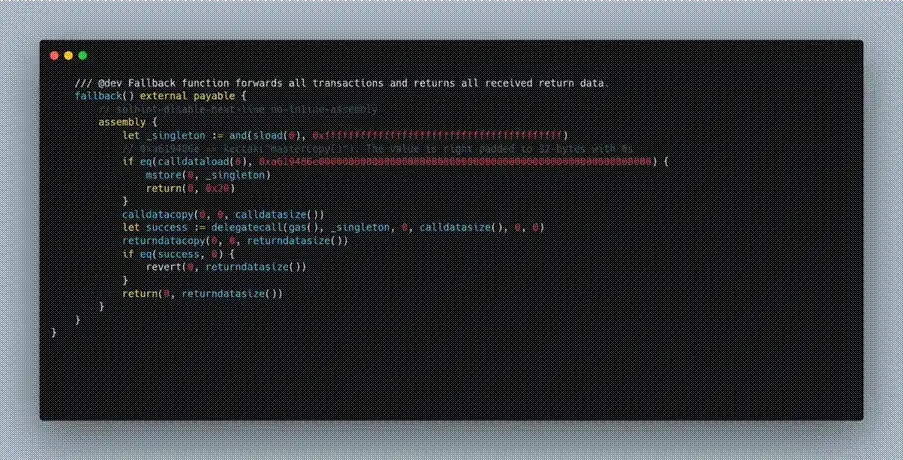
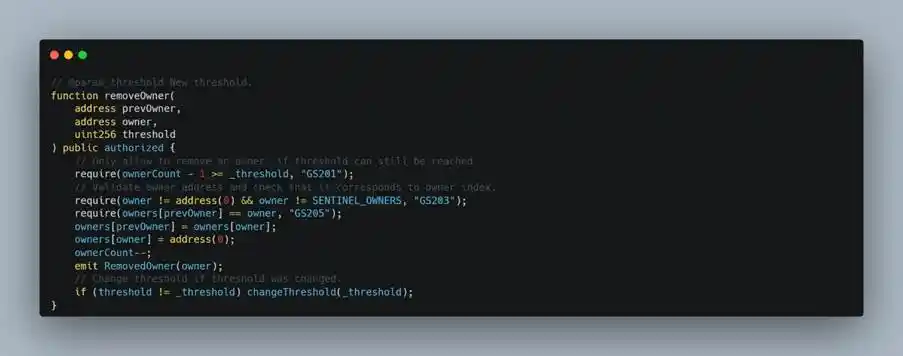
(https://arbiscan.io/address/0x40a2accbd92bca938b02010e17a5b8929b49130d#code)
5 กุญแจสำคัญของการเรียกที่ประสบความสำเร็จคือการตรงตามเงื่อนไข msg.sender == address(this) ในฟังก์ชัน removeOwner เพื่อป้องกันการเรียกจากภายนอกโดยตรง สัญญาจะตั้งค่าการตรวจสอบที่ได้รับอนุญาต โดยทั่วไปตรรกะภายในของฟังก์ชันนี้กำหนดว่าผู้เรียกจะต้องเป็นสัญญานั้นเอง (msg.sender == address(this)) ดังนั้น removeOwner จะถูกดำเนินการสำเร็จก็ต่อเมื่อกระบวนการภายในของสัญญาเรียกกลับมาที่ตัวเอง 6. แฮ็กเกอร์ใช้วิธีนี้เพื่อค่อยๆ ลบเจ้าของที่เหลืออยู่ใน multi-sig ออกไป ทำลายกลไก multi-sig และท้ายที่สุดก็เข้ายึดครองสัญญา 7. การทำซ้ำขั้นตอนเหล่านี้จะทำให้ผู้โจมตีสามารถเอาชนะกลไกการรักษาความปลอดภัยแบบหลายลายเซ็นที่มีอยู่ได้อย่างสมบูรณ์ ณ จุดนี้ ลายเซ็นของเจ้าของที่ไม่ประสงค์ดีเพียงรายเดียวสามารถผ่านการตรวจสอบแบบหลายลายเซ็นได้ ทำให้พวกเขาสามารถควบคุมสัญญาได้อย่างสมบูรณ์
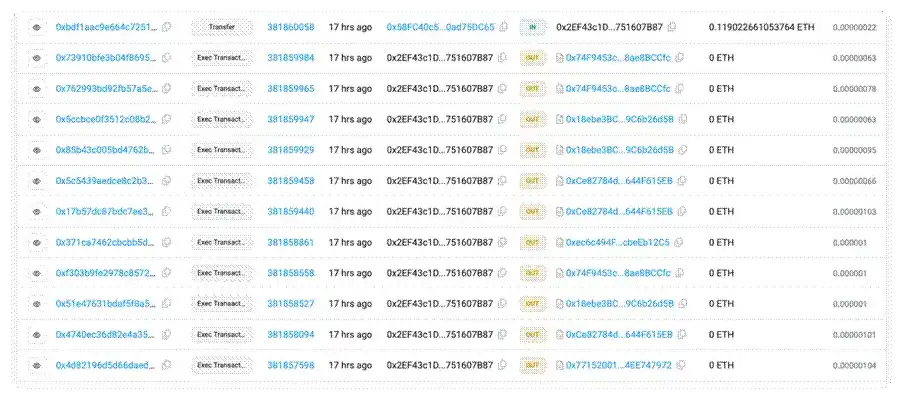
(https://arbiscan.io/txs?a=0x2ef43c1d0c88c071d242b6c2d0430e1751607b87&p=2)
สรุป
เนื่องจากกิจกรรมที่เป็นอันตรายหรือการรั่วไหลของคีย์ส่วนตัวโดยเจ้าของที่มีหลายลายเซ็น ผู้โจมตีจึงเพิ่มที่อยู่ที่เป็นอันตรายเป็นสมาชิกแบบหลายลายเซ็นและตั้งค่าเกณฑ์ลายเซ็นของ Gnosis Safe Proxy เป็น 1 ซึ่งทำลายการออกแบบการรักษาความปลอดภัยแบบหลายลายเซ็นดั้งเดิมได้อย่างสมบูรณ์ วิธีนี้ทำให้เจ้าของที่ไม่ประสงค์ดีเพียงรายเดียวสามารถผ่านการตรวจสอบแบบหลายลายเซ็นได้ จากนั้นผู้โจมตีก็ค่อยๆ ถอดเจ้าของรายอื่นออกจากสัญญา จนในที่สุดก็สามารถควบคุมสัญญาได้อย่างสมบูรณ์ โอนสินทรัพย์ของสัญญาต่อไป และสร้างโทเค็น $UXLINK บนเชนอย่างมีเจตนาร้าย การโจมตีนี้เน้นย้ำถึงบทบาทสำคัญของการจัดการลายเซ็นหลายลายเซ็นในระบบรักษาความปลอดภัยของบล็อกเชน แม้ว่าโครงการจะใช้กลไกลายเซ็นหลายลายเซ็นแบบ Safe และกำหนดค่าบัญชีลายเซ็นหลายลายเซ็นหลายบัญชี แต่การจัดการที่บกพร่องทำให้การออกแบบลายเซ็นหลายลายเซ็นไม่มีประสิทธิภาพในที่สุด ทีม ExVul แนะนำให้โครงการต่างๆ ให้ความสำคัญกับการจัดการลายเซ็นหลายลายเซ็นแบบกระจายศูนย์ เช่น การให้สมาชิกแต่ละคนแยกกันดูแลคีย์ส่วนตัว และใช้วิธีการจัดเก็บคีย์ส่วนตัวที่หลากหลาย เพื่อให้มั่นใจว่ากลไกลายเซ็นหลายลายเซ็นสามารถให้การปกป้องความปลอดภัยตามที่ตั้งใจไว้ได้อย่างแท้จริง
ภาคผนวก
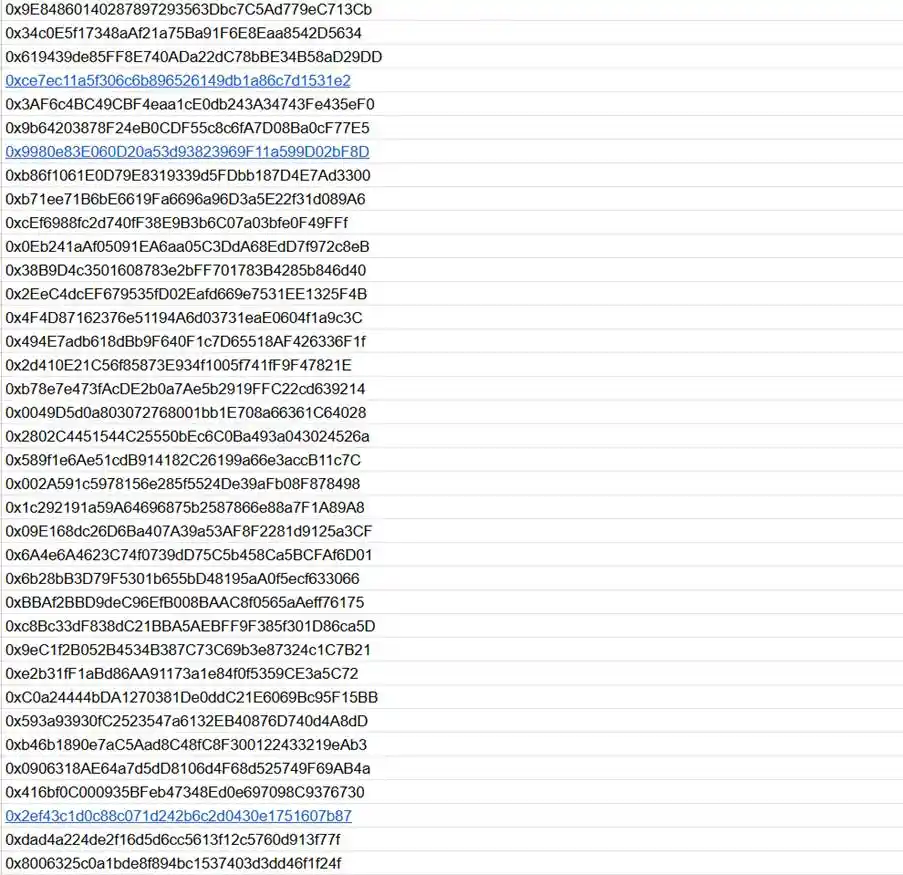
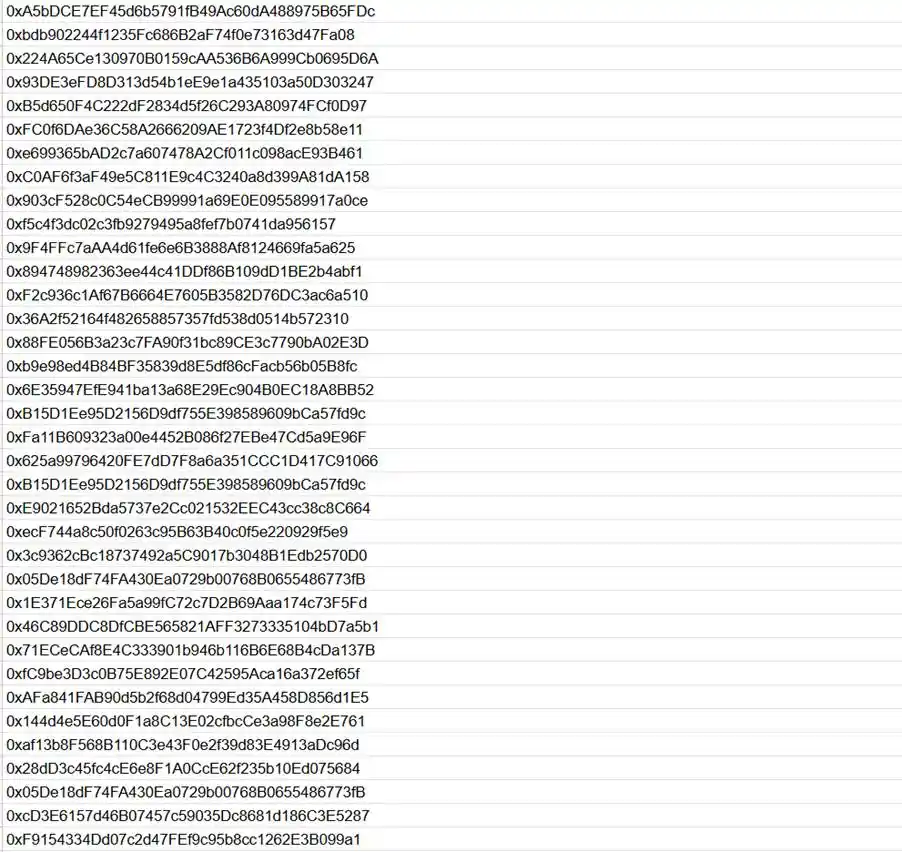
ต่อไปนี้คือที่อยู่ของแฮกเกอร์ที่ต้องสงสัยซึ่งติดตามบนเชนโดยทีม ExVul:
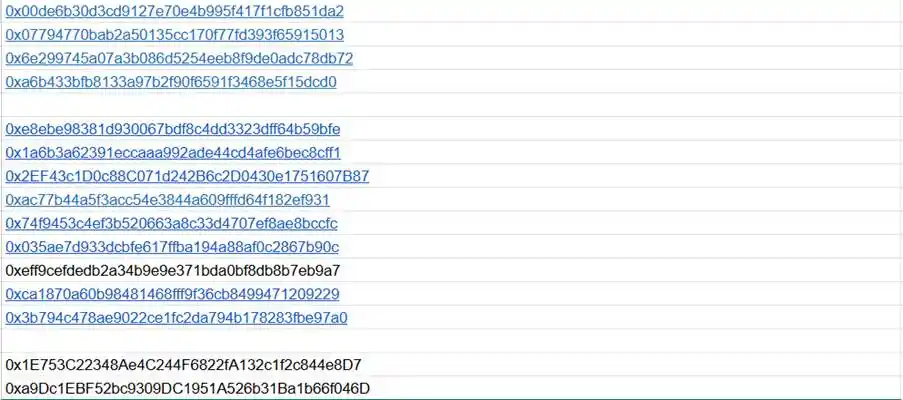
บทความนี้มาจากการส่งและไม่ได้สะท้อนมุมมองของ BlockBeats
ยินดีต้อนรับสู่ชุมชนทางการของ BlockBeats:
กลุ่ม Telegram สมัครสมาชิก: https://t.me/theblockbeats
กลุ่ม Telegram พูดคุย: https://t.me/BlockBeats_App
บัญชี Twitter ทางการ: https://twitter.com/BlockBeatsAsia







